


Kategorien
Automatisierung der Informationssicherheit
 23
 12 Min.
In diesem Artikel betrachten wir einige Werkzeuge zur Automatisierung der Informationssicherheit in Organisationen.
Was ist Automatisierung der Informationssicherheit?
Automatisierung der Informationssicherheit ist die maschinelle Ausführung von Datenschutzmaßnahmen zur Erkennung und Abwehr von Bedrohungen der Informationssicherheit (im Folgenden als IS bezeichnet).
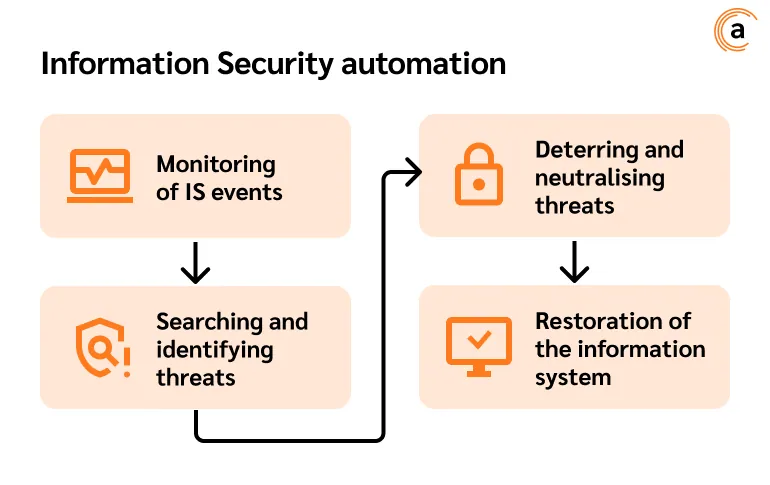
Zu den Aktionen, die von Sicherheitsautomatisierungswerkzeugen ausgeführt werden, gehören:
- Überwachung von IS-Ereignissen, Analyse auf Anomalien und Muster zur Identifizierung potenzieller Bedrohungen;
- Klassifizierung von Bedrohungen mithilfe derselben Techniken, die auch Spezialisten bei der manuellen Analyse anwenden;
- Entscheidung über die geeignetste Maßnahme zur Kontrolle des Vorfalls;
- Organisation von Maßnahmen zur Neutralisierung des Vorfalls und Minimierung seiner Folgen;
- Wiederherstellung des ursprünglichen Zustands des Informationssystems der Organisation.
Angesichts einer stetig wachsenden Zahl von Bedrohungen und eines chronischen Mangels an qualifizierten Fachkräften wird Automatisierung zum einzig möglichen Werkzeug, um die Effizienz von IS-Systemen zu steigern. So stieg beispielsweise Ende 2024 die Zahl der offenen IS-Stellen um 17 Prozent auf über 27.000.
Wie funktioniert Sicherheitsautomatisierung?
Sicherheitsautomatisierung bedeutet, manuelle Routineaufgaben durch automatisierte Prozesse zu ersetzen, um IS-Vorfälle, Bedrohungen und Schwachstellen zu erkennen und anschließend zu untersuchen und darauf zu reagieren.
Automatisierungswerkzeuge können beispielsweise Netzwerke auf Schwachstellen scannen, sie nach Risiko priorisieren und sogar Patches anwenden oder, falls kein Zugriff besteht, Abhilfemaßnahmen empfehlen. Automatisierung macht eine ständige manuelle Überwachung überflüssig und steigert die Gesamteffizienz der Abteilung für Informationssicherheit.
Vorteile der Sicherheitsautomatisierung
Folgende Vorteile der Automatisierung von Routineaufgaben lassen sich hervorheben.
Bedrohungen zeitnah erkennen und darauf reagieren
Automatisierte Sicherheitssysteme können rund um die Uhr riesige Datenmengen verarbeiten und Verstöße erkennen, die für Menschen schwer zu erkennen sind — insbesondere in kurzer Zeit. Die Geschwindigkeit bei Erkennung, Eingrenzung und Behebung eines Vorfalls ist entscheidend.
Verringerung des Einflusses des menschlichen Faktors
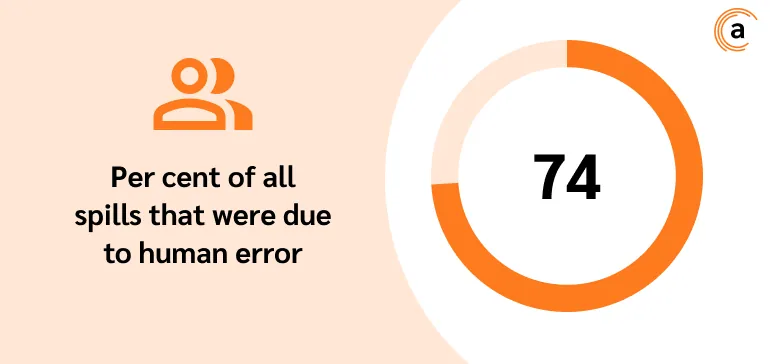
Sicherheitsanalysten sind oft von der schieren Menge an Vorfällen überlastet, die Aufmerksamkeit erfordern. Das kann zu Fehlern führen. Tatsächlich waren laut Verizons 2023 Data Breach Investigations Report mehr als 74 % der Datenschutzverletzungen auf menschliches Versagen zurückzuführen.
Automatisierung der Informationssicherheit macht viele der routinemäßigen, sich wiederholenden Aufgaben überflüssig, die üblicherweise Sicherheitsbeauftragten zugewiesen werden, und verkürzt die Zeit für Reaktion und Behebung von Vorfällen. All dies minimiert potenzielle Risiken für das Unternehmen und seine Prozesse.
Budgeteinsparungen
Sicherheitsautomatisierung führt durch die Reduzierung manueller Vorgänge zu erheblichen Kosteneinsparungen. Geringere Betriebskosten ermöglichen es, Ressourcen auf strategischere Aufgaben umzulenken, etwa auf die Verfeinerung der Sicherheitsrichtlinie, die Zuweisung von Rollen und Verantwortlichkeiten, die Bewertung der Gesamteffektivität des IS-Systems und mehr.
Einhaltung gesetzlicher Anforderungen
Die gesetzlichen Anforderungen im Bereich der Informationssicherheit werden ständig verschärft. Die Einhaltung von Branchenvorschriften kann Zeit und Aufwand kosten. Automatisierte Werkzeuge vereinfachen diesen Prozess durch kontinuierliche Überwachung und Berichterstattung.
Risikobewertung und -prognose
Die Verringerung von IS-Risiken ist eine wichtige Aufgabe für die produktive Arbeit jeder Organisation. Automatisierung hilft, Risiken zu bewerten und vorherzusagen, was dazu beiträgt, den potenziellen Schaden bei ihrem Eintreten zu minimieren.
Am Beispiel des gängigsten Prozessmodells des Risikomanagements übernimmt die Automatisierung einige Prozesse, deren manuelle Durchführung Zeit und Ressourcen kosten würde. Dazu gehören die Inventarisierung der Informationswerte der Organisation, die Überprüfung der Umsetzung von Maßnahmen, die kontinuierliche Überwachung von Sicherheitsereignissen, die Erfassung und Analyse von Überwachungsdaten und Ähnliches.
Prozesse — Grundlage der IS-Automatisierung
Im Kern der IS-Automatisierung steht die Etablierung von Prozessen für die Reaktion auf Vorfälle und den Schutz von Informationswerten (IA) Prozesse.
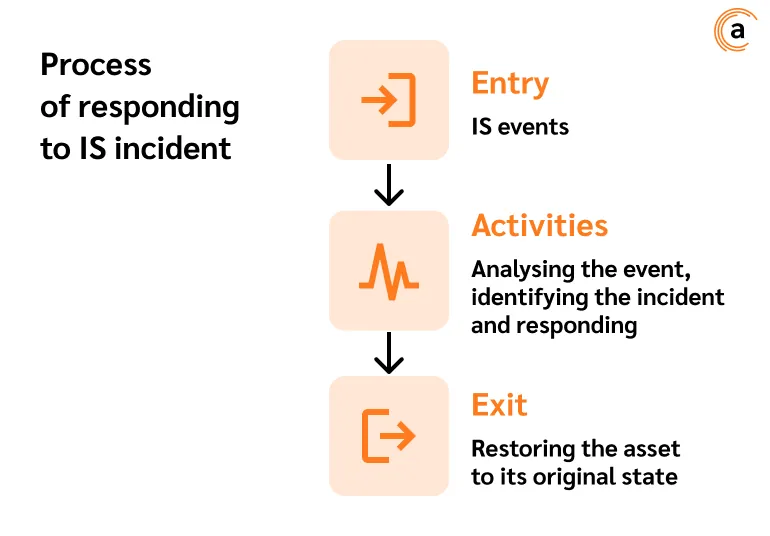
Der Prozess der Reaktion auf einen Vorfall der Informationssicherheit besteht aus:
- Eingang — IS-Ereignisse,
- Aktivitäten — das heißt, Analyse des Ereignisses,
- Identifizierung des Vorfalls und Reaktion,
- Ausgang — das heißt, Wiederherstellung des Assets in seinen ursprünglichen Zustand.
Prozesse bilden den Kern der Informationssicherheit und werden auf verschiedenen Managementebenen umgesetzt: strategisch, funktional, operativ.
Strategische Ebene des IS-Managements
Sie wird durch das IS-Managementsystem umgesetzt.
Sie zeigt sich in den Prozessen der Planung, Umsetzung, Kontrolle und Nachjustierung.
Funktionale Ebene des IS-Managements
Sie wird bei der Bereitstellung der Informationssicherheit realisiert.
Sie zeigt sich in IS-Prozessen: Ereignisüberwachung, Vorfall- und Schwachstellenmanagement, Umsetzung von Maßnahmen zur Organisation des physischen Schutzes, Verhinderung von Lecks vertraulicher Daten, Kontrolle der Mitarbeiteraktivität usw.
Operative Ebene des IS-Managements
Sie wird durch das Sicherheitsteilsystem jedes einzelnen Informationswerts realisiert.
Sie zeigt sich in Prozessen zur Gewährleistung der Informationssicherheit spezifischer Werte. Zum Beispiel bei der Differenzierung des Zugriffs auf ein bestimmtes Dokument, der Aktualisierung von Software, der Implementierung von Virenschutz usw.
Beispiele für Werkzeuge zur Sicherheitsautomatisierung
Heute steht eine große Zahl von Werkzeugen zur Verfügung, um die Informationssicherheit einer Organisation zu gewährleisten — für nahezu jeden der oben genannten Prozesse gibt es ein passendes Werkzeug.
Im Folgenden betrachten wir die gängigsten Automatisierungswerkzeuge, die auf jeder Managementebene eingesetzt werden.
Strategische Managementebene
Security GRC (Security Governance, Risk Management and Compliance). GRC-Systeme automatisieren Planungs-, Überwachungs-, Management-, Kontroll- und Optimierungsprozesse auf Basis von Daten, die aus mehreren Teilsystemen konsolidiert werden. GRC-Lösungen können hochspezialisiert sein, das heißt auf die Lösung konkreter Aufgaben ausgerichtet, etwa auf die Prüfung der Einhaltung von Anforderungen der Gesetzgebung zum Schutz personenbezogener Daten oder zur Sicherheit kritischer Informationsinfrastrukturen. Es gibt auch komplexe Lösungen mit flexibler Funktionalität und der Möglichkeit, sie an die Anforderungen des jeweiligen Informationssystems anzupassen. Ein erheblicher Nachteil komplexer Lösungen sind ihre hohen Kosten und der lange Implementierungsprozess. Gleichzeitig lassen sich die Einstellungen solcher Systeme an Veränderungen in der Arbeit der Organisation anpassen.
Die Implementierung von GRC-Systemen ermöglicht es, die Informationssicherheit der Organisation effektiv zu verwalten, Datenschutzprozesse zu optimieren und zu beschleunigen und strenge gesetzliche Anforderungen einzuhalten.
Funktionale Ebene
SOAR (Security Orchestration, Automation and Response). SOAR-Plattformen sammeln Informationen zu IS-Ereignissen aus mehreren Quellen, analysieren sie auf Verstöße und reagieren mit wenig oder gar keinem menschlichen Eingriff. Sie bestehen aus drei Hauptkomponenten: Sicherheitsorchestrierung, Sicherheitsautomatisierung und Reaktion auf IS-Bedrohungen.
SOAR-Plattformen sammeln Informationen zu IS-Ereignissen aus mehreren Quellen, analysieren sie auf Verstöße und reagieren mit wenig oder gar keinem menschlichen Eingriff. Sie bestehen aus drei Hauptkomponenten: Sicherheitsorchestrierung, Sicherheitsautomatisierung und Reaktion auf IS-Bedrohungen.
SIEM (Security Information and Event Management). Eine Klasse von Produkten, die zur Erfassung und Analyse von IS-Ereignisdaten entwickelt wurden. Im Unterschied zu SOAR-Plattformen kombinieren SIEM-Plattformen Protokoll- und Ereignisdaten aus mehreren Quellen, um Organisationen bei der Erkennung, Analyse und Reaktion auf potenzielle Sicherheitsvorfälle zu unterstützen.
SIEM vereint Security Information Management (SIM) und Security Event Management (SEM) in einem einzigen Werkzeug. SIEM-Werkzeuge nutzen Erfassungsagenten, um Informationen von Geräten, Servern, Infrastruktur, Netzwerken und Systemen zu sammeln, ebenso wie von Sicherheitswerkzeugen wie Firewalls, Antivirensoftware, Data-Loss-Prevention-Tools, sicheren Web-Gateways und IDS/IPS. Die gesammelten Informationen werden von SIEM-Systemen genutzt, um potenzielle Anomalien und Bedrohungen zu identifizieren. Anschließend alarmieren die Systeme die zuständigen Personen über etwaige Sicherheitsereignisse.
IdM (Identity Management). Dabei handelt es sich um eine Struktur aus Richtlinien und Technologien, die die Sicherheit der Informationssysteme (im Folgenden als IS bezeichnet) und Daten gewährleisten soll, indem der Zugriff von Nutzern und Geräten auf interne Informations- und technische Ressourcen kontrolliert wird. IdM ermöglicht es, die Prozesse der Identifizierung, Authentifizierung und Autorisierung von Nutzern, Nutzergruppen oder Software mittels verschiedener Attribute zu automatisieren, darunter Zugangsdaten, konfigurierte Zugriffsrechte, Rollen und Ähnliches.
Bei Bedarf können Organisationen auf eine zentralisierte Authentifizierung zurückgreifen. Die Umsetzung solcher Praktiken vereinfacht den Zugriff auf genutzte Dienste und Plattformen erheblich und entlastet IT- und IS-Spezialisten. Bei verdächtigem Nutzerverhalten kann der Zugriff auf alle geschützten Assets sofort eingeschränkt werden.
IDS (Intrusion Detection System) und IPS (Intrusion Prevention System). IPS- und IDS-Systeme erkennen und verhindern automatisch Eindringversuche in das Informationssystem einer Organisation.
Diese Lösungen zeichnen sich besonders bei der Überwachung des Netzwerkverkehrs und der Erkennung anomaler Aktivität aus. Sie werden an strategischen Punkten im Netzwerk oder auf Geräten platziert. Ziel ist es, Anzeichen eines möglichen Angriffs zu analysieren und zu erkennen.
Systeme zur Angriffserkennung können in Verbindung mit anderen Datenschutzwerkzeugen eingesetzt werden.
DLP (Data Leak Prevention). DLP-Systeme überwachen und analysieren kontinuierlich die Aktivität des Personals einer Organisation an dessen Arbeitsplätzen, was hilft, die Risiken von Lecks geschützter Informationen durch Mitarbeiter zu minimieren.
DLP-Systeme überwachen verschiedene Informationskanäle und Geräte, fangen die Korrespondenz von Mitarbeitern in Messengern und E-Mails ab und analysieren sie auf Lecks. Manche Systeme können unerwünschte Vorgänge mit Daten blockieren: Drucken, Kopieren auf externe Datenträger, Versand per E-Mail usw.
DLP-Systeme können genutzt werden, um Risikogruppen innerhalb der Belegschaft zu identifizieren, betrügerische Schemata aufzudecken, IS-Vorfälle zu untersuchen und mehr.
EDR (Endpoint Detection and Response). Automatisiert Prozesse im Zusammenhang mit der Absicherung von Endpunkten: Mobiltelefone, Personal Computer, virtuelle Maschinen, Internet-of-Things-Geräte und andere.
IPS- und IDS-Systeme erkennen und verhindern automatisch Eindringversuche in das Informationssystem einer Organisation.
Diese Lösungen zeichnen sich besonders bei der Überwachung des Netzwerkverkehrs und der Erkennung anomaler Aktivität aus. Sie werden an strategischen Punkten im Netzwerk oder auf Geräten platziert. Ziel ist es, Anzeichen eines möglichen Angriffs zu analysieren und zu erkennen.
EDR-Lösungen überwachen Endpunkte rund um die Uhr auf verdächtige Aktivität und ermöglichen es IS-Spezialisten, Schadsoftware zu identifizieren und zu beseitigen, bevor sie sich im Unternehmensnetzwerk ausbreitet.
MDM (Mobile Device Management). Mobile Geräte stellen eine ernsthafte Bedrohung für die Informationssicherheit einer Organisation dar, wenn sie verloren gehen, gehackt oder gestohlen werden.
MDM ist Software, sind Prozesse und Sicherheitsrichtlinien, die auf die Absicherung mobiler Geräte und ihrer Nutzung abzielen. MDM-Komponenten ermöglichen es:
- Software in Echtzeit zu aktualisieren und Probleme zu beheben;
- den stabilen Betrieb der Geräte zu gewährleisten;
- Daten auf einem verlorenen oder gestohlenen Gerät aus der Ferne zu sperren oder zu löschen;
- hochriskante Geräte zu identifizieren und Spezialisten der IS-Abteilung zu benachrichtigen usw.
Operative Ebene
Diese Ebene wird durch die Agenten der oben beschriebenen Werkzeuge repräsentiert, die im Netzwerk zirkulierende Daten sammeln und die Sicherheitsteilsysteme verwalten.
Die Automatisierung von Datenschutzprozessen ist in großen Organisationen sinnvoll, selbst wenn ein Team von IS-Spezialisten vorhanden ist. Die Notwendigkeit der Automatisierung in kleinen und mittleren Organisationen bleibt der Entscheidung der Geschäftsleitung überlassen.
Die Automatisierung von Datenschutzprozessen ist in großen Organisationen sinnvoll, selbst wenn ein Team von IS-Spezialisten vorhanden ist. Die Notwendigkeit der Automatisierung in kleinen und mittleren Organisationen bleibt der Entscheidung der Geschäftsleitung überlassen.
- kleine Unternehmen können kein großes Budget für ein zuverlässiges und nachhaltiges Schutzsystem bereitstellen;
- akuter Mangel an Fachspezialisten;
- geringes Bewusstsein der Mitarbeiter für Cybersicherheitsfragen;
- Verzicht auf Softwareaktualisierungen.
Bei der Entscheidung für die Automatisierung von IS-Prozessen sollte man sich am Grundsatz der Zweckmäßigkeit orientieren. Das bedeutet, dass die für die Sicherheit aufgewendeten Mittel den Wert der geschützten Assets nicht übersteigen sollten.
Wo beginnt man mit der IS-Automatisierung?
Die Vorbereitungsphase der Automatisierung von IS-Prozessen kann nach folgendem Algorithmus ablaufen.
- Bewertung des aktuellen Zustands des Informationssystems. Untersuchung der bereits implementierten technischen, softwareseitigen und informationellen Werkzeuge, Analyse der Konfiguration der bestehenden Infrastruktur.
- Festlegung von Zielen und Aufgaben. Es ist wichtig zu bestimmen, welche Prozesse automatisiert werden müssen.
- Inventarisierung der Informationswerte. Kategorisierung nach ihrer Vertraulichkeit und Kritikalität im Falle eines Lecks, einer Veränderung oder Zerstörung.
- Bewertung der genutzten Kommunikationskanäle und ihrer Sicherheit.
- Durchführung eines Audits der Nutzerrechte und zugewiesenen Zugriffsrechte.
- Identifizierung von Schwachstellen, Risiken und Bedrohungen.
- Entwicklung der Sicherheitsvision und -richtlinie der Organisation. Bei der Entwicklung ist es wichtig, sowohl die Ziele als auch die Anforderungen der Regulierungsbehörden zu berücksichtigen.
Nach der Vorbereitungsphase kann die Organisation über Software und Hardware entscheiden, die die erforderliche Klasse der Informationssicherheit bietet und die Ziele und Aufgaben erfüllt.
Herausforderungen und Grenzen der Sicherheitsautomatisierung
Trotz ihrer vielen Vorteile bringt die Sicherheitsautomatisierung auch einige Herausforderungen mit sich.
- Zu berücksichtigen ist, dass die Implementierung und Anpassung von Automatisierungswerkzeugen im Rahmen der bestehenden Informationsinfrastruktur eine komplexe, zeitaufwändige und arbeitsintensive Aufgabe ist. Es ist wichtig für Organisationen, sicherzustellen, dass die Automatisierung zweckmäßig ist, mit dem Informationssystem kompatibel bleibt, skalierbar ist, neue Technologien unterstützen kann und sich leicht und schnell an Veränderungen der Arbeitsabläufe anpassen lässt.
- Automatisierung ermöglicht es, viele Routineaufgaben zu bewältigen, während die Kontrolle durch Spezialisten weiterhin entscheidend bleibt. Ein zu großes Vertrauen auf automatisierte Prozesse kann dazu führen, dass Bedrohungen eintreten, die für Maschinen unsichtbar, für Menschen aber offensichtlich sind.
- Die Wahl zwischen einer Komplettlösung eines einzigen Anbieters oder einer Multi-Vendor-Lösung liegt im Ermessen der Organisation. Manche Komponenten des Systems eines einzigen Anbieters können den Lösungen von Anbietern, die auf das jeweilige Produkt spezialisiert sind, deutlich unterlegen sein. Gleichzeitig wird das Sicherheitsmanagement in Multi-Vendor-Infrastrukturen erheblich schwieriger und belastet IT- und IS-Spezialisten stärker.
- Selbst die zuverlässigste Software und die besten technischen IS-Werkzeuge sind nutzlos, wenn die Mitarbeiter der Organisation keine Cyberhygiene einhalten und sich der für diesen Bereich relevanten Bedrohungen nicht bewusst sind. Um die Risiken eines Lecks geschützter Daten zu verringern, ist es wichtig, Mitarbeiter regelmäßig in den Grundlagen der Informationssicherheit zu schulen.
Sicherheitsautomatisierung und KI
Zweifellos wird sich die Entwicklung der Informationssicherheit Hand in Hand mit der Entwicklung der künstlichen Intelligenz vollziehen.
KI verbessert die Fähigkeit zur Erkennung von Cyberbedrohungen erheblich, indem sie große Datenmengen analysiert und komplexe Muster identifiziert.
KI-Systeme können sogar verschlüsselte Schadsoftware erkennen. Automatisierte Reaktion auf Bedrohungen beschleunigt den Prozess und entlastet das Personal. Die Vorhersage künftiger Angriffe und das Ergreifen proaktiver Maßnahmen helfen, potenzielle Bedrohungen zu verhindern und die Auswirkungen ihres Eintretens zu minimieren. Künstliche Intelligenz beschleunigt zudem die Untersuchung von Vorfällen, indem sie Zusammenhänge zwischen Ereignissen analysiert, Muster identifiziert und die Berichterstattung vereinfacht.
Möglichkeiten zum Einsatz von KI im Datenschutz
Kontinuierliches und rund um die Uhr laufendes Management von IS-Vorfällen. Um einen IS-Vorfall zu identifizieren und zu untersuchen, muss eine riesige Datenmenge verarbeitet werden. KI vereinfacht diese Aufgabe erheblich und spart Spezialisten erhebliche Zeit.
Anomalieerkennung. Mithilfe von maschinellem Lernen können KI-Systeme Anomalien und verdächtige Muster erkennen, bevor sie zu Vorfällen der Informationssicherheit eskalieren, Daten exfiltrieren und die Integrität und Verfügbarkeit von Daten gefährden.
Risikobasiertes Schwachstellenmanagement. KI-basierte Systeme können Daten aus Hunderten von Quellen erfassen, aggregieren und analysieren, Schwachstellen identifizieren und mögliche Risiken vorhersagen.
So kann die Einführung künstlicher Intelligenz in IS-Werkzeuge die Effizienz des Informationsschutzes erheblich verbessern.
Die Zukunft der Sicherheitsautomatisierung
Die Zukunft der Sicherheitsautomatisierung ist eng mit der Entwicklung von KI und maschinellem Lernen verknüpft. In Zukunft ist mit noch ausgefeilteren automatisierten Sicherheitssystemen zu rechnen, die in der Lage sind, Bedrohungen mit minimalem menschlichem Eingriff vorherzusagen und zu verhindern.
Fazit
In einer Welt, in der sich die Bedrohungslandschaft ständig verändert und ein gravierender Fachkräftemangel herrscht, bleibt Sicherheitsautomatisierung ein entscheidendes Gut für Organisationen jeder Größe.
