


Catégories
Automatisation de la sécurité de l'information
 23
 12 min
Dans cet article, nous allons examiner quelques outils pour l'automatisation de la sécurité de l'information dans les organisations.
Qu'est-ce que l'automatisation de la sécurité de l'information ?
L'automatisation de la sécurité de l'information est l'exécution machine d'opérations de protection des données visant à détecter et à dissuader les menaces de sécurité de l'information (ci-après dénommée SI).
Les actions réalisées par les outils d'automatisation de la sécurité comprennent :
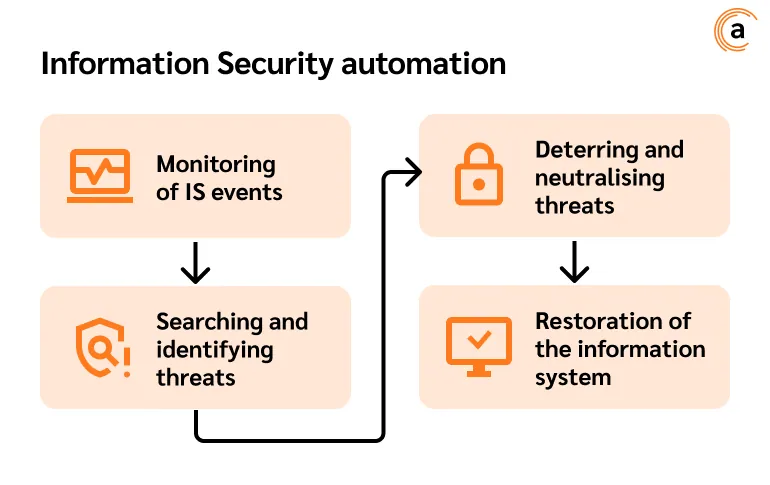
- la surveillance des événements de SI, l'analyse des anomalies et des schémas pour identifier les menaces potentielles ;
- la classification des menaces à l'aide des mêmes techniques utilisées par les spécialistes lors de l'analyse manuelle ;
- la prise de décision quant à l'action la plus appropriée pour maîtriser l'incident ;
- l'organisation des actions visant à neutraliser l'incident et à en minimiser les conséquences ;
- la restauration de l'état initial du système d'information de l'organisation.
L'automatisation devient le seul outil possible pour améliorer l'efficacité des systèmes de SI face à un nombre toujours croissant de menaces et à une pénurie chronique de professionnels qualifiés. Par exemple, à la fin de 2024, le nombre d'offres d'emploi en SI a bondi de 17 % pour dépasser 27 000 postes.
Comment fonctionne l'automatisation de la sécurité ?
L'automatisation de la sécurité consiste à remplacer les tâches manuelles routinières par des processus automatisés pour détecter les incidents, menaces et vulnérabilités de SI, puis pour les investiguer et y répondre.
Par exemple, les outils d'automatisation peuvent scanner les réseaux à la recherche de vulnérabilités, les hiérarchiser selon le risque et même appliquer des correctifs ou, si l'accès n'est pas disponible, recommander des mesures de remédiation. L'automatisation supprime le besoin d'une surveillance manuelle constante et améliore l'efficacité globale du service de sécurité de l'information.
Avantages de l'automatisation de la sécurité
On peut souligner les avantages suivants de l'automatisation des tâches routinières.
Détecter et répondre rapidement aux menaces
Les systèmes de sécurité automatisés peuvent traiter d'énormes quantités de données 24 heures sur 24 et détecter des violations difficiles à repérer pour un humain — en particulier en peu de temps. La rapidité de détection, de localisation et de remédiation d'un incident est cruciale.
Réduction de l'impact du facteur humain
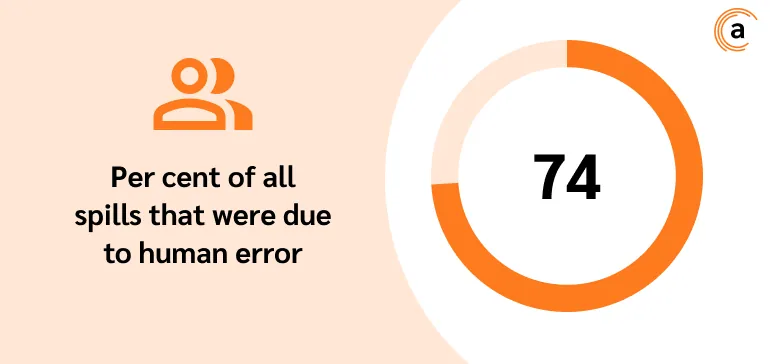
Les analystes de sécurité sont souvent submergés par le volume d'incidents nécessitant leur attention. Cela peut entraîner des erreurs. En effet, plus de 74 % des violations impliquaient une erreur humaine, selon le rapport 2023 Data Breach Investigations Report de Verizon.
L'automatisation de la SI supprime la nécessité d'exécuter de nombreuses tâches routinières et répétitives habituellement confiées aux responsables de la sécurité, et réduit le temps de réponse et de remédiation aux incidents. Tout cela minimise les risques potentiels pour l'entreprise et ses processus.
Économies budgétaires
L'automatisation de la sécurité permet des économies significatives en réduisant le nombre d'opérations manuelles. La réduction des coûts opérationnels permet de réorienter les ressources vers des tâches plus stratégiques, telles que l'affinage de la politique de sécurité, l'attribution des rôles et responsabilités, l'évaluation de l'efficacité globale du système de SI, et bien plus encore.
Conformité aux exigences réglementaires
Les exigences réglementaires dans le domaine de la SI se renforcent constamment. Se conformer aux réglementations sectorielles peut prendre du temps et des efforts. Les outils automatisés simplifient ce processus en assurant une surveillance et un reporting continus.
Évaluation et prévision des risques
Réduire les risques de SI est une tâche importante pour le bon fonctionnement de toute organisation. L'automatisation aide à évaluer et à anticiper les risques, ce qui contribue à minimiser les dommages potentiels liés à leur survenue.
L'automatisation, en prenant comme exemple le modèle de processus de gestion des risques le plus courant, prend en charge certains processus qui nécessiteraient du temps et des ressources s'ils étaient réalisés manuellement. Cela inclut l'inventaire des actifs informationnels de l'organisation, la vérification de la mise en œuvre des mesures, la surveillance continue des événements de sécurité, la collecte et l'analyse des données de surveillance, et ainsi de suite.
Les processus — fondement de l'automatisation de la SI
Au cœur de l'automatisation de la SI se trouve la mise en place de processus de réponse aux incidents et de protection des actifs informationnels (AI) processus.
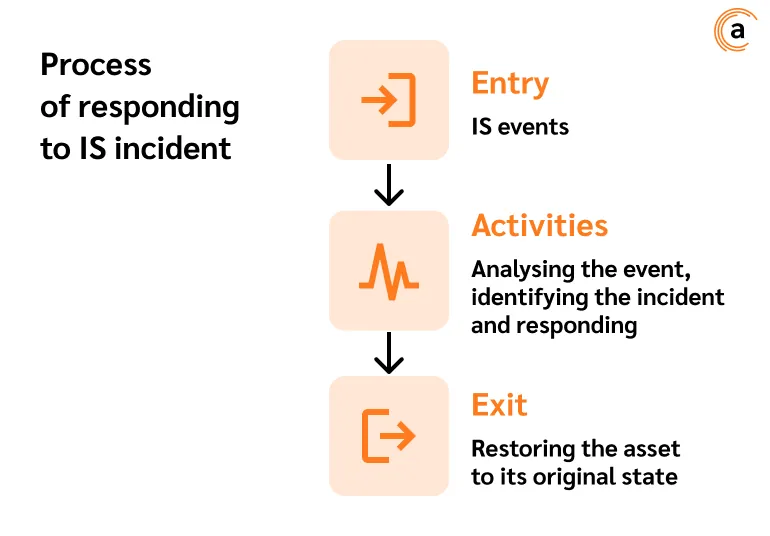
Le processus de réponse à un incident de sécurité de l'information comprend :
- l'entrée — les événements de SI,
- les activités — c'est-à-dire l'analyse de l'événement,
- l'identification de l'incident et la réponse,
- la sortie — c'est-à-dire la restauration de l'actif à son état initial.
Les processus sont au cœur de la sécurité de l'information et sont mis en œuvre à différents niveaux de gestion : stratégique, fonctionnel, opérationnel.
Niveau stratégique de gestion de la SI
Il se réalise à travers le système de management de la SI.
Il apparaît dans les processus de planification, de mise en œuvre, de contrôle et d'ajustement.
Niveau fonctionnel de gestion de la SI
Réalisé dans le cadre de la mise en œuvre de la sécurité de l'information.
Il se manifeste dans les processus de SI : surveillance des événements, gestion des incidents et des vulnérabilités, mise en œuvre de mesures de protection physique, prévention des fuites de données confidentielles, contrôle de l'activité du personnel, etc.
Niveau opérationnel de gestion de la SI
Réalisé via le sous-système de sécurité de chaque actif informationnel spécifique.
Il se manifeste dans les processus visant à assurer la SI d'actifs spécifiques. Par exemple, la différenciation de l'accès à un certain document, la mise à jour des logiciels, la mise en œuvre d'une protection antivirus, etc.
Exemples d'outils d'automatisation de la sécurité
Il existe aujourd'hui un grand nombre d'outils pour assurer la sécurité de l'information d'une organisation — il en existe un pour presque chacun des processus décrits ci-dessus.
Nous allons maintenant examiner les outils d'automatisation les plus courants utilisés à chaque niveau de gestion.
Niveau de gestion stratégique
Security GRC (Security Governance, Risk Management and Compliance). Les systèmes GRC automatisent les processus de planification, de surveillance, de gestion, de contrôle et d'optimisation à partir de données consolidées provenant de plusieurs sous-systèmes. Les solutions GRC peuvent être hautement spécialisées, c'est-à-dire visant à résoudre des tâches spécifiques, comme l'audit de conformité aux exigences de la législation sur la protection des données personnelles ou la sécurité des infrastructures d'information critiques. Il existe également des solutions complètes dotées d'une fonctionnalité flexible et de la capacité à être personnalisées selon les exigences du système d'information concerné. Un inconvénient majeur des solutions complètes est leur coût élevé et leur long processus de mise en œuvre. Cela dit, les paramètres de tels systèmes peuvent être ajustés en fonction des évolutions du fonctionnement de l'organisation.
La mise en œuvre de systèmes GRC permet de gérer efficacement la SI de l'organisation, d'optimiser et d'accélérer les processus de protection des données, et de respecter des exigences réglementaires strictes.
Niveau fonctionnel
SOAR (Security Orchestration, Automation and Response). Les plateformes SOAR rassemblent des renseignements sur les événements de SI provenant de multiples sources, les analysent à la recherche de violations et y répondent avec peu ou pas d'intervention humaine. Elles se composent de trois éléments principaux : l'orchestration de la sécurité, l'automatisation de la sécurité et la réponse aux menaces de SI.
Les plateformes SOAR rassemblent des renseignements sur les événements de SI provenant de multiples sources, les analysent à la recherche de violations et y répondent avec peu ou pas d'intervention humaine. Elles se composent de trois éléments principaux : l'orchestration de la sécurité, l'automatisation de la sécurité et la réponse aux menaces de SI.
SIEM (Security Information and Event Management). Classe de produits conçus pour collecter et analyser les données d'événements de SI. Contrairement aux plateformes SOAR, les plateformes SIEM combinent les journaux et données d'événements provenant de multiples sources pour aider les organisations à détecter, analyser et répondre aux incidents de sécurité potentiels.
Le SIEM combine la gestion des informations de sécurité (SIM) et la gestion des événements de sécurité (SEM) en un seul outil. Les outils SIEM utilisent des agents de collecte pour rassembler des informations à partir des appareils, serveurs, infrastructures, réseaux et systèmes, ainsi que des outils de sécurité tels que pare-feux, antivirus, outils de prévention des fuites de données, passerelles web sécurisées et IDS/IPS. Les informations collectées sont utilisées par les systèmes SIEM pour identifier les anomalies et menaces potentielles. Les systèmes alertent ensuite les personnes habilitées de tout événement de sécurité.
IdM (Identity Management). Il s'agit d'une structure de politiques et de technologies visant à assurer la sécurité des systèmes d'information (ci-après dénommée SI) et des données en contrôlant l'accès des utilisateurs et des appareils aux ressources informationnelles et techniques internes. L'IdM permet d'automatiser les processus d'identification, d'authentification et d'autorisation des utilisateurs, des groupes d'utilisateurs ou des logiciels à l'aide de divers attributs, notamment les identifiants, les droits d'accès configurés, les rôles, etc.
Si nécessaire, les organisations peuvent recourir à une authentification centralisée. La mise en œuvre de telles pratiques simplifie grandement l'accès aux services et plateformes utilisés et allège la charge des spécialistes IT et SI. En cas de comportement suspect d'un utilisateur, l'accès à l'ensemble des actifs protégés peut être restreint immédiatement.
IDS (Intrusion Detection System) et IPS (Intrusion Prevention System). Les systèmes IPS et IDS détectent et préviennent automatiquement les intrusions dans le système de SI d'une organisation.
Ces solutions excellent dans la surveillance du trafic réseau et la détection d'activités anormales. Elles sont placées à des points stratégiques du réseau ou sur les appareils. L'objectif est d'analyser et de reconnaître les signes d'une attaque potentielle.
Les systèmes de détection d'intrusion peuvent être utilisés conjointement avec d'autres outils de protection des données.
DLP (Data Leak Prevention). Les systèmes DLP surveillent et analysent en continu l'activité du personnel de l'organisation sur ses postes de travail, ce qui aide à minimiser les risques de fuites d'informations protégées causées par les employés.
Les systèmes DLP surveillent divers canaux d'information et appareils, interceptent et analysent la correspondance des employés dans les messageries et les e-mails à la recherche de fuites. Certains systèmes peuvent bloquer les opérations indésirables sur les données : impression, copie vers un support externe, envoi par e-mail, etc.
Les systèmes DLP peuvent être utilisés pour identifier des groupes à risque au sein du personnel, détecter des schémas frauduleux, enquêter sur des incidents de SI, et bien plus encore.
EDR (Endpoint Detection and Response). Automatise les processus liés à la sécurisation des terminaux : téléphones mobiles, ordinateurs personnels, machines virtuelles, objets connectés et autres.
Les systèmes IPS et IDS détectent et préviennent automatiquement les intrusions dans le système de SI d'une organisation.
Ces solutions excellent dans la surveillance du trafic réseau et la détection d'activités anormales. Elles sont placées à des points stratégiques du réseau ou sur les appareils. L'objectif est d'analyser et de reconnaître les signes d'une attaque potentielle.
Les solutions EDR surveillent les terminaux 24 heures sur 24 à la recherche d'activités suspectes et permettent aux spécialistes de SI d'identifier et d'éliminer les logiciels malveillants avant qu'ils ne se propagent dans le réseau de l'entreprise.
MDM (Mobile Device Management). Les appareils mobiles représentent une menace sérieuse pour la SI d'une organisation lorsqu'ils sont perdus, piratés ou volés.
Le MDM est un ensemble de logiciels, de processus et de politiques de sécurité visant à sécuriser les appareils mobiles et leur utilisation. Les composants MDM permettent :
- de mettre à jour les logiciels et de résoudre les problèmes en temps réel ;
- d'assurer un fonctionnement stable des équipements ;
- de verrouiller ou d'effacer à distance les données de l'appareil en cas de perte ou de vol ;
- d'identifier les appareils à haut risque et de notifier les spécialistes du service de SI, etc.
Niveau opérationnel
Ce niveau est représenté par les agents des outils décrits ci-dessus, qui collectent les données circulant au sein du réseau et gèrent les sous-systèmes de sécurité.
Automatiser les processus de protection des données dans les grandes organisations est raisonnable, même en présence d'une équipe de spécialistes de SI en interne. Le besoin d'automatisation dans les petites et moyennes organisations reste laissé à l'appréciation de la direction.
Automatiser les processus de protection des données dans les grandes organisations est raisonnable, même en présence d'une équipe de spécialistes de SI en interne. Le besoin d'automatisation dans les petites et moyennes organisations reste laissé à l'appréciation de la direction.
- les petites entreprises ne peuvent pas allouer un budget important à la mise en place d'un système de protection fiable et durable ;
- pénurie aiguë de spécialistes qualifiés ;
- faible sensibilisation du personnel aux enjeux de cybersécurité ;
- refus de mettre à jour les logiciels.
Lorsqu'on choisit d'automatiser les processus de SI, il convient de respecter le principe d'opportunité. Cela signifie que le coût des fonds consacrés à la sécurité ne doit pas dépasser la valeur des actifs protégés.
Par où commencer l'automatisation de la SI ?
L'étape préparatoire de l'automatisation des processus de SI peut se dérouler selon l'algorithme suivant.
- Évaluation de l'état actuel du système d'information. Étude des outils techniques, logiciels et informationnels déjà mis en œuvre, analyse de la configuration de l'infrastructure existante.
- Définition des buts et objectifs. Il est important de déterminer quels processus doivent être automatisés.
- Inventaire des actifs informationnels. Les catégoriser selon leur confidentialité et leur criticité en cas de fuite, d'altération ou de destruction.
- Évaluer les canaux de communication utilisés et leur sécurité.
- Réaliser un audit des privilèges des utilisateurs et des droits d'accès attribués.
- Identifier les vulnérabilités, risques et menaces.
- Élaborer la vision et la politique de sécurité de l'organisation. Lors de son élaboration, il est important de prendre en compte les objectifs ainsi que les exigences des régulateurs.
Après la phase préparatoire, l'organisation peut se décider sur les logiciels et le matériel qui fourniront la classe de sécurité de l'information requise et répondront aux buts et objectifs fixés.
Défis et limites de l'automatisation de la sécurité
Malgré ses nombreux avantages, l'automatisation de la sécurité comporte certains défis.
- Il convient de prendre en compte que la mise en œuvre et la personnalisation des outils d'automatisation dans le cadre de l'infrastructure informationnelle existante est une tâche complexe, longue et exigeante en main-d'œuvre. Il est important pour les organisations de veiller à ce que l'automatisation soit adaptée à son objectif, reste compatible avec le système d'information, soit évolutive, puisse prendre en charge de nouvelles technologies et puisse s'adapter facilement et rapidement aux évolutions des flux de travail.
- L'automatisation permet de gérer de nombreuses tâches routinières, mais le contrôle des spécialistes reste crucial. Une dépendance excessive aux processus automatisés peut conduire à la matérialisation de menaces invisibles pour les machines mais évidentes pour les humains.
- Le choix entre une solution complète d'un unique fournisseur ou une approche multifournisseur est laissé à l'appréciation de l'organisation. Certains composants du système d'un fournisseur unique peuvent être nettement inférieurs aux solutions de fournisseurs spécialisés dans le produit concerné. Dans le même temps, la gestion de la sécurité dans des infrastructures multifournisseurs devient beaucoup plus difficile et met à rude épreuve les spécialistes IT et SI.
- Même les outils de SI logiciels et techniques les plus fiables seront inutiles si le personnel de l'organisation ne respecte pas les règles d'hygiène numérique et n'est pas conscient des menaces pertinentes dans ce domaine. Afin de réduire les risques de fuite de données protégées, il est important de former régulièrement les employés aux bases de la sécurité de l'information.
Automatisation de la sécurité et IA
Sans aucun doute, le développement de la sécurité de l'information ira de pair avec celui de l'intelligence artificielle.
L'IA améliore considérablement la capacité à détecter les cybermenaces en analysant de grandes quantités de données et en identifiant des schémas complexes.
Les systèmes d'IA peuvent même reconnaître les logiciels malveillants chiffrés. La réponse automatisée aux menaces accélère le processus et réduit la charge de travail du personnel. Prédire les attaques futures et prendre des mesures proactives aide à prévenir les menaces potentielles et à minimiser l'impact de leur survenue. L'intelligence artificielle accélère également l'investigation des incidents en analysant les liens entre les événements, en identifiant des schémas et en simplifiant le reporting.
Options d'application de l'IA dans la protection des données
Processus continu de gestion des incidents de SI, 24 heures sur 24. Pour identifier et enquêter sur un incident de SI, une énorme quantité de données doit être traitée. L'IA simplifie considérablement cette tâche et fait gagner un temps considérable aux spécialistes.
Détection des anomalies. Grâce à l'apprentissage automatique, les systèmes d'IA peuvent détecter des anomalies et des schémas suspects avant qu'ils ne se transforment en incidents de sécurité de l'information, en exfiltration de données et en atteintes à l'intégrité et à la disponibilité des données.
Gestion des vulnérabilités basée sur le risque. Les systèmes basés sur l'IA peuvent collecter, agréger et analyser des données provenant de centaines de sources, identifier des vulnérabilités et anticiper les risques possibles.
Ainsi, l'introduction de la technologie d'intelligence artificielle dans les outils de SI peut considérablement améliorer l'efficacité de la protection de l'information.
L'avenir de l'automatisation de la sécurité
L'avenir de l'automatisation de la sécurité est étroitement lié au développement de l'IA et de l'apprentissage automatique. À l'avenir, on peut s'attendre à des systèmes de sécurité automatisés encore plus sophistiqués, capables de prédire et de prévenir les menaces avec une intervention humaine minimale.
En conclusion
Dans un monde où le paysage des cybermenaces évolue constamment et où la pénurie de compétences est sévère, l'automatisation de la sécurité reste un atout essentiel pour les organisations de toutes tailles.
