


Catégories
Audit d'accès aux données sensibles et contrôle d'accès discrétionnaire
 23
 12 min
Un accès non autorisé aux ressources informationnelles de l'entreprise peut entraîner l'arrêt temporaire ou complet de la production, la destruction ou la fuite d'informations confidentielles et de données personnelles des employés et des clients, des dommages matériels et la réalisation d'autres risques matériels et réputationnels. L'audit d'accès aux données confidentielles permet d'identifier et d'éliminer les vulnérabilités du système d'attribution des droits. Pour en savoir plus, lisez la suite.
Passons en revue les définitions et notions de base.
Politique d'accès (ci-après dénommée PA) — un document régissant les droits d'accès aux données avec lesquelles les utilisateurs sont autorisés à travailler.
L'information confidentielle (IC) est toute information appartenant à l'entreprise ou qui lui est propre, divulguée par l'entreprise à un employé pendant la durée de son contrat de travail et pendant la période spécifiée après son expiration, notamment : les secrets commerciaux ; les questions de nature technique telles que les procédés, dispositifs, méthodes, données et formules, ainsi que les sujets et résultats de recherche ; les méthodes marketing ; les plans et stratégies ; les informations sur les opérations, produits, services, revenus, coûts, bénéfices, ventes, clés d'accès et autres informations relatives aux opérations, produits, services, revenus, coûts, dépenses, bénéfices et ventes de l'entreprise, ainsi que toute autre information..
Une politique de sécurité (PS) est un document qui décrit la manière dont une entreprise prévoit de protéger ses actifs physiques et informatiques.
Notion d'audit d'accès
Le système de gestion des autorisations doit être strictement encadré, en particulier lorsqu'il n'est pas automatisé. Toutes les autorisations accordées et révoquées, ainsi que les demandes, doivent être consignées. Tous les accès valides doivent être régulièrement vérifiés quant à leur conformité avec la politique de sécurité établie.
Il est important de reconnaître que même le système de gestion des droits le plus sophistiqué doit faire l'objet d'audits externes et internes réguliers afin de détecter les incohérences et les lacunes.
L'audit d'accès (ci-après dénommé AA) est un processus systématique visant à garantir que les personnes au sein d'une organisation disposent des autorisations appropriées à leur poste pour travailler sur les systèmes, services, applications et données.
Il existe deux types d'audit d'accès : l'audit manuel et l'audit automatisé à l'aide d'un logiciel spécialisé. L'audit manuel est plus flexible, mais il n'est pas recommandé pour les grandes entreprises, car il exige beaucoup de temps et de ressources.
La réalisation d'un AA est nécessaire afin de :
- déterminer si les droits des utilisateurs correspondent aux rôles attribués, restreindre ou élargir le périmètre d'autorité pour des utilisateurs spécifiques et des catégories entières ;
- identifier les cas d'attribution de droits excessifs ;
- détecter les accès non autorisés aux fichiers et dossiers ;
- actualiser les droits des utilisateurs lors de la mise à jour des politiques de sécurité.
Un AA systématique permet aux organisations de maintenir la sécurité de l'information à un niveau adéquat et de se conformer aux exigences décrites dans les normes internationales et les actes réglementaires des régulateurs.
En outre, l'audit permet d'identifier ce qui suit.
- Comptes vulnérables. Il s'agit des comptes pouvant être utilisés pour un accès non autorisé au système, ainsi que des comptes d'information dotés de mots de passe faibles ou de plusieurs comptes sur différents services utilisant le même mot de passe. Ces erreurs comprennent également les changements de mot de passe peu fréquents, les comptes en double, etc.
- Comptes superflus et non répertoriés. Comptes non verrouillés d'employés ayant quitté l'entreprise ou changé de poste. Cela inclut également les comptes techniques qui n'ont pas de propriétaire réel mais qui disposent de droits d'accès aux systèmes, services, installations et applications de l'entreprise.
- Absence de réglementation des habilitations. L'entreprise peut ne pas disposer de politique d'habilitation ou de liste de postes précis avec des habilitations définies, ou l'accès à celles-ci peut être fortement compromis.
Procédures de réalisation des audits d'accès
En règle générale, l'audit se déroule en 5 étapes. Examinons-les en détail.
Définition des objectifs. Lors de l'audit, il est important de se concentrer sur des domaines de préoccupation spécifiques — c'est-à-dire de définir des objectifs. Cela garantit que l'audit est approfondi et efficace, qu'il aborde les aspects critiques de la gestion des accès des utilisateurs, et qu'il ne prend pas trop de temps.
Élaborer les paramètres et règles de l'audit. Définir les paramètres de l'audit, la durée de l'audit et le volume de données à examiner : quelles actions des utilisateurs seront journalisées, les paramètres de journalisation et la taille des fichiers dans lesquels ces actions sont enregistrées.
Approbation et mise en œuvre des politiques d'audit. Créer un document décrivant l'approche générale de l'audit. Par exemple, vous pouvez préciser une liste des événements les plus importants à journaliser. Cela permettra d'économiser l'espace disque utilisé pour le stockage des données. Il est également important de réglementer le volume total d'informations à conserver, la durée de leur conservation et les règles de leur destruction.
Identification des lacunes et vulnérabilités. Identifier et consigner les droits d'accès excessifs des utilisateurs, les comptes non répertoriés, les mots de passe faibles, etc.
Tenir les journaux de sécurité et les registres d'activité des utilisateurs. Enregistrement de toutes les données relatives aux opérations sur les fichiers et dossiers contenant des IC.
Événements enregistrés
En général, les événements suivants sont journalisés dans le journal d'audit :
- création, suppression, déplacement, renommage de fichiers et de dossiers ;
- copie de documents ou des informations qu'ils contiennent ;
- connexion et déconnexion du système ;
- lancement de services et de logiciels ;
- lecture de documents confidentiels, copie sur support externe, impression.
Exemple d'audit d'accès sous Windows
Windows prend en charge la réalisation de ce type d'audit.
Les paramètres de la politique d'audit sont largement dictés par les objectifs, qui peuvent inclure la vérification de conformité, la surveillance, l'investigation après incidents de sécurité de l'information, ainsi que la correction des erreurs et des lacunes.
Examinons de plus près le fonctionnement de l'AA sous Windows, à titre d'exemple.
Étape
Dans la section « Paramètres de sécurité » du répertoire « Stratégies locales », vous devez configurer les PS intégrées et locales. La configuration se fonde sur les buts et objectifs de l'audit.
Étape
Configuration des sujets. Vous pouvez contrôler non seulement des utilisateurs individuels, mais aussi des groupes entiers, y compris des départements ou des utilisateurs disposant de droits équivalents. Vous pouvez également contrôler des sujets de sécurité intégrés, tels que les comptes.
Étape
Configuration des objets. À l'étape suivante de la configuration, les objets sont définis ; les opérations effectuées sur eux seront enregistrées pendant l'AA. Il peut s'agir de dossiers, de fichiers, de documents, de sous-répertoires entiers, ainsi que d'événements individuels.
Étape
Classification des événements. Les événements Windows sont classés en sous-groupes selon le niveau de risque qu'ils représentent pour la sécurité de l'information :
- critique ;
- erreurs ;
- information ;
- avertissements ;
- détails.
Une fois les paramètres d'audit définis, le journal enregistrera toutes les opérations des utilisateurs sur les fichiers confidentiels, y compris celles ayant échoué. Si l'opération est exécutée et menée à bien, la mention « réussite » s'affichera. Si un utilisateur ne dispose pas de droits suffisants pour effectuer l'opération, la mention « échec » s'affichera.
L'AA peut être réalisé aussi bien sur l'ensemble des postes de travail du réseau de l'entreprise que sur des ordinateurs individuels, par exemple ceux qui traitent des données personnelles.
Le journal de sécurité se trouve dans le dossier « Gestion de l'ordinateur ». Le volume de données relatives aux opérations et événements dépend des objectifs et des paramètres d'audit définis.
Le journal Windows ne propose pas d'outils permettant de filtrer les événements, ce qui complique la recherche d'incidents spécifiques.
Modèles courants de contrôle d'accès
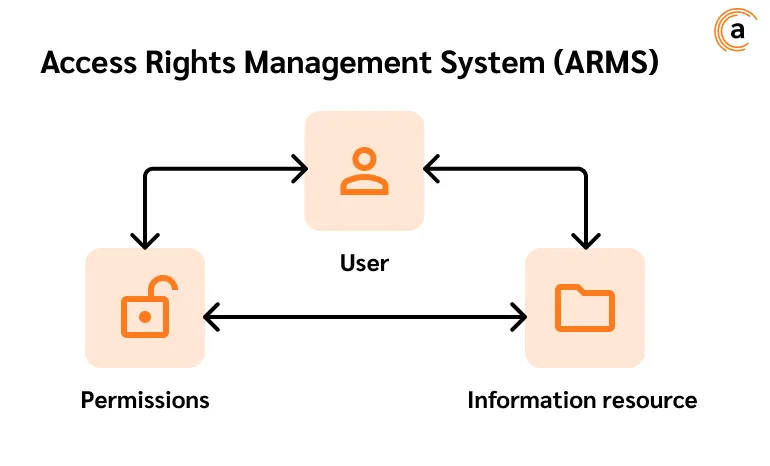
Système de gestion des droits d'accès (SGDA) — ensemble de moyens techniques matériels et logiciels, ainsi que de mesures organisationnelles, visant à contrôler et restreindre les droits des utilisateurs d'accéder aux informations, applications, ressources et autres objets du système informatique.
Les principaux éléments du SGDA :
- les utilisateurs ou comptes auxquels sont attribués des droits selon différents niveaux d'accès ;
- les ressources de l'entreprise, telles que les systèmes d'information, bases de données, applications, services, outils de protection des données, etc. ;
- les autorisations accordées aux utilisateurs dans le cadre des droits qui leur sont attribués.
L'utilisation de modèles d'accès pour certaines organisations est dictée par la législation.
Afin d'optimiser les processus de gestion des droits d'accès, il est nécessaire de choisir le bon modèle. Il est important de comprendre que la mise en œuvre d'un système de gestion des droits d'accès exige une approche professionnelle et le respect de toutes les mesures de sécurité nécessaires. À cette fin, il est préférable de faire appel à des spécialistes du domaine de la sécurité de l'information.
Examinons maintenant en détail les modèles de contrôle d'accès les plus répandus.
Contrôle d'accès discrétionnaire (DAC)
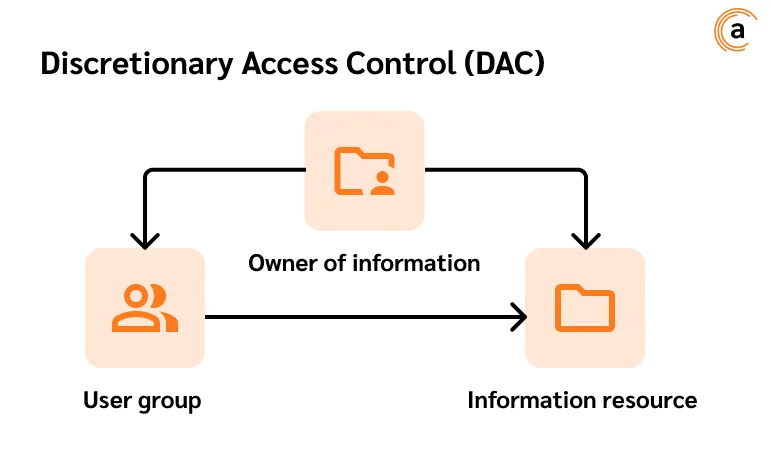
Il s'agit d'une approche selon laquelle les propriétaires de l'information déterminent qui peut accéder à une ressource donnée et à quel moment. Elle repose sur le principe du moindre privilège : les utilisateurs ne se voient accorder que les droits strictement nécessaires à l'exécution d'une tâche donnée.
Le modèle discrétionnaire est également appelé modèle « sélectif ».
Le mécanisme du DAC repose sur l'identification de l'utilisateur au moyen d'identifiants lors de l'authentification — nom d'utilisateur et mot de passe.
Différents types d'autorisations peuvent être appliqués individuellement ou combinés — tout dépend de qui les accorde, pour quelle ressource et pour quelle raison. Parmi les types d'accès pouvant être accordés dans le cadre du contrôle discrétionnaire figurent :
- l'octroi à d'autres sujets ou objets des mêmes privilèges que ceux dont dispose le sujet ;
- la possibilité de modifier les attributs de sécurité des objets, sujets, composants système et sujets d'information ;
- la possibilité de transférer des informations à d'autres sujets et objets ;
- la possibilité de choisir les attributs de sécurité à associer aux objets nouveaux ou modifiés ;
- la possibilité de modifier les règles de contrôle d'accès.
Le DAC se caractérise par les attributs suivants :
- un utilisateur peut transférer la propriété d'un objet à un autre utilisateur (ou à d'autres) ;
- un utilisateur peut définir le type d'accès des autres utilisateurs ;
- après plusieurs tentatives d'autorisation infructueuses dans le système, l'accès de l'utilisateur sera bloqué pendant un certain temps ;
- les utilisateurs non autorisés ne peuvent pas voir les paramètres de l'objet : taille, nom et chemin du répertoire.
Le DAC est simple à mettre en œuvre et intuitif, tout en présentant les inconvénients suivants.
- Les données sont difficiles à suivre. Le système n'étant pas centralisé, le seul moyen dont dispose l'administration pour contrôler le flux de données est de passer par la liste de contrôle d'accès (ACL). Cela n'est utile que dans le cas d'une petite organisation comptant peu d'employés.
- Comparé à d'autres modèles de gouvernance, le DAC est plus vulnérable du point de vue de la sécurité de l'information. Comme l'accès peut être accordé d'une personne à une autre, les données sensibles peuvent être compromises.
Le DAC convient davantage aux petites organisations.
Schéma de contrôle matriciel
La matrice de contrôle est un tableau qui définit les autorisations d'accès existant entre certains sujets et objets du système d'information. Les colonnes contiennent généralement les objets (applications, bases de données, services, réseau, etc.), tandis que les lignes contiennent les sujets (utilisateurs ou groupes d'utilisateurs). Pour chaque sujet, la liste des opérations qu'il peut effectuer sur les objets est définie, par exemple :
- lecture ;
- suppression ;
- création ;
- modification ;
- copie ;
- exécution ;
- transfert de droits.
Il est conseillé de regrouper les listes d'utilisateurs et d'objets en catégories afin d'économiser de l'espace.
Ces matrices peuvent être utilisées de manière pertinente dans les institutions publiques ou les entreprises travaillant avec des données personnelles et des informations confidentielles, où il existe des groupes d'employés disposant de droits d'accès de différents niveaux.
Les autorisations des groupes d'utilisateurs peuvent être identiques ou différentes — selon les tâches à accomplir — et ne doivent pas entraîner de conflits d'autorité.
Lors de l'utilisation du schéma de contrôle matriciel, le principe du moindre privilège doit être respecté, c'est-à-dire accorder le niveau d'autorité minimal suffisant pour accomplir les tâches professionnelles.
Le schéma matriciel ne présente qu'un seul inconvénient : la difficulté d'organiser un contrôle centralisé.
Modèle de contrôle d'accès obligatoire, ou modèle d'étiquetage (MAC)
L'une des principales différences entre le MAC et le DAC est que le MAC est considéré comme le modèle le plus sûr, car les utilisateurs individuels ne peuvent pas modifier l'accès aux ressources.
Dans le modèle basé sur les habilitations, les objets (fichiers, documents, bases de données, logiciels, etc.) se voient attribuer une étiquette correspondant à un niveau de confidentialité (par exemple « Secret commercial », « Accessible au public », « Secret », « Très secret », « D'importance particulière »), et les sujets, c'est-à-dire les utilisateurs, se voient attribuer une étiquette correspondant à un niveau d'accès.
Le modèle par étiquettes fonctionne selon le principe suivant : l'admissibilité des étiquettes du sujet et de l'objet est vérifiée — l'étiquette du sujet doit être égale ou supérieure à celle de l'objet. Sinon, l'accès au document confidentiel est bloqué, ou l'utilisateur ne peut même pas voir l'existence du document.
Lorsqu'une personne ou un appareil tente d'obtenir l'autorisation de travailler avec une ressource donnée, le système d'exploitation ou le noyau de sécurité vérifie les habilitations du sujet afin de déterminer si l'autorisation sera accordée. Bien que le MAC soit le modèle d'habilitation le plus sûr disponible, il exige une mobilisation importante des ressources de l'entreprise et une surveillance constante afin de maintenir à jour toutes les classifications de sujets et d'utilisateurs.
Particularités et inconvénients du schéma de contrôle d'accès obligatoire
Parmi les caractéristiques et inconvénients du modèle d'accès obligatoire, on peut notamment relever les suivants :
- les utilisateurs ne peuvent pas définir l'accès des sujets aux objets, même s'ils les ont créés eux-mêmes — seul un administrateur dispose de ce droit ;
- un utilisateur ne peut travailler, au cours d'une session, que sous une seule étiquette d'habilitation ;
- les MAC sont difficiles à maintenir : la configuration manuelle des niveaux de sécurité et des autorisations exige une attention constante de la part des administrateurs ;
- le MAC ne s'adapte pas automatiquement : l'arrivée de nouveaux membres du réseau et de nouvelles données exige une mise à jour constante des configurations de compte ;
- un avantage important est que des politiques strictes et constamment surveillées contribuent à réduire les erreurs qui conduisent à des utilisateurs disposant de privilèges excessifs ;
- le modèle est considéré comme le moins vulnérable aux fuites de données : les employés ne peuvent ni déclassifier des informations ni en partager l'accès.
Le MAC est l'un des modèles les plus sûrs : les règles d'accès sont définies manuellement par les administrateurs système et strictement appliquées par le système d'exploitation ou le noyau de sécurité.
Les organisations privées mettent rarement en œuvre le MAC en raison de sa complexité et de son manque de flexibilité. Le MAC est surtout utilisé par les institutions publiques telles que l'armée, les organismes gouvernementaux et les forces de l'ordre. Cela ne signifie toutefois pas que les organisations privées n'ont pas besoin du MAC : un modèle bien mis en œuvre offre un niveau de sécurité élevé et granulaire, malgré son coût et sa complexité de configuration.
Gestion basée sur les rôles (RBM)
La gestion basée sur les rôles permet d'accorder aux employés différents niveaux d'accès en fonction de leur poste et de leurs responsabilités. Cela réduit considérablement le risque de fuite de données sensibles — les employés ne peuvent accéder qu'aux informations et n'effectuer que les opérations nécessaires à l'accomplissement de leurs tâches. La RBM offre une approche de gestion simple et maîtrisable, moins sujette aux erreurs que l'attribution individuelle des autorisations aux utilisateurs.
Lors de l'utilisation de la RBM pour la gestion des rôles, un administrateur analyse les besoins des employés et les regroupe en rôles selon leurs responsabilités. Il attribue ensuite un ou plusieurs rôles à chaque employé, et une ou plusieurs autorisations à chaque rôle. Les relations « utilisateur > rôle » et « rôle > autorisations » simplifient les attributions, car les utilisateurs n'ont plus besoin d'être gérés individuellement, mais disposent de privilèges correspondant aux autorisations attribuées à leurs rôles.
Un rôle est un ensemble de privilèges. Les rôles diffèrent des groupes d'utilisateurs classiques. Dans le contexte de la RBM, les autorisations ne sont pas directement liées à un exécutant spécifique, mais plutôt à ses responsabilités, ce qui est pratique. En règle générale, il y a toujours moins de rôles que d'employés réels, ce qui simplifie la gestion du système d'information.
L'un des avantages majeurs de la RBM par rapport aux autres systèmes est que plusieurs rôles peuvent être activés pour une même personne depuis un seul appareil. En outre, la RBM permet de :
- créer un système pratique et convivial d'attribution des autorisations ;
- vérifier facilement les privilèges et corriger les violations identifiées ;
- ajouter et modifier rapidement des rôles ;
- réduire la probabilité d'erreurs dans l'attribution des autorisations ;
- intégrer des utilisateurs tiers au système en leur attribuant des rôles spéciaux ;
- se conformer plus efficacement aux exigences réglementaires et légales relatives à la confidentialité des informations sensibles et des données personnelles des employés et des clients.
Comme dans les autres modèles de contrôle d'accès, il est important dans les RBM de respecter le principe du moindre privilège lors de l'attribution des rôles. Aucun employé ne devrait se voir accorder plus de droits qu'il n'en a besoin pour accomplir ses tâches professionnelles.
Avant de mettre en œuvre la RBM, l'organisation doit définir les autorisations de chaque rôle de la manière la plus détaillée possible. Cela implique de définir précisément les autorisations dans les domaines suivants :
- modification des données ;
- lecture ;
- copie ou écriture sur des périphériques externes ;
- exécution d'applications, etc.
Mise en œuvre du système de contrôle d'accès
La mise en œuvre de tout système de gestion des droits doit s'effectuer à deux niveaux : programmatique et organisationnel.
Au niveau organisationnel, il est important d'élaborer un document répertoriant les utilisateurs ou groupes d'utilisateurs, leurs rôles ou droits, ainsi que les conditions d'octroi ou de révocation des droits. Afin de simplifier la procédure d'actualisation de la liste, il est conseillé d'en faire une annexe distincte du document principal.
Que convient-il de préciser dans un tel document ?
- Le propriétaire de chaque actif informationnel : employé, chef de division, chef d'entreprise. Le propriétaire de l'information établit les droits sans possibilité de les transférer à d'autres personnes.
- Si l'entreprise est de petite taille, il est conseillé d'utiliser un modèle dans lequel seul un super-utilisateur disposera de droits d'administration des accès.
- Si un modèle est utilisé où une entité peut transférer des droits à d'autres entités, il est important d'établir un journal et d'assurer une surveillance.
À noter que certaines organisations peuvent utiliser deux modèles de gestion ou plus simultanément, et les spécificités d'utilisation doivent être clairement décrites dans les règlements ou la politique de sécurité en vigueur.
La mise en œuvre du système de gestion des droits comprend plusieurs étapes :
- Analyse de l'objet. À cette étape, les buts et objectifs du système sont définis, ainsi que ses exigences. Réaliser une étude du système d'information, des objets, identifier les vulnérabilités et évaluer les risques possibles. Déterminer le nombre d'utilisateurs, les types de ressources et autres paramètres.
- Conception du système. Élaborer la conception du système en tenant compte des exigences de sécurité, d'ergonomie et de rentabilité. La conception doit inclure une description de la structure du système, de ses composants et fonctions, ainsi qu'un plan d'installation et de configuration.
- Sélection du matériel et des logiciels. Sélectionner le matériel et les logiciels répondant aux exigences du projet et au budget. Le matériel peut inclure des serveurs, des équipements réseau, des outils d'authentification, etc. Le logiciel, quant à lui, permet de gérer le système, de configurer ses paramètres et de recevoir des rapports sur son fonctionnement.
- Installation et configuration du système. Procéder à l'installation du matériel, à la configuration du logiciel et à l'intégration avec d'autres systèmes. Configurer le système conformément au projet et aux exigences de sécurité. Vérifier les performances du système et résoudre les problèmes éventuels.
- Formation du personnel. Former les employés responsables du système à son exploitation et à sa maintenance. Leur expliquer comment utiliser les identifiants, comment accorder et restreindre les droits, comment réagir aux incidents de sécurité, etc.
- Audit du système. Réaliser des tests du système pour vérifier sa conformité aux exigences du projet, sa fiabilité et sa sécurité. Identifier et corriger les erreurs et lacunes.
- Mise en service du système. Après des tests concluants, le système est mis en exploitation permanente. Le support et la maintenance sont assurés.
- Surveiller et analyser les performances du système. Surveiller régulièrement le fonctionnement du système, collecter et analyser les données relatives aux événements et aux actions des utilisateurs. Cela permet d'identifier les points faibles, d'améliorer les performances et de renforcer le niveau de sécurité de l'information.
De nouvelles exigences, menaces ou opportunités peuvent apparaître au cours de l'exploitation du système. Il est nécessaire de réaliser des audits en temps voulu, sur la base desquels des modifications doivent être apportées au système afin qu'il reste conforme aux conditions actuelles ainsi qu'aux exigences réglementaires. En règle générale, un audit doit être réalisé au moins une fois tous les 6 mois.
En conclusion
L'audit régulier de l'accès aux données confidentielles et des modèles de séparation des droits est une composante essentielle du système de sécurité de l'information d'une entreprise. En élaborant et en mettant en œuvre le modèle de droits adapté aux besoins et aux capacités de l'organisation, et en auditant régulièrement son fonctionnement, il est possible de réduire considérablement les risques de fuite ou de destruction d'informations commerciales et de données personnelles des employés et des clients.
