


Catégories
Sécurité de l'information des bases de données
 23
 15 min
Les bases de données sont l'ensemble d'un large volume d'informations organisées autour d'un ou plusieurs sujets. Cette technologie constitue la base de la conservation de l'information dans tous les domaines de l'activité humaine. C'est pourquoi la sécurité de l'information des bases de données est extrêmement importante pour les entreprises. Explorons ce sujet ensemble avec Anexet.
Définition d'une base de données
Une base de données (BD) est un système de stockage organisé de l'information destiné à son traitement et à sa gestion ultérieurs. Le principe fondamental de la création des bases de données est d'offrir un accès rapide et simple aux informations stockées. Les bases de données modernes sont utilisées dans presque tous les domaines de la vie — dans les organismes bancaires et financiers, les établissements d'enseignement, les services publics et bien d'autres organisations.
L'importance d'organiser la protection croît avec l'augmentation du volume de données stockées dans les bases de données, leur niveau de confidentialité et le nombre croissant de menaces visant à les compromettre.
Quels types de bases de données existe-t-il ?
Les bases de données sont utilisées dans divers domaines, et il existe une certaine classification de leurs types selon la méthode d'organisation de l'information.
Les bases de données relationnelles (SQL) sont le type de base de données le plus répandu. Les informations y sont stockées sous forme de tables (modèle relationnel), où les données sont structurées et reliées entre elles. Le principal avantage de ce type est son organisation intuitive et sa facilité d'utilisation. Chaque ligne du tableau représente un enregistrement identifié par une clé unique, et les colonnes contiennent les attributs nécessaires. Cela facilite la construction de relations entre les données.
Les bases de données non relationnelles (NoSQL) constituent une autre façon d'organiser les données, offrant une grande évolutivité et une structure flexible. Contrairement aux systèmes relationnels traditionnels, les bases de données non relationnelles ne se limitent pas aux tables et offrent davantage de possibilités pour traiter de grands volumes de données. Ces bases de données sont idéales pour le traitement du Big Data.
Les bases de données orientées objet (OOBD) stockent l'information sous forme d'objets, ce qui les rend particulièrement utiles pour la programmation.
Les bases de données en graphes construisent la structure de l'information à partir de nœuds et de leurs interconnexions (arêtes), ce qui permet d'analyser et de représenter efficacement des relations complexes entre objets. Cette approche est pratique pour traiter des données comportant de multiples relations entre les informations stockées.
Pourquoi la sécurité des bases de données est-elle importante ?
Les bases de données stockent des informations critiques et sensibles de l'entreprise (données financières, personnelles, bancaires, commerciales, etc.). Il ne s'agit pas d'un simple ensemble de données, mais d'un véritable complexe de tous les actifs informationnels que possède une entreprise et qui influencent directement son efficacité, sa compétitivité et sa survie. Une atteinte à la sécurité des bases de données peut entraîner des pertes financières et nuire à la réputation de l'entreprise.
Les cybermenaces modernes ciblent largement cette valeur et exploitent les failles pour pénétrer le périmètre de sécurité de l'entreprise.
Les fonctions des bases de données et leur dépendance à la sécurité de l'information
Quelles fonctions les bases de données remplissent-elles ? Plusieurs fonctions principales peuvent être identifiées :
-
assurer la confidentialité. Les bases de données protègent les informations importantes pour une entreprise contre l'influence néfaste d'individus malveillants ;
-
assurer l'intégrité de l'information. En tant que moyen unique de stockage de l'information, les bases de données garantissent simultanément l'intégrité des données et de leurs relations, ainsi que la conservation structurée des enregistrements ;
-
assurer un accès rapide aux données stockées. Les bases de données sont accessibles aux utilisateurs autorisés à tout moment, sauf indication contraire dans les conditions d'utilisation ;
-
assurer la vérification de l'identité des utilisateurs par le biais de l'authentification et de l'autorisation ;
-
assurer la journalisation des événements et l'audit de l'activité des utilisateurs dans le système afin d'identifier et de prévenir les menaces potentielles.
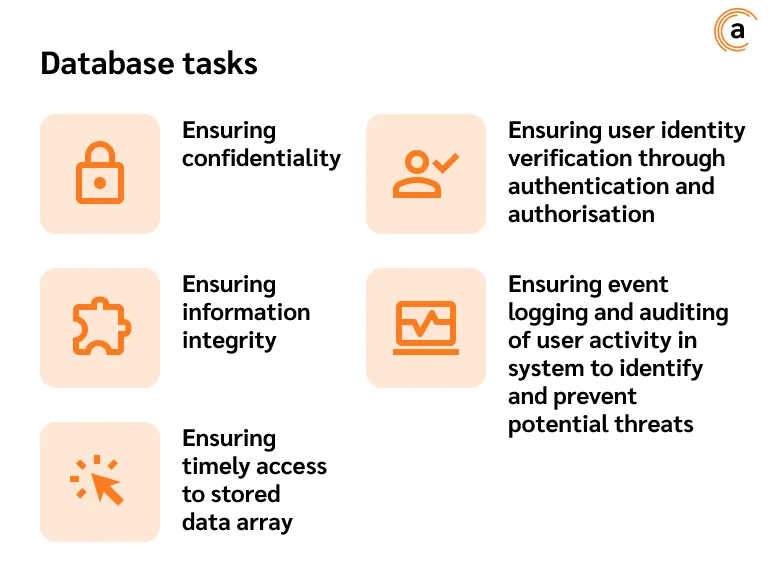
La précision et la fiabilité de ces fonctions dépendent directement de la sécurité des bases de données, c'est pourquoi il est si important de créer des conditions optimales pour l'utilisation de ce type de stockage de l'information.
Les menaces pesant sur la sécurité des bases de données
Les bases de données ayant un large éventail d'applications, les principales menaces qui pèsent sur leur sécurité sont elles aussi variées et couvrent de nombreux types de problèmes classiques de sécurité de l'information. Examinons-les de plus près.
-
Les attaques par déni de service distribué (DDoS)
Il s'agit de tentatives massives d'obtenir un accès et une autorisation pour des utilisateurs dans le système, visant à surcharger les serveurs de bases de données et à refuser le service à tous les clients sans exception, y compris les utilisateurs autorisés.
-
Les injections SQL
Il s'agit d'une méthode de piratage de sites web ou de programmes reposant sur des bases de données. Les fraudeurs insèrent du code SQL malveillant qui exécute des commandes prédéterminées, comme le suivi du trafic ou l'interception de données confidentielles.
-
L'accès non autorisé
L'une des principales menaces, qui peut provenir aussi bien de l'intérieur du dispositif de sécurité que de l'extérieur. Un attaquant accède à des données confidentielles stockées dans la base de données en captant une autorisation et peut alors effectuer toute action sur ces informations.
-
Les menaces internes liées à la négligence
Les employés ou d'autres utilisateurs internes peuvent, par accident ou intentionnellement, endommager les informations d'une base de données. Ce type d'intrusion nécessite une surveillance constante, car il ne requiert ni autorisation des utilisateurs ni intrusion dans le périmètre de sécurité de l'entreprise.
-
Les logiciels malveillants et les virus
L'impact négatif des logiciels malveillants et des virus peut avoir des conséquences importantes pour une entreprise : chiffrement, modification, blocage de l'accès, suppression ou diffusion des données stockées dans la base de données.
Principes généraux de gestion de la sécurité des bases de données
Compte tenu des risques de sécurité existants, les principaux principes à appliquer à la gestion de la sécurité des bases de données consistent à minimiser les droits d'accès à l'information, à chiffrer les données, à surveiller l'activité web, à mettre régulièrement à jour les logiciels et à créer des sauvegardes.
La réduction des droits d'accès constitue le premier niveau de sécurité des bases de données en limitant le cercle des personnes de confiance et en répartissant leurs rôles au sein de la base de données. Plusieurs rôles distincts peuvent être identifiés :
-
administrateur du SGBD ;
-
administrateur de base de données ;
-
administrateur de sécurité ;
-
utilisateur.
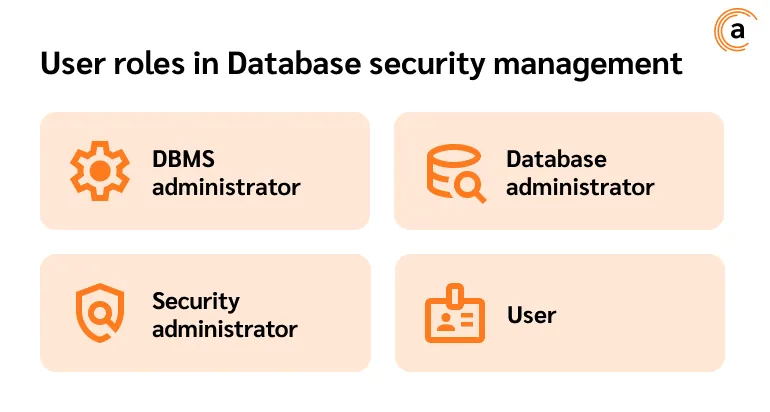
Un administrateur de SGBD est un spécialiste qui gère le logiciel conçu pour créer, modifier et gérer les requêtes de la base de données. Ses principales responsabilités comprennent l'installation et la configuration du SGBD, la surveillance du système, l'optimisation des requêtes, la sauvegarde et la restauration des données, ainsi que d'autres fonctions. Il dispose des droits nécessaires pour exécuter ces tâches.
L'administrateur de base de données peut avoir un large éventail de tâches liées à la gestion des données elles-mêmes, de leur structure et de leur utilisation. Il est responsable de la conception de la base de données, de la garantie de son intégrité, de la gestion des tables, de l'indexation et des clés afin d'améliorer les performances. Ses responsabilités incluent également le support des requêtes et des rapports.
L'administrateur de cybersécurité est également responsable des bases de données dans le cadre de la sécurité globale de l'entreprise. Il peut mettre en place des niveaux de protection supplémentaires, comme l'authentification à deux facteurs pour les administrateurs et les utilisateurs, et surveiller l'activité dans le système.
Un utilisateur est un employé ordinaire de l'entreprise qui a accès à la base de données uniquement dans le cadre de ses fonctions.
Chaque rôle associé à la gestion des bases de données a ses propres caractéristiques et restrictions en termes de niveau d'accès et d'utilisation des privilèges.
Le chiffrement des données dans les bases de données : son rôle
Le chiffrement des données est une méthode essentielle pour protéger les bases de données contre les accès non autorisés et les cyberattaques. Il consiste à convertir les données sous une forme chiffrée à l'aide d'algorithmes tels que le chiffrement symétrique AES, le chiffrement asymétrique RSA et le hachage SHA. Seules les personnes disposant de la clé appropriée peuvent déchiffrer les données et y accéder. Le chiffrement est utilisé aussi bien pour le stockage (sur des serveurs et des supports externes) que pour le transfert d'informations entre un client et un serveur ou entre serveurs. Au niveau applicatif, le chiffrement peut également intervenir avant l'écriture des données dans la base de données.
Le chiffrement inclut également la gestion des clés cryptographiques (par exemple à l'aide de services tels que HashiCorp Vault, AWS KMS ou Azure Key Vault), qui assurent un stockage sécurisé et une gestion des accès. Dans les bases de données, la technologie de chiffrement est souvent intégrée au niveau du SGBD et fonctionne automatiquement, en chiffrant et déchiffrant les données avec un impact minimal sur les performances du système. Ceci est particulièrement important pour la protection des données au repos, car cela ne nécessite pas de modifications importantes de l'architecture de stockage.
Le chiffrement des sauvegardes est une mesure de sécurité obligatoire. Si des sauvegardes tombent entre de mauvaises mains, des attaquants peuvent accéder aux données. C'est pourquoi les administrateurs chiffrent généralement les sauvegardes pour se protéger.
La surveillance de l'activité des utilisateurs
La surveillance de l'activité des utilisateurs consiste à suivre en continu les actions des employés et les processus liés à la base de données afin d'identifier toute activité suspecte. Cela peut inclure la détection d'accès non autorisés, le partage d'identifiants ou des fuites d'informations issues de la base de données.
Assure une surveillance continue des activités liées à la base de données réalisées par les employés, les utilisateurs et les processus au sein de la base de données, afin d'identifier une activité anormale, qui peut se manifester par un accès non autorisé, la transmission d'un identifiant et d'un mot de passe d'autorisation, ou la diffusion d'informations issues de la base de données.
Pour surveiller l'activité des utilisateurs, vous pouvez utiliser le système DLP Anexet. Il assure la transparence des activités numériques des employés et bloque la diffusion de données confidentielles.
Les mises à jour régulières des logiciels
Assurent l'élimination rapide des vulnérabilités grâce à l'installation de mises à jour fournies par l'éditeur du logiciel, qui corrigent les problèmes de sécurité identifiés. Un administrateur de la sécurité de l'information peut suivre les mises à jour manuellement à mesure que les nouvelles versions sont publiées par les éditeurs, ou établir un calendrier spécialisé et le respecter.
La sauvegarde
L'un des outils les plus efficaces pour atténuer les conséquences des atteintes à la sécurité, en particulier pour la protection des bases de données. Les sauvegardes garantissent que les données de la base restent intactes en cas d'attaque.
Logiciels et services de sécurité pour bases de données
Il existe divers programmes et services spécialisés qui aident à protéger les bases de données :
-
les fonctions de sécurité du SGBD. Elles offrent des fonctions de sécurité intégrées, telles que le chiffrement et le contrôle d'accès, proposées par les systèmes de gestion de bases de données modernes (par exemple Oracle, Microsoft SQL Server) ;
-
les systèmes de détection d'intrusion (IDS/IPS). Ils analysent le trafic à la recherche d'activités suspectes et préviennent les attaques potentielles ;
-
la surveillance des bases de données (DAM). Des outils spécialisés qui suivent toutes les actions dans la base de données afin d'identifier les menaces ;
-
le pare-feu pour bases de données. Protège les bases de données contre les attaques réseau non autorisées ;
-
les systèmes DLP pour surveiller l'activité des utilisateurs des bases de données et empêcher la diffusion d'informations confidentielles issues de ces bases.
Méthodes d'authentification des bases de données
L'authentification est le processus de vérification de l'identité d'un utilisateur avant de lui accorder l'accès à une base de données. Elle est particulièrement pertinente dans le contexte des bases de données, car elle assure une différenciation et une précision dans l'octroi des accès conformément aux rôles établis au sein d'une entreprise. Les méthodes les plus répandues pour les bases de données sont :
-
l'utilisation de mots de passe d'accès. Offre une protection de base au niveau de l'accès initial à la base de données lorsque l'identifiant et le mot de passe corrects de l'utilisateur sont saisis ;
-
l'authentification à deux facteurs. Elle est obtenue en ajoutant une étape d'authentification supplémentaire (facteur) confirmant l'identité d'un utilisateur ayant déjà saisi l'identifiant et le mot de passe corrects. Les facteurs supplémentaires peuvent être un mot de passe, un message envoyé sur un appareil mobile ou une identification biométrique ;
-
l'utilisation de protocoles d'authentification des utilisateurs et des services via des serveurs de confiance. Souvent utilisés dans les réseaux d'entreprise, ils agissent comme une sorte de routeur, une passerelle sécurisée entre Internet et les utilisateurs ;
-
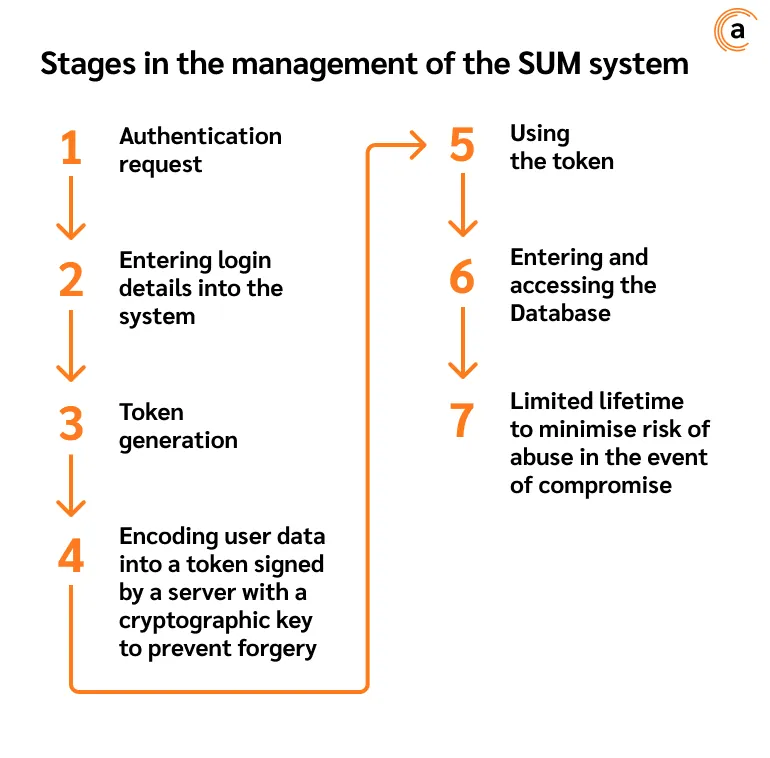
l'authentification aux bases de données par jetons. Utilisée pour accéder à une base de données via des jetons numériques temporaires générés par un serveur. Ce jeton est une clé unique générée par le système et transmise à un utilisateur pour accéder aux ressources protégées. Ainsi, l'utilisateur reçoit le jeton du service ou de l'application et peut s'authentifier auprès de la base de données sans identifiant ni mot de passe. Toutefois, la durée de validité de ce jeton est limitée, contrairement à un mot de passe et un identifiant.
Comment fonctionne l'authentification par jeton :
-
demande d'authentification ;
-
saisie des informations de connexion (nom d'utilisateur et mot de passe) dans le système ;
-
génération du jeton ;
-
encodage des données de l'utilisateur et présentation sous forme de jeton, signé par un serveur à l'aide d'une clé cryptographique afin qu'il ne puisse pas être falsifié ;
-
utilisation du jeton ;
-
saisie et accès à la base de données ;
-
durée de vie du jeton ;
-
durée de vie limitée afin de minimiser le risque d'abus en cas de compromission.
Méthodes d'audit des bases de données
Pourquoi est-il nécessaire de réaliser des audits de bases de données ? Ce processus, à l'instar des audits du système de sécurité et des processus métier, est essentiel pour garantir la sécurité de l'information. Il consiste à analyser les opérations sur les données et à vérifier leur autorisation. Si des écarts entre les droits d'accès et les opérations sont détectés, un blocage du compte, une surveillance des actions entreprises et une analyse des causes de l'intrusion peuvent être appliqués.
Les principales méthodes d'audit de la sécurité des bases de données comprennent :
-
la journalisation des transactions. Enregistrement de toutes les opérations liées à l'accès aux données, ce qui permet de suivre l'historique des modifications et, en cas de défaillance, de restaurer la version antérieure à l'incident ;
-
la surveillance des actions des utilisateurs et l'analyse des activités anormales. Suivi de l'activité des utilisateurs, y compris l'autorisation, les modifications de données et les tentatives d'accès non autorisées à la base de données. À ce stade, il est logique d'utiliser le système DLP ;
-
les contrôles périodiques des systèmes de protection de l'information dans les bases de données. Une analyse régulière des systèmes de sécurité, de leur pertinence et de leur précision garantira une détection et une élimination rapides des vulnérabilités.
Conclusion
La sécurité de l'information des bases de données est un processus complexe qui exige une approche globale. Les menaces de sécurité évoluent avec la technologie, et les entreprises doivent mettre en œuvre des mesures efficaces pour protéger leurs données. De l'authentification robuste au chiffrement, en passant par des audits réguliers, chaque mesure contribue à maintenir un niveau élevé de protection et à prévenir les violations de données susceptibles de causer un préjudice grave aux utilisateurs comme aux entreprises.
