


Kategorien
Informationssicherheit von Datenbanken
 23
 15 Min.
Datenbanken sind die Gesamtheit einer großen Menge an Informationen, die zu einem oder mehreren Themen organisiert sind. Diese Technologie ist die Grundlage für die Aufbewahrung von Informationen in allen Bereichen menschlichen Handelns. Deshalb ist die Informationssicherheit von Datenbanken für Unternehmen von größter Bedeutung. Lassen Sie uns dieses Thema gemeinsam mit Anexet erkunden.
Definition von Datenbank
Eine Datenbank (DB) ist ein System zur organisierten Speicherung von Informationen für die weitere Verarbeitung und Verwaltung dieser Daten. Das Hauptprinzip beim Aufbau von Datenbanken besteht darin, einen schnellen und einfachen Zugriff auf gespeicherte Informationen zu ermöglichen. Moderne Datenbanken werden in fast allen Lebensbereichen eingesetzt — im Banken- und Finanzwesen, in Bildungseinrichtungen, im öffentlichen Dienst und in anderen Organisationen.
Die Bedeutung der Schutzorganisation wächst mit der zunehmenden Menge der in Datenbanken gespeicherten Daten, dem Grad ihrer Vertraulichkeit und der wachsenden Zahl an Bedrohungen, die auf ihre Kompromittierung abzielen.
Welche Arten von Datenbanken gibt es?
Datenbanken werden in verschiedenen Bereichen eingesetzt, und es gibt eine bestimmte Klassifizierung ihrer Typen je nach der Methode der Informationsorganisation.
Relationale Datenbanken (SQL) sind der beliebteste Datenbanktyp. Informationen werden in ihnen in Form von Tabellen (relationales Modell) gespeichert, in denen Daten strukturiert und miteinander verknüpft sind. Der Hauptvorteil dieses Typs ist seine intuitive Organisation und einfache Nutzung. Jede Zeile in der Tabelle stellt einen Datensatz dar, der durch einen eindeutigen Schlüssel identifiziert wird, und die Spalten enthalten die notwendigen Attribute. Dies erleichtert den Aufbau von Beziehungen zwischen Daten.
Nicht-relationale Datenbanken (NoSQL) sind eine weitere Möglichkeit, Daten zu organisieren, die eine hohe Skalierbarkeit und Flexibilität der Struktur bieten. Anders als herkömmliche relationale Systeme sind nicht-relationale Datenbanken nicht auf Tabellen beschränkt und bieten mehr Möglichkeiten für die Arbeit mit großen Datenmengen. Diese Datenbanken eignen sich ideal für die Arbeit mit Big Data.
Objektorientierte Datenbanken (OOBDs) speichern Informationen in Form von Objekten, was sie besonders nützlich für den Einsatz in der Programmierung macht.
Graphdatenbanken bauen die Struktur von Informationen auf Basis von Knoten und deren Verbindungen (Kanten) auf, was es ermöglicht, komplexe Beziehungen zwischen Objekten effektiv zu analysieren und darzustellen. Dieser Ansatz eignet sich gut für die Verarbeitung von Daten mit mehreren Beziehungen zwischen den gespeicherten Informationen.
Warum ist Datenbanksicherheit wichtig?
Datenbanken speichern kritische und sensible Unternehmensinformationen (wie finanzielle, personenbezogene, banktechnische, geschäftliche Daten usw.). Dies ist nicht nur eine Ansammlung von Daten, sondern ein echter Komplex aller Informationswerte, über die ein Unternehmen verfügt und die sich direkt auf seine Effizienz, Wettbewerbsfähigkeit und sein Überleben auswirken. Eine Verletzung der Datenbanksicherheit kann für das Unternehmen zu finanziellen Verlusten und Reputationsschäden führen.
Moderne Cyberbedrohungen konzentrieren sich stark auf diesen Wert und nutzen Möglichkeiten, um in den Sicherheitsperimeter des Unternehmens einzudringen.
Aufgaben von Datenbanken und ihre Abhängigkeit von der Informationssicherheit
Welche Aufgaben erfüllen Datenbanken? Es lassen sich mehrere Hauptaufgaben identifizieren:
-
Gewährleistung der Vertraulichkeit. Datenbanken schützen für ein Unternehmen wichtige Informationen vor negativer Einflussnahme durch feindlich gesinnte Personen;
-
Gewährleistung der Integrität von Informationen. Datenbanken gewährleisten als einzigartiges Mittel zur Speicherung von Informationen gleichzeitig die Integrität der Daten und ihrer wechselseitigen Beziehungen sowie die strukturierte Bewahrung von Zusammenhängen;
-
Gewährleistung des zeitgerechten Zugriffs auf gespeicherte Datenbestände. Datenbanken stehen autorisierten Nutzern jederzeit offen, sofern in den Nutzungsbedingungen nichts anderes festgelegt ist;
-
Gewährleistung der Verifizierung der Nutzeridentität durch Authentifizierung und Autorisierung;
-
Gewährleistung der Protokollierung und Auditierung von Ereignissen von Nutzeraktivitäten im System, um potenzielle Bedrohungen zu erkennen und zu verhindern.
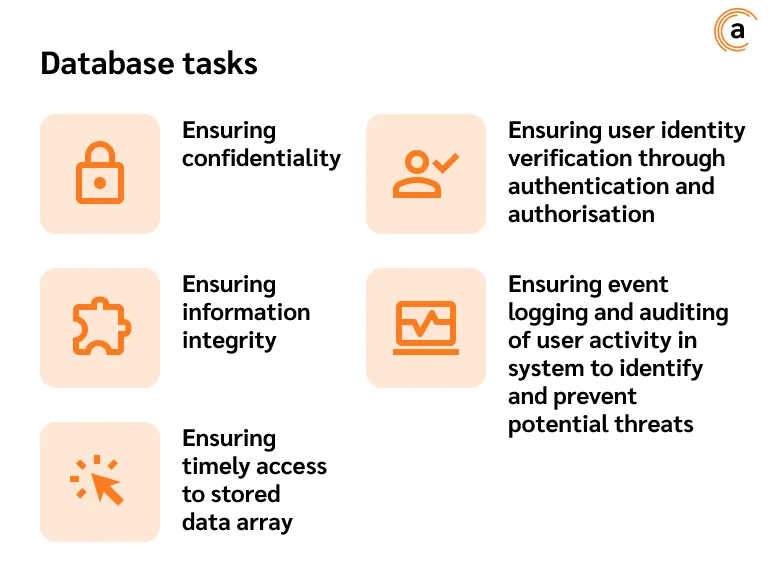
Die Genauigkeit und Zuverlässigkeit dieser Aufgaben hängt direkt von der Datenbanksicherheit ab, weshalb es so wichtig ist, optimale Bedingungen für die Nutzung dieser Art der Informationsspeicherung zu schaffen.
Bedrohungen für die Datenbanksicherheit
Da Datenbanken ein breites Anwendungsspektrum haben, sind auch die Hauptbedrohungen für ihre Sicherheit vielfältig und decken viele Arten von typischen Informationssicherheitsproblemen ab. Schauen wir uns das genauer an.
-
Distributed-Denial-of-Service-Angriffe (DDoS)
Dies sind massive Versuche, Zugriff und Autorisierung für Nutzer im System zu erlangen, mit dem Ziel, Datenbankserver zu überlasten und allen Clients ohne Ausnahme, einschließlich autorisierter Nutzer, den Dienst zu verweigern.
-
SQL-Injections
Dies ist eine Methode zum Hacken von Websites oder Programmen, die auf Datenbanken basieren. Betrüger schleusen bösartigen SQL-Code ein, der vorher festgelegte Befehle ausführt, wie etwa das Verfolgen von Datenverkehr oder das Abfangen vertraulicher Daten.
-
Unbefugter Zugriff
Eine der Hauptbedrohungen, die sowohl aus internen Sicherheitskreisen als auch von externen Akteuren ausgehen kann. Ein Angreifer erlangt durch das Erbeuten von Autorisierungsdaten Zugriff auf vertrauliche, in der Datenbank gespeicherte Informationen und kann jede Art von Aktion mit diesen Informationen durchführen.
-
Interne Bedrohungen durch Nachlässigkeit
Mitarbeiter oder andere interne Nutzer können Informationen in der Datenbank versehentlich oder absichtlich beschädigen. Diese Art des Eindringens erfordert eine ständige Überwachung, da weder eine Autorisierung der Nutzer noch ein Eindringen in den Sicherheitsperimeter des Unternehmens erforderlich ist.
-
Malware und Viren
Die negativen Auswirkungen von Malware und Viren können erhebliche Folgen für ein Unternehmen haben: Verschlüsselung, Veränderung, Blockierung des Zugriffs, Löschung oder Verbreitung von in der Datenbank gespeicherten Daten.
Allgemeine Grundsätze der Datenbanksicherheitsverwaltung
Ausgehend von den bestehenden Sicherheitsrisiken sind die wichtigsten Grundsätze, die bei der Verwaltung der Datenbanksicherheit angewendet werden sollten, die Minimierung von Zugriffsrechten auf Informationen, die Verschlüsselung von Daten, die Überwachung von Webaktivitäten, regelmäßige Software-Updates und die Erstellung von Backups.
Die Minimierung von Zugriffsrechten bietet die erste Sicherheitsebene der Datenbank, indem der Kreis vertrauenswürdiger Personen eingeschränkt und ihre Rollen innerhalb der Datenbank verteilt werden. Mehrere separate Rollen können identifiziert werden:
-
DBMS-Administrator;
-
Datenbankadministrator;
-
Sicherheitsadministrator;
-
Nutzer.
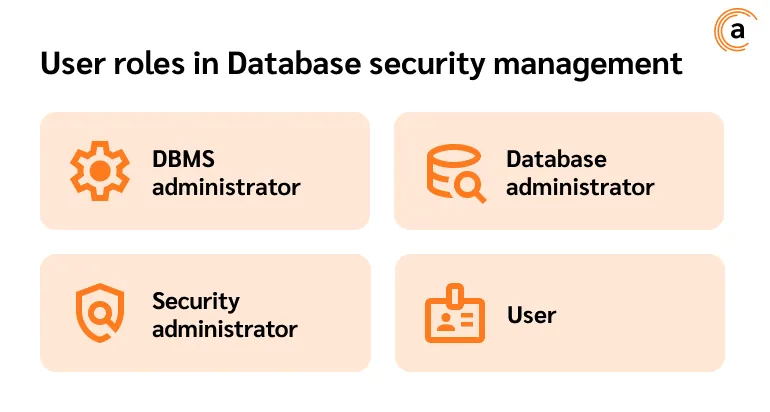
Ein DBMS-Administrator ist ein Fachmann, der die Software verwaltet, die zum Erstellen, Ändern und Verwalten von Datenbankabfragen dient. Zu seinen Hauptaufgaben gehören die Installation und Konfiguration des DBMS, die Überwachung des Systems, die Optimierung von Abfragen, das Sichern und Wiederherstellen von Daten sowie weitere Funktionen. Er verfügt über die notwendigen Rechte, um diese Aufgaben auszuführen.
Ein Datenbankadministrator kann ein breites Aufgabenspektrum haben, das die Verwaltung der Daten selbst, ihrer Struktur und Nutzung betrifft. Er ist für die Konzeption der Datenbank, die Gewährleistung ihrer Integrität sowie die Verwaltung von Tabellen, Indizes und Schlüsseln zur Leistungssteigerung verantwortlich. Zu seinen Aufgaben gehört auch die Unterstützung von Abfragen und Berichten.
Der Cybersicherheitsadministrator ist im Rahmen der Gesamtsicherheit des Unternehmens ebenfalls für Datenbanken verantwortlich. Er kann zusätzliche Schutzebenen implementieren, wie z. B. eine Zwei-Faktor-Authentifizierung für Administratoren und Nutzer, und die Aktivität im System überwachen.
Ein Nutzer ist ein regulärer Mitarbeiter des Unternehmens, der nur im Rahmen seiner Aufgaben Zugriff auf die Datenbank hat.
Jede mit der Datenbankverwaltung verbundene Rolle hat ihre eigenen Merkmale und Einschränkungen hinsichtlich der Zugriffsebene und Rechtenutzung.
Datenverschlüsselung in Datenbanken: Rolle
Die Datenverschlüsselung ist eine entscheidende Methode zum Schutz von Datenbanken vor unbefugtem Zugriff und Cyberangriffen. Sie besteht darin, Daten mithilfe von Algorithmen wie symmetrischem AES, asymmetrischem RSA und SHA-Hashing in eine verschlüsselte Form umzuwandeln. Nur wer über den entsprechenden Schlüssel verfügt, kann die Daten entschlüsseln und darauf zugreifen. Die Verschlüsselung wird sowohl für die Speicherung (auf Servern und externen Datenträgern) als auch für die Übertragung von Informationen zwischen Client und Server oder zwischen Servern verwendet. Auf Anwendungsebene kann die Verschlüsselung auch erfolgen, bevor Daten in die Datenbank geschrieben werden.
Die Verschlüsselung umfasst auch die Verwaltung kryptografischer Schlüssel (z. B. mithilfe von Diensten wie HashiCorp Vault, AWS KMS oder Azure Key Vault), die eine sichere Speicherung und Zugriffsverwaltung bieten. In Datenbanken ist die Verschlüsselungstechnologie oft auf DBMS-Ebene integriert und arbeitet automatisch, indem sie Daten mit minimalen Auswirkungen auf die Systemleistung ver- und entschlüsselt. Dies ist besonders wichtig für den Schutz ruhender Daten, da keine wesentlichen Änderungen an der Speicherarchitektur erforderlich sind.
Die Verschlüsselung von Backups ist eine obligatorische Sicherheitsmaßnahme. Gelangen Backups in falsche Hände, können Angreifer Zugriff auf Daten erlangen. Deshalb verschlüsseln Administratoren Backups in der Regel zum Schutz.
Überwachung der Nutzeraktivität
Die Überwachung der Nutzeraktivität umfasst die kontinuierliche Verfolgung der Handlungen von Mitarbeitern und datenbankbezogener Prozesse, um verdächtige Aktivitäten zu erkennen. Dies kann die Erkennung von unbefugtem Zugriff, dem Teilen von Zugangsdaten oder Datenlecks aus der Datenbank umfassen.
Bietet eine kontinuierliche Überwachung der Datenbankaktivitäten von Mitarbeitern, Nutzern und Prozessen in der Datenbank, um anormale Aktivitäten zu erkennen, die sich in unbefugtem Zugriff, der Weitergabe von Anmeldedaten und Passwörtern zur Autorisierung oder der Verbreitung von Informationen aus der Datenbank äußern können.
Zur Überwachung der Nutzeraktivität können Sie das Anexet-DLP-System verwenden. Es sorgt für Transparenz der digitalen Aktivitäten der Mitarbeiter und blockiert die Verbreitung vertraulicher Daten.
Regelmäßige Software-Updates
Gewährleisten die rechtzeitige Beseitigung von Schwachstellen durch die Installation von Updates eines Softwareanbieters, die erkannte Sicherheitsprobleme beheben. Ein Informationssicherheitsadministrator kann Updates manuell verfolgen, sobald neue Versionen von Softwareanbietern veröffentlicht werden, oder einen speziellen Zeitplan erstellen und diesen einhalten.
Backup
Eines der wirksamsten Instrumente zur Minderung der Folgen von Sicherheitsverletzungen, insbesondere im Hinblick auf den Schutz der Datenbank. Backups stellen sicher, dass die Daten in der Datenbank im Falle eines Angriffs intakt bleiben.
Software und Dienste für die Datenbanksicherheit
Es gibt verschiedene spezialisierte Programme und Dienste, die zum Schutz von Datenbanken beitragen:
-
DBMS-Sicherheitsfunktionen. Ermöglichen die Nutzung integrierter Sicherheitsfunktionen, wie Verschlüsselung und Zugriffskontrolle, die von modernen Datenbankverwaltungssystemen angeboten werden (z. B. Oracle, Microsoft SQL Server);
-
Intrusion-Detection-Systeme (IDS/IPS). Sie analysieren den Datenverkehr auf verdächtige Aktivitäten und verhindern potenzielle Angriffe;
-
Datenbanküberwachung (DAM). Spezielle Tools, die alle Aktionen in der Datenbank verfolgen, um Bedrohungen zu erkennen;
-
Datenbank-Firewall. Schützt Datenbanken vor unbefugten Netzwerkangriffen;
-
DLP-Systeme zur Überwachung der Nutzeraktivität in der Datenbank und zur Verhinderung der Verbreitung vertraulicher Informationen aus Datenbanken.
Authentifizierungsmethoden für Datenbanken
Authentifizierung ist der Prozess der Überprüfung der Identität eines Nutzers, bevor ihm Zugriff auf die Datenbank gewährt wird. Sie ist im Kontext von Datenbanken besonders relevant, da sie eine differenzierte und genaue Zugriffsvergabe entsprechend der im Unternehmen festgelegten Rollen gewährleistet. Die beliebtesten Methoden für Datenbanken sind:
-
Verwendung von Zugangspasswörtern. Bietet grundlegenden Schutz auf der Ebene des ersten Zugriffs auf die Datenbank, wenn der richtige Nutzername und das richtige Passwort eingegeben werden;
-
Zwei-Faktor-Authentifizierung. Diese wird durch Hinzufügen eines zusätzlichen Authentifizierungsschritts (Faktors) erreicht, um die Identität eines Nutzers zu bestätigen, der bereits den korrekten Login und das korrekte Passwort eingegeben hat. Zusätzliche Faktoren können ein Passwort, eine an ein Mobilgerät gesendete Nachricht oder eine biometrische Identifizierung sein;
-
Verwendung von Protokollen zur Authentifizierung von Nutzern und Diensten über vertrauenswürdige Server. Häufig in Unternehmensnetzwerken eingesetzt. Sie fungieren als eine Art Router, ein sicheres Gateway zwischen dem Internet und den Nutzern;
-
Datenbankauthentifizierung über Tokens. Wird verwendet, um über temporäre, vom Server generierte digitale Tokens auf die Datenbank zuzugreifen. Dieses Token ist ein eindeutiger, vom System generierter Schlüssel, der einem Nutzer zum Zugriff auf geschützte Ressourcen übermittelt wird. So erhält der Nutzer das Token vom Dienst oder von der Anwendung und kann sich ohne Login und Passwort bei der Datenbank authentifizieren. Die Gültigkeitsdauer dieses Tokens ist jedoch, anders als bei Passwort und Login, begrenzt.
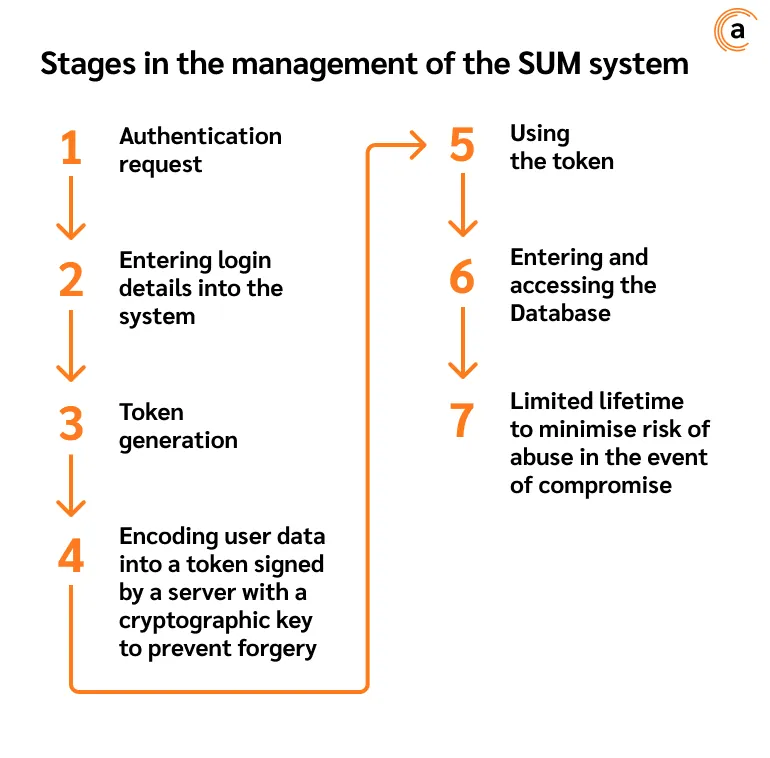
So funktioniert die tokenbasierte Authentifizierung:
-
Authentifizierungsanfrage;
-
Eingabe der Anmeldedaten (Nutzername und Passwort) in das System;
-
Token-Generierung;
-
Codierung der Nutzerdaten und deren Darstellung in Form eines Tokens, das von einem Server mithilfe eines kryptografischen Schlüssels signiert wird, sodass es nicht gefälscht werden kann;
-
Verwendung des Tokens;
-
Eingabe und Zugriff auf die Datenbank;
-
Token-Lebensdauer;
-
begrenzte Lebensdauer, um das Missbrauchsrisiko im Falle einer Kompromittierung zu minimieren.
Auditmethoden in Datenbanken
Warum ist es notwendig, Datenbankaudits durchzuführen? Dieser Prozess ist, wie Audits von Sicherheitssystemen und Geschäftsprozessen, für die Gewährleistung der Informationssicherheit von entscheidender Bedeutung. Er besteht in der Analyse von Datenoperationen und der Überprüfung ihrer Autorisierung. Werden Diskrepanzen zwischen Zugriffsrechten und Operationen festgestellt, können eine Kontosperrung, die Überwachung durchgeführter Aktionen und die Analyse der Ursachen des Eindringens angewendet werden.
Zu den wichtigsten Methoden des Datenbanksicherheitsaudits gehören:
-
Transaktionsprotokollierung. Aufzeichnung aller Vorgänge im Zusammenhang mit dem Datenzugriff, was es ermöglicht, die Änderungshistorie zu verfolgen und im Falle eines Ausfalls die Version vor der negativen Auswirkung wiederherzustellen;
-
Überwachung von Nutzeraktionen und Analyse anormaler Aktivitäten. Verfolgung der Nutzeraktivität, einschließlich Autorisierung, Datenänderungen und unbefugter Zugriffsversuche auf die Datenbank. In dieser Phase ist der Einsatz des DLP-Systems sinnvoll;
-
regelmäßige Überprüfungen der Informationsschutzsysteme in Datenbanken. Eine regelmäßige Analyse der Sicherheitssysteme, ihrer Relevanz und Genauigkeit gewährleistet die rechtzeitige Erkennung und Beseitigung von Schwachstellen.
Fazit
Die Informationssicherheit von Datenbanken ist ein komplexer Prozess, der einen umfassenden Ansatz erfordert. Sicherheitsbedrohungen entwickeln sich zusammen mit der Technologie weiter, und Unternehmen müssen wirksame Maßnahmen zum Schutz ihrer Daten ergreifen. Von robuster Authentifizierung und Verschlüsselung bis hin zu regelmäßigen Audits trägt jede Maßnahme dazu bei, ein hohes Schutzniveau aufrechtzuerhalten und Datenschutzverletzungen zu verhindern, die für Nutzer und Unternehmen gleichermaßen schwerwiegende Folgen haben könnten.
