


Kategorien
Zugriffsaudit für vertrauliche Daten und Discretionary Access Control
 23
 12 Min.
Unbefugter Zugriff auf die Informationsressourcen eines Unternehmens kann zu einem vorübergehenden oder vollständigen Produktionsstillstand, zur Zerstörung oder zum Abfluss vertraulicher Informationen und personenbezogener Daten von Mitarbeitern und Kunden, zu Geräteschäden sowie zu weiteren materiellen und Reputationsrisiken führen. Ein Zugriffsaudit für vertrauliche Daten hilft dabei, Schwachstellen im System der Rechtevergabe zu erkennen und zu beseitigen. Mehr dazu im Beitrag.
Klären wir zunächst die grundlegenden Begriffe und Konzepte.
Zugriffsrichtlinie (im Folgenden AP) — ein Dokument, das die Zugriffsrechte auf Daten regelt, mit denen Nutzer arbeiten dürfen.
Vertrauliche Informationen (CI) sind alle Informationen, die dem Unternehmen gehören oder für dieses charakteristisch sind und die dem Unternehmen von einem Mitarbeiter während der Laufzeit des Arbeitsvertrags und für einen festgelegten Zeitraum nach dessen Beendigung offengelegt werden, einschließlich: Geschäftsgeheimnisse; technischer Sachverhalte wie Prozesse, Geräte, Methoden, Daten und Formeln, Gegenstände und Ergebnisse von Forschung; Marketingmethoden; Pläne und Strategien; Informationen über Betriebsabläufe, Produkte, Dienstleistungen, Umsätze, Kosten, Gewinne, Verkäufe, Schlüssel und weitere Informationen über die Geschäftstätigkeit, Produkte, Dienstleistungen, Umsätze, Kosten, Ausgaben, Gewinne und Verkäufe des Unternehmens..
Eine Sicherheitsrichtlinie (SP) ist ein Dokument, das festlegt, wie ein Unternehmen seine physischen und informationstechnischen Werte schützen will.
Konzept des Zugriffsaudits
Das System der Rechteverwaltung sollte streng geregelt sein, insbesondere wenn es nicht automatisiert ist. Alle vergebenen und entzogenen Berechtigungen sowie Anfragen sollten protokolliert werden. Alle bestehenden Zugriffe sollten regelmäßig auf Übereinstimmung mit der geltenden Sicherheitsrichtlinie überprüft werden.
Es ist wichtig zu erkennen, dass selbst das ausgefeilteste Rechteverwaltungssystem regelmäßigen externen und internen Audits unterzogen werden sollte, um Unstimmigkeiten und Mängel zu erkennen.
Ein Zugriffsaudit (im Folgenden AA) ist ein systematischer Prozess, der sicherstellen soll, dass Personen in einer Organisation über die für ihre Position angemessenen Berechtigungen verfügen, um mit Systemen, Diensten, Anwendungen und Daten zu arbeiten.
Es gibt zwei Arten von Zugriffsaudits: manuelle und automatisierte Audits mittels spezialisierter Software. Das manuelle Audit ist flexibler, für große Unternehmen jedoch nicht empfehlenswert, da es viel Zeit und Ressourcen erfordert.
Ein AA ist erforderlich, um:
- festzustellen, ob die Nutzerrechte den zugewiesenen Rollen entsprechen, und den Umfang der Befugnisse für einzelne Nutzer oder ganze Kategorien einzuschränken oder zu erweitern;
- Fälle der Vergabe überhöhter Rechte zu erkennen;
- unbefugten Zugriff auf Dateien und Ordner zu entdecken;
- Nutzerrechte zu aktualisieren, wenn Sicherheitsrichtlinien geändert werden.
Ein systematisches AA ermöglicht es Organisationen, die Informationssicherheit auf einem angemessenen Niveau zu halten und die in internationalen Standards und den Vorschriften von Regulierungsbehörden festgelegten Anforderungen zu erfüllen.
Darüber hinaus deckt das Audit Folgendes auf.
- Verwundbare Konten. Das heißt, Konten, die für unbefugten Zugriff auf das System genutzt werden können, sowie Konten mit schwachen Passwörtern oder mehrere Konten in verschiedenen Diensten, die dasselbe Passwort verwenden. Ebenso lassen sich Fehler wie selten geänderte Passwörter, doppelte Konten usw. aufdecken.
- Überflüssige und nicht erfasste Konten. Nicht gesperrte Konten von Mitarbeitern, die das Unternehmen verlassen oder die Position gewechselt haben. Dazu zählen auch technische Konten ohne echten Eigentümer, die dennoch Zugriffsrechte auf Unternehmenssysteme, Dienste, Einrichtungen und Anwendungen besitzen.
- Fehlende Regelungen zur Rechtevergabe. Im Unternehmen fehlt möglicherweise eine Richtlinie zu Berechtigungen oder eine Liste bestimmter Positionen mit festgelegten Berechtigungen, oder der Zugriff darauf ist stark erschwert.
Ablauf der Durchführung von Zugriffsaudits
In der Regel läuft das Audit in 5 Phasen ab. Sehen wir uns diese im Detail an.
Zielsetzung. Beim Auditieren ist es wichtig, sich auf konkrete Problembereiche zu konzentrieren — also Ziele festzulegen. So wird sichergestellt, dass das Audit gründlich und wirksam ist, kritische Aspekte der Nutzerzugriffsverwaltung abdeckt und nicht zu zeitaufwendig wird.
Auditparameter und -regeln entwickeln. Festlegung der Auditparameter, des Zeitpunkts des Audits und des Umfangs der zu prüfenden Daten: welche Nutzeraktionen protokolliert werden, welche Protokollierungsparameter gelten und wie groß die Dateien sind, in denen Nutzeraktionen erfasst werden.
Genehmigung und Umsetzung der Auditrichtlinien. Erstellen eines Dokuments, das den allgemeinen Ansatz für das Auditing beschreibt. So lässt sich etwa eine Liste der wichtigsten zu protokollierenden Ereignisse festlegen. Das spart Speicherplatz für die Datenspeicherung. Ebenso wichtig ist es, den Gesamtumfang der zu speichernden Informationen, die Aufbewahrungsdauer und die Regeln für deren Löschung festzulegen.
Identifizierung von Lücken und Schwachstellen. Erkennen und Protokollieren überhöhter Nutzerzugriffsrechte, nicht erfasster Konten, schwacher Passwörter usw.
Sicherheitsprotokolle und Nutzeraktivitäten pflegen. Erfassung aller Daten zu Vorgängen mit Dateien und Ordnern, die vertrauliche Informationen enthalten.
Erfasste Ereignisse
In der Regel werden im Auditprotokoll folgende Ereignisse erfasst:
- Erstellen, Löschen, Verschieben, Umbenennen von Dateien und Ordnern;
- Kopieren von Dokumenten oder darin enthaltenen Informationen;
- An- und Abmelden im System;
- Starten von Diensten und Software;
- Lesen vertraulicher Dokumente, Kopieren auf externe Datenträger, Drucken.
Zugriffsaudit am Beispiel von Windows
Windows unterstützt die Durchführung eines solchen Audits.
Die Einstellungen der Auditrichtlinie richten sich weitgehend nach den Zielen, zu denen die Compliance-Prüfung, die Überwachung, die Untersuchung nach IS-Vorfällen sowie die Korrektur von Fehlern und Mängeln gehören können.
Sehen wir uns genauer an, wie ein AA am Beispiel von Windows funktioniert.
Schritt
Im Abschnitt "Sicherheitseinstellungen" im Verzeichnis "Lokale Richtlinien" müssen die integrierten und lokalen SPs konfiguriert werden. Die Konfiguration richtet sich nach den Auditzielen und -aufgaben.
Schritt
Konfiguration der Subjekte. Sie können nicht nur einzelne Nutzer, sondern auch ganze Gruppen kontrollieren, darunter Abteilungen oder Nutzer mit gleichen Rechten. Ebenso lassen sich integrierte Sicherheitssubjekte wie Konten kontrollieren.
Schritt
Einrichtung der Objekte. In der nächsten Konfigurationsphase werden die Objekte festgelegt, deren Vorgänge während des AA erfasst werden. Dabei kann es sich um Ordner, Dateien, Dokumente, ganze Unterverzeichnisse sowie einzelne Ereignisse handeln.
Schritt
Klassifizierung der Ereignisse. Windows-Ereignisse werden je nach Risiko für die Informationssicherheit in folgende Untergruppen eingeteilt:
- kritisch;
- Fehler;
- Information;
- Warnungen;
- Details.
Sobald die Auditparameter festgelegt sind, erfasst das Protokoll sämtliche Nutzervorgänge an vertraulichen Dateien, einschließlich fehlgeschlagener Vorgänge. Wird ein Vorgang erfolgreich ausgeführt und abgeschlossen, erscheint "Erfolg". Verfügt ein Nutzer nicht über ausreichende Rechte für den Vorgang, erscheint "Fehler".
Ein AA kann sowohl auf allen Arbeitsplätzen im Unternehmensnetzwerk als auch auf einzelnen Computern durchgeführt werden, etwa auf solchen, die personenbezogene Daten verarbeiten.
Das Sicherheitsprotokoll befindet sich im Ordner "Computerverwaltung". Der Umfang der Daten zu Vorgängen und Ereignissen hängt von den Auditzielen und den festgelegten Parametern ab.
Das Windows-Protokoll bietet keine Werkzeuge zum Filtern von Ereignissen, was es erschwert, bestimmte Vorfälle zu finden.
Gängige Zugriffskontrollmodelle
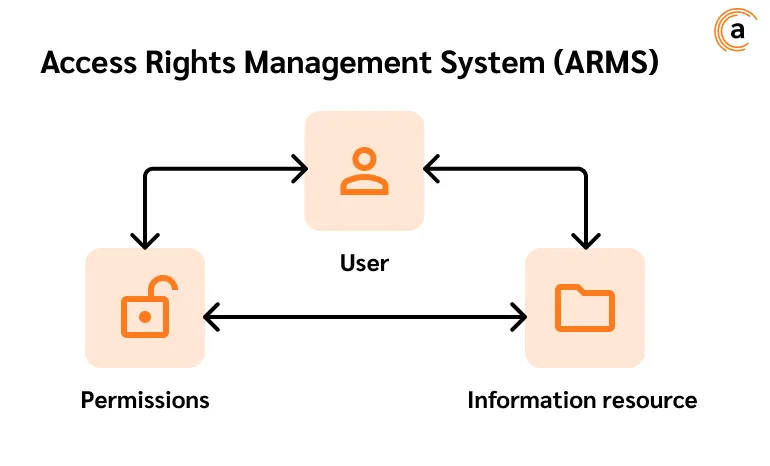
Zugriffsrechteverwaltungssystem (ARMS) — ist die Gesamtheit von Hardware- und Software-Werkzeugen sowie organisatorischen Maßnahmen, die darauf abzielen, die Rechte der Nutzer auf Informationen, Anwendungen, Ressourcen und andere Objekte im Computersystem zu kontrollieren und zu beschränken.
Die wichtigsten Elemente des ARMS:
- Nutzer oder Konten, denen Rechte mit unterschiedlichen Zugriffsebenen zugewiesen werden;
- Unternehmensressourcen wie Informationssysteme, Datenbanken, Anwendungen, Dienste, Datenschutzwerkzeuge usw.;
- Berechtigungen, die Nutzern im Rahmen der ihnen zugewiesenen Befugnisse gewährt werden.
Der Einsatz von Zugriffsmodellen in bestimmten Organisationen wird durch gesetzliche Vorgaben bestimmt.
Um die Prozesse der Rechtevergabe zu optimieren, ist die Wahl des richtigen Modells notwendig. Wichtig ist zu verstehen, dass die Einführung eines Zugriffsrechteverwaltungssystems einen professionellen Ansatz und die Einhaltung aller erforderlichen Sicherheitsmaßnahmen erfordert. Dafür ist es besser, sich an Fachleute im Bereich Informationssicherheit zu wenden.
Im Folgenden betrachten wir die gängigsten Zugriffskontrollmodelle im Detail.
Discretionary Access Control (DAC)
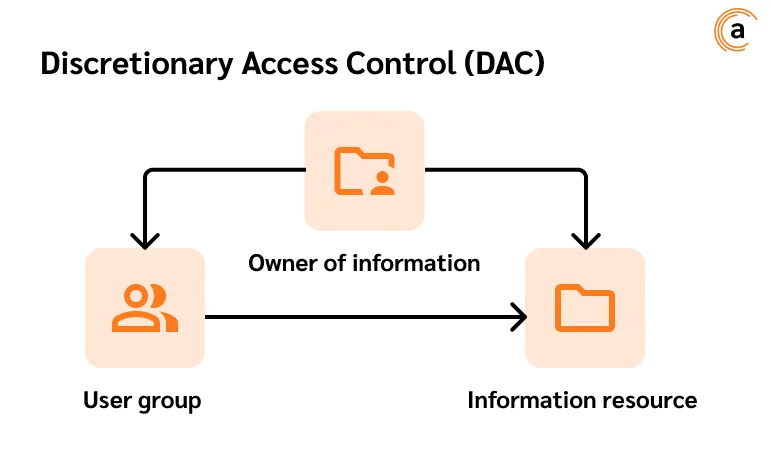
Bei diesem Ansatz legen die Informationseigentümer fest, wer zu welchen Zeiten Zugriff auf eine bestimmte Ressource hat. Er basiert auf dem Prinzip der geringsten Rechte: Nutzer erhalten genau so viele Rechte, wie sie zur Erfüllung einer bestimmten Arbeitsaufgabe benötigen.
Das diskretionäre Modell wird auch als "selektives" Modell bezeichnet.
Der DAC-Mechanismus basiert auf der Identifizierung des Nutzers anhand von Anmeldedaten während der Authentifizierung — Benutzername und Passwort.
Verschiedene Arten von Berechtigungen können einzeln oder kombiniert angewendet werden — abhängig davon, wer sie vergibt, für welche Ressource und aus welchem Grund. Zu den Zugriffsarten, die im Rahmen der diskretionären Kontrolle gewährt werden können, gehören:
- die Gewährung derselben Rechte an andere Subjekte oder Objekte, die das Subjekt selbst besitzt;
- die Möglichkeit, Sicherheitsattribute von Objekten, Subjekten, Systemkomponenten und Informationssubjekten zu ändern;
- die Möglichkeit, Informationen an andere Subjekte und Objekte zu übertragen;
- die Möglichkeit, Sicherheitsattribute für neue oder geänderte Objekte auszuwählen;
- die Möglichkeit, Zugriffskontrollregeln zu ändern.
DAC zeichnet sich durch folgende Merkmale aus:
- ein Nutzer kann das Eigentum an einem Objekt an einen anderen Nutzer (oder mehrere Nutzer) übertragen;
- ein Nutzer kann die Zugriffsart anderer Nutzer festlegen;
- nach mehreren erfolglosen Anmeldeversuchen im System wird der Zugriff des Nutzers für eine gewisse Zeit gesperrt;
- unbefugte Nutzer können die Objektparameter — Größe, Name und Verzeichnispfad — nicht einsehen.
DAC ist einfach zu implementieren und intuitiv, hat aber folgende Nachteile.
- Daten lassen sich nur schwer nachverfolgen. Da das System nicht zentralisiert ist, kann die Verwaltung den Datenfluss nur über die Zugriffskontrollliste (ACL) kontrollieren. Das ist nur bei kleinen Organisationen mit wenigen Mitarbeitern sinnvoll.
- Im Vergleich zu anderen Verwaltungsmodellen ist DAC in puncto Informationssicherheit anfälliger. Da Zugriff von einer Person an eine andere weitergegeben werden kann, können vertrauliche Daten kompromittiert werden.
DAC eignet sich eher für kleinere Organisationen.
Matrix-Kontrollschema
Die Kontrollmatrix ist eine Tabelle, die die Zugriffsberechtigungen zwischen bestimmten Subjekten und Objekten des Informationssystems festlegt. Die Spalten enthalten in der Regel die Objekte (Anwendungen, Datenbanken, Dienste, Netzwerk usw.), während die Zeilen die Subjekte (Nutzer oder Nutzergruppen) enthalten. Für jedes Subjekt wird die Liste der Vorgänge festgelegt, die es mit den Objekten ausführen kann, zum Beispiel:
- Lesen;
- Löschen;
- Erstellen;
- Ändern;
- Kopieren;
- Ausführen;
- Übertragung von Rechten.
Es empfiehlt sich, die Listen der Nutzer und Objekte zu kategorisieren, um Platz zu sparen.
Diese Matrizen lassen sich sinnvoll in staatlichen Einrichtungen oder Unternehmen einsetzen, die mit personenbezogenen Daten und vertraulichen Informationen arbeiten und über Mitarbeitergruppen mit unterschiedlichen Zugriffsebenen verfügen.
Die Berechtigungen für Nutzergruppen können gleich oder unterschiedlich sein — abhängig von den zu erfüllenden Aufgaben — und dürfen keine Kompetenzkonflikte verursachen.
Beim Einsatz des Matrix-Kontrollschemas sollte das Prinzip der minimalen Rechte befolgt werden, d. h. es sollte nur so viel Befugnis gewährt werden, wie zur Erfüllung der Arbeitsaufgaben unbedingt nötig ist.
Der einzige Nachteil des Matrixschemas ist die Schwierigkeit, eine zentralisierte Kontrolle zu organisieren.
Mandatory Access Control-Modell bzw. Kennzeichnungsmodell (MAC)
Einer der wichtigsten Unterschiede zwischen MAC und DAC besteht darin, dass MAC als das sicherere Modell gilt, da einzelne Nutzer den Zugriff auf Ressourcen nicht ändern können.
Bei diesem Modell erhalten Objekte (Dateien, Dokumente, Datenbanken, Software usw.) eine Kennzeichnung mit dem Geheimhaltungsgrad (z. B. "Geschäftsgeheimnis", "Öffentlich zugänglich", "Geheim", "Streng geheim", "Von besonderer Bedeutung"), während Subjekte bzw. Nutzer eine Kennzeichnung mit dem Zugriffsniveau erhalten.
Das Kennzeichnungsmodell funktioniert nach folgendem Prinzip: Subjekt- und Objektkennzeichnungen werden auf Übereinstimmung geprüft — die Subjektkennzeichnung muss gleich oder höher sein als die Objektkennzeichnung. Andernfalls wird der Zugriff auf ein vertrauliches Dokument gesperrt, oder der Nutzer kann das Dokument überhaupt nicht sehen.
Versucht eine Person oder ein Gerät, die Berechtigung zur Arbeit mit einer bestimmten Ressource zu erhalten, prüft das Betriebssystem oder der Sicherheitskern die Anmeldedaten des Subjekts, um festzustellen, ob die Berechtigung erteilt wird. MAC ist zwar das sicherste verfügbare Berechtigungsmodell, erfordert jedoch einen gewissen Einsatz von Unternehmensressourcen und eine ständige Überwachung, um alle Subjekt- und Nutzerklassifizierungen aktuell zu halten.
Besonderheiten und Nachteile des Mandatory-Access-Schemas
Unter anderem lassen sich folgende Merkmale und Nachteile des Mandatory-Access-Modells hervorheben:
- Nutzer können den Zugriff von Subjekten auf Objekte nicht selbst festlegen, selbst wenn sie diese Objekte erstellt haben — dieses Recht hat nur ein Administrator;
- ein Nutzer kann jeweils nur in einer Sitzung mit einer Mandatskennzeichnung arbeiten;
- MACs sind schwer zu pflegen: die manuelle Konfiguration von Sicherheitsstufen und Berechtigungen erfordert ständige Aufmerksamkeit der Administratoren;
- MAC skaliert nicht automatisch: neue Netzwerkmitglieder und Daten erfordern ständige Aktualisierungen der Kontokonfigurationen;
- ein wesentlicher Vorteil besteht darin, dass strenge und ständig überwachte Richtlinien helfen, Fehler zu reduzieren, die zu überprivilegierten Nutzern führen;
- das Modell gilt als am wenigsten anfällig für Datenschutzverletzungen: Mitarbeiter können Informationen weder freigeben noch den Zugriff darauf weitergeben.
MAC ist eines der sichersten Modelle: Zugriffsregeln werden manuell von Systemadministratoren festgelegt und strikt vom Betriebssystem oder Sicherheitskern durchgesetzt.
Private Organisationen implementieren MAC aufgrund der Komplexität und mangelnden Flexibilität eines solchen Systems nur selten. MAC wird häufig von öffentlichen Einrichtungen wie Militär, Regierungsorganisationen und Strafverfolgungsbehörden eingesetzt. Das bedeutet aber nicht, dass private Organisationen MAC nicht brauchen — ein gut implementiertes Modell bietet ein hohes und feingranulares Sicherheitsniveau, auch wenn es teuer und aufwendig zu konfigurieren ist.
Role Based Management (RBM)
Role Based Management wird eingesetzt, um Mitarbeitern je nach Position und Verantwortlichkeiten unterschiedliche Zugriffsebenen zu gewähren. Dies verringert das Risiko des Abflusses vertraulicher Daten erheblich — Mitarbeiter können nur auf Informationen zugreifen und nur Vorgänge ausführen, die zur Erfüllung ihrer Arbeitsaufgaben notwendig sind. RBM bietet einen einfachen, überschaubaren Verwaltungsansatz, der weniger fehleranfällig ist als die individuelle Rechtevergabe an einzelne Nutzer.
Bei der Rollenverwaltung mit RBM analysiert ein Administrator die Bedürfnisse der Mitarbeiter und ordnet sie anhand ihrer Verantwortlichkeiten Rollen zu. Anschließend werden jedem Mitarbeiter eine oder mehrere Rollen und jeder Rolle eine oder mehrere Berechtigungen zugewiesen. Die Beziehungen "Nutzer > Rolle" und "Rolle > Berechtigungen" vereinfachen die Zuweisungen, da Nutzer nicht mehr einzeln verwaltet werden müssen, sondern Berechtigungen erhalten, die den ihren Rollen zugeordneten Berechtigungen entsprechen.
Eine Rolle ist die Gesamtheit der Privilegien. Rollen unterscheiden sich von gewöhnlichen Nutzergruppen. Im Kontext von RBM sind Berechtigungen nicht direkt an eine bestimmte Person gebunden, sondern an deren Verantwortlichkeiten, was praktisch ist. In der Regel gibt es stets weniger Rollen als tatsächliche Mitarbeiter, was die Verwaltung des Informationssystems vereinfacht.
Ein wesentlicher Vorteil von RBM gegenüber anderen Systemen besteht darin, dass für eine Person von einem einzigen Gerät aus mehrere Rollen gleichzeitig aktiviert werden können. Darüber hinaus ermöglicht RBM Folgendes:
- ein praktisches und benutzerfreundliches System zur Rechtevergabe zu schaffen;
- Berechtigungen einfach zu überprüfen und festgestellte Verstöße zu korrigieren;
- Rollen schnell hinzuzufügen und zu ändern;
- die Wahrscheinlichkeit von Fehlern bei der Rechtevergabe zu verringern;
- externe Nutzer durch Zuweisung spezieller Rollen in das System zu integrieren;
- regulatorische und gesetzliche Anforderungen an die Vertraulichkeit sensibler Informationen und personenbezogener Daten von Mitarbeitern und Kunden wirksamer zu erfüllen.
Wie bei anderen Zugriffskontrollmodellen ist es auch bei RBM wichtig, bei der Rollenvergabe das Prinzip der geringsten Rechte einzuhalten. Kein Mitarbeiter sollte mehr Rechte erhalten, als er zur Erfüllung seiner Arbeitsaufgaben benötigt.
Vor der Einführung von RBM sollte die Organisation die Berechtigungen für jede Rolle so detailliert wie möglich festlegen. Dazu gehört die genaue Festlegung von Berechtigungen in folgenden Bereichen:
- zum Ändern der Daten;
- zum Lesen;
- zum Kopieren oder Schreiben auf externe Geräte;
- zum Ausführen von Anwendungen und so weiter.
Implementierung des Zugriffskontrollsystems
Die Einführung eines Rechteverwaltungssystems muss auf zwei Ebenen erfolgen: programmatisch und organisatorisch.
Auf organisatorischer Ebene ist es wichtig, ein Dokument zu erstellen, das eine Liste der Nutzer oder Nutzergruppen, ihrer Rollen oder Rechte sowie der Bedingungen für die Vergabe oder den Entzug von Rechten enthält. Um das Verfahren zur Anpassung der Liste zu vereinfachen, empfiehlt es sich, sie als separaten Anhang zum Hauptdokument zu führen.
Was ist in einem solchen Dokument wichtig anzugeben?
- Der Eigentümer jedes Informationswerts: Mitarbeiter, Abteilungsleiter, Unternehmensleiter. Der Informationseigentümer legt die Rechte fest, ohne die Möglichkeit, diese Rechte an andere Personen zu übertragen.
- Ist das Unternehmen klein, empfiehlt sich ein Modell, bei dem nur ein Superuser Rechte zur Zugriffsverwaltung besitzt.
- Wird ein Modell verwendet, bei dem eine Einheit Rechte an andere Einheiten übertragen kann, ist es wichtig, ein Protokoll zu führen und die Vorgänge zu überwachen.
Nebenbei bemerkt können manche Organisationen zwei oder mehr Verwaltungsmodelle gleichzeitig einsetzen, wobei die jeweiligen Besonderheiten der Nutzung klar in Vorschriften oder der geltenden Sicherheitsrichtlinie festzuhalten sind.
Die Einführung des Rechteverwaltungssystems umfasst mehrere Schritte:
- Objektanalyse. In dieser Phase werden die Ziele und Aufgaben des Systems sowie die Anforderungen an dieses festgelegt. Das Informationssystem und seine Objekte werden untersucht, Schwachstellen identifiziert und mögliche Risiken bewertet. Die Anzahl der Nutzer, die Arten der Ressourcen und weitere Parameter werden bestimmt.
- Systemdesign. Entwicklung des Systemdesigns unter Berücksichtigung von Sicherheits-, Nutzbarkeits- und Kosteneffizienzanforderungen. Das Design sollte eine Beschreibung der Systemstruktur, ihrer Komponenten und Funktionen sowie einen Plan für Installation und Konfiguration enthalten.
- Auswahl von Hardware und Software. Auswahl von Hardware und Software, die den Projektanforderungen und dem Budget entsprechen. Die Hardware kann Server, Netzwerkgeräte, Authentifizierungswerkzeuge und mehr umfassen. Die Software wiederum ermöglicht die Verwaltung des Systems, die Konfiguration seiner Parameter und den Erhalt von Berichten über seinen Betrieb.
- Installation und Konfiguration des Systems. Durchführung der Hardwareinstallation, der Softwarekonfiguration und der Integration mit anderen Systemen. Konfiguration des Systems gemäß Projekt- und Sicherheitsanforderungen. Überprüfung der Systemleistung und Behebung möglicher Probleme.
- Schulung des Personals. Schulung der für das System verantwortlichen Mitarbeiter zum Betrieb und zur Wartung des Systems. Erläuterung, wie Kennungen anzuwenden sind, wie Rechte vergeben und beschränkt werden und wie auf Sicherheitsvorfälle zu reagieren ist.
- Systemaudit. Durchführung von Systemtests hinsichtlich Übereinstimmung mit den Projektanforderungen, Zuverlässigkeit und Sicherheit. Identifizierung und Behebung von Fehlern und Mängeln.
- Inbetriebnahme des Systems. Nach erfolgreichen Tests wird das System in den dauerhaften Betrieb überführt. Support und Wartung werden bereitgestellt.
- Überwachung und Analyse der Systemleistung. Regelmäßige Überwachung des Systembetriebs, Sammlung und Analyse von Daten zu Ereignissen und Handlungen der Nutzer. Dies ermöglicht es, Schwachstellen zu erkennen, die Leistung zu verbessern und das Niveau der Informationssicherheit zu erhöhen.
Während des Betriebs des Systems können neue Anforderungen, Bedrohungen oder Möglichkeiten entstehen. Es ist notwendig, rechtzeitig Audits durchzuführen, auf deren Grundlage Änderungen am System vorgenommen werden sollten, damit dieses den aktuellen Bedingungen sowie den gesetzlichen Anforderungen entspricht. In der Regel sollte mindestens alle 6 Monate ein Audit durchgeführt werden.
Fazit
Die regelmäßige Prüfung des Zugriffs auf vertrauliche Daten und der Modelle zur Rechtetrennung ist ein wichtiger Bestandteil des Informationssicherheitssystems eines Unternehmens. Durch die Entwicklung und Einführung eines Rechtemodells, das den Bedürfnissen und Möglichkeiten der Organisation entspricht, sowie durch die regelmäßige Prüfung seiner Wirksamkeit lassen sich die Risiken des Abflusses oder der Zerstörung vertraulicher Geschäftsinformationen und personenbezogener Daten von Mitarbeitern und Kunden erheblich verringern.
