


Categorie
Access Audit sui dati riservati e Discretionary Access Control
 23
 12 min
L'accesso non autorizzato alle risorse informative dell'azienda può causare l'interruzione temporanea o totale della produzione, la distruzione o la fuga di informazioni riservate e Dati Personali di dipendenti e clienti, danni alle apparecchiature e la realizzazione di altri rischi materiali e reputazionali. L'Access Audit sui dati riservati permette di individuare ed eliminare le vulnerabilità nel sistema di assegnazione dei diritti. Scopri di più nell'articolo.
Analizziamo le definizioni e i concetti di base.
Access Policy (di seguito AP) — un documento che disciplina i diritti di accesso ai dati con cui gli utenti sono autorizzati a lavorare.
Le Informazioni Riservate (CI) sono qualsiasi informazione di proprietà o esclusiva dell'azienda, divulgata dall'azienda a un dipendente durante il periodo del contratto di lavoro e per un determinato periodo dopo la sua scadenza, tra cui: segreti commerciali; questioni di natura tecnica, come processi, dispositivi, metodi, dati e formule, oggetti e risultati di ricerca; metodi di marketing; piani e strategie; informazioni su operazioni, prodotti, servizi, ricavi, costi, profitti, vendite, chiavi e altre informazioni sulle operazioni, i prodotti, i servizi, i ricavi, i costi, le spese, i profitti, le vendite e altre informazioni dell'azienda..
Una Security Policy (SP) è un documento che descrive come un'azienda intende proteggere i propri asset fisici e informatici.
Concetto di Access Audit
Il sistema di gestione delle autorizzazioni deve essere rigorosamente regolamentato, soprattutto se non è automatizzato. Tutti i permessi concessi e revocati, e tutte le richieste, devono essere registrati. Tutti gli accessi validi devono essere verificati periodicamente per la conformità alla security policy stabilita.
È importante riconoscere che anche il sistema di gestione dei diritti più sofisticato deve essere sottoposto a audit esterni e interni regolari per individuare incongruenze e carenze.
L'Access Audit (di seguito AA) è un processo sistematico volto a garantire che le persone all'interno di un'organizzazione dispongano delle autorizzazioni appropriate per la propria posizione per operare su sistemi, servizi, applicazioni e dati.
Esistono due tipi di Access Audit: manuale e automatizzato tramite software specializzato. L'audit manuale è più flessibile, ma non è consigliabile per le grandi aziende, poiché richiede molto tempo e risorse.
Condurre un AA è necessario per:
- verificare se i diritti degli utenti corrispondono ai ruoli assegnati, restringere o ampliare l'ambito di autorità per singoli utenti e per intere categorie;
- individuare i casi di assegnazione di diritti eccessivi;
- rilevare accessi non autorizzati a file e cartelle;
- aggiornare i diritti degli utenti quando le security policy vengono aggiornate.
Un AA sistematico consente alle organizzazioni di mantenere la Sicurezza Informatica a un livello adeguato e di rispettare i requisiti descritti negli standard internazionali e negli atti normativi dei regolatori.
Inoltre, l'Audit individua quanto segue.
- Account vulnerabili. Ossia, account che possono essere utilizzati per l'accesso non autorizzato al sistema e account informativi con password deboli o account multipli su servizi diversi che utilizzano la stessa password. È inoltre possibile rilevare errori come cambi di password poco frequenti, account duplicati, ecc.
- Account superflui e non registrati. Account non bloccati di dipendenti che hanno lasciato l'azienda o cambiato posizione. Rientrano in questa categoria anche gli account tecnici privi di un reale proprietario ma dotati di diritti di accesso a sistemi, servizi, strutture e applicazioni aziendali.
- Assenza di una regolamentazione delle autorizzazioni. L'azienda potrebbe non disporre di una politica delle autorizzazioni o di un elenco di posizioni specifiche con autorizzazioni definite, oppure l'accesso a tali informazioni potrebbe essere fortemente limitato.
Procedure per l'esecuzione degli Access Audit
Di norma, l'audit si svolge in 5 fasi. Analizziamole nel dettaglio.
Definizione degli obiettivi. Nell'audit è importante concentrarsi su aree specifiche di interesse — ossia, definire gli obiettivi. Questo garantisce che l'audit sia approfondito ed efficace, che affronti gli aspetti critici della gestione degli accessi utente e che non richieda troppo tempo.
Sviluppare parametri e regole dell'audit. Definire i parametri dell'audit, i tempi dell'audit e la quantità di dati da esaminare: quali azioni degli utenti verranno registrate, i parametri di logging e le dimensioni dei file in cui vengono registrate le azioni degli utenti.
Approvazione e attuazione delle politiche di audit. Creare un documento che descriva l'approccio generale all'audit. Ad esempio, è possibile specificare un elenco degli eventi più importanti da registrare. Ciò consente di risparmiare spazio su disco per l'archiviazione dei dati. È inoltre importante regolamentare la quantità totale di informazioni che verranno conservate, il periodo di conservazione e le norme per la loro distruzione.
Individuazione di lacune e vulnerabilità. Individuare e registrare diritti di accesso eccessivi degli utenti, account non registrati, password deboli, ecc.
Mantenere i log di sicurezza e i registri delle attività degli utenti. Registrazione di tutti i dati sulle operazioni relative a file e cartelle contenenti CI.
Eventi registrati
In genere, nel log di audit vengono registrati i seguenti eventi:
- creazione, eliminazione, spostamento, rinomina di file e cartelle;
- copia di documenti o delle informazioni in essi contenute;
- accesso e disconnessione dal sistema;
- avvio di servizi, software;
- lettura di documenti riservati, copia su supporti esterni, stampa.
Esempio di audit degli accessi su Windows
Windows supporta la possibilità di eseguire questo tipo di audit.
Le impostazioni della policy di audit sono in gran parte guidate dagli obiettivi, che possono includere il controllo di conformità, il monitoraggio, l'indagine a seguito di incidenti di Sicurezza Informatica e la correzione di errori e carenze.
Vediamo più da vicino come funziona l'AA su Windows come esempio.
Fase
Nella sezione "Impostazioni di sicurezza" della directory "Criteri locali", è necessario configurare le SP integrate e locali. La configurazione si basa sugli obiettivi e sulle finalità dell'audit.
Fase
Configurazione dei soggetti. È possibile controllare non solo singoli utenti, ma anche interi gruppi, inclusi reparti o utenti con diritti equivalenti. È anche possibile controllare soggetti di sicurezza integrati, come gli account.
Fase
Configurazione degli oggetti. Nella fase successiva della configurazione, vengono definiti gli oggetti le cui operazioni saranno registrate durante l'AA. Possono essere cartelle, file, documenti, intere sottodirectory, oltre a singoli eventi.
Fase
Classificazione degli eventi. Gli eventi di Windows sono suddivisi in sottogruppi in base al livello di rischio che comportano per la Sicurezza Informatica:
- critico;
- errori;
- informazione;
- avvisi;
- dettagli.
Quando i parametri dell'audit sono impostati, il registro registrerà qualsiasi operazione degli utenti sui file riservati, incluse quelle non riuscite. Se l'operazione viene eseguita e completata con successo, verrà visualizzato "esito positivo". Se l'utente non dispone di diritti sufficienti per eseguire l'operazione, verrà visualizzato "esito negativo".
L'AA può essere eseguito sia su tutte le workstation all'interno della rete aziendale, sia su singoli computer, ad esempio quelli che elaborano Dati Personali.
Il log di sicurezza si trova nella cartella "Gestione computer". La quantità di dati su operazioni ed eventi dipende dagli obiettivi e dai parametri di audit impostati.
Il registro di Windows non offre strumenti per filtrare gli eventi, rendendo difficile individuare incidenti specifici.
Modelli comuni di Access Control
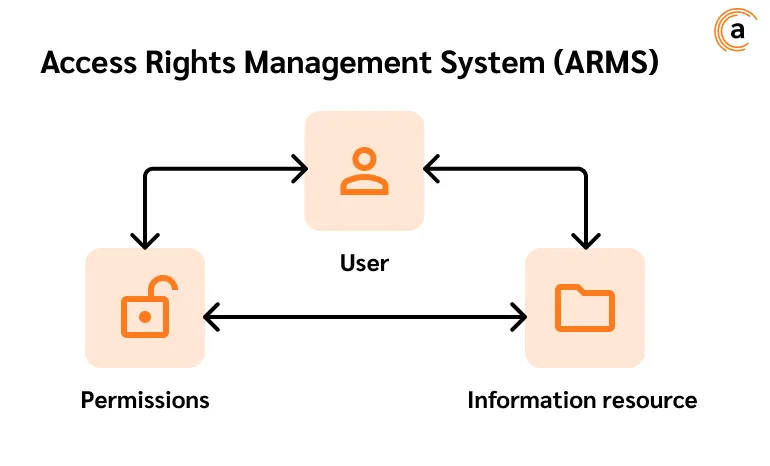
L'Access Rights Management System (ARMS) — è l'insieme di mezzi tecnici hardware e software e di misure organizzative volte a controllare e limitare i diritti degli utenti di accedere a informazioni, applicazioni, risorse e altri oggetti del sistema informatico.
Gli elementi principali dell'ARMS:
- utenti o account a cui vengono assegnati diritti con diversi livelli di accesso;
- risorse aziendali, come sistemi informativi, database, applicazioni, servizi, strumenti di protezione dei dati, ecc.;
- autorizzazioni concesse agli utenti nell'ambito dei permessi loro assegnati.
L'uso di modelli di accesso per determinate organizzazioni è imposto dalla normativa.
Per ottimizzare i processi di gestione dei diritti di accesso, è necessario scegliere il modello giusto. È importante comprendere che l'implementazione di un sistema di gestione dei diritti di accesso richiede un approccio professionale e il rispetto di tutte le misure di sicurezza necessarie. A tale scopo, è preferibile rivolgersi a specialisti nel campo della Sicurezza Informatica.
Di seguito, esaminiamo nel dettaglio i modelli di controllo degli accessi più diffusi.
Discretionary Access Control (DAC)
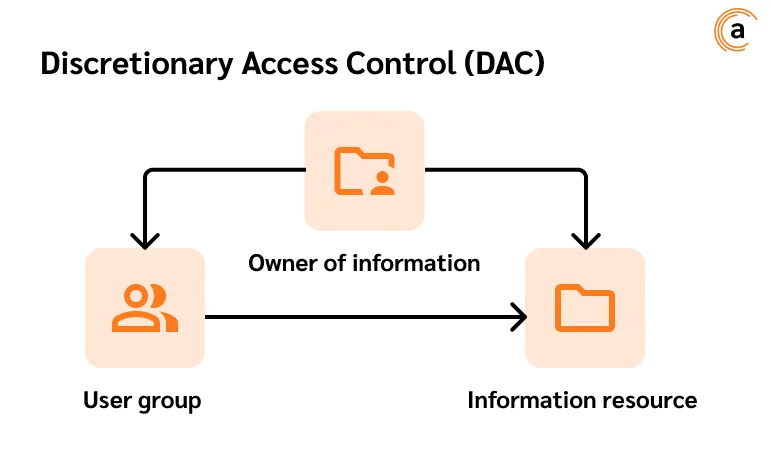
Si tratta di un approccio in cui i proprietari delle informazioni determinano chi può accedere a una determinata risorsa e in quali orari. Si basa sul principio del privilegio minimo: agli utenti verranno concessi esattamente i diritti necessari per svolgere un determinato compito lavorativo.
Il modello discrezionale viene anche definito modello "selettivo".
Il meccanismo DAC è definito dall'identificazione dell'utente tramite credenziali durante l'autenticazione — nome utente e password.
Diversi tipi di autorizzazioni possono essere applicati singolarmente o in combinazione — tutto dipende da chi le concede, per quale risorsa e per quale motivo. I diversi tipi di accesso che possono essere concessi nell'ambito del controllo discrezionale includono:
- concedere ad altri soggetti o oggetti gli stessi privilegi posseduti dal soggetto;
- la possibilità di modificare gli attributi di sicurezza di oggetti, soggetti, componenti di sistema e soggetti informativi;
- la possibilità di trasferire informazioni ad altri soggetti e oggetti;
- la possibilità di selezionare gli attributi di sicurezza da associare a oggetti nuovi o modificati;
- la possibilità di modificare le regole di controllo degli accessi.
Il DAC è caratterizzato dai seguenti attributi:
- un utente può trasferire la proprietà di un oggetto a un altro utente (o più utenti);
- un utente può definire il tipo di accesso di altri utenti;
- dopo diversi tentativi di autorizzazione falliti nel sistema, l'accesso dell'utente verrà bloccato per un certo periodo;
- gli utenti non autorizzati non possono visualizzare i parametri dell'oggetto: dimensione, nome e percorso della directory.
Il DAC è semplice da implementare e intuitivo, pur presentando i seguenti svantaggi.
- I dati sono difficili da tracciare. Poiché il sistema non è centralizzato, l'unico modo in cui l'amministrazione può controllare il flusso dei dati è tramite l'access control list (ACL). Questo è utile solo nel caso di una piccola organizzazione con pochi dipendenti.
- Rispetto ad altri modelli di governance, il DAC è più vulnerabile dal punto di vista della Sicurezza Informatica. Poiché l'accesso può essere concesso da una persona a un'altra, i dati sensibili possono essere compromessi.
Il DAC è più adatto alle organizzazioni di dimensioni ridotte.
Schema di controllo a matrice
La matrice di controllo è una tabella che definisce i permessi di accesso esistenti tra determinati soggetti e oggetti del sistema informativo. Le colonne di norma contengono gli oggetti (applicazioni, database, servizi, rete, ecc.), mentre le righe contengono i soggetti (utenti o gruppi di utenti). Per ciascun soggetto, viene definito l'elenco delle operazioni che può eseguire sugli oggetti, ad esempio:
- lettura;
- eliminazione;
- creazione;
- modifica;
- copia;
- esecuzione;
- trasferimento dei diritti.
È consigliabile raggruppare per categorie gli elenchi di utenti e oggetti per risparmiare spazio.
Queste matrici possono essere utilizzate razionalmente in istituzioni statali o aziende che trattano dati personali e informazioni riservate, dove sono presenti gruppi di dipendenti con diritti di accesso di livello diverso.
Le autorizzazioni per i gruppi di utenti possono essere identiche o diverse — a seconda dei compiti da svolgere — e non devono generare conflitti di autorità.
Quando si utilizza lo schema di controllo a matrice, va rispettato il principio del privilegio minimo, ossia concedere il livello minimo sufficiente di autorità necessario per svolgere i compiti lavorativi.
Lo svantaggio dello schema a matrice è uno solo ed è la difficoltà di organizzare un controllo centralizzato.
Modello Mandatory Access Control, o modello a etichette (MAC)
Una delle differenze chiave tra MAC e DAC è che il MAC è considerato il modello più sicuro, poiché i singoli utenti non possono modificare l'accesso alle risorse.
Nel modello a credenziali, agli oggetti (file, documenti, database, software, ecc.) viene assegnata un'etichetta con il livello di segretezza (ad es. "Segreto commerciale", "Pubblicamente disponibile", "Segreto", "Top Secret", "Di particolare importanza") e ai soggetti, ovvero agli utenti, viene assegnata un'etichetta con il livello di accesso.
Il modello a etichette funziona secondo il seguente principio: le etichette del soggetto e dell'oggetto vengono verificate per l'idoneità — l'etichetta del soggetto deve essere uguale o superiore a quella dell'oggetto. In caso contrario, l'accesso a un documento riservato viene bloccato oppure l'utente non può visualizzare affatto il documento.
Quando una persona o un dispositivo tenta di ottenere l'autorizzazione a lavorare su una determinata risorsa, il sistema operativo o il security kernel verifica le credenziali del soggetto per determinare se l'autorizzazione verrà concessa. Sebbene il MAC sia il modello di autorizzazione più sicuro disponibile, richiede una certa concentrazione delle risorse aziendali e un monitoraggio costante per mantenere aggiornate tutte le classificazioni di soggetti e utenti.
Peculiarità e svantaggi dello schema di accesso obbligatorio
Tra le altre, si segnalano le seguenti caratteristiche e svantaggi del modello di accesso obbligatorio:
- gli utenti non possono definire l'accesso dei soggetti agli oggetti, anche se li hanno creati loro stessi — solo un amministratore dispone di tali diritti;
- un utente può lavorare in sessione con una sola etichetta obbligatoria;
- i MAC sono difficili da mantenere: la configurazione manuale dei livelli di sicurezza e delle autorizzazioni richiede attenzione costante da parte degli amministratori;
- il MAC non si adatta automaticamente: nuovi membri della rete e nuovi dati richiedono aggiornamenti costanti delle configurazioni degli account;
- un vantaggio significativo è che politiche rigorose e costantemente monitorate aiutano a ridurre gli errori che portano a utenti con privilegi eccessivi;
- il modello è considerato il meno vulnerabile alle violazioni dei dati: i dipendenti non possono declassificare le informazioni né condividere l'accesso ad esse.
Il MAC è uno dei modelli più sicuri: le regole di accesso sono definite manualmente dagli amministratori di sistema e applicate rigorosamente dal sistema operativo o dal security kernel.
Le organizzazioni private raramente implementano il MAC a causa della complessità e della rigidità di tale sistema. Il MAC è spesso utilizzato da enti pubblici come forze armate, organizzazioni governative e forze dell'ordine. Questo non significa però che le organizzazioni private non abbiano bisogno del MAC: un modello ben implementato offre un livello di sicurezza elevato e granulare, pur essendo costoso e difficile da configurare.
Role Based Management (RBM)
Il Role Based Management viene utilizzato per assegnare ai dipendenti diversi livelli di accesso in base alla loro posizione e alle loro responsabilità. Ciò riduce notevolmente il rischio di fuga di dati sensibili — i dipendenti possono accedere solo alle informazioni e svolgere solo le operazioni necessarie per portare a termine i propri compiti lavorativi. L'RBM offre un approccio di gestione semplice e gestibile, meno soggetto a errori rispetto all'assegnazione delle autorizzazioni ai singoli utenti.
Quando si utilizza l'RBM per la gestione dei ruoli, un amministratore analizza le esigenze dei dipendenti e li raggruppa in ruoli in base alle responsabilità. Successivamente, assegna uno o più ruoli a ciascun dipendente e una o più autorizzazioni a ciascun ruolo. Le relazioni "utente > ruolo" e "ruolo > autorizzazioni" semplificano le assegnazioni, poiché gli utenti non devono più essere gestiti singolarmente, ma dispongono di privilegi corrispondenti alle autorizzazioni assegnate ai loro ruoli.
Un ruolo è l'insieme dei privilegi. I ruoli sono diversi dai normali gruppi di utenti. Nel contesto dell'RBM, le autorizzazioni non sono direttamente collegate a un esecutore specifico, bensì alle sue responsabilità, il che risulta conveniente. Di norma, i ruoli sono sempre meno numerosi dei dipendenti reali, il che semplifica la gestione del sistema informativo.
Un vantaggio significativo dell'RBM rispetto ad altri sistemi è che più ruoli possono essere attivati per una singola persona da un unico dispositivo. Inoltre, l'RBM consente di:
- creare un sistema pratico e intuitivo per l'assegnazione delle autorizzazioni;
- verificare facilmente i privilegi e correggere le violazioni individuate;
- aggiungere e modificare rapidamente i ruoli;
- ridurre la probabilità di errori nell'assegnazione delle autorizzazioni;
- integrare utenti terzi nel sistema assegnando loro ruoli speciali;
- rispettare in modo più efficace i requisiti normativi e legali relativi alla riservatezza delle informazioni sensibili e dei dati personali di dipendenti e clienti.
Come negli altri modelli di Access Control, anche negli RBM è importante rispettare il principio del privilegio minimo nell'assegnazione dei ruoli. A nessun dipendente dovrebbero essere concessi più diritti di quanti ne servano per svolgere i propri compiti lavorativi.
Prima di implementare l'RBM, l'organizzazione dovrebbe definire le autorizzazioni per ciascun ruolo nel modo più dettagliato possibile. Ciò include la definizione accurata delle autorizzazioni nelle seguenti aree:
- modifica dei dati;
- lettura;
- copia o scrittura su dispositivi esterni;
- esecuzione di applicazioni e così via.
Implementazione del sistema di Access Control
L'implementazione di qualsiasi sistema di gestione dei diritti deve avvenire su due livelli: programmatico e organizzativo.
A livello organizzativo, è importante sviluppare un documento contenente un elenco di utenti o gruppi di utenti, i loro ruoli o diritti e le condizioni per la concessione o la revoca dei diritti. Per semplificare la procedura di aggiornamento dell'elenco, è consigliabile inserirlo come allegato separato al documento principale.
Cosa è importante specificare in tale documento?
- Il proprietario di ciascun asset informativo: dipendente, responsabile di divisione, responsabile aziendale. Il proprietario delle informazioni stabilisce i diritti senza la possibilità di trasferirli ad altre persone.
- Se l'azienda è di piccole dimensioni, è consigliabile utilizzare un modello in cui solo un superuser disponga dei diritti di amministrazione degli accessi.
- Se si utilizza un modello in cui un soggetto può trasferire diritti ad altri soggetti, è importante predisporre un registro e monitorarlo.
A margine, alcune organizzazioni possono utilizzare due o più modelli di gestione contemporaneamente, e le specifiche dell'utilizzo devono essere chiaramente descritte nei regolamenti o nella security policy in vigore.
L'implementazione del sistema di gestione dei diritti prevede diverse fasi:
- Analisi degli oggetti. In questa fase vengono definiti gli obiettivi e le finalità del sistema, nonché i relativi requisiti. Viene condotta un'indagine sul sistema informativo, sugli oggetti, vengono individuate le vulnerabilità e valutati i possibili rischi. Vengono determinati il numero di utenti, i tipi di risorse e altri parametri.
- Progettazione del sistema. Sviluppare il progetto del sistema tenendo conto dei requisiti di sicurezza, usabilità ed economicità. Il progetto deve includere una descrizione della struttura del sistema, dei suoi componenti e delle sue funzioni, oltre a un piano di installazione e configurazione.
- Selezione di hardware e software. Selezionare hardware e software conformi ai requisiti del progetto e al budget. L'hardware può includere server, dispositivi di rete, strumenti di autenticazione e altro. Il software, a sua volta, consente di gestire il sistema, configurarne i parametri e ricevere report sul suo funzionamento.
- Installazione e configurazione del sistema. Eseguire l'installazione dell'hardware, la configurazione del software e l'integrazione con altri sistemi. Configurare il sistema in base al progetto e ai requisiti di sicurezza. Verificare le prestazioni del sistema e risolvere eventuali problemi.
- Formazione del personale. Formare i dipendenti responsabili del sistema su come gestirlo e mantenerlo. Spiegare loro come utilizzare gli identificatori, come concedere e limitare i diritti, come rispondere agli incidenti di sicurezza, ecc.
- Audit del sistema. Eseguire test del sistema per verificarne la conformità ai requisiti del progetto, l'affidabilità e la sicurezza. Individuare e correggere errori e carenze.
- Messa in esercizio del sistema. Dopo il superamento dei test, il sistema viene messo in funzionamento permanente. Vengono forniti supporto e manutenzione.
- Monitorare e analizzare le prestazioni del sistema. Monitorare regolarmente il funzionamento del sistema, raccogliere e analizzare i dati su eventi e azioni degli esecutori. Ciò consente di individuare i punti deboli, migliorare le prestazioni e aumentare il livello di Sicurezza Informatica.
Durante il funzionamento del sistema possono emergere nuovi requisiti, minacce o opportunità. È necessario eseguire audit tempestivi, sulla base dei quali apportare modifiche al sistema per garantire che soddisfi le condizioni attuali e i requisiti normativi. Di norma, un audit dovrebbe essere effettuato almeno ogni 6 mesi.
In conclusione
L'audit regolare degli accessi ai dati riservati e i modelli di segregazione dei diritti sono una componente importante del sistema di Sicurezza Informatica di un'azienda. Sviluppando e implementando un modello di diritti che risponda alle esigenze e alle capacità dell'organizzazione, e verificandone regolarmente le prestazioni, è possibile ridurre in modo significativo i rischi di fuga o distruzione di informazioni commerciali e dati personali di dipendenti e clienti.
