


Categorie
Sicurezza informatica: definizione, requisiti, modelli e fasi
 23
 15 min
Nell'ultimo secolo la società ha vissuto il salto più intenso della storia nell'evoluzione tecnologica. E mentre in passato la parola "sicurezza" si riferiva soprattutto a manifestazioni fisiche di violenza e minacce, questo concetto di base è cambiato insieme allo sviluppo della tecnologia. L'informazione è diventata un'arma, un dato riservato di valore che può causare danni non meno gravi di quelli di una lama affilata. Da qui è nata un'altra definizione: la "sicurezza informatica". Cos'è, quali funzioni svolge, come si applica: oggi esamineremo le domande principali nell'articolo di Anexet.
Definizione di sicurezza informatica (IS)
La sicurezza informatica (Infosec) è un insieme di misure e strumenti tecnici progettati per prevenire la diffusione di informazioni riservate su soggetti sociali che potrebbero danneggiare, direttamente o indirettamente, le loro attività.
Tali informazioni possono includere dati sulla protezione di un'azienda da minacce concorrenziali o da comportamenti scorretti dei dipendenti, tecnologie produttive segrete, segreti di stato e persino dati personali. Tutto questo può essere utilizzato per scopi egoistici. Per prevenire tali situazioni si svolgono attività come la garanzia della sicurezza informatica.
I tre principi fondamentali della sicurezza informatica
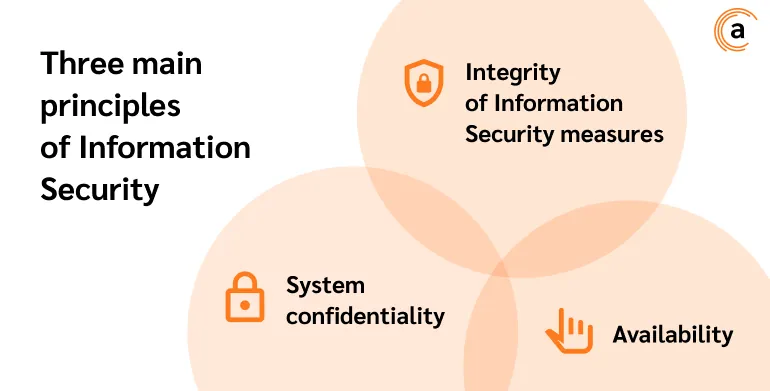
La sicurezza informatica si basa su tre principi chiave che consentono un approccio completo alla sua attuazione: la riservatezza del sistema, l'integrità delle misure di sicurezza e la disponibilità.
Riservatezza del sistema
La sicurezza informatica è direttamente legata alla gestione di informazioni riservate sensibili e di dati personali. È necessario prestare grande attenzione all'intero insieme di dati lungo tutta la catena di analisi. Le informazioni analizzate possono essere consultate solo da persone autorizzate, dopo verifica, e devono restare riservate per tutti gli altri.
Integrità delle misure di sicurezza informatica
Questo principio richiede di trattare la sicurezza informatica come un processo unico e integrato, senza eccezioni o concessioni, a meno che non siano state definite in anticipo. È proprio questo approccio che consente una valutazione imparziale della situazione e fornisce un quadro realistico di ciò che sta accadendo.
Disponibilità
È la capacità dei soggetti autorizzati di accedere a qualsiasi parte delle informazioni e la prontezza dei servizi di sicurezza nel gestire le richieste.
Perché la sicurezza informatica è necessaria?
Naturalmente, l'obiettivo principale della sicurezza informatica è garantire la protezione dei dati riservati relativi ad aziende, individui e Stato; neutralizzare gli impatti negativi e i danni per le aziende o le persone. Tuttavia, questo non significa che ogni potenziale minaccia alla sicurezza informatica abbia esclusivamente un obiettivo negativo, ovvero la distruzione dell'oggetto di interesse. Non è sempre così. Spesso le informazioni servono a scopi analitici: confrontare i prodotti dei concorrenti con i propri, analizzare l'efficacia delle strategie aziendali e modificare i processi produttivi e interni dell'azienda. Per ottenere tali informazioni si possono utilizzare diverse fonti: il personale dell'azienda, la documentazione, la proprietà intellettuale (invenzioni, modelli di utilità, disegni industriali, brevetti, ecc.), i supporti tecnici di dati, il software e altro ancora. La scelta della fonte dipende dagli strumenti disponibili, dagli obiettivi e dall'utilità potenziale dei dati ottenuti.
Minacce e rischi per la sicurezza informatica
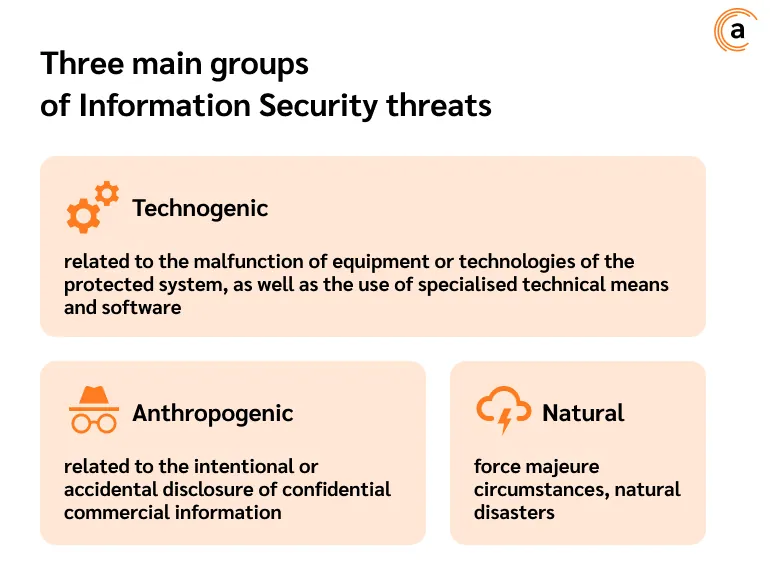
La minaccia è un'azione potenziale o reale volta a causare un danno materiale o morale a un'azienda o a una persona. Naturalmente, per stabilire il processo di protezione dei dati più efficace, è necessario comprendere i rischi e le potenziali minacce che un'azienda dovrà affrontare. È consuetudine distinguere tre gruppi principali di minacce.
Tecnogene (legate al malfunzionamento delle apparecchiature o delle tecnologie del sistema protetto, nonché all'uso di strumenti tecnici e software specializzati). Possono includere i seguenti rischi:
-
uso di software pirata ed elusione delle licenze;
-
integrazione di software dannoso (virus, cryptolocker, backdoor, blocker, programmi di mining, ecc.);
-
attacchi DDoS;
-
phishing;
-
apparecchiature e software per la sorveglianza audio e video, ecc.
Vediamo un esempio di minaccia alla sicurezza informatica causata da un errore umano. Ad esempio, l'attacco ransomware Play contro l'azienda IT Xplain in Svizzera, che ha colpito la rete ferroviaria locale e numerosi enti governativi. Gli hacker hanno ottenuto l'accesso a più di 1,3 milioni di file, tra cui 65.000 documenti appartenenti al governo federale svizzero. Play è riuscito a mettere in atto la minaccia alla sicurezza informatica tramite un'email di phishing contenente malware.
Un altro esempio risale al 2010. In quel periodo, il worm di rete Win32/Stuxnet si diffuse tra un gran numero di sistemi informatici privati e pubblici. Questo virus sfruttava vulnerabilità di Microsoft Windows (una vulnerabilità zero-day), intercettando e modificando il flusso di informazioni tra i controllori logici programmabili Simatic S7 e le workstation del sistema SCADA SimaticWinCC (Siemens). Win32/Stuxnet poteva essere utilizzato per spionaggio industriale e sabotaggio (il suo scopo originario). È passato alla storia come il primo malware che non si è limitato a danneggiare i dati digitali, ma ha causato anche danni fisici reali alle apparecchiature. La principale fonte della sua diffusione fu costituita da chiavette USB infette.
Antropogene (legate alla divulgazione intenzionale o accidentale di informazioni commerciali riservate):
-
fughe di informazioni da parte di insider;
-
errori nello svolgimento dei doveri professionali;
-
azioni di dipendenti inaffidabili.
Un esempio di minaccia antropogena alla sicurezza aziendale è quello della Colonial Pipeline, il più grande sistema di oleodotti degli Stati Uniti e il principale fornitore di gas e prodotti petroliferi dal Golfo del Messico all'intera costa orientale. Il 7 maggio 2020, il sistema Colonial Pipeline è stato infettato da un ransomware. Come emerso in seguito, l'attacco fu condotto da un gruppo di hacker chiamato DarkSide. Il loro obiettivo era ottenere un riscatto di 5 milioni di dollari. Ma anche dopo il trasferimento dei fondi agli estorsori, l'azienda non è riuscita a ripristinare rapidamente i propri processi aziendali. Questo ha portato a una crisi su larga scala in diversi Stati e a una carenza di carburante nel periodo.
Il responsabile, dal lato Colonial Pipeline, fu un dipendente la cui password venne utilizzata nell'attacco. Utilizzando questa password per accedere al servizio VPN, gli hacker riuscirono a ottenere l'accesso al sistema aziendale. Il dipendente aveva in precedenza utilizzato la stessa password per registrarsi a un altro account, le cui informazioni erano già disponibili sul Darknet.
Un altro esempio: l'attacco agli account Twitter di personaggi famosi nel luglio 2020. In quell'occasione, gli hacker riuscirono a pubblicare un link a un messaggio in cui si chiedevano donazioni in criptovaluta, del tipo: "Inviami 1 BTC e ricevine 2 indietro". Sono stati violati gli account di Elon Musk, CEO di Tesla e SpaceX, del fondatore di Amazon Jeff Bezos, di uno dei maggiori investitori privati e capo di Berkshire Hathaway Warren Buffett, dell'ex presidente degli Stati Uniti Barack Obama, di Google, Apple e molti altri.
In seguito all'attacco, circa 300 persone sono state colpite, inviando poco più di 110.000 dollari agli indirizzi crypto indicati. Questa vicenda ha avuto un impatto negativo anche su Twitter stesso: la sua reputazione ha subito un danno irreparabile, e l'incidente ha causato in un dato momento un calo del 4,5% del prezzo delle azioni. La principale fonte di informazioni per i truffatori fu un dipendente di Twitter che, secondo le parole degli stessi hacker, "…ha praticamente fatto tutto per loro".
Catastrofi naturali (cause di forza maggiore, calamità naturali).
In quali ambiti la sicurezza informatica è più importante?
È impossibile limitare l'ambito di applicazione della sicurezza informatica. In una certa misura, la diffusione non autorizzata di informazioni è dannosa in qualsiasi sfera della vita umana, dello Stato o di un'azienda. Tuttavia, è comunque possibile individuare alcuni settori in cui l'adozione di misure di protezione dei dati è di importanza critica.
Tra questi:
-
le infrastrutture statali critiche e le imprese collegate a questi ambiti (energia, sicurezza pubblica, difesa e strutture della pubblica amministrazione);
-
il settore bancario e le organizzazioni finanziarie (la banca centrale del paese, gli istituti bancari privati e pubblici, i fondi pensione e assicurativi, gli enti monetari e creditizi, ecc.);
-
le strutture sanitarie;
-
i complessi di trasporto e logistica (sistemi di gestione per il trasporto stradale, ferroviario, marittimo, aereo e su condotte);
-
le strutture che garantiscono la sovranità informativa dello Stato (banche dati notarili e legali, agenzie di informazione e media).
Come si può vedere, la necessità della sicurezza informatica riguarda tutti i principali ambiti della vita pubblica e degli affari di un paese. Esiste una regola per determinare la necessità di applicare misure di protezione delle informazioni in una struttura. Di norma, questo vale per le organizzazioni (private o pubbliche) la cui attività prevede l'uso di grandi quantità di dati riservati sensibili, nonché di informazioni in continuo cambiamento in base a fattori esterni o interni (ad esempio, banche e tassi di cambio, trasporto aereo e orari interni, orari ferroviari, ecc.). Con una tale mole di informazioni in continua evoluzione, monitorare e prevenire scenari negativi è il compito primario della sicurezza informatica.
Quali misure di sicurezza informatica utilizzano gli specialisti IS?
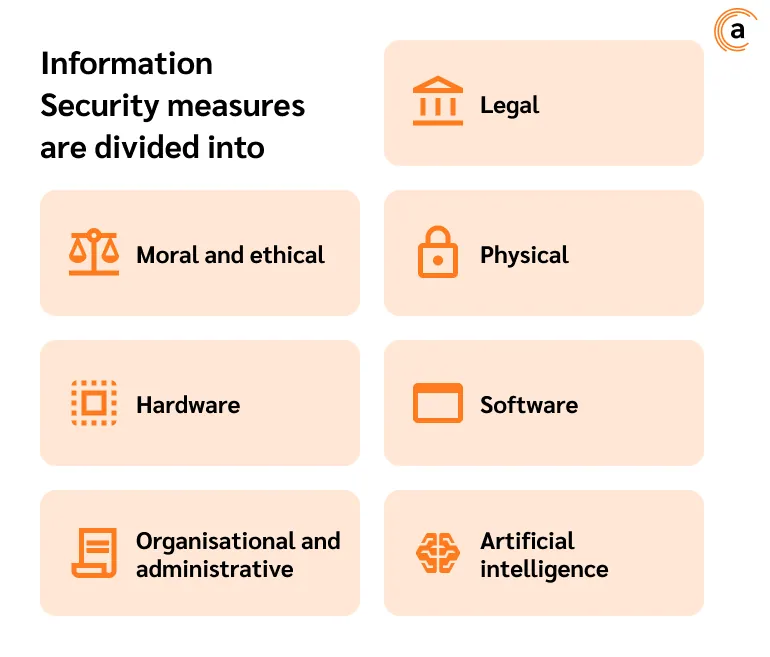
È consuetudine distinguere diversi tipi di misure per garantire la sicurezza informatica. Ognuna di esse offre protezione nel proprio ambito di competenza. Tuttavia, non si può affermare che l'uso di una sola di queste misure sia sufficiente per prevenire ed eliminare i potenziali rischi per la sicurezza informatica. Uno dei principi fondamentali della protezione è la completezza. Più misure un'azienda o un individuo riescono a includere nel proprio sistema di sicurezza, più affidabile sarà l'intero sistema di protezione.
Le misure di sicurezza informatica si dividono in:
-
giuridiche;
-
morali ed etiche;
-
organizzative e amministrative;
-
fisiche;
-
hardware;
-
software;
-
basate sull'intelligenza artificiale (AI).
Esaminiamo ciascuna misura più nel dettaglio.
Misure giuridiche per la regolamentazione della sicurezza informatica
Comprende la creazione e l'adattamento del quadro normativo di uno Stato, dei regolatori internazionali, delle istituzioni, ecc., per rispondere alle esigenze di un approccio completo, efficace e legale alla sicurezza informatica. Oggi un gran numero di regolatori si occupa di sicurezza informatica, anche quelli la cui attività non è direttamente legata a questo ambito. Il Consiglio di Sicurezza delle Nazioni Unite monitora l'agenda internazionale e può formulare raccomandazioni sull'implementazione di sistemi di sicurezza informatica a vari Stati. Rientrano in questo ambito anche le aziende internazionali coinvolte nella certificazione e nella standardizzazione dei prodotti. Ad esempio, sono diffusi i certificati dell'International Consortium for Information Systems Security Certification (CISSP) e dell'International Organisation for Standardisation (ISO).
Misure morali ed etiche per la regolamentazione della sicurezza informatica
Queste misure comprendono norme scritte (codici etici, regole di condotta, ecc.) e non scritte (qualità morali personali, standard interni di onestà, senso civico, dovere) che regolano il comportamento umano in una determinata situazione.
Misure organizzative e amministrative per la regolamentazione della sicurezza informatica
Le misure organizzative e amministrative per la protezione delle informazioni consistono nel regolamentare i processi, utilizzare risorse umane e materiali e creare uno schema di interazione tra tutti i partecipanti al sistema informativo. Lo scopo di queste misure è creare regole di condotta ragionevoli e comprensibili per tutti, finalizzate a prevenire i rischi per la sicurezza informatica. Un esempio di tale misura potrebbe essere un accordo di riservatezza commerciale all'interno di un'azienda (informazione preventiva al dipendente circa la propria responsabilità per il possesso di informazioni di sua competenza).
Misure fisiche per la regolamentazione della sicurezza informatica
Si tratta della vera e propria opposizione fisica alle violazioni: installazione di serrature, casseforti, sistemi di controllo accessi, videosorveglianza, ecc.
Misure hardware per la regolamentazione della sicurezza informatica
È una fase intermedia tra la protezione fisica e quella software. Le misure hardware, come quelle software, diventano parte del sistema. Possono includere strumenti per la protezione delle informazioni vocali (rumore bianco, audio), dispositivi elettronici per segnalare accessi non autorizzati (identificatori USB, chiavi elettroniche, firewall hardware, ecc.). Vengono utilizzati anche mezzi meccanici di contrasto alle potenziali minacce — oggetti fisici indipendenti che possono essere rapidamente rimossi dal sistema protetto.
Misure software per la regolamentazione della sicurezza informatica
Le misure software per garantire la sicurezza informatica sono finalizzate a svolgere le seguenti funzioni fondamentali: identificazione dei soggetti, autenticazione dei partecipanti al sistema, crittografia ed elaborazione dei dati.
-
I sistemi DLP (Data Leak Prevention) prevengono le fughe di informazioni al di fuori di un'azienda e monitorano il personale per individuare comportamenti sleali intenzionali o involontari.
-
Un esempio di questo tipo di sistema è Anexet di Scinero Software Limited. Il vantaggio è che offre un periodo di prova gratuito di 30 giorni. Per maggiori dettagli, segui il link.
Sistemi SIEM (Security Information and Event Management). Come suggerisce il nome, si tratta di una soluzione software per analizzare tutta l'attività di rete e rispondere in tempo reale a potenziali minacce e attacchi informatici. -
Crittografia. È un insieme di operazioni per cifrare il testo che consente di conservare tutte le informazioni presenti nel sistema modificandone l'aspetto. Grazie alla crittografia, le informazioni riservate diventano inaccessibili ai potenziali malintenzionati, poiché non possono essere lette senza una chiave speciale – un decrittatore.
-
Software antivirus con licenza.
-
Firewall software che fungono da filtro tra il World Wide Web e la rete Internet locale di un'azienda. Bloccano il traffico in entrata secondo regole predefinite.
-
Server proxy e VPN. Queste due tecnologie sono simili: entrambe servono a sostituire il proprio indirizzo IP con uno proprio e a mascherare il traffico reale. Si differenziano principalmente per il costo di implementazione e per la disponibilità della crittografia (VPN).
-
AI per i sistemi di sicurezza. Nel mondo di oggi, la velocità di apprendimento e adattamento dei criminali informatici a un ambiente in continua evoluzione supera di gran lunga la velocità con cui è possibile sviluppare strumenti per contrastarli. Solo un sistema mobile e capace di autoapprendimento, come l'intelligenza artificiale (AI), può stare al passo con tutti gli aggiornamenti. L'AI ha conosciuto uno sviluppo rapidissimo negli ultimi due anni. E se fino a poco tempo fa era solo uno strumento ausiliario nell'insieme complessivo delle misure di sicurezza informatica, oggi è diventata una misura a pieno titolo per contrastare le fughe di dati.
Problemi della sicurezza informatica
Naturalmente, un ambiente così mobile come l'informazione, e la garanzia della sua sicurezza, presenta una serie di problemi. Parliamone ora.
-
Sovraccarico di dati
Il primo problema è la crescita del volume di dati da proteggere. Ogni anno aumenta la quantità di informazioni utilizzate: cresce il volume della corrispondenza aziendale, della comunicazione sui social network, delle applicazioni e dei servizi utilizzati in quasi tutti gli ambiti della vita umana e del lavoro organizzativo. Questa crescita è nell'ordine di centinaia di punti percentuali all'anno. Ciò significa che aumenta anche la quantità di informazioni da proteggere. Gli strumenti di sicurezza informatica vengono adattati per rispondere a questa esigenza, ma il loro adattamento non è sempre direttamente proporzionale alla crescita dei volumi di dati.
-
Legislazione
Oggi ogni Stato, organizzazione e individuo è lasciato ad affrontare da solo questo compito: rendere sicuro il proprio ambiente. Di fatto, non esiste un approccio unico alla sicurezza informatica, così come non esiste una legislazione comune in grado di risolvere questo problema.
-
Evoluzione della criminalità
Insieme alla crescita del volume dei dati, è aumentato anche il numero di modi in cui i dati possono trapelare o essere infiltrati con intenti malevoli. I criminali si adattano molto più rapidamente dei prodotti. Prendiamo come esempio l'AI: esistono già programmi dannosi basati su questa tecnologia.
Conclusione
La sicurezza informatica è un compito complesso. È impossibile creare uno strumento di sicurezza informatica funzionante senza tenere conto della completezza e della natura poliedrica di questo compito. Ogni soggetto — che si tratti di un governo, di un'azienda o di un privato — è libero di scegliere il proprio percorso per garantire la sicurezza informatica. Ma tutti hanno un elemento in comune: nel mondo di oggi, questa questione è di primaria importanza e nessuno può permettersi di ignorarla.
