


Categorie
Phishing — le principali tendenze nel 2025
 23
 11 min
Il phishing è la piaga del XXI secolo! Sembra esagerato? Ma è la realtà. Oggi quasi tutti hanno incontrato questo strumento fraudolento, e molti di loro ne sono rimasti vittime. Come lavorano i truffatori? Quali sono le tecniche più efficaci? E soprattutto – come combatterlo?
Alcune statistiche
Il 2022 è stato l'anno di inizio della rivoluzione dell'IA nel mondo, resa ancora più forte dalla comparsa di GPTChat di OpenAI. I truffatori hanno subito riconosciuto di avere a disposizione uno strumento quasi illimitato per analizzare e filtrare le informazioni. Questo ha portato ad attacchi di phishing più sofisticati e mirati che mai. Gli algoritmi di intelligenza artificiale vengono usati per analizzare e targetizzare i dati, identificare e sfruttare le vulnerabilità e analizzare le tecniche di evasione.
Dal 2020 si è registrato un aumento di quasi il 95% dell'attività di phishing e frode, con i sistemi di sicurezza che identificano quasi 2 milioni di siti fraudolenti al mese. L'IA ha contribuito in larga parte a questa crescita. C'è stato un aumento record dell'attività di phishing in quasi 20 paesi. La registrazione di nuovi domini di phishing è in forte crescita, e questo andamento coincide spesso con la tendenza generale di crescita di questo tipo di frode nel paese.
I primi 10 paesi con il maggior numero di domini di phishing sono gli Stati Uniti (4,89 milioni di registrazioni), la Germania (1,153 milioni di registrazioni), il Canada (0,498 milioni di registrazioni), la Russia (0,414 milioni di registrazioni) e il Regno Unito (0,3 milioni di registrazioni). Paesi Bassi, Francia, Australia, Cina, Singapore e Paesi Bassi occupano rispettivamente dal 6° al 10° posto.
Le principali tendenze del phishing nel 2025
Attacchi mirati a istituzioni con grandi quantità di dati sensibili (banche, finanza, startup, aziende tecnologiche, rappresentanti aziendali).
Siti di phishing camuffati per sembrare marchi noti. Oltre 6,000 casi del genere sono stati segnalati nel 2023 e più di 100 marchi sono stati colpiti da questa attività.
Le festività sono il periodo preferito per le truffe di phishing. Le persone spendono di più, sono concentrate sul piacere e più rilassate, il che ne riduce l'attenzione.
Gli hacker studiano le crisi sociali ed economiche e costruiscono le loro strategie tenendo conto di questi temi caldi.
Mentre nel 2023 gli aggressori usavano principalmente modelli GPT per generare malware, e-mail di phishing e ingannare gli utenti, entro il 2025 la scala e il livello di automazione degli attacchi sono aumentati sensibilmente.
Nel 2024-2025, strumenti specializzati basati su vari LLM (modelli linguistici di grandi dimensioni), tra cui GPT-4/4.5, Claude di Anthropic, Gemini di Google e Mistral — per la creazione di spyware, la generazione di scenari di social engineering e l'automazione degli attacchi via API — hanno iniziato a diffondersi nei forum clandestini. Alcuni modelli sono adattati per aggirare i sistemi antifrode, generare dialoghi realistici, falsificare documenti e raccogliere informazioni da fonti pubbliche.
Strumenti specifici permettono agli hacker di "addestrare" i modelli su corrispondenza rubata o dati aziendali, rendendo gli attacchi ancora più mirati e pericolosi.
Entro il 2025, l'IA sta diventando un elemento chiave nell'arsenale dei criminali informatici, non più solo un elemento accessorio. Contrastare queste minacce richiede lo sviluppo di soluzioni specializzate per rilevare e bloccare i contenuti dannosi generati dall'IA, oltre a controlli più rigidi sull'accesso ai modelli linguistici avanzati.
Secondo i dati 2024-2025, Cloudflare, Amazon Web Services (AWS), Google Cloud, Microsoft Azure, così come SEDO GmbH, Namecheap, Unified Layer, DDOS-GUARD, ecc. sono attivamente utilizzati. Il numero di risorse dannose ospitate tramite questi servizi si conta in milioni. I criminali approfittano della facilità di registrazione, dell'alta affidabilità e della fiducia in questi marchi, il che rende difficile identificare le minacce.
Gli aggressori continuano a usare zone di dominio popolari e affidabili come com, .org, .net, oltre a varianti nazionali e pseudo-cirilliche come .ru, .ру, .рф. L'u.so di nuovi TLD come .app, .xyz, .online e .zip è anch'esso in aumento, specialmente nelle campagne di phishing e malvertising.
Gli esperti sottolineano che il semplice fatto che un sito web appartenga a un dominio o hosting noto non ne garantisce più la sicurezza. I link di phishing e malevoli sono sempre più mascherati da risorse legittime, inclusi sottodomini e mirror di marchi reali. Anche se il link sembra familiare, non abbassare la guardia. L'uso di estensioni per verificare la reputazione di un sito e di soluzioni antivirus con funzione di analisi degli URL rimane una misura di protezione valida.
Gli attacchi di impersonificazione sono in aumento negli ultimi anni: i criminali informatici sfruttano la fiducia e l'autorità di persone note per ottenere fraudolentemente l'accesso a informazioni sensibili o a fondi. Questo può andare dall'uso di personaggi noti (Elon Musk, ad esempio) al phishing mirato verso le aziende (impersonando comunicazioni con dirigenti, top manager e analisti, impersonando enti regolatori, e così via):
-
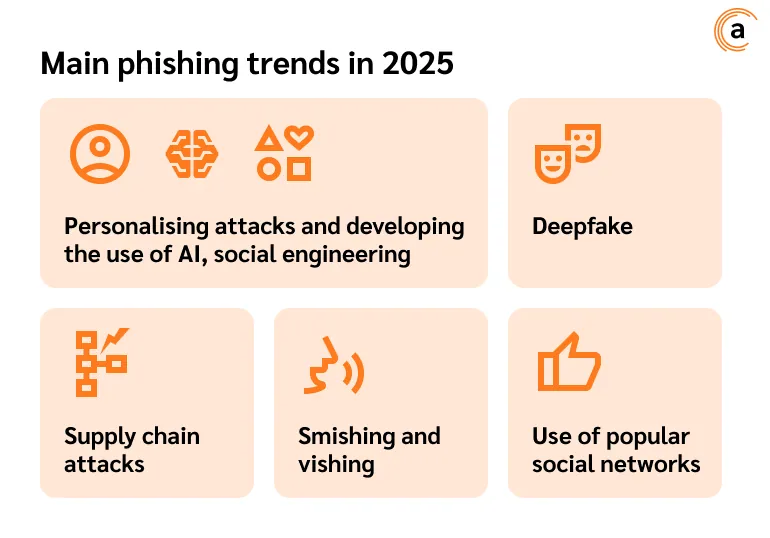
saranno più mirati, adattandosi alle esigenze personali di ogni vittima grazie alla capacità di valutare la propria impronta digitale sul web con l'aiuto dell'intelligenza artificiale. Avrai la sensazione di esclusività dell'offerta, e inoltre, grazie alla pressione mirata e all'enfasi sul punto dolente, avrai più fretta e minore attenzione, il che gioca a favore dei truffatori;
-
deepfake. Molte persone hanno visto video di qualità e verosimiglianza straordinarie realizzati con la tecnologia deepfake. Questa tecnologia viene già utilizzata dalle organizzazioni di phishing per renderli il più realistici e credibili possibile. È possibile falsificare una voce, un video, e ottenere la fiducia di una potenziale vittima;
-
attacchi alla supply chain. Gli aggressori prendono sempre più di mira fornitori terzi e partner per ottenere l'accesso alla rete di un'organizzazione. È quindi fondamentale per le aziende proteggere l'intera supply chain e verificare anche i contatti di lunga data;
-
smishing e vishing. Nuovi tipi di phishing: smishing e vishing. I truffatori non si limitano più agli invii standard. Ora effettuano chiamate telefoniche (vishing) e SMS (smishing). Probabilmente hai già ricevuto queste chiamate, poiché è la tendenza più diffusa nel mondo;
-
uso dei social network popolari. Una fonte frequente di minaccia sono i social network. Telegram, WhatsApp e Snapchat sono particolarmente popolari perché molte aziende ufficiali comunicano con i clienti su questi canali.
Quali sono le regole di base per proteggersi dal phishing?
Ci sono regole di base di sicurezza digitale valide anche per il phishing. Per evitare di diventare vittima di truffatori è necessario:
-
controllare gli URL dei siti che visiti. Anche una differenza di una sola lettera è un motivo per non visitarli. È proprio così che funziona il phishing – puntando sulla tua disattenzione;
-
non cliccare su allegati e-mail sospetti, anche se l'e-mail proviene da un tuo contatto. In caso di dubbio, è meglio verificare in altro modo se è arrivata davvero da un numero che conosci. Dopotutto, l'account potrebbe semplicemente essere stato violato.
Esci da tutti i dispositivi nell'app se noti un'attività sospetta nel tuo account. Aggiorna le impostazioni di sicurezza.
Non ignorare gli aggiornamenti software consigliati, perché contribuiscono anche a contrastare le minacce informatiche.
Non utilizzare reti Wi-Fi pubbliche, soprattutto quando ti connetti ad applicazioni con informazioni sensibili (online banking, portafoglio crypto, servizio di pagamento).
Proteggi i tuoi account con l'autenticazione a due fattori. È lo strumento anti-phishing più semplice ed efficace disponibile.
Anexet avverte: il problema del phishing non è così effimero e semplice come potrebbe sembrare a prima vista. È un vero e proprio klondike per i truffatori, di cui approfittano. Sii vigile e proteggi i tuoi dati il più possibile.
