


Categorie
Cybersicurezza e intelligenza artificiale
 23
 11 min
In questo articolo parleremo di come la cybersicurezza e l'intelligenza artificiale sono correlate, dei pericoli che le tecnologie di IA rappresentano per le organizzazioni e di ciò che occorre considerare quando si implementano strumenti di IA nei propri sistemi di protezione dei dati.
Definizioni e concetti che analizzeremo in questo articolo.
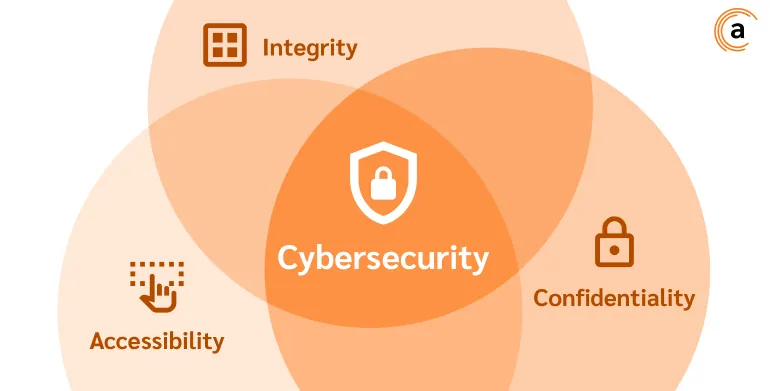
Cybersicurezza è lo stato del sistema informativo che garantisce l'integrità, la riservatezza e la disponibilità dei suoi asset informativi digitali: documenti, file, sistemi e servizi, dati personali di partner, dipendenti e clienti, risorse Internet, ecc.
Intelligenza artificiale (di seguito denominata IA) è l'insieme delle soluzioni tecnologiche che consentono alle macchine di svolgere compiti che normalmente richiedono l'intelligenza umana. In particolare, apprendere, ragionare e trovare soluzioni ottimali ai problemi.
Reti neurali — un modello matematico realizzato a livello di programmazione o tecnico. Riproduce il principio di funzionamento delle connessioni neurali umane. Il concetto non è identico all'intelligenza artificiale, ma ne è una parte. La capacità di apprendere è il vantaggio più importante delle reti neurali.
Le principali minacce alla cybersicurezza legate all'uso delle tecnologie di intelligenza artificiale
Lo sviluppo senza precedenti e rapidissimo delle tecnologie di IA ha cambiato in modo significativo molti aspetti della vita umana moderna, portando comodità e aprendo opportunità quasi illimitate per il lavoro, l'apprendimento e la creatività.
Tuttavia, man mano che la tecnologia di IA è diventata più sofisticata e accessibile alle masse, il panorama delle minacce informatiche si è fatto più complesso, sia per i singoli utenti sia per intere organizzazioni. Di seguito esaminiamo le minacce informatiche legate all'IA più comuni per le organizzazioni.
Malware basato sull'IA
Oggi le tecnologie di intelligenza artificiale vengono utilizzate per sviluppare malware sofisticato in grado di apprendere il funzionamento del sistema informativo dell'organizzazione e di aggirare abilmente le misure di sicurezza tradizionali. I criminali informatici possono inoltre utilizzare l'IA per automatizzare il processo di individuazione delle vulnerabilità IS e per mirare gli attacchi.
Una tendenza allarmante è la capacità dell'IA di generare un numero enorme di varianti di malware e sopraffare i sistemi di sicurezza — e gli specialisti IS in particolare. Allo stesso tempo, l'IA come strumento non richiede competenze IT approfondite, il che abbassa notevolmente la soglia di ingresso per i criminali informatici — e anche questo contribuirà all'aumento delle minacce.
Il malware creato con l'intelligenza artificiale presenta una serie di caratteristiche.
- La capacità di imitare famiglie di malware note — e con altissima precisione. L'imitazione può trarre in inganno i servizi di sicurezza, rendendo difficile identificare la minaccia.
- Polimorfismo. Il malware basato sull'IA può modificare automaticamente il proprio codice a ogni replicazione o infezione. Le continue "mutazioni" rendono difficile per i metodi tradizionali di rilevamento basati su firme riconoscere e bloccare il malware.
- Adattamento in tempo reale. Il malware basato sull'IA è in grado di adattare il proprio comportamento all'ambiente in tempo reale.
Un altro aspetto importante da considerare nell'organizzazione della sicurezza delle informazioni è la relativa novità degli attacchi basati sull'IA. Secondo recenti sondaggi, la maggior parte delle organizzazioni non dispone ancora di piani di risposta per gli incidenti di cybersicurezza che coinvolgono sistemi di IA.
Deepfake
Come dimostra la pratica, anche il sistema di sicurezza delle informazioni più stabile e affidabile risulterà inefficace se i dipendenti dell'organizzazione non conoscono le regole del comportamento sicuro online.
Con lo sviluppo della tecnologia di intelligenza artificiale, i deepfake si sono diffusi ampiamente e il loro numero cresce ogni giorno.
Utilizzando questa tecnologia di IA, i criminali informatici possono creare video, immagini o registrazioni vocali convincenti di persone chiave.
Secondo Human Constanta, il numero di video deepfake registrati è aumentato del 550% tra il 2019 e il 2023. Tuttavia, è importante rendersi conto che la portata degli attacchi che utilizzano video deepfake può essere molto più ampia di questa cifra, poiché non ogni attacco viene effettivamente registrato.
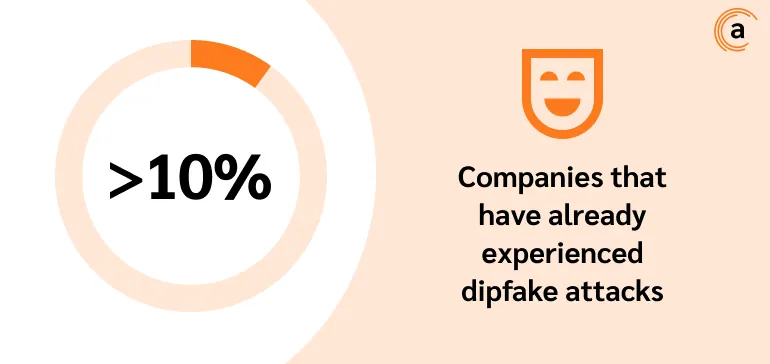
Cosa è importante sapere? La tecnologia deepfake può rappresentare una minaccia per i singoli utenti, per le organizzazioni e persino per la sicurezza nazionale di interi Paesi, soprattutto nell'attuale clima geopolitico.
Gli obiettivi degli attacchi deepfake possono essere diversi: diffondere disinformazione, ricattare, incitare all'odio etnico, creare panico nell'opinione pubblica, creare immagini e video compromettenti, rubare dati riservati, impersonare una persona di alto rango a scopo di lucro, ecc. Gli aggressori possono inoltre utilizzare gli attacchi deepfake come mezzo per diffondere disinformazione, ricattare, incitare all'odio etnico, creare panico nell'opinione pubblica, creare immagini e video compromettenti, rubare dati riservati, impersonare una persona di alto rango a scopo di lucro, ecc.
Individuare i deepfake oggi è un compito difficile. Gli algoritmi di IA migliorano costantemente la loro capacità di generare contenuti altamente realistici, evidenziando la necessità per le organizzazioni di formare i dipendenti a riconoscere i deepfake, oltre a implementare strumenti software per contrastare i contenuti falsi.
Ingegneria sociale
Le tecniche di ingegneria sociale sono da tempo utilizzate dai criminali e, con la diffusione della tecnologia di IA, la frode informatica ha raggiunto livelli nuovi e senza precedenti.
Gli algoritmi di IA possono raccogliere ed elaborare enormi quantità di dati degli utenti da social network, siti di notizie, siti web personali e utilizzare queste informazioni per creare attacchi di phishing mirati, ossia rivolti a una persona specifica.
Il tasso di successo degli attacchi può essere molto alto perché l'IA è in grado di automatizzare la creazione di messaggi persuasivi basati su informazioni personali degli utenti. Allo stesso tempo, chatbot o assistenti vocali basati sull'IA possono impersonare persone o organizzazioni fidate, rendendo difficile per le vittime individuare l'attività fraudolenta.
È importante rendersi conto che le nuove tecnologie sono in anticipo rispetto alla legge. Molti dei concetti discussi sopra non esistono ancora dal punto di vista normativo, per cui attribuire responsabilità per i reati commessi utilizzandoli può risultare problematico.
Date le circostanze, oggi è molto più semplice e vantaggioso dal punto di vista economico implementare un sistema di sicurezza delle informazioni stabile e affidabile piuttosto che affrontare una violazione, individuare il colpevole, dimostrarne la colpevolezza in tribunale e recuperare un risarcimento.
Le capacità dell'IA per la cybersicurezza
L'intelligenza artificiale, e le reti neurali in particolare, possono rappresentare sia una minaccia per la sicurezza delle informazioni sia uno strumento di difesa efficace.
Quando si parla di cybersicurezza, l'intelligenza artificiale ha un vantaggio chiave rispetto al professionista IS — la capacità di elaborare rapidamente enormi quantità di dati, individuare violazioni delle policy di sicurezza e riconoscere pattern complessi che potrebbero indicare un possibile incidente, e rispondere istantaneamente. La velocità di risposta agli incidenti IS è fondamentale.
È importante rendersi conto che oggi l'IA non può sostituire completamente uno specialista di sicurezza delle informazioni. Allo stesso tempo, l'uso delle tecnologie di intelligenza artificiale e machine learning consente allo specialista IS di agire in modo preventivo, eliminando le minacce alla sicurezza prima che si concretizzino.
Applicazioni dell'IA per la cybersicurezza
Oggi l'intelligenza artificiale viene utilizzata per risolvere la seguente gamma di compiti:
- analisi del comportamento degli utenti, individuazione di attività sospette;
- rilevamento di attività dannose e varie anomalie nel funzionamento del sistema informativo;
- controllo degli accessi e autenticazione degli utenti;
- risposta automatica agli incidenti IS;
- identificazione e prevenzione delle minacce alla sicurezza delle informazioni;
- rilevamento e prevenzione delle fughe di dati riservati;
- monitoraggio del sistema informativo per individuare minacce IS.
I modelli generativi avanzati di intelligenza artificiale possono risolvere problemi più complessi:
- analisi del codice per individuare vulnerabilità;
- raccolta e analisi dei dati sulle minacce attuali alla sicurezza delle informazioni;
- blocco di bot progettati per attaccare risorse web e applicazioni, rubare informazioni sensibili e altro ancora;
- ricerca e identificazione di correlazioni, come il riconoscimento di e-mail di phishing generate dall'IA.
L'elenco dei processi automatizzabili tramite l'IA è piuttosto ampio. Tuttavia, quando si introducono strumenti di IA in un sistema di sicurezza delle informazioni, è estremamente importante tenere conto delle loro vulnerabilità e dei potenziali limiti.
Limiti e sfide nell'uso dell'IA nella cybersicurezza
Gli strumenti di IA possono contenere proprie vulnerabilità
In genere, il ciclo di vita degli strumenti di IA si compone di 4 fasi: progettazione, sviluppo, implementazione, manutenzione. In ciascuna di queste fasi possono insinuarsi vulnerabilità critiche che i gruppi di criminali informatici possono successivamente sfruttare per aggirare i meccanismi di sicurezza e introdurre malware nel sistema informativo dell'organizzazione.
Ad esempio, meccanismi di autenticazione e autorizzazione deboli o implementati in modo scorretto già nelle fasi di progettazione e sviluppo possono portare a fughe di informazioni e modifiche non autorizzate all'interno del sistema.
Durante la fase di sviluppo, gli aggressori possono sfruttare errori di codifica per eseguire codice arbitrario, manipolare i modelli di IA o ottenere accesso non autorizzato alle risorse del sistema.
Inoltre, il comportamento di un modello di IA può essere alterato deliberatamente o accidentalmente, portando all'esecuzione di attività non autorizzate o alla generazione di risposte errate. Le potenziali conseguenze sono molteplici: accesso non autorizzato, fughe di informazioni, compromissione dei dati in uscita.
È importante considerare anche la possibilità di una supply chain non sicura. Ciò significa che i componenti acquistati da fornitori esterni per sviluppare uno strumento di IA possono a loro volta contenere vulnerabilità. Gli aggressori possono sfruttarle per introdurre backdoor, malware o altro codice dannoso nel sistema.
Quando si implementano strumenti di IA nel sistema di cybersicurezza, è importante tenere presente che l'elenco delle potenziali vulnerabilità è ampio, come dimostra il numero di incidenti individuati.
Ad esempio, nel gennaio 2025 si è scoperto che gli sviluppatori del chatbot cinese di intelligenza artificiale DeepSeek avevano lasciato uno dei database critici privo di protezione. Ciò ha portato alla fuga di oltre un milione di record. La cronologia della corrispondenza degli utenti con la rete neurale, chiavi segrete e parti dell'API, dati di backend e altre informazioni sensibili sono diventati pubblicamente accessibili.
Un mese prima, gli esperti avevano scoperto una vulnerabilità in ChatGPT — lo strumento di ricerca di OpenAI può essere ingannato e può anche generare codice dannoso se trova istruzioni corrispondenti su un sito web.
Nel giugno 2024, i ricercatori hanno individuato una grave vulnerabilità nella piattaforma di IA open source Ollama. La vulnerabilità con identificativo CVE-2024-37032, nota come Probllama, rappresenta una minaccia — può essere sfruttata per l'esecuzione di codice da remoto.
Problemi di sicurezza e privacy dei dati
Sulla base di quanto esposto sopra, gli attacchi degli aggressori possono essere diretti non solo al sistema informativo, ma anche agli strumenti di IA stessi. Il processo di addestramento dei modelli di IA prevede la raccolta, la conservazione e l'elaborazione di grandi quantità di dati con diversi gradi di sensibilità, comprese informazioni sugli asset IT, i processi aziendali, l'architettura del sistema informativo, i dati di autorizzazione degli utenti e così via.
Tutto ciò aumenta i rischi di fughe di dati, perdita di privacy e uso improprio dei dati.
Gli strumenti di IA sono difficili da implementare e personalizzare
Implementare e personalizzare il sistema di protezione dei dati utilizzando tecnologie di IA richiede competenze rare all'intersezione tra cybersicurezza e programmazione. Inoltre, l'applicazione dei modelli di IA comporta una lunga curva di apprendimento, tenendo conto della necessità di adattarsi ai processi aziendali unici di ciascun settore.
Come esempio delle difficoltà che si possono incontrare nell'implementazione di strumenti di IA, le regole di sicurezza possono essere configurate per pacchetti software progettati per monitorare automaticamente gli eventi di sicurezza e analizzare violazioni e attività sospette. Un numero elevato di incidenti rilevati indica che le policy antivirus non sono configurate in modo sufficientemente accurato. E un numero elevato di falsi positivi indica che le regole che individuano attività sospette non funzionano correttamente. Entrambe le situazioni sono negative.
I fattori descritti sopra evidenziano la necessità di una forza lavoro altamente qualificata — da cui la sfida successiva.
Sul mercato del lavoro c'è una carenza critica di specialisti IS altamente qualificati
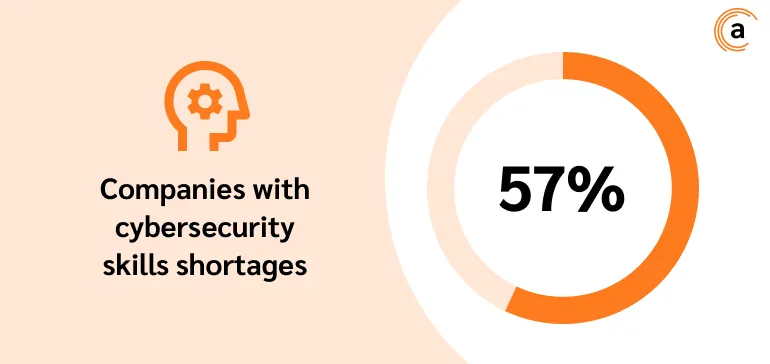
Oggi si registra un aumento significativo del divario tra il numero di posizioni aperte in ambito cybersicurezza e il numero effettivo di professionisti qualificati. Secondo explodingtopics.com, il 57% delle aziende non dispone di competenze in cybersicurezza. Solo negli Stati Uniti mancano 377.000 professionisti della cybersicurezza.
Il divario è nato per molte ragioni, ad esempio a causa dello sviluppo tecnologico rapidissimo e senza precedenti, della rapida digitalizzazione dell'economia e dei settori produttivi e del passaggio di massa degli specialisti al lavoro da remoto. In pochi anni le aziende hanno dotato le postazioni di lavoro del personale di laptop, tablet, smartphone; sono state collegate applicazioni cloud e molto altro — tutto ciò può diventare un punto di ingresso nel sistema informativo di un'organizzazione e pertanto deve essere protetto.
Anche la criminalità informatica sta facendo rapidi progressi. Gli attacchi informatici sono diventati più complessi, il loro numero e la loro intensità sono aumentati, e il panorama delle minacce alla sicurezza delle informazioni è cresciuto notevolmente. Come detto sopra, gli attacchi ai sistemi informativi vengono condotti utilizzando tecnologie di intelligenza artificiale, e le misure di sicurezza in vigore in molte aziende non sono ancora sufficientemente solide da resistere alle attività dei gruppi di criminali informatici.
La carenza di professionisti della cybersicurezza altamente qualificati, in particolare in un profilo così specifico come l'implementazione e il contrasto delle tecnologie di IA, ha conseguenze di vasta portata.
Pertanto, le piccole imprese ne risentiranno in modo significativo. Le piccole organizzazioni non possono destinare grandi budget all'organizzazione di un sistema di protezione sostenibile.
In che modo Anexet Ultimate DLP sfrutta le reti neurali per proteggere i dati delle organizzazioni?
Il sistema Anexet Ultimate DLP utilizza anche le reti neurali per proteggere i dati aziendali.
Riconoscimento del testo nelle immagini. Il sistema consente di analizzare il testo in documenti di formato grafico. Quando vengono rilevati tali dati, il sistema esegue il riconoscimento delle immagini e l'analisi del testo e applica le policy di sicurezza ai dati riconosciuti. A seconda dello strumento di riconoscimento immagini selezionato, il sistema può riconoscere documenti con estensioni .PDF, .DJVU, .JPEG, .PNG, .GIF, .BMP, .TIF.
Riconoscimento dei timbri. Il sistema analizza automaticamente i documenti che circolano all'interno della rete informativa e ne verifica la presenza di timbri. Se viene rilevato un documento con timbro, Anexet Ultimate lo confronterà con un campione di riferimento. In caso di corrispondenza, attiverà il sistema in base alle policy di sicurezza configurate.
Riconoscimento vocale. Il sistema Anexet Ultimate consente di analizzare le chiamate vocali. Durante l'intercettazione delle chiamate, il sistema eseguirà il riconoscimento, analizzerà la componente testuale e applicherà ai dati intercettati le policy di sicurezza impostate nella Console utente.
Riconoscimento dei volti nelle foto della webcam. Il sistema rileva automaticamente la presenza di una persona nelle foto della webcam e la confronta con le foto presenti nell'account. Se davanti allo schermo viene rilevato un estraneo o un altro dipendente, Anexet Ultimate invierà automaticamente una notifica a un addetto alla sicurezza e, se preimpostato, bloccherà la sessione dell'utente, indipendentemente dal fatto che il computer sia connesso alla rete o meno.
In conclusione
Come si può vedere, l'IA è in grado di risolvere un ampio insieme di sfide legate alla cybersicurezza, e questo elenco è destinato solo a crescere in futuro.
Allo stesso tempo, nell'organizzare il sistema di sicurezza delle informazioni, è importante considerare la crescita esponenziale delle capacità dell'intelligenza artificiale e del machine learning e, di conseguenza, il numero crescente di minacce.
