


Kategorien
Cybersicherheit und künstliche Intelligenz
 23
 11 Min.
In diesem Artikel besprechen wir, wie Cybersicherheit und künstliche Intelligenz zusammenhängen, welche Gefahren KI-Technologien für Organisationen bergen und was bei der Implementierung von KI-Werkzeugen in Datenschutzsysteme zu beachten ist.
Definitionen und Konzepte, die wir in diesem Artikel behandeln.
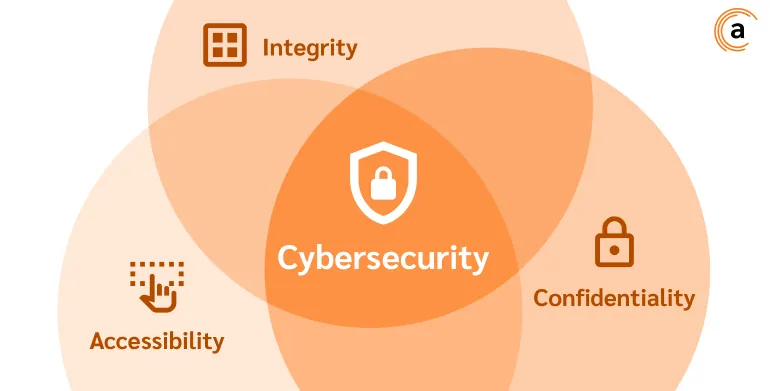
Cybersicherheit ist der Zustand des Informationssystems, der die Integrität, Vertraulichkeit und Verfügbarkeit seiner digitalen Informationswerte gewährleistet: Dokumente, Dateien, Systeme und Dienste, personenbezogene Daten von Partnern, Mitarbeitern und Kunden, Internetressourcen usw.
Künstliche Intelligenz (im Folgenden als KI bezeichnet) ist die Gesamtheit technologischer Lösungen, die es Maschinen ermöglichen, Aufgaben auszuführen, die normalerweise menschliche Intelligenz erfordern. Insbesondere Lernen, logisches Schließen und das Finden optimaler Problemlösungen.
Neuronale Netze — ein mathematisches Modell, das programmatisch oder technisch umgesetzt wird. Es bildet das Funktionsprinzip menschlicher neuronaler Verbindungen nach. Der Begriff ist nicht identisch mit künstlicher Intelligenz, sondern ein Teil davon. Die Lernfähigkeit ist der wichtigste Vorteil neuronaler Netze.
Wichtige Bedrohungen der Cybersicherheit im Zusammenhang mit dem Einsatz von KI-Technologien
Die beispiellos rasante Entwicklung der KI-Technologien hat viele Aspekte des modernen menschlichen Lebens erheblich verändert, Komfort gebracht und nahezu grenzenlose Möglichkeiten für Arbeit, Lernen und Kreativität eröffnet.
Mit zunehmender Ausgereiftheit und Zugänglichkeit der KI-Technologie für die breite Masse ist jedoch auch die Cyberbedrohungslandschaft komplexer geworden — sowohl für einzelne Nutzer als auch für ganze Organisationen. Im Folgenden betrachten wir die häufigsten KI-bezogenen Cyberbedrohungen für Organisationen.
KI-basierte Schadsoftware
Heute werden KI-Technologien genutzt, um ausgeklügelte Schadsoftware zu entwickeln, die lernen kann, wie das Informationssystem einer Organisation funktioniert, und traditionelle Sicherheitsmaßnahmen geschickt umgeht. Cyberkriminelle können KI auch nutzen, um den Prozess des Auffindens und Identifizierens von IS-Schwachstellen sowie das Ausrichten von Angriffen zu automatisieren.
Ein beunruhigender Trend ist die Fähigkeit der KI, eine riesige Zahl von Schadsoftware-Varianten zu erzeugen und Sicherheitssysteme — insbesondere IS-Spezialisten — zu überfordern. Gleichzeitig erfordert KI als Werkzeug keine tiefgehende IT-Expertise, was die Einstiegshürde für Cyberkriminelle erheblich senkt — auch das wird zu einer Zunahme der Bedrohungen beitragen.
Mit künstlicher Intelligenz erstellte Schadsoftware weist eine Reihe von Merkmalen auf.
- Die Fähigkeit, bekannte Schadsoftware-Familien nachzuahmen — und das mit sehr hoher Genauigkeit. Diese Nachahmung kann Sicherheitsdienste in die Irre führen und die Identifizierung der Bedrohung erschweren.
- Polymorphie. KI-basierte Schadsoftware kann bei jeder Replikation oder Infektion automatisch ihren Code ändern. Diese ständigen "Mutationen" erschweren es traditionellen signaturbasierten Erkennungsmethoden, die Schadsoftware zu erkennen und zu blockieren.
- Echtzeitanpassung. KI-basierte Schadsoftware ist in der Lage, ihr Verhalten in Echtzeit an die Umgebung anzupassen.
Ein weiterer wichtiger Aspekt bei der Organisation der Informationssicherheit ist die relative Neuartigkeit von KI-Angriffen. Aktuellen Umfragen zufolge verfügen die meisten Organisationen noch immer nicht über Reaktionspläne für Cybersicherheitsvorfälle mit Beteiligung von KI-Systemen.
Deepfakes
Wie die Praxis zeigt, wird selbst das stabilste und zuverlässigste Informationssicherheitssystem wirkungslos sein, wenn sich die Mitarbeiter der Organisation der Regeln für sicheres Verhalten im Internet nicht bewusst sind.
Mit der Entwicklung der Technologie der künstlichen Intelligenz sind Deepfakes weit verbreitet, und ihre Zahl wächst täglich.
Mithilfe dieser KI-Technologie können Cyberkriminelle überzeugende Videos, Bilder oder Sprachaufnahmen von Schlüsselpersonen erstellen.
Laut Human Constanta stieg die Zahl der erfassten Deepfake-Videos zwischen 2019 und 2023 um 550 %. Es ist jedoch wichtig zu erkennen, dass das Ausmaß von Angriffen mit Deepfake-Videos weitaus größer sein kann als diese Zahl, da nicht jeder Angriff tatsächlich erfasst wird.
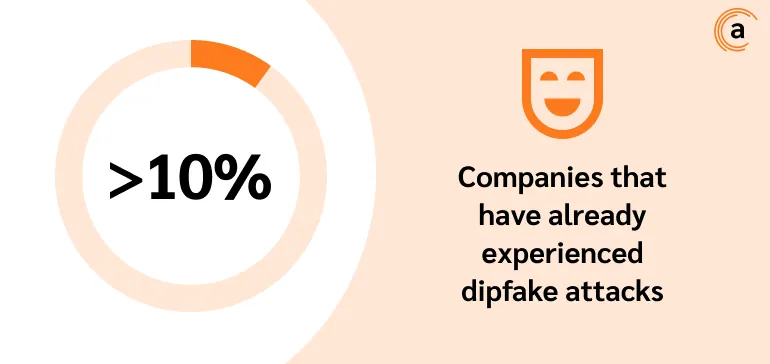
Was ist wichtig zu wissen? Deepfake-Technologie kann eine Bedrohung für einzelne Nutzer, für Organisationen und sogar für die nationale Sicherheit ganzer Staaten darstellen, insbesondere im aktuellen geopolitischen Klima.
Die Ziele von Deepfake-Angriffen können unterschiedlich sein: Verbreitung von Desinformation, Erpressung, Anstiftung zu ethnischem Hass, Erzeugung von Panik in der Öffentlichkeit, Erstellung kompromittierender Bilder und Videos, Diebstahl vertraulicher Daten, Vortäuschung einer hochrangigen Person zum finanziellen Vorteil usw. Angreifer können Deepfake-Angriffe auch als Mittel zur Verbreitung von Desinformation, Erpressung, Anstiftung zu ethnischem Hass, Erzeugung von Panik in der Öffentlichkeit, Erstellung kompromittierender Bilder und Videos, Diebstahl vertraulicher Daten, Vortäuschung einer hochrangigen Person zum finanziellen Vorteil usw. einsetzen.
Deepfakes zu erkennen ist heute eine schwierige Aufgabe. KI-Algorithmen verbessern kontinuierlich ihre Fähigkeit, hochrealistische Inhalte zu erzeugen, was die Notwendigkeit unterstreicht, Mitarbeiter darin zu schulen, Deepfakes zu erkennen, sowie Softwarewerkzeuge zur Bekämpfung gefälschter Inhalte einzuführen.
Social Engineering
Social-Engineering-Techniken werden von Kriminellen schon lange eingesetzt, und mit der weiten Verbreitung der KI-Technologie hat Cyberbetrug ein neues, beispielloses Niveau erreicht.
KI-Algorithmen können riesige Mengen an Nutzerdaten aus sozialen Netzwerken, Nachrichtenportalen und persönlichen Websites sammeln und verarbeiten und diese Informationen nutzen, um gezielte Phishing-Angriffe zu erstellen, das heißt Angriffe, die auf eine bestimmte Person ausgerichtet sind.
Die Erfolgsquote solcher Angriffe kann sehr hoch sein, da KI den Prozess der Erstellung überzeugender, durch persönliche Informationen über Nutzer gestützter Nachrichten automatisieren kann. Gleichzeitig können KI-gestützte Chatbots oder Sprachassistenten vertrauenswürdige Personen oder Organisationen imitieren, was es den Opfern erschwert, betrügerische Aktivitäten zu erkennen.
Es ist wichtig zu erkennen, dass neue Technologien dem Gesetz voraus sind. Viele der oben besprochenen Konzepte existieren noch nicht normativ, sodass es problematisch sein kann, für Straftaten unter ihrer Verwendung Verantwortung zuzuweisen.
Angesichts dieser Umstände ist es heute deutlich einfacher und finanziell vorteilhafter, ein stabiles und zuverlässiges Informationssicherheitssystem einzuführen, als sich mit einem Sicherheitsvorfall auseinanderzusetzen, den Verantwortlichen zu finden, die Schuld vor Gericht zu beweisen und eine Entschädigung zu erwirken.
KI-Fähigkeiten für die Cybersicherheit
Künstliche Intelligenz und insbesondere neuronale Netze können sowohl eine Bedrohung für die Informationssicherheit darstellen als auch ein wirksames Verteidigungswerkzeug sein.
Im Bereich der Cybersicherheit hat künstliche Intelligenz gegenüber dem IS-Spezialisten einen entscheidenden Vorteil — die Fähigkeit, riesige Datenmengen schnell zu verarbeiten, Verstöße gegen Sicherheitsrichtlinien zu erkennen, komplexe Muster zu erstellen, die auf einen möglichen Vorfall hindeuten könnten, und sofort zu reagieren. Die Reaktionsgeschwindigkeit bei IS-Vorfällen ist entscheidend.
Es ist wichtig zu erkennen, dass KI heute einen Spezialisten für Informationssicherheit nicht vollständig ersetzen kann. Gleichzeitig ermöglicht der Einsatz von künstlicher Intelligenz und maschinellem Lernen einem IS-Spezialisten, präventiv zu handeln und Sicherheitsbedrohungen zu beseitigen, bevor sie sich realisieren.
Anwendungen von KI für die Cybersicherheit
Heute wird künstliche Intelligenz eingesetzt, um folgende Aufgaben zu lösen:
- Analyse des Nutzerverhaltens, Erkennung verdächtiger Aktivität;
- Erkennung bösartiger Aktivität und verschiedener Anomalien im Betrieb des Informationssystems;
- Zugriffskontrolle und Authentifizierung von Nutzern;
- automatische Reaktion auf IS-Vorfälle;
- Identifizierung und Verhinderung von Bedrohungen der Informationssicherheit;
- Erkennung und Verhinderung von Lecks vertraulicher Daten;
- Überwachung des Informationssystems auf IS-Bedrohungen.
Fortgeschrittene generative KI-Modelle können komplexere Aufgaben lösen:
- Codeanalyse auf Schwachstellen;
- Sammlung und Analyse von Daten zu aktuellen Bedrohungen der Informationssicherheit;
- Blockierung von Bots, die darauf ausgelegt sind, Webressourcen und Anwendungen anzugreifen, sensible Informationen zu stehlen und mehr;
- Suche nach und Erkennung von Zusammenhängen, etwa das Erkennen KI-generierter Phishing-E-Mails.
Die Liste der Prozesse, die mithilfe von KI automatisiert werden können, ist recht umfangreich. Bei der Einführung von KI-Werkzeugen in ein Informationssicherheitssystem ist es jedoch äußerst wichtig, deren Schwachstellen und potenzielle Grenzen zu berücksichtigen.
Grenzen und Herausforderungen beim Einsatz von KI in der Cybersicherheit
KI-Werkzeuge können eigene Schwachstellen enthalten
Der Lebenszyklus von KI-Werkzeugen besteht in der Regel aus 4 Phasen: Design, Entwicklung, Bereitstellung, Wartung. In jeder dieser Phasen können kritische Schwachstellen eingeschleust werden, die später von Cyberkriminellen ausgenutzt werden können, um Sicherheitsmechanismen zu umgehen und Schadsoftware in das Informationssystem der Organisation einzuschleusen.
Zum Beispiel können schwache oder fehlerhaft implementierte Authentifizierungs- und Autorisierungsmechanismen bereits in der Design- und Entwicklungsphase zu Datenlecks und unbefugten Änderungen im System führen.
Während der Entwicklungsphase können Angreifer Programmierfehler ausnutzen, um beliebigen Code auszuführen, KI-Modelle zu manipulieren oder sich unbefugten Zugriff auf Systemressourcen zu verschaffen.
Auch das Verhalten eines KI-Modells kann absichtlich oder unabsichtlich verändert werden, was zur Ausführung unbefugter Aufgaben oder zur Erzeugung fehlerhafter Antworten führt. Die möglichen Folgen sind vielfältig: unbefugter Zugriff, Datenlecks, Untergrabung der Ausgabedaten.
Auch die Möglichkeit einer unsicheren Lieferkette ist zu berücksichtigen. Das bedeutet, dass von externen Anbietern erworbene Komponenten zur Entwicklung eines KI-Werkzeugs ebenfalls Schwachstellen enthalten können. Angreifer können diese nutzen, um Hintertüren, Schadsoftware oder anderen bösartigen Code in das System einzuschleusen.
Bei der Implementierung von KI-Werkzeugen in das Cybersicherheitssystem ist zu bedenken, dass die Liste potenzieller Schwachstellen umfangreich ist, wie die Zahl der bekannt gewordenen Vorfälle belegt.
So wurde beispielsweise im Januar 2025 bekannt, dass die Entwickler des chinesischen KI-Chatbots DeepSeek eine ihrer kritischen Datenbanken ungeschützt gelassen hatten. Dies führte zum Leck von mehr als einer Million Datensätzen. Der Verlauf der Nutzerkorrespondenz mit dem neuronalen Netz, geheime Schlüssel und Teile der API, Backend-Daten und weitere sensible Informationen wurden öffentlich zugänglich.
Einen Monat zuvor entdeckten Experten eine Schwachstelle in ChatGPT — das Suchwerkzeug von OpenAI kann getäuscht werden und auch bösartigen Code erzeugen, wenn es eine entsprechende Anweisung auf der Website findet.
Im Juni 2024 identifizierten Forscher eine schwerwiegende Schwachstelle in der Open-Source-KI-Plattform Ollama. Die Schwachstelle mit der Kennung CVE-2024-37032, bekannt als Probllama, stellt eine Bedrohung dar — sie kann für die Ausführung von Remotecode ausgenutzt werden.
Probleme beim Schutz der Datenprivatsphäre
Ausgehend von den oben dargestellten Informationen können Angriffe von Angreifern nicht nur auf das Informationssystem, sondern auch auf die KI-Werkzeuge selbst gerichtet sein. Der Prozess des Trainierens von KI-Modellen umfasst das Sammeln, Speichern und Verarbeiten großer Datenmengen unterschiedlicher Sensibilität, einschließlich Informationen über IT-Assets, Geschäftsprozesse, die Architektur des Informationssystems, Autorisierungsdaten von Nutzern und Ähnliches.
All dies erhöht die Risiken von Lecks, dem Verlust der Privatsphäre und dem Missbrauch von Daten.
KI-Werkzeuge sind schwer zu implementieren und anzupassen
Die Implementierung und Anpassung des Datenschutzsystems mithilfe von KI-Technologien erfordert seltene Fähigkeiten an der Schnittstelle von Cybersicherheit und Programmierung. Zudem erfordert die Anwendung von KI-Modellen eine lange Lernkurve, da eine Anpassung an die für jeden Geschäftsbereich spezifischen Prozesse notwendig ist.
Als Beispiel für die Schwierigkeiten, die bei der Implementierung von KI-Werkzeugen auftreten können: Sicherheitsregeln können für Softwarepakete konfiguriert werden, die dazu bestimmt sind, Sicherheitsereignisse automatisch zu überwachen und auf Verstöße und verdächtige Aktivität zu analysieren. Eine hohe Zahl erkannter Vorfälle deutet darauf hin, dass die Antivirenrichtlinien nicht ausreichend konfiguriert sind. Und eine große Zahl von Fehlalarmen deutet darauf hin, dass die Regeln zur Erkennung verdächtiger Aktivität nicht korrekt funktionieren. Beides ist schlecht.
Die oben beschriebenen Faktoren unterstreichen den Bedarf an hochqualifizierten Fachkräften — womit wir bei der nächsten Herausforderung wären.
Es herrscht ein kritischer Mangel an hochqualifizierten IS-Spezialisten auf dem Arbeitsmarkt
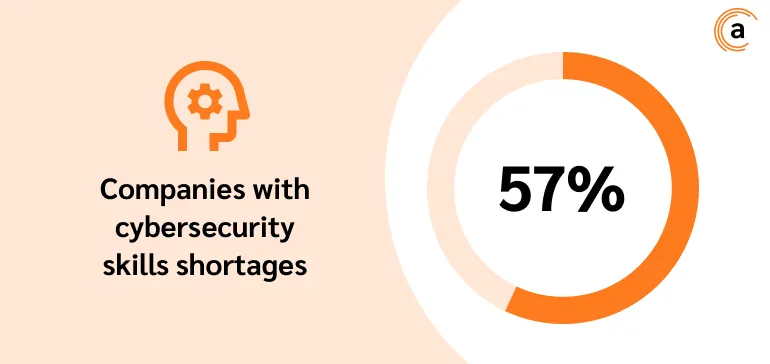
Heute lässt sich ein erheblicher Anstieg der Zahl offener Stellen im Bereich Cybersicherheit gegenüber der tatsächlichen Zahl qualifizierter Fachkräfte beobachten. Laut explodingtopics.com fehlt es 57 % der Unternehmen an Cybersicherheitskompetenzen. Allein in den USA besteht ein Mangel von 377.000 Cybersicherheitsfachkräften.
Diese Lücke ist aus vielen Gründen entstanden, etwa durch die beispiellos rasante Entwicklung der Technologie, die schnelle Digitalisierung der Wirtschaft und der Branchen sowie den massenhaften Übergang von Fachkräften ins Homeoffice. Innerhalb weniger Jahre haben Unternehmen die Arbeitsplätze ihrer Mitarbeiter mit Laptops, Tablets und Smartphones ausgestattet, Cloud-Anwendungen angebunden und vieles mehr — all das kann zu einem Einstiegspunkt in das Informationssystem einer Organisation werden und muss daher geschützt werden.
Auch die Cyberkriminalität entwickelt sich rasant weiter. Cyberangriffe sind komplexer geworden, ihre Zahl und Intensität sind gestiegen, und auch die Bedrohungslandschaft im Bereich der Informationssicherheit hat sich erheblich vergrößert. Wie bereits erwähnt, werden Angriffe auf Informationssysteme unter Einsatz von KI-Technologien durchgeführt, und die Sicherheitsmaßnahmen vieler Unternehmen sind noch nicht robust genug, um den Aktivitäten von Cyberkriminellen standzuhalten.
Der Mangel an hochqualifizierten Cybersicherheitsfachkräften, insbesondere in einem so engen Fachgebiet wie der Implementierung und Abwehr von KI-Technologien, hat weitreichende Folgen.
Davon werden vor allem kleine Unternehmen erheblich betroffen sein. Kleine Organisationen können kein großes Budget für die Organisation eines nachhaltigen Schutzsystems bereitstellen.
Wie nutzt Anexet Ultimate DLP neuronale Netze zum Schutz der Daten von Organisationen?
Das System Anexet Ultimate DLP nutzt ebenfalls neuronale Netze zum Schutz der Unternehmensdaten.
Texterkennung auf Bildern. Das System ermöglicht die Analyse von Text in Dokumenten grafischer Formate. Werden solche Daten erkannt, führt das System eine Bilderkennung und Textanalyse durch und wendet Sicherheitsrichtlinien auf die erkannten Daten an. Je nach ausgewähltem Bilderkennungswerkzeug kann das System Dokumente mit den Erweiterungen .PDF, .DJVU, .JPEG, .PNG, .GIF, .BMP, .TIF erkennen.
Stempelerkennung. Das System analysiert automatisch Dokumente, die innerhalb des Informationsnetzwerks zirkulieren, und prüft sie auf Stempel. Wird ein Dokument mit Stempel erkannt, vergleicht Anexet Ultimate es mit einer Referenzprobe. Bei Übereinstimmung löst es das System gemäß den konfigurierten Sicherheitsrichtlinien aus.
Spracherkennung. Das System Anexet Ultimate ermöglicht die Analyse von Sprachanrufen. Beim Abfangen von Anrufen führt das System eine Erkennung durch, analysiert die Textkomponente und wendet die in der Nutzerkonsole festgelegten Sicherheitsrichtlinien auf die abgefangenen Daten an.
Gesichtserkennung auf Webcam-Fotos. Das System erkennt automatisch die Anwesenheit einer Person auf Webcam-Fotos und vergleicht sie mit Fotos in Ihrem Konto. Wird vor dem Bildschirm eine fremde Person oder ein anderer Mitarbeiter erkannt, sendet Anexet Ultimate automatisch eine Benachrichtigung an einen Sicherheitsbeauftragten und blockiert, falls vorkonfiguriert, die Sitzung des Nutzers, unabhängig davon, ob der Computer mit dem Netzwerk verbunden ist oder nicht.
Fazit
Wie zu sehen ist, kann KI eine ganze Reihe von Herausforderungen der Cybersicherheit lösen, und diese Liste wird in Zukunft nur noch wachsen.
Gleichzeitig ist es bei der Organisation des Informationssicherheitssystems wichtig, das exponentielle Wachstum der Fähigkeiten künstlicher Intelligenz und des maschinellen Lernens sowie die damit einhergehende steigende Zahl von Bedrohungen zu berücksichtigen.
