


Kategorien
Social Engineering vs. DLP-Systeme: So schützen Sie Ihr Unternehmen vor Datenabfluss
 23
 11 Min.
Datensicherheit bleibt für Unternehmen aller Branchen ein kritisches Thema, denn Cyberkriminelle verfeinern ihre Methoden zum Eindringen und zum Diebstahl von Informationen fortlaufend. Neben dem physischen und softwareseitigen Eindringen und dem Diebstahl von Informationen ist heute auch das Einwirken durch Social Engineering relevant — psychologischer Druck und Manipulation gegenüber dem Menschen als Träger wertvoller Informationen, um an diese Daten zu gelangen. Schwachstellen, die durch den Faktor Mensch entstehen, sind schwer zu erkennen und zu verhindern. In diesem Beitrag betrachten wir, wie Systeme zur Verhinderung von Datenabfluss (DLP-Systeme) vor der Offenlegung vertraulicher Geschäftsinformationen durch Social Engineering schützen.
Social Engineering verstehen
Was ist Social Engineering? Sehen wir uns den Begriff zunächst genauer an.
Es handelt sich um eine Technik der Manipulation und des Drucks, die Cyberkriminelle einsetzen, um Beschäftigte von Unternehmen zu täuschen und vertrauliche Informationen zu erlangen, die sie für weitere Angriffe auf das Unternehmen nutzen. Am häufigsten wird versucht, Anmeldenamen und Passwörter für die Authentifizierung in Unternehmenssystemen zu erhalten. Anders als klassisches Hacking, das auf technischen Schwachstellen beruht, nutzt Social Engineering die menschliche Psychologie aus – genauer: die Anfälligkeit von Menschen für Druck, Manipulation, psychologische Beeinflussung und andere Mittel.
Sehen wir uns die Taktiken des Social Engineering an.
Phishing. Das sind betrügerische E-Mails oder Nachrichten, die sich als andere Nutzer ausgeben, um Zugangsdaten zu stehlen oder Schadsoftware zu installieren.
Pretexting. Das ist eine Strategie, um mit einem erfundenen Szenario Druck auf das Opfer auszuüben und es zu Handlungen zu bewegen, die die Sicherheit des Unternehmens berühren.
Baiting. Ein Schema psychologischen Drucks, bei dem ein verlockendes, kostenloses, einzigartiges Angebot inszeniert wird, das ausschließlich dem Opfer zur Verfügung steht. Meist handelt es sich um kostenlose Software, die sich am Ende als Schadsoftware erweist.
Tailgating. Eine Methode, physisch in den Sicherheitskreis eines Unternehmens einzudringen: Der Betrüger nutzt ein Gespräch, um im Windschatten einer berechtigten Person in einen Sicherheitsbereich zu gelangen.
Vishing. Das ist Druck auf Beschäftigte von Unternehmen über Telefonanrufe, bei denen im Gespräch die Offenlegung vertraulicher Daten provoziert wird.
Smishing. Der Versand betrügerischer SMS-Nachrichten, um Empfänger zum Klick auf einen schädlichen Link zu verleiten.
Wie Sie sehen, nutzt Social Engineering menschliche Fehler aus und nicht technische Schwachstellen im Unternehmen. Das ist das Hauptmerkmal dieser Angriffsart.
Social Engineering ist zudem durch hohe Beweglichkeit und Anpassungsfähigkeit gekennzeichnet: Angreifer wechseln ihre Taktiken schnell und passen sie an neue Technologien, gesellschaftliche Trends und sogar an individuelle Eigenschaften ihrer Opfer an.
Erforderlich ist ein umfassender Schutzansatz: mehr Bewusstsein für Bedrohungen bei den Beschäftigten, regelmäßige Schulungen, das Nachstellen von Angriffen und die Entwicklung strenger Sicherheitsverfahren. Wichtig sind Richtlinien für Mehr-Faktor-Authentifizierung, die Minimierung von Berechtigungen und die Zugriffskontrolle sowie regelmäßige Tests der Widerstandsfähigkeit gegenüber Techniken des Social Engineering wie Phishing-Angriffen und manipulativen Methoden.
Neben technischen und schulenden Maßnahmen lässt sich die Wahrscheinlichkeit erfolgreicher Social-Engineering-Angriffe mithilfe von Softwarepaketen deutlich senken — mit DLP-Systemen (Data Leak Prevention). Das ist eine der wenigen Softwarelösungen, die die Verbreitung von Informationen über die Unternehmensgrenzen hinaus tatsächlich unterbindet.
Die Rolle von DLP-Systemen im Umgang mit Social-Engineering-Angriffen
DLP-Systeme sind darauf ausgelegt, unbefugten Zugriff, unbefugte Übertragung oder den Abfluss vertraulicher Unternehmensdaten zu verhindern. Sie sind ein wirksames Werkzeug, wenn ein Unternehmen vertrauliche Informationen bewahren und die Risiken ihrer Verbreitung in unterschiedlichen Szenarien senken möchte. Die meisten Taktiken von Betrügern, die zu einem Versuch der Weitergabe vertraulicher Informationen führen, werden vom DLP-System unterbunden.
Warum ist Data Leak Prevention als Werkzeug im Umgang mit Social Engineering relevant?
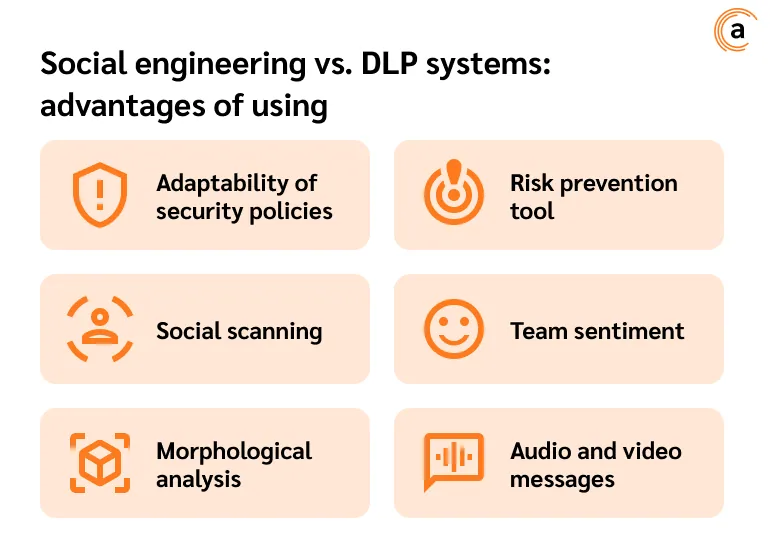
- Anpassungsfähigkeit. Die Sicherheitsrichtlinien von DLP-Systemen werden auf die Besonderheiten jedes Unternehmens zugeschnitten. Das heißt, der Sicherheitsbedarf, der für das jeweilige Geschäft relevant ist, wird abgedeckt.
- Vorbeugung von Risiken. DLP-Systeme sind ein wirksames Werkzeug, um Risiken der Verbreitung von Unternehmensinformationen vorzubeugen – auch dann, wenn die Bedrohung durch Druck und Manipulation von außen entsteht.
- Soziales Scannen. Durch die Auswertung der Web-Aktivität im Unternehmen können Sicherheitsfachkräfte mit DLP-Systemen auf häufige Kontakte mit Personen außerhalb des Sicherheitskreises reagieren – darunter auch Betrüger, die mit Manipulationsmitteln an Zugänge oder sensible Daten gelangen wollen.
- Stimmung im Team. Manche Sicherheitsrichtlinien von DLP können eine negative Stimmung im Team erkennen, besonders wenn diese Stimmung durch psychologische Tricks und Druck geschürt wird.
- Morphologische Analyse. Das System analysiert alle festgelegten Wörter und Wortformen der Informationen, die durch das Unternehmensnetzwerk laufen. Das heißt: Auch mit ungewöhnlichen Wörtern, Abkürzungen, Synonymen und der für die Umgangssprache typischen Wortwahl können Betrüger die Sicherheitsrichtlinien nicht umgehen und das System nicht täuschen.
- Audio- und Videonachrichten. Das System analysiert nicht nur Text, sondern auch Audio- und Videonachrichten, was die Risiken bei der Nutzung dieser Kommunikationskanäle senkt.
Mehr über den Funktionsumfang moderner DLP-Systeme erfahren Sie am Beispiel von Anexet auf der Website.
DLP-Lösungen bieten starken Schutz vor internen und externen Datenschutzverletzungen, gegen Social-Engineering-Angriffe sind sie jedoch nicht immer wirksam. Gibt eine Person ihre Zugangsdaten an Angreifer weiter, kann das DLP-System einen unbefugten Zugriff möglicherweise nicht verhindern.
Wie Sie Ihr Unternehmen vor Datenabfluss schützen: umfassender Schutz
Wie oben erwähnt, ist im Umgang mit Social Engineering ein umfassender Informationsschutz wichtig – Sicherheitsmaßnahmen, die technische Lösungen mit Maßnahmen gegen Vorfälle durch menschliche Fehler verbinden. Sehen wir uns jene Maßnahmen genauer an, die neben DLP-Systemen dazu beitragen, die Risiken von Informationsabfluss zu senken.
Schulung und Sensibilisierung der Beschäftigten für die Risiken der Informationsverbreitung im Netz
Wichtig ist, dass Beschäftigte die Bedrohungen im digitalen Raum verstehen und wissen, dass sie sowohl Opfer als auch Quelle von Schadsoftware sein können. Die wichtigsten Wege der Schulung sind:
- fachliche Trainings und Seminare zum Erkennen und Abwehren von Angriffen auf Unternehmensinformationen;
- Weiterbildung und fachliche Entwicklung der Beschäftigten, besonders der Verantwortlichen für Informationssicherheit;
- Mentoring – sowohl durch Erfahrungsaustausch zwischen Beschäftigten als auch durch die Expertise externer Fachleute für Cybersicherheit;
- Wissensüberprüfung und Schließen von Lücken anhand der Testergebnisse sowie weitere Methoden.
Mehr-Faktor-Authentifizierung (MFA)
Was ist Mehr-Faktor-Authentifizierung? Das ist eine besondere Lösung mit mehreren Stufen zur Prüfung der Berechtigung von Handlungen, die das Risiko unbefugten Zugriffs deutlich senkt – selbst dann, wenn Zugangsdaten kompromittiert wurden. Umsetzen lässt sie sich über eine Bestätigung per E-Mail, per SMS, über die Eingabe einer PIN und so weiter.
Zugriffskontrolle und Anwendung des Sicherheitsmodells Zero Trust
Der Bedarf an Zugriffskontrolle im Unternehmen ist in zwei Arten zu unterteilen: die Kontrolle des physischen Zutritts und die Kontrolle des Zugriffs auf Datenträger. Betrüger, die Social Engineering als Vorwand für den Zugang zum Unternehmen nutzen, können beide Arten der Zutritts- und Zugriffskontrolle betreffen.
Das Modell Zero Trust ist die Praxis, den Zugriff von Nutzern auf sensible Informationen zu minimieren, indem jede Zugriffsanfrage gleich behandelt und Berechtigungen entsprechend der Rolle und Verantwortung im Unternehmen erteilt werden.
Nachstellen von Phishing-Angriffen
Interne Phishing-Tests sind empfehlenswert, um zu prüfen, wie aktuell das Wissen der Beschäftigten zur Informationssicherheit im Unternehmen ist. So lassen sich Lücken im Verständnis der Unternehmenssicherheit erkennen und das Bewusstsein weiter stärken.
Optimierung des Einsatzes von DLP-Systemen
Über die Installation und Aktivierung von Software zur Verhinderung von Informationsabfluss (DLP-Systeme) hinaus ist es notwendig, die Einstellungen der Sicherheitsrichtlinien regelmäßig zu verbessern und an die aktuelle Lage im Unternehmen anzupassen. Das erhöht die Wirksamkeit der angewendeten Richtlinien beim Erkennen von Datenabfluss. Sinnvoll ist außerdem, automatisierte Reaktionen auf Bedrohungen einzurichten, die den Schutz verstärken. Dazu gehören die Benachrichtigung zuständiger Personen über Vorfälle in Echtzeit per E-Mail oder Messenger, ein Reaktionssystem in Form des Blockierens von Dateiübertragungen und weitere Funktionen.
Plan zur Reaktion auf Vorfälle
Jedes Unternehmen sollte einen klaren, festgelegten Handlungsplan für den Fall eines Datenabflusses haben. So lässt sich schnell auf Vorfälle reagieren und der potenzielle Schaden begrenzen. Beschäftigte sollten wissen, an wen sie sich in einer solchen Situation wenden und welche Schritte sie bei Verdacht auf einen Abfluss unternehmen.
Verhaltensanalyse und Erkennung von Anomalien
Wo möglich, ist Unternehmen der Einsatz von KI-Algorithmen zur Analyse von Verhaltensmustern zu empfehlen. Diese Maßnahme hilft, auffällige Aktivitäten zu erkennen – etwa Versuche unbefugten Zugriffs oder Abweichungen vom üblichen Arbeitsverlauf.
Geschützte Kommunikationskanäle
Empfehlenswert sind außerdem verschlüsselte Messaging-Plattformen und VPNs, um die interne Unternehmenskommunikation vor Man-in-the-Middle-Angriffen zu schützen.
Grundlegende Sicherheitsregeln für Beschäftigte, um nicht Opfer von Social-Engineering-Angriffen zu werden
Beschäftigte sollten:
-
vorsichtig sein, wenn sie unerwartete E-Mails oder Anfragen zu sensiblen Daten erhalten;
-
Anfragen vor der Weitergabe von Informationen über offizielle Kanäle verifizieren;
-
auffällige Aktivitäten der IT-Sicherheit melden;
-
die verschiedenen Formen von Social-Engineering-Angriffen und deren Abwehr kennen.
