


Catégories
Ingénierie sociale contre systèmes DLP : comment protéger votre entreprise des fuites de données
 23
 11 min
La sécurité des données reste une préoccupation critique pour les entreprises de tous les secteurs, car les cybercriminels perfectionnent sans cesse leurs méthodes de piratage et de vol d'informations. Aujourd'hui, à côté de l'intrusion physique ou logicielle et du vol d'informations, l'influence de l'ingénierie sociale, la pression psychologique et la manipulation exercées sur une personne, détentrice d'informations précieuses, afin d'obtenir ces données — sont également d'actualité. Les vulnérabilités liées au facteur humain sont difficiles à détecter et à prévenir. Dans cet article, nous verrons comment les systèmes de prévention des fuites de données (systèmes DLP) protègent contre la divulgation d'informations commerciales confidentielles par le biais de l'ingénierie sociale.
Comprendre l'ingénierie sociale
Qu'est-ce que l'ingénierie sociale ? Commençons par examiner ce terme de plus près.
Il s'agit d'une technique de manipulation et de pression utilisée par les cybercriminels pour tromper les employés d'une entreprise et obtenir des informations confidentielles qui serviront à de nouvelles attaques contre elle. Le plus souvent, les tentatives visent à récupérer les identifiants et les mots de passe d'accès aux systèmes de l'entreprise. Contrairement au piratage classique, qui repose sur des vulnérabilités techniques, l'ingénierie sociale exploite la psychologie humaine, ou plus exactement la vulnérabilité de l'être humain à la pression, à la manipulation, au conditionnement mental et à d'autres leviers.
Passons en revue les tactiques de l'ingénierie sociale.
Hameçonnage (phishing). Il s'agit de courriels ou de messages frauduleux qui se font passer pour d'autres utilisateurs afin de voler des identifiants ou d'installer un logiciel malveillant.
Prétextage (pretexting). C'est une stratégie de pression sur la victime au moyen d'un scénario mensonger qui la pousse à accomplir les actions nécessaires pour franchir le périmètre de sécurité de l'entreprise.
Appâtage (baiting). Procédé de pression psychologique qui met en scène une offre alléchante, gratuite et exclusive, réservée à la seule victime. Il s'agit en général d'un logiciel gratuit qui se révèle être malveillant.
Intrusion opportuniste. C'est une méthode d'intrusion physique dans le périmètre de sécurité de l'entreprise : l'escroc engage la conversation pour se glisser dans une zone à accès restreint derrière un employé autorisé.
Hameçonnage vocal (vishing). Il s'agit d'une pression exercée sur les employés de l'entreprise par appels téléphoniques, la conversation étant menée de façon à provoquer la divulgation de données confidentielles.
Hameçonnage par SMS (smishing). Envoi de SMS frauduleux destinés à pousser le destinataire à cliquer sur un lien malveillant.
Comme vous le voyez, l'ingénierie sociale exploite les erreurs humaines plutôt que les vulnérabilités techniques de l'entreprise. C'est la caractéristique principale de ce type d'attaque.
De plus, l'ingénierie sociale se caractérise par une grande mobilité et une grande capacité d'adaptation : les attaquants changent vite de tactique, s'adaptant aux nouvelles technologies, aux tendances sociales et même aux traits individuels de leurs victimes.
Une approche globale de la défense est nécessaire : sensibilisation accrue des employés aux menaces, formations régulières, simulations d'attaques et élaboration de procédures de sécurité strictes. Il importe de mettre en place des politiques d'authentification multifacteur, de réduction des privilèges au minimum et de contrôle des accès, ainsi que des tests périodiques de résistance aux techniques d'ingénierie sociale, comme les attaques par hameçonnage et les procédés de manipulation.
Au-delà des mesures techniques et pédagogiques, il est possible de réduire nettement la probabilité de réussite des attaques par ingénierie sociale à l'aide de logiciels dédiés — les systèmes DLP (Data Leak Prevention). C'est l'une des rares solutions logicielles qui stoppent réellement la diffusion de l'information hors de l'entreprise.
Le rôle des systèmes DLP dans la lutte contre les attaques par ingénierie sociale
Les systèmes DLP sont conçus pour empêcher l'accès, la transmission ou la fuite non autorisés des données confidentielles de l'entreprise. C'est un outil efficace lorsqu'une entreprise veut préserver ses informations confidentielles et réduire les risques de diffusion dans des scénarios variés. La plupart des tactiques d'escrocs qui conduisent à une tentative de diffusion d'informations confidentielles seront stoppées par le système DLP.
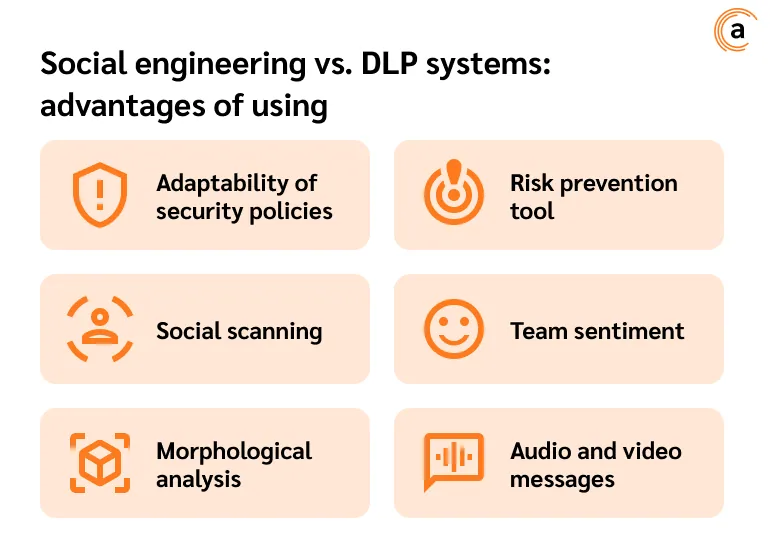
Pourquoi l'outil de prévention des fuites de données est-il pertinent dans la lutte contre l'ingénierie sociale ?
- L'adaptabilité. Les politiques de sécurité des systèmes DLP se règlent selon les spécificités de chaque entreprise. Les besoins de sécurité propres à une activité donnée seront donc couverts.
- La prévention des risques. Les systèmes DLP constituent un outil efficace de prévention des risques de diffusion des informations de l'entreprise, y compris lorsque la menace provient d'une pression et d'une manipulation extérieures.
- L'analyse de l'activité sociale. En surveillant l'activité web des employés à l'aide d'un système DLP, les spécialistes de la sécurité de l'entreprise peuvent réagir aux contacts fréquents avec des personnes extérieures au périmètre de sécurité, escrocs compris, qui recourent à la manipulation pour obtenir un accès ou des données sensibles.
- L'état d'esprit des équipes. Certaines politiques de sécurité DLP savent détecter un état d'esprit négatif au sein des équipes, en particulier lorsqu'il est alimenté par des procédés psychologiques et par la pression.
- L'analyse morphologique. Le système analyse tous les mots et toutes les formes de mots définis dans l'information qui circule sur le réseau de l'entreprise. Recourir à des mots rares, à des abréviations, à des synonymes ou au vocabulaire propre à la langue parlée n'aidera donc pas les escrocs à contourner les politiques de sécurité ni à tromper le système.
- Les messages audio et vidéo. Le système analyse non seulement le texte, mais aussi les messages audio et vidéo, ce qui réduit les risques liés à ces canaux de communication.
Vous en apprendrez davantage sur les fonctionnalités des systèmes DLP modernes à travers l'exemple d'Anexet, sur le site.
Si les solutions DLP offrent une protection solide contre les fuites de données internes et externes, elles ne sont pas toujours efficaces face aux attaques par ingénierie sociale. Si un employé communique ses identifiants à un attaquant, le système DLP peut se révéler incapable d'empêcher un accès non autorisé.
Comment protéger votre entreprise des fuites de données : une protection globale
Comme nous l'avons dit plus haut, dans la lutte contre l'ingénierie sociale, il importe d'assurer une protection globale de l'information, avec des mesures de sécurité qui associent solutions techniques et actions centrées sur la prévention des incidents dus à l'erreur humaine. Examinons de plus près les mesures autres que les systèmes DLP qui aident à réduire les risques de fuite d'informations.
Former et sensibiliser les employés aux risques de diffusion d'informations en ligne
Il importe que les employés comprennent les menaces présentes dans l'espace en ligne et sachent qu'ils peuvent être à la fois victimes et source de logiciels malveillants. Les principaux moyens de les former sont les suivants :
- des formations et des séminaires professionnels sur la reconnaissance des attaques visant les informations de l'entreprise et sur les moyens de les contrer ;
- la reconversion et le perfectionnement professionnel des employés, en particulier de ceux qui sont chargés de la sécurité de l'information ;
- le mentorat, par la transmission d'expérience entre employés comme par l'expertise d'intervenants extérieurs en cybersécurité ;
- le contrôle des connaissances et la correction des lacunes d'après les résultats des tests, entre autres méthodes.
L'authentification multifacteur (MFA)
Qu'est-ce que l'authentification multifacteur ? C'est une solution particulière qui prévoit plusieurs étapes de vérification de la légitimité d'une action, ce qui réduit fortement le risque d'accès non autorisé, même en cas de compromission des identifiants. Elle peut passer par une confirmation par courriel, par SMS, par la saisie d'un code PIN, etc.
Le contrôle des accès et l'application du modèle de sécurité Zero Trust
Le besoin de contrôle des accès dans l'entreprise se répartit en deux catégories : le contrôle de l'entrée physique et le contrôle de l'accès aux supports d'information. Les escrocs qui se servent de l'ingénierie sociale comme prétexte pour pénétrer dans l'entreprise peuvent exploiter l'un ou l'autre de ces deux types de contrôle.
Le modèle Zero Trust consiste à réduire au minimum l'accès des utilisateurs aux informations sensibles, en traitant chaque demande d'accès de la même manière et en accordant les droits selon le rôle et les responsabilités de chacun dans l'entreprise.
La simulation d'attaques par hameçonnage
Des tests d'hameçonnage internes sont recommandés pour vérifier l'actualité des connaissances des employés en matière de sécurité de l'information. Ils permettent de repérer les employés vulnérables aux attaques, dont la compréhension de la sécurité de l'entreprise présente des lacunes, et de renforcer ensuite leur vigilance.
L'optimisation de l'usage des systèmes DLP
Au-delà de l'installation et de l'activation d'un logiciel de prévention des fuites d'informations (système DLP), il faut améliorer et mettre à jour régulièrement les réglages des politiques de sécurité en fonction des priorités du moment dans l'entreprise. L'efficacité des politiques appliquées à la détection des fuites de données s'en trouve accrue. Il sera également utile de mettre en place des réponses automatisées aux menaces, qui renforcent la défense : notification en temps réel des collaborateurs responsables, par courriel ou par messagerie, système de réaction sous forme de blocage des transferts de fichiers et d'autres fonctions encore.
Le plan de réaction aux incidents
Toute entreprise doit disposer d'un plan d'action clair et défini en cas de fuite de données. Cela permet de réagir vite aux incidents et de réduire au minimum les dommages qu'ils causent. Les employés doivent savoir à qui s'adresser dans une telle situation et quelles mesures prendre en cas de soupçon de fuite.
L'analyse comportementale et la détection des anomalies
Lorsque cela est possible, il est recommandé aux entreprises de recourir à des algorithmes d'intelligence artificielle pour analyser le comportement des employés. Cette mesure aide à repérer les activités suspectes, comme les tentatives d'accès non autorisé ou les écarts par rapport au comportement de travail habituel d'un employé.
Des canaux de communication sécurisés
L'usage de messageries chiffrées et de VPN est également recommandé pour protéger les communications internes de l'entreprise contre les attaques de type « homme du milieu ».
Les règles de sécurité de base pour que les employés ne deviennent pas les victimes d'attaques par ingénierie sociale
Les employés doivent :
-
faire preuve de prudence à la réception de courriels inattendus ou de demandes de données sensibles ;
-
vérifier l'authenticité des demandes par les canaux officiels avant de transmettre une information ;
-
signaler toute activité suspecte au service de sécurité informatique ;
-
connaître les différentes formes d'attaques par ingénierie sociale et savoir comment les contrer.
