


Categorie
Ingegneria sociale contro i sistemi DLP: come proteggere l'azienda dalle fughe di dati
 23
 11 min
La sicurezza dei dati resta una questione critica per le aziende di tutti i settori, poiché i criminali informatici continuano a perfezionare i propri metodi di violazione e di furto delle informazioni. Oggi, insieme alle intrusioni fisiche e software e al furto di informazioni, è attuale anche l'influenza dell'ingegneria sociale — la pressione psicologica e la manipolazione esercitate sulla persona che detiene informazioni di valore, allo scopo di ottenere quei dati. Le vulnerabilità causate dal fattore umano sono difficili da individuare e da prevenire. Nel nostro articolo vedremo come i sistemi di prevenzione delle fughe di dati (sistemi DLP) fungono da difesa contro la divulgazione di informazioni commerciali riservate tramite l'ingegneria sociale.
Capire l'ingegneria sociale
Che cos'è l'ingegneria sociale? Vediamo innanzitutto il termine più in dettaglio.
Si tratta di una tecnica di manipolazione e di pressione utilizzata dai criminali informatici per ingannare i dipendenti delle aziende e ottenere informazioni riservate da impiegare negli attacchi successivi contro l'impresa. Nella maggior parte dei casi si cerca di ottenere login e password per l'autenticazione nei sistemi aziendali. A differenza dell'hacking tradizionale, che si basa sulle vulnerabilità tecniche, l'ingegneria sociale sfrutta la psicologia umana o, più precisamente, la vulnerabilità della persona alla pressione, alla manipolazione, ai condizionamenti psicologici e ad altri strumenti.
Vi proponiamo di esaminare le tattiche dell'ingegneria sociale.
Phishing. Sono e-mail o messaggi fraudolenti che si spacciano per altri utenti allo scopo di rubare le credenziali o di installare malware.
Pretexting. È una strategia di pressione sulla vittima che utilizza uno scenario falso per costringerla a compiere le azioni necessarie a superare la sicurezza dell'impresa.
Baiting. Schema di pressione psicologica basato sulla messa in scena di un'offerta allettante, gratuita e unica, disponibile solo per la vittima. Di solito si tratta di software gratuito che alla fine si rivela malevolo.
Accesso opportunistico. È un metodo di penetrazione fisica nel perimetro di sicurezza dell'impresa, in cui il truffatore sfrutta la conversazione per entrare in un'area riservata subito dietro un dipendente autorizzato.
Vishing. È la pressione sui dipendenti dell'azienda tramite telefonate, nel corso delle quali viene provocata la divulgazione di dati riservati.
Smishing. Invio di SMS fraudolenti per indurre i destinatari a cliccare su un link malevolo.
Come si può notare, l'ingegneria sociale sfrutta gli errori umani e non le vulnerabilità tecniche dell'impresa. È la caratteristica principale di questo tipo di attacco.
L'ingegneria sociale, inoltre, è caratterizzata da grande mobilità e capacità di adattamento: gli aggressori cambiano rapidamente tattica, adeguandosi alle nuove tecnologie, alle tendenze sociali e persino alle caratteristiche individuali delle vittime.
È necessario un approccio completo alla difesa, che comprenda una maggiore consapevolezza delle minacce tra i dipendenti, una formazione periodica, la simulazione degli attacchi e la definizione di procedure di sicurezza rigorose. È importante applicare politiche di autenticazione a più fattori, di minimizzazione dei privilegi e di controllo degli accessi, oltre a verificare periodicamente la resistenza alle tecniche di ingegneria sociale, come gli attacchi di phishing e le tecniche manipolatorie.
Oltre alle misure tecniche e formative, è possibile ridurre in modo significativo la probabilità di attacchi di ingegneria sociale riusciti con l'aiuto di pacchetti software — i sistemi DLP (Data Leak Prevention). È una delle poche soluzioni software che ferma davvero la diffusione delle informazioni al di fuori dell'impresa.
Il ruolo dei sistemi DLP nella lotta agli attacchi di ingegneria sociale
I sistemi DLP sono progettati per prevenire l'accesso, la trasmissione o la fuga non autorizzati dei dati riservati dell'azienda. Sono uno strumento efficace se l'impresa vuole preservare le informazioni riservate e ridurre i rischi della loro diffusione nei vari scenari. La maggior parte delle tattiche dei truffatori che portano a un tentativo di diffondere informazioni riservate verrà bloccata dal sistema DLP.
Perché lo strumento Data Leak Prevention è utile nella lotta all'ingegneria sociale?
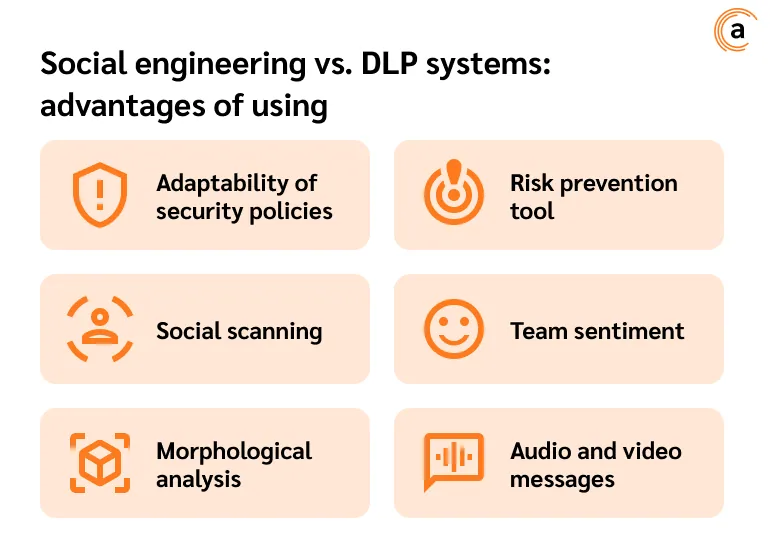
- Adattabilità. Le politiche di sicurezza dei sistemi DLP vengono adattate all'unicità di ogni azienda. Questo significa che le esigenze di sicurezza rilevanti per una specifica attività saranno coperte.
- Prevenzione dei rischi. I sistemi DLP funzionano come strumento efficace per prevenire i rischi di diffusione delle informazioni aziendali, anche quando la minaccia è causata da pressioni e manipolazioni esterne.
- Scansione sociale. Monitorando l'attività web dei dipendenti con i sistemi DLP, gli specialisti della sicurezza aziendale possono reagire ai contatti frequenti con soggetti esterni al perimetro di sicurezza, compresi i truffatori che usano strumenti di manipolazione per ottenere accessi o dati sensibili.
- Umore del team. Alcune politiche di sicurezza dei DLP sono in grado di rilevare un umore negativo nel team, soprattutto se alimentato con trucchi psicologici e pressioni.
- Analisi morfologica. Il sistema analizza tutte le parole e le forme delle parole definite nelle informazioni che passano attraverso la rete aziendale. Questo significa che l'uso di parole particolari, abbreviazioni, sinonimi e di un lessico specifico tipico del linguaggio parlato non aiuterà i truffatori ad aggirare le politiche di sicurezza e a ingannare il sistema.
- Messaggi audio e video. Il sistema analizza non solo il testo, ma anche i messaggi audio e video, riducendo i rischi legati all'uso di questi canali di comunicazione.
Potete approfondire le funzionalità dei moderni sistemi DLP prendendo come esempio Anexet, sul sito.
Anche se le soluzioni DLP offrono una protezione solida contro le violazioni dei dati interne ed esterne, non sono sempre efficaci contro gli attacchi di ingegneria sociale. Se un dipendente consegna le proprie credenziali a un aggressore, il sistema DLP potrebbe non essere in grado di impedire l'accesso non autorizzato.
Come proteggere l'azienda dalle fughe di dati: la protezione completa
Come abbiamo detto sopra, nella lotta all'ingegneria sociale è importante garantire una protezione completa delle informazioni, con misure di sicurezza che uniscano le soluzioni tecniche agli interventi orientati a prevenire gli incidenti dovuti all'errore umano. Vediamo più in dettaglio le misure, oltre ai sistemi DLP, che aiutano a ridurre i rischi di fuga delle informazioni.
Formazione dei dipendenti e sensibilizzazione sui rischi della diffusione di informazioni online
È importante che i dipendenti comprendano le minacce presenti nello spazio online e sappiano di poter essere sia vittime sia veicolo di malware. I modi principali per formare i dipendenti sono:
- corsi di formazione professionale e seminari sul riconoscimento e sul contrasto degli attacchi alle informazioni aziendali;
- riqualificazione e aggiornamento professionale dei dipendenti, in particolare dei responsabili della sicurezza informatica;
- affiancamento, sia con il trasferimento di esperienza tra i dipendenti sia ricorrendo alla competenza di esperti di cybersecurity esterni;
- verifica delle conoscenze e recupero delle lacune in base ai risultati dei test, e altri metodi.
Autenticazione a più fattori (MFA)
Che cos'è l'autenticazione a più fattori? È una soluzione particolare che prevede diverse fasi di verifica della legittimità delle azioni, riducendo notevolmente il rischio di accesso non autorizzato anche in caso di compromissione delle credenziali. Può essere realizzata tramite conferma via e-mail, SMS, inserimento di un codice PIN e così via.
Controllo degli accessi e applicazione del modello di sicurezza Zero Trust
L'esigenza di controllo degli accessi in azienda va suddivisa in due tipi: il controllo dell'ingresso fisico e il controllo dell'accesso ai supporti. I truffatori che usano l'ingegneria sociale come pretesto per entrare in azienda possono sfruttare entrambi questi tipi di controllo.
Il modello Zero Trust è la pratica di ridurre al minimo l'accesso degli utenti alle informazioni sensibili, trattando ogni richiesta di accesso allo stesso modo e attribuendo i permessi in base al ruolo e alle responsabilità aziendali.
Simulazione degli attacchi di phishing
Si raccomanda di effettuare test di phishing interni per verificare l'attualità delle conoscenze dei dipendenti in materia di sicurezza informatica aziendale. Questo aiuta a individuare i dipendenti più esposti agli attacchi, che presentano lacune nella comprensione della sicurezza aziendale, e a rafforzarne ulteriormente la consapevolezza.
Ottimizzazione dell'uso dei sistemi DLP
Oltre a installare e attivare il software di prevenzione delle fughe di informazioni (i sistemi DLP), è necessario migliorare e aggiornare regolarmente le impostazioni delle politiche di sicurezza in linea con l'agenda attuale dell'impresa. Questo aumenta l'efficacia delle politiche applicate nel rilevare le violazioni dei dati. Sarà utile anche introdurre risposte automatiche alle minacce, che possono rafforzare la difesa. Ciò comprende la notifica in tempo reale degli incidenti ai dipendenti responsabili tramite posta o app di messaggistica, un sistema di risposta con il blocco dei trasferimenti di file e altre funzioni.
Piano di risposta agli incidenti
Ogni azienda deve avere un piano d'azione chiaro e definito in caso di violazione dei dati. Questo consente di reagire rapidamente agli incidenti e di ridurre al minimo i danni potenziali derivanti dal loro verificarsi. I dipendenti devono sapere a chi rivolgersi in una situazione di questo tipo e quali misure adottare se si sospetta una fuga di dati.
Analisi comportamentale e rilevamento delle anomalie
Dove possibile, si consiglia alle imprese di utilizzare algoritmi di intelligenza artificiale per analizzare il comportamento dei dipendenti. Questa misura aiuta a individuare le attività sospette, come i tentativi di accesso non autorizzato o le deviazioni dal normale comportamento lavorativo dei dipendenti.
Canali di comunicazione protetti
Per proteggere le comunicazioni aziendali interne dagli attacchi man-in-the-middle si raccomandano anche piattaforme di messaggistica crittografate e VPN.
Regole di sicurezza di base per i dipendenti, per non diventare vittime di attacchi di ingegneria sociale
I dipendenti devono:
-
prestare attenzione quando ricevono e-mail inattese o richieste di dati sensibili;
-
verificare l'autenticità delle richieste attraverso i canali ufficiali prima di trasmettere le informazioni;
-
segnalare le attività sospette al reparto di sicurezza IT;
-
conoscere le diverse forme di attacco di ingegneria sociale e le modalità per contrastarle.
