


Catégories
Phishing — principales tendances en 2025
 23
 11 min
Le phishing est le fléau du XXIe siècle ! Cela semble exagéré ? C'est pourtant la réalité. Aujourd'hui, presque tout le monde a été confronté à cet outil frauduleux, et la plupart des personnes concernées en ont été victimes. Comment travaillent les escrocs ? Quelles sont les techniques les plus efficaces ? Et surtout – comment lutter contre ce phénomène ?
Quelques statistiques
Ainsi, 2022 a marqué le début de la révolution de l'IA dans le monde, renforcée encore par l'apparition de ChatGPT d'OpenAI. Les fraudeurs ont vite compris qu'ils disposaient d'un outil quasi illimité pour analyser et filtrer l'information. Il en résulte des attaques de phishing plus sophistiquées et plus ciblées que jamais. Les algorithmes d'intelligence artificielle servent à analyser et cibler les données, à identifier et exploiter les vulnérabilités et à analyser les techniques de contournement.
Depuis 2020, l'activité de phishing et de fraude a augmenté de près de 95 %, les systèmes de sécurité identifiant près de 2 millions de sites frauduleux par mois. L'IA a largement contribué à cette croissance. Une hausse record de l'activité de phishing a été observée dans près de 20 pays. Les enregistrements de nouveaux domaines de phishing y sont en plein essor, et cette tendance coïncide le plus souvent avec la croissance générale de ce type de fraude dans le pays concerné.
Le top 10 des pays comptant le plus de domaines de phishing sont les États-Unis (4,89 millions d'enregistrements), l'Allemagne (1,153 million d'enregistrements), le Canada (0,498 million d'enregistrements), la Russie (0,414 million d'enregistrements) et le Royaume-Uni (0,3 million d'enregistrements). Les Pays-Bas, la France, l'Australie, la Chine, Singapour et les Pays-Bas occupent respectivement les 6e à 10e places.
Principales tendances du phishing en 2025
Attaques ciblées d'institutions détenant de grandes quantités d'informations sensibles (banques, finance, startups, entreprises technologiques, représentants d'entreprises).
Usurpation de sites de phishing imitant des marques connues. Plus de 6,000 cas de ce type ont été signalés en 2023, touchant plus de 100 marques par cette activité.
Les fêtes sont une période privilégiée pour les escroqueries par phishing. Les gens dépensent davantage, se concentrent sur le plaisir et se détendent, ce qui affecte leur vigilance.
Les pirates étudient les crises sociales et économiques et élaborent leurs stratégies autour de ces sujets sensibles.
Alors qu'en 2023, les attaquants utilisaient principalement les modèles GPT pour générer des logiciels malveillants, des e-mails de phishing et tromper les utilisateurs, en 2025, l'ampleur et le niveau d'automatisation des attaques ont nettement augmenté.
En 2024-2025, des outils spécialisés basés sur divers grands modèles de langage (LLM), dont GPT-4/4.5, Claude d'Anthropic, Gemini de Google et Mistral — destinés à la création de logiciels espions, à la génération de scénarios d'ingénierie sociale et à l'automatisation des attaques par API — ont commencé à se répandre sur les forums clandestins. Certains modèles sont adaptés pour contourner les systèmes antifraude, générer des dialogues réalistes, falsifier des documents et collecter des informations issues de sources publiques.
Des outils spécifiques permettent aux pirates d'« entraîner » des modèles sur des correspondances volées ou des données d'entreprise, rendant les attaques encore plus ciblées et dangereuses.
D'ici 2025, l'IA devient un élément clé de l'arsenal des cybercriminels, et non plus un simple outil d'appoint. Contrer ces menaces exige le développement de solutions spécialisées pour détecter et bloquer les contenus malveillants générés par IA, ainsi qu'un contrôle plus strict de l'accès aux modèles de langage avancés.
Selon les données 2024-2025, Cloudflare, Amazon Web Services (AWS), Google Cloud, Microsoft Azure, ainsi que SEDO GmbH, Namecheap, Unified Layer, DDOS-GUARD, etc. sont activement utilisés. Le nombre de ressources malveillantes hébergées via ces services se compte en millions. Les criminels profitent de la facilité d'enregistrement, de la haute fiabilité et de la confiance accordée à ces marques, ce qui complique l'identification des menaces.
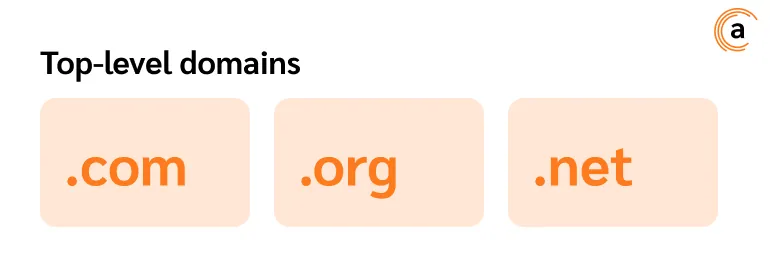
Les attaquants continuent d'utiliser des zones de domaine populaires et fiables telles que .com, .org, .net, ainsi que des variantes nationales et quasi-cyrilliques telles que .ru, .ру, .рф. L'u.tilisation de nouvelles extensions telles que .app, .xyz, .online et .zip est également en hausse, en particulier dans les campagnes de phishing et de malvertising.
Les experts soulignent que le simple fait qu'un site appartienne à un domaine ou à un hébergeur connu ne garantit plus sa sécurité. Les liens de phishing et malveillants sont de plus en plus déguisés en ressources légitimes, y compris via des sous-domaines et des sites miroirs de marques réelles. Même si le lien semble familier, ne baissez pas la garde. L'utilisation d'extensions de vérification de réputation d'un site et de solutions antivirus dotées d'une fonction d'analyse des URL reste une mesure de protection pertinente.
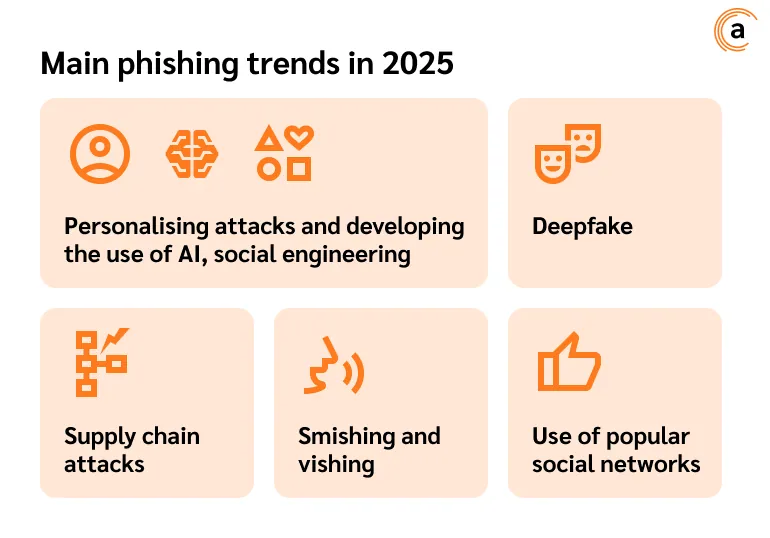
Les attaques par usurpation d'identité se multiplient depuis quelques années : les cybercriminels exploitent la confiance et l'autorité de certaines personnes pour accéder frauduleusement à des informations sensibles ou à des fonds. Cela va de l'usurpation de personnalités connues (Elon Musk, par exemple) au phishing ciblé contre des entreprises (usurpation de communications avec des dirigeants, cadres supérieurs et analystes, usurpation de régulateurs, etc.) :
-
seront de plus en plus ciblées, répondant aux besoins personnels de chaque victime grâce à la capacité d'évaluer votre empreinte numérique sur le web avec l'aide de l'intelligence artificielle. Vous aurez le sentiment que l'offre est exclusive, et grâce à une pression ciblée et à l'accent mis sur vos points sensibles, vous serez plus pressé et moins attentif, ce qui joue en faveur des fraudeurs ;
-
deepfake. Beaucoup ont vu des vidéos d'une qualité et d'un réalisme impressionnants réalisées grâce à la technologie deepfake. Cette technologie est déjà utilisée par des réseaux de phishing pour les rendre aussi réalistes et convaincants que possible. On peut ainsi falsifier une voix, une vidéo, et gagner la confiance d'une victime potentielle ;
-
attaques de la chaîne d'approvisionnement. Les attaquants ciblent de plus en plus les fournisseurs et partenaires tiers pour accéder au réseau d'une organisation. Il est donc essentiel pour les entreprises de sécuriser l'ensemble de leur chaîne d'approvisionnement et de vérifier même leurs contacts de longue date ;
-
smishing et vishing. Nouveaux types de phishing : smishing et vishing. Les escrocs ne se limitent plus aux envois classiques. Ils passent désormais des appels téléphoniques (vishing) et envoient des SMS (smishing). Vous avez probablement déjà reçu ce genre d'appels, car c'est la tendance la plus marquée du moment ;
-
utilisation des réseaux sociaux populaires. Les réseaux sociaux constituent une source fréquente de menace. Telegram, WhatsApp et Snapchat sont particulièrement prisés, car de nombreuses entreprises officielles y communiquent avec leurs clients.
Quelles sont les règles de base pour se protéger du phishing ?
Il existe des règles de base de sécurité numérique qui s'appliquent aussi au phishing. Pour éviter de devenir victime d'escrocs, vous devez :
-
vérifier les URL des sites que vous visitez. Même une différence d'une seule lettre doit vous alerter et vous dissuader de continuer. C'est exactement ainsi que fonctionne le phishing – en misant sur votre inattention ;
-
ne pas cliquer sur des pièces jointes suspectes, même si l'e-mail semble provenir d'un contact connu. En cas de doute, mieux vaut vérifier par un autre moyen qu'il provient réellement d'un numéro familier. Après tout, le compte a pu simplement être piraté.
Déconnectez-vous de tous les appareils dans l'application si vous détectez une activité suspecte sur votre compte. Mettez à jour vos paramètres de sécurité.
N'ignorez pas les mises à jour de sécurité recommandées, car elles agissent aussi contre les cybermenaces.
N'utilisez pas les réseaux Wi-Fi publics, surtout pour vous connecter à des applications contenant des informations sensibles (banque en ligne, portefeuille crypto, service de paiement).
Protégez vos comptes par une authentification à deux facteurs. C'est l'outil anti-phishing le plus simple et le plus efficace qui soit.
Anexet vous prévient : le problème du phishing n'est ni éphémère ni anodin, contrairement à ce que l'on pourrait croire au premier abord. C'est un véritable eldorado pour les escrocs, dont ils profitent pleinement. Restez vigilant et protégez vos données autant que possible.
