


Catégories
Cybersécurité et intelligence artificielle
 23
 11 min
Dans cet article, nous verrons comment la cybersécurité et l'intelligence artificielle sont liées, quels dangers les technologies d'IA représentent pour les organisations et ce qu'il faut prendre en compte lors de la mise en œuvre d'outils d'IA dans vos systèmes de protection des données.
Définitions et concepts que nous allons décortiquer dans cet article.
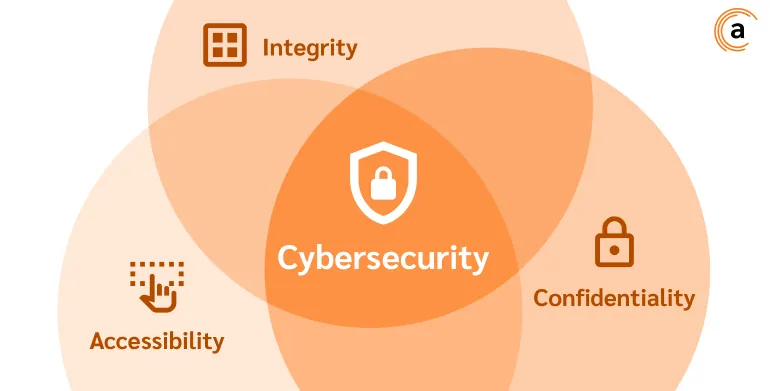
Cybersécurité est l'état du système d'information qui garantit l'intégrité, la confidentialité et la disponibilité de ses actifs informationnels numériques : documents, fichiers, systèmes et services, données personnelles des partenaires, employés et clients, ressources Internet, etc.
Intelligence artificielle (ci-après dénommée IA) est l'ensemble des solutions technologiques qui permettent aux machines d'accomplir des tâches nécessitant normalement l'intelligence humaine. En particulier, l'apprentissage, le raisonnement et la recherche de solutions optimales aux problèmes.
Réseaux de neurones — un modèle mathématique incarné de façon logicielle ou technique. Reproduit le principe de fonctionnement des connexions neuronales humaines. Le concept n'est pas identique à l'intelligence artificielle et en fait partie. La capacité d'apprentissage est l'avantage le plus important des réseaux de neurones.
Principales menaces de cybersécurité liées à l'utilisation des technologies d'intelligence artificielle
Le développement sans précédent et extrêmement rapide des technologies d'IA a considérablement transformé de nombreux aspects de la vie humaine moderne, apportant du confort et ouvrant des possibilités quasi illimitées de travail, d'apprentissage et de création.
Cependant, à mesure que la technologie d'IA est devenue plus sophistiquée et accessible au grand public, le paysage des cybermenaces s'est complexifié, tant pour les utilisateurs individuels que pour les organisations dans leur ensemble. Ci-dessous, nous examinons les cybermenaces liées à l'IA les plus courantes pour les organisations.
Logiciels malveillants basés sur l'IA
Aujourd'hui, les technologies d'intelligence artificielle sont utilisées pour développer des logiciels malveillants sophistiqués capables d'apprendre le fonctionnement du système d'information de l'organisation et de contourner habilement les mesures de sécurité traditionnelles. Les cybercriminels peuvent également utiliser l'IA pour automatiser la recherche et l'identification de vulnérabilités de SI et le ciblage des attaques.
Une tendance alarmante est la capacité de l'IA à générer un très grand nombre de variantes de logiciels malveillants et à submerger les systèmes de sécurité — et les spécialistes de SI en particulier. Dans le même temps, l'IA en tant qu'outil ne nécessite pas d'expertise informatique approfondie, ce qui abaisse considérablement le seuil d'entrée pour les cybercriminels — et cela aussi contribuera à l'augmentation des menaces.
Les logiciels malveillants créés avec l'intelligence artificielle présentent un certain nombre de caractéristiques.
- La capacité à imiter des familles connues de logiciels malveillants — et avec une très grande précision. L'imitation peut induire en erreur les services de sécurité, rendant difficile l'identification de la menace.
- Polymorphisme. Les logiciels malveillants basés sur l'IA peuvent modifier automatiquement leur code à chaque réplication ou infection. Ces "mutations" continues compliquent la reconnaissance et le blocage des logiciels malveillants par les méthodes traditionnelles de détection par signature.
- Adaptation en temps réel. Les logiciels malveillants basés sur l'IA sont capables d'adapter leur comportement à l'environnement en temps réel.
Autre élément important à prendre en compte lors de l'organisation de la sécurité de l'information : la relative nouveauté des attaques par IA. Selon des enquêtes récentes, la plupart des organisations n'ont toujours pas de plans de réponse en place pour les incidents de cybersécurité impliquant des systèmes d'IA.
Deepfakes
Comme le montre la pratique, même le système de sécurité de l'information le plus stable et le plus fiable sera inefficace si les employés de l'organisation ne connaissent pas les règles d'un comportement sûr en ligne.
Avec le développement de la technologie d'intelligence artificielle, les deepfakes se répandent, et leur nombre augmente chaque jour.
En utilisant cette technologie d'IA, les cybercriminels peuvent créer des vidéos, images ou enregistrements vocaux convaincants de personnalités clés.
Selon Human Constanta, le nombre de vidéos deepfake enregistrées a augmenté de 550 % entre 2019 et 2023. Cependant, il est important de comprendre que l'ampleur des attaques utilisant des vidéos deepfake peut être bien plus large que ce chiffre, car toutes les attaques ne sont pas réellement enregistrées.
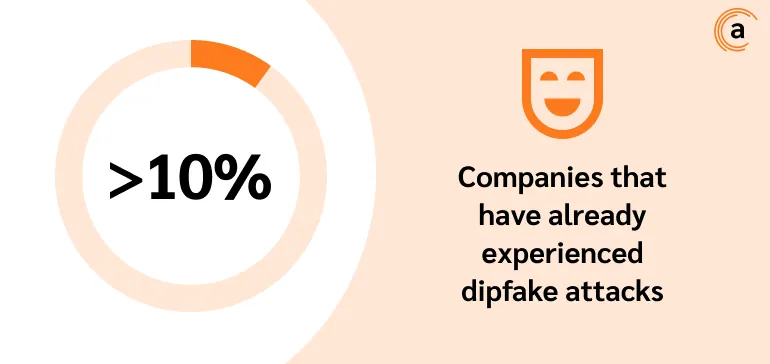
Qu'est-ce qu'il est important de savoir ? La technologie deepfake peut représenter une menace pour les utilisateurs individuels, pour les organisations et même pour la sécurité nationale de nations entières, en particulier dans le contexte géopolitique actuel.
Les objectifs des attaques par deepfake peuvent varier : diffusion de désinformation, chantage, incitation à la haine ethnique, création de panique dans le public, création d'images et de vidéos compromettantes, vol de données confidentielles, usurpation d'identité d'une personnalité haut placée à des fins financières, etc. Les attaquants peuvent aussi utiliser les deepfakes comme moyen de diffuser de la désinformation, de faire chanter, d'inciter à la haine ethnique, de créer la panique dans le public, de créer des images et vidéos compromettantes, de voler des données confidentielles, d'usurper l'identité d'une personnalité haut placée à des fins financières, etc.
Détecter les deepfakes est aujourd'hui une tâche difficile. Les algorithmes d'IA améliorent constamment leur capacité à générer du contenu très réaliste, ce qui souligne la nécessité pour les organisations de former leurs employés à reconnaître les deepfakes, ainsi que de mettre en œuvre des outils logiciels pour lutter contre les faux contenus.
Ingénierie sociale
Les techniques d'ingénierie sociale sont utilisées depuis longtemps par les criminels, et avec l'adoption généralisée de la technologie d'IA, la fraude cybernétique a atteint des niveaux nouveaux et sans précédent.
Les algorithmes d'IA peuvent collecter et traiter d'énormes quantités de données utilisateur provenant des réseaux sociaux, des sites d'actualités, des sites web personnels, et utiliser ces informations pour créer des attaques de phishing ciblées, c'est-à-dire visant une personne spécifique.
Le taux de réussite des attaques peut être très élevé, car l'IA peut automatiser le processus de création de messages persuasifs étayés par des informations personnelles sur les utilisateurs. Dans le même temps, les chatbots ou assistants vocaux alimentés par l'IA peuvent se faire passer pour des personnes ou organisations de confiance, rendant difficile pour les victimes d'identifier une activité frauduleuse.
Il est important de comprendre que les nouvelles technologies devancent le droit. Beaucoup des concepts évoqués ci-dessus n'existent pas encore sur le plan normatif, ce qui peut rendre problématique l'imputation de la responsabilité pour des infractions les utilisant.
Compte tenu des circonstances, il est aujourd'hui beaucoup plus simple et financièrement avantageux de déployer un système de sécurité de l'information stable et fiable plutôt que de faire face à une violation, rechercher le coupable, prouver sa culpabilité devant un tribunal et obtenir réparation.
Capacités de l'IA pour la cybersécurité
L'intelligence artificielle et les réseaux de neurones en particulier peuvent à la fois représenter une menace pour la sécurité de l'information et constituer un outil de défense efficace.
En matière de cybersécurité, l'intelligence artificielle présente un avantage clé par rapport au professionnel de SI — la capacité à traiter rapidement des quantités massives de données, à identifier des violations des politiques de sécurité et à établir des schémas complexes pouvant indiquer un incident possible, et à réagir instantanément. La rapidité de réponse aux incidents de SI est cruciale.
Il est important de comprendre qu'aujourd'hui l'IA ne peut pas remplacer entièrement un spécialiste de la sécurité de l'information. Dans le même temps, l'utilisation des technologies d'intelligence artificielle et d'apprentissage automatique permet à un spécialiste de SI d'agir préventivement, en éliminant les menaces de sécurité avant qu'elles ne se concrétisent.
Applications de l'IA pour la cybersécurité
Aujourd'hui, l'intelligence artificielle est utilisée pour résoudre l'éventail de tâches suivant :
- analyse du comportement des utilisateurs, détection d'activités suspectes ;
- détection d'activités malveillantes et d'anomalies diverses dans le fonctionnement du système d'information ;
- contrôle d'accès des utilisateurs et authentification ;
- réponse automatique aux incidents de SI ;
- identification et prévention des menaces de sécurité de l'information ;
- détection et prévention des fuites de données confidentielles ;
- surveillance du système d'information face aux menaces de SI.
Les modèles génératifs avancés d'intelligence artificielle peuvent résoudre des problèmes plus complexes :
- analyse du code à la recherche de vulnérabilités ;
- collecte et analyse de données sur les menaces actuelles de sécurité de l'information ;
- blocage de bots conçus pour attaquer des ressources web et des applications, voler des informations sensibles, et plus encore ;
- recherche et identification de relations, comme la reconnaissance des e-mails de phishing générés par l'IA.
La liste des processus pouvant être automatisés à l'aide de l'IA est assez large. Toutefois, lors de l'introduction d'outils d'IA dans un système de sécurité de l'information, il est extrêmement important de tenir compte de leurs vulnérabilités et limites potentielles.
Limites et défis de l'utilisation de l'IA en cybersécurité
Les outils d'IA peuvent contenir leurs propres vulnérabilités
En règle générale, le cycle de vie des outils d'IA comprend 4 étapes : conception, développement, déploiement, maintenance. À chacune de ces étapes, des vulnérabilités critiques peuvent s'infiltrer, susceptibles d'être exploitées ultérieurement par des groupes cybercriminels pour contourner les mécanismes de sécurité et introduire des logiciels malveillants dans le système d'information de l'organisation.
Par exemple, des mécanismes d'authentification et d'autorisation faibles ou mal mis en œuvre dès les étapes de conception et de développement peuvent entraîner des fuites d'informations et des modifications non autorisées au sein du système.
Pendant la phase de développement, les attaquants peuvent exploiter des erreurs de codage pour exécuter du code arbitraire, manipuler les modèles d'IA ou obtenir un accès non autorisé aux ressources du système.
De plus, le comportement d'un modèle d'IA peut être délibérément ou accidentellement modifié, entraînant l'exécution de tâches non autorisées ou la génération de réponses incorrectes. Les conséquences potentielles sont multiples : accès non autorisé, fuites d'informations, altération des données de sortie.
La possibilité d'une chaîne d'approvisionnement non sécurisée est également importante à prendre en compte. Cela signifie que les composants achetés auprès de fournisseurs externes pour développer un outil d'IA peuvent eux aussi contenir des vulnérabilités. Les attaquants peuvent les exploiter pour injecter des portes dérobées, des logiciels malveillants ou d'autres codes malveillants dans le système.
Lors de la mise en œuvre d'outils d'IA dans le système de cybersécurité, il est important de garder à l'esprit que la liste des vulnérabilités potentielles est vaste, comme en témoigne le nombre d'incidents identifiés.
Par exemple, en janvier 2025, on a appris que les développeurs du chatbot chinois d'intelligence artificielle DeepSeek avaient laissé l'une de leurs bases de données critiques non protégée. Cela a entraîné la fuite de plus d'un million d'enregistrements. L'historique des échanges des utilisateurs avec le réseau de neurones, des clés secrètes et des parties de l'API, des données back-end et d'autres informations sensibles sont devenus accessibles au public.
Un mois plus tôt, des experts ont découvert une vulnérabilité dans ChatGPT — l'outil de recherche d'OpenAI peut être trompé, et peut également générer du code malveillant s'il trouve une instruction correspondante sur le site web.
En juin 2024, des chercheurs ont identifié une vulnérabilité grave dans la plateforme d'IA open source Ollama. La vulnérabilité portant l'identifiant CVE-2024-37032, connue sous le nom de Probllama, constitue une menace — elle peut être exploitée pour l'exécution de code à distance.
Enjeux de confidentialité des données
Sur la base des informations présentées ci-dessus, les attaques peuvent viser non seulement le système d'information, mais aussi les outils d'IA eux-mêmes. Le processus d'entraînement des modèles d'IA implique la collecte, le stockage et le traitement de grandes quantités de données de degrés de sensibilité variés, y compris des informations sur les actifs informatiques, les processus métier, l'architecture du système d'information, les données d'autorisation des utilisateurs, et ainsi de suite.
Tout cela accroît les risques de fuites, de perte de confidentialité et d'utilisation abusive des données.
Les outils d'IA sont difficiles à mettre en œuvre et à personnaliser
Mettre en œuvre et personnaliser le système de protection des données à l'aide de technologies d'IA requiert des compétences rares à l'intersection de la cybersécurité et de la programmation. De plus, l'application de modèles d'IA implique une longue courbe d'apprentissage, compte tenu de la nécessité de s'adapter aux processus métier propres à chaque secteur d'activité.
À titre d'exemple des difficultés pouvant survenir lors de la mise en œuvre d'outils d'IA, des règles de sécurité peuvent être configurées pour des logiciels conçus pour surveiller automatiquement les événements de sécurité et analyser les violations et activités suspectes. Un nombre élevé d'incidents détectés indique que les politiques antivirus ne sont pas suffisamment bien configurées. Et un grand nombre de faux positifs indique que les règles détectant les activités suspectes ne fonctionnent pas correctement. Les deux cas sont problématiques.
Les facteurs décrits ci-dessus soulignent le besoin d'une main-d'œuvre hautement qualifiée — d'où le défi suivant.
Il existe une pénurie critique de spécialistes de SI hautement qualifiés sur le marché du travail
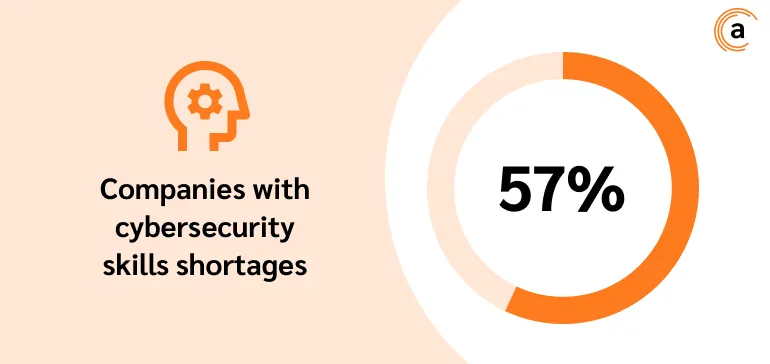
Aujourd'hui, on observe une augmentation significative du nombre d'offres d'emploi en cybersécurité par rapport au nombre réel de professionnels qualifiés. Selon explodingtopics.com, 57 % des entreprises manquent de compétences en cybersécurité. Aux États-Unis seuls, il manque 377 000 professionnels de la cybersécurité.
Cet écart s'explique par de nombreuses raisons, par exemple le développement technologique sans précédent et rapide, la digitalisation rapide de l'économie et des industries, et la transition massive des spécialistes vers le travail à distance. En quelques années seulement, les entreprises ont équipé les postes de travail du personnel d'ordinateurs portables, de tablettes, de smartphones ; des applications cloud ont été connectées, et bien plus encore — tout cela peut devenir un point d'entrée dans le système d'information d'une organisation et doit donc être protégé.
La cybercriminalité progresse également rapidement. Les cyberattaques sont devenues plus complexes, leur nombre et leur intensité ont augmenté, et le paysage des menaces de sécurité de l'information s'est également considérablement élargi. Comme mentionné plus haut, des attaques contre les systèmes d'information sont menées à l'aide de technologies d'intelligence artificielle, et les mesures de sécurité en place dans de nombreuses entreprises ne sont pas encore assez robustes pour résister aux activités des groupes cybercriminels.
La pénurie de professionnels de cybersécurité hautement qualifiés, en particulier dans un profil aussi pointu que la mise en œuvre et la lutte contre les technologies d'IA, a des conséquences de grande ampleur.
Ainsi, les petites entreprises seront significativement affectées. Les petites organisations ne peuvent pas allouer de grands budgets à la mise en place d'un système de protection durable.
Comment le système Anexet Ultimate DLP exploite-t-il les réseaux de neurones pour protéger les données des organisations ?
Le système Anexet Ultimate DLP utilise également des réseaux de neurones pour protéger les données de l'entreprise.
Reconnaissance de texte sur images. Le système permet d'analyser le texte dans des documents de formats graphiques. Lorsque de telles données sont détectées, le système effectue la reconnaissance d'image et l'analyse de texte, puis applique les politiques de sécurité aux données reconnues. Selon l'outil de reconnaissance d'image sélectionné, le système peut reconnaître des documents aux extensions .PDF, .DJVU, .JPEG, .PNG, .GIF, .BMP, .TIF.
Reconnaissance de sceaux. Le système analyse automatiquement les documents circulant au sein du réseau d'information et vérifie la présence de sceaux. Si un document portant un sceau est détecté, Anexet Ultimate le comparera à un échantillon de référence. En cas de correspondance, cela déclenchera le système conformément aux politiques de sécurité configurées.
Reconnaissance vocale. Le système Anexet Ultimate permet d'analyser les appels vocaux. Lors de l'interception d'appels, le système effectuera la reconnaissance, analysera la composante textuelle et appliquera les politiques de sécurité définies dans la console utilisateur aux données interceptées.
Reconnaissance des visages sur les photos de webcam. Le système détecte automatiquement la présence d'une personne sur les photos de webcam et la compare aux photos enregistrées dans votre compte. Si un inconnu ou un autre employé est détecté devant un écran, Anexet Ultimate enverra automatiquement une notification à un responsable de sécurité et, si cela a été préconfiguré, bloquera la session de l'utilisateur, que l'ordinateur soit connecté au réseau ou non.
En conclusion
Comme vous pouvez le constater, l'IA peut résoudre un large éventail de défis en cybersécurité, et cette liste ne fera que s'allonger à l'avenir.
Dans le même temps, lors de l'organisation du système de sécurité de l'information, il est important de prendre en compte la croissance exponentielle des capacités de l'intelligence artificielle et de l'apprentissage automatique, et avec elle, le nombre croissant de menaces.
