


Kategorien
Phishing — die wichtigsten Trends 2025
 23
 11 Min.
Phishing ist die Plage des 21. Jahrhunderts! Klingt das übertrieben? Es ist Realität. Heute ist fast jeder schon mit diesem Betrugswerkzeug in Berührung gekommen, und die meisten von ihnen sind Phishing bereits zum Opfer gefallen. Wie gehen Betrüger vor? Was sind die wirksamsten Methoden? Und vor allem – wie kann man sich dagegen wehren?
Einige Statistiken
2022 war das Jahr, in dem die KI-Revolution weltweit begann, und sie wurde mit dem Erscheinen von ChatGPT von OpenAI noch stärker. Betrüger erkannten schnell, dass ihnen damit ein nahezu grenzenloses Werkzeug zur Analyse und Filterung von Informationen zur Verfügung stand. Das Ergebnis sind Phishing-Angriffe, die raffinierter und gezielter sind als je zuvor. Algorithmen der künstlichen Intelligenz werden genutzt, um Daten zu analysieren, Ziele auszuwählen, Schwachstellen zu erkennen und auszunutzen sowie Umgehungstechniken zu analysieren.
Seit 2020 ist ein Anstieg von Phishing- und Betrugsaktivitäten um fast 95 % zu verzeichnen, wobei Sicherheitssysteme monatlich fast 2 Millionen betrügerische Websites identifizieren. KI hat maßgeblich zu diesem Wachstum beigetragen. In nahezu 20 Ländern wurde ein Rekordanstieg der Phishing-Aktivität registriert. Die Registrierung neuer Phishing-Domains boomt dort, und dieser Trend deckt sich meist mit dem allgemeinen Wachstumsmuster dieser Betrugsart im jeweiligen Land.
Die Top 10 Länder mit den meisten Phishing-Domains sind die Vereinigten Staaten (4,89 Millionen Registrierungen), Deutschland (1,153 Millionen Registrierungen), Kanada (0,498 Millionen Registrierungen), Russland (0,414 Millionen Registrierungen) und das Vereinigte Königreich (0,3 Millionen Registrierungen). Die Niederlande, Frankreich, Australien, China, Singapur und die Niederlande belegen die Plätze 6 bis 10.
Wichtige Phishing-Trends 2025
Gezielte Angriffe auf Institutionen mit großen Mengen sensibler Informationen (Banken, Finanzunternehmen, Start-ups, Technologieunternehmen, Unternehmensvertreter).
Fälschung von Phishing-Seiten, die bekannten Marken nachempfunden sind. Über 6,000 solcher Fälle wurden 2023 gemeldet, und mehr als 100 Marken waren davon betroffen.
Feiertage sind eine beliebte Zeit für Phishing-Betrug. Menschen geben in dieser Zeit mehr Geld aus, sind auf Vergnügen fokussiert und entspannt, was ihre Aufmerksamkeit beeinträchtigt.
Hacker beobachten soziale und wirtschaftliche Krisen und entwickeln ihre Strategien mit Blick auf diese brisanten Themen.
Während Angreifer 2023 GPT-Modelle hauptsächlich zur Erzeugung von Schadsoftware, Phishing-E-Mails und zur Täuschung von Nutzern einsetzten, haben sich Umfang und Automatisierungsgrad der Angriffe bis 2025 deutlich erhöht.
In den Jahren 2024-2025 begannen spezialisierte Werkzeuge auf Basis verschiedener LLMs (große Sprachmodelle), darunter GPT-4/4.5, Anthropics Claude, Googles Gemini und Mistral — zur Erstellung von Spyware, zur Generierung von Social-Engineering-Szenarien und zur Automatisierung von API-Angriffen — sich in Untergrundforen zu verbreiten. Manche Modelle sind darauf ausgelegt, Betrugserkennung zu umgehen, realistische Dialoge zu erzeugen, Dokumente zu fälschen und Informationen aus öffentlichen Quellen zu sammeln.
Bestimmte Werkzeuge erlauben Hackern, Modelle mit gestohlener Korrespondenz oder Unternehmensdaten zu "trainieren", wodurch Angriffe noch gezielter und gefährlicher werden.
Bis 2025 wird KI zu einem zentralen Element im Arsenal von Cyberkriminellen und nicht mehr nur zu einem Hilfsmittel. Um solchen Bedrohungen zu begegnen, sind spezialisierte Lösungen zur Erkennung und Blockierung KI-generierter schädlicher Inhalte sowie strengere Kontrollen des Zugriffs auf fortgeschrittene Sprachmodelle erforderlich.
Nach Daten von 2024-2025 werden Cloudflare, Amazon Web Services (AWS), Google Cloud, Microsoft Azure sowie SEDO GmbH, Namecheap, Unified Layer, DDOS-GUARD und andere aktiv genutzt. Die Anzahl der über diese Dienste gehosteten schädlichen Ressourcen geht in die Millionen. Kriminelle nutzen die einfache Registrierung, die hohe Zuverlässigkeit und das Vertrauen in diese Marken aus, was die Erkennung von Bedrohungen erschwert.
Angreifer nutzen weiterhin beliebte und vertrauenswürdige Domain-Zonen wie .com, .org, .net, sowie nationale und quasi-kyrillische Varianten wie .ru, .ру, .рф. Die V.erwendung neuer TLDs wie .app, .xyz, .online und .zip nimmt ebenfalls zu, besonders bei Phishing- und Malvertising-Kampagnen.
Experten betonen, dass die bloße Tatsache, dass eine Website zu einer bekannten Domain oder einem bekannten Hoster gehört, keine Sicherheit mehr garantiert. Phishing- und schädliche Links werden zunehmend als legitime Ressourcen getarnt, einschließlich Subdomains und Spiegelseiten echter Marken. Selbst wenn der Link vertraut aussieht, sollte man wachsam bleiben. Die Nutzung von Erweiterungen zur Prüfung der Reputation einer Website sowie von Antivirenlösungen mit URL-Analysefunktion bleibt eine sinnvolle Schutzmaßnahme.
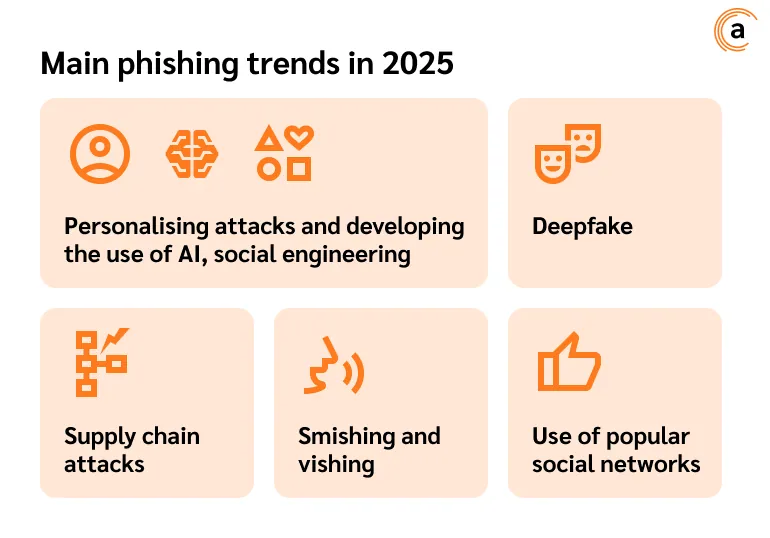
Impersonationsangriffe nehmen in den letzten Jahren zu, wobei Cyberkriminelle das Vertrauen und die Autorität von Personen ausnutzen, um sich betrügerisch Zugang zu sensiblen Informationen oder Geldmitteln zu verschaffen. Das reicht von der Nutzung bekannter Persönlichkeiten (etwa Elon Musk) bis hin zu gezieltem Phishing gegen Unternehmen (Vortäuschung von Kommunikation mit Führungskräften, Top-Managern und Analysten, Vortäuschung von Regulierungsbehörden usw.):
-
wird gezielter sein und dank künstlicher Intelligenz die persönlichen Bedürfnisse jedes Opfers erfassen, indem der digitale Fußabdruck im Netz analysiert wird. Sie werden das Gefühl haben, dass das Angebot exklusiv ist, und durch gezielten Druck und Betonung wunder Punkte werden Sie es eiliger haben und weniger aufmerksam sein – genau das spielt Betrügern in die Hände;
-
Deepfake. Viele haben bereits Videos von enormer Qualität und Überzeugungskraft gesehen, die mit Deepfake-Technologie erstellt wurden. Diese Technologie wird bereits von Phishing-Akteuren genutzt, um ihre Angriffe möglichst realistisch und überzeugend zu gestalten. Man kann eine Stimme oder ein Video fälschen und so das Vertrauen eines potenziellen Opfers gewinnen;
-
Angriffe auf die Lieferkette. Angreifer zielen zunehmend auf externe Lieferanten und Partner ab, um Zugang zum Netzwerk einer Organisation zu erhalten. Deshalb ist es für Unternehmen entscheidend, die gesamte Lieferkette abzusichern und selbst langjährige Kontakte zu überprüfen;
-
Smishing und Vishing. Neue Phishing-Arten: Smishing und Vishing. Betrüger beschränken sich nicht mehr auf klassische Massen-E-Mails. Sie führen inzwischen Telefonanrufe (Vishing) und SMS-Nachrichten (Smishing) durch. Solche Anrufe haben Sie wahrscheinlich schon erhalten, denn dies ist derzeit einer der heißesten Trends weltweit;
-
Nutzung beliebter sozialer Netzwerke. Eine häufige Bedrohungsquelle sind soziale Netzwerke. Telegram, WhatsApp und Snapchat sind besonders beliebt, da viele offizielle Unternehmen dort mit Kunden kommunizieren.
Was sind die grundlegenden Regeln zum Schutz vor Phishing?
Es gibt grundlegende Regeln der digitalen Sicherheit, die auch beim Phishing greifen. Um nicht Opfer von Betrügern zu werden, sollten Sie:
-
die URLs der von Ihnen besuchten Seiten prüfen. Schon ein einziger abweichender Buchstabe ist Grund genug, die Seite nicht zu besuchen. Genau darauf setzt Phishing – auf Ihre Unaufmerksamkeit;
-
keine verdächtigen E-Mail-Anhänge öffnen, selbst wenn die E-Mail von einem Ihrer Kontakte zu stammen scheint. Im Zweifel sollten Sie auf anderem Weg gegenprüfen, ob sie wirklich von der bekannten Nummer stammt. Denn das Konto könnte einfach gehackt worden sein.
Melden Sie sich in der App von allen Geräten ab, wenn Sie verdächtige Aktivitäten in Ihrem Konto feststellen. Aktualisieren Sie Ihre Sicherheitseinstellungen.
Ignorieren Sie empfohlene Software-Updates nicht, denn auch sie wirken gegen Cyberbedrohungen.
Nutzen Sie keine öffentlichen WLAN-Netzwerke, besonders nicht beim Zugriff auf Anwendungen mit sensiblen Informationen (Online-Banking, Krypto-Wallet, Zahlungsdienst).
Schützen Sie Ihre Konten mit Zwei-Faktor-Authentifizierung. Dies ist das einfachste und wirksamste verfügbare Anti-Phishing-Werkzeug.
Anexet warnt: Das Problem Phishing ist keineswegs so flüchtig und harmlos, wie es auf den ersten Blick scheinen mag. Es ist ein wahrer Klondike für Betrüger, den sie ausnutzen. Bleiben Sie wachsam und schützen Sie Ihre Daten so gut wie möglich.
