


Catégories
Sécurité de l'information : définition, exigences, modèles et étapes
 23
 15 min
Au cours du siècle dernier, la société a connu le bond technologique le plus intense de son histoire. Et si le mot « sécurité » désignait autrefois surtout des manifestations physiques de violence et de menaces, ce concept fondamental a lui aussi évolué avec le développement de la technologie. L'information est devenue une arme, une donnée confidentielle précieuse capable de causer des dommages tout aussi graves que la lame la plus aiguisée. C'est ainsi qu'est né un autre concept : la « sécurité de l'information ». De quoi s'agit-il, quelles fonctions remplit-elle, comment l'utilise-t-on ? Nous examinons aujourd'hui ces questions dans cet article d'Anexet.
Définition de la sécurité de l'information (SI)
La sécurité de l'information (infosec) est un ensemble de mesures et de moyens techniques destinés à empêcher la diffusion d'informations confidentielles relatives à des entités sociales, susceptibles de nuire directement ou indirectement à leurs activités.
Ces informations peuvent porter sur la protection d'une entreprise contre des menaces concurrentielles ou des manquements de salariés, sur des technologies de production secrètes, des secrets d'État, ou même des données personnelles. Tout cela peut être exploité à des fins malveillantes. Pour prévenir de tels cas, on met en œuvre des activités visant à assurer la sécurité de l'information.
Les trois grands principes de la sécurité de l'information
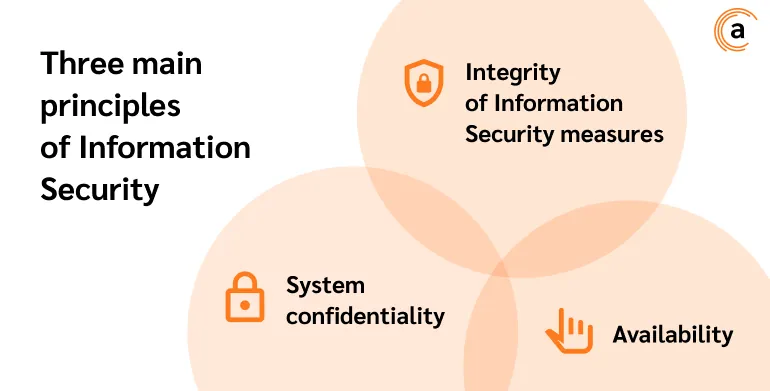
La sécurité de l'information repose sur trois grands principes qui permettent une approche globale de sa mise en œuvre : la confidentialité du système, l'intégrité des mesures de sécurité et la disponibilité.
La confidentialité du système
La sécurité de l'information est directement liée au traitement des informations sensibles et confidentielles et des données personnelles. Une attention rigoureuse doit être portée à l'ensemble des données tout au long de la chaîne d'analyse. Les informations analysées ne peuvent être consultées que par des personnes autorisées, après vérification, et doivent rester confidentielles pour toutes les autres.
L'intégrité des mesures de sécurité de l'information
Ce principe impose de traiter la sécurité de l'information comme un processus unique et intégré, sans exception ni concession sauf si elles sont prévues à l'avance. C'est cette approche qui permet une évaluation impartiale de la situation et donne une image réaliste de ce qui se passe réellement.
La disponibilité
C'est la capacité des entités habilitées à accéder à toute partie de l'information, ainsi que la disponibilité des services de sécurité pour traiter les demandes.
Pourquoi la sécurité de l'information est-elle nécessaire ?
Bien sûr, l'objectif principal de la sécurité de l'information est de garantir la protection des données confidentielles concernant les entreprises, les particuliers et l'État, et de neutraliser les impacts négatifs et les dommages causés aux sociétés ou aux individus. Cela ne signifie pas pour autant que toute menace potentielle pour la sécurité de l'information poursuit exclusivement un objectif négatif – la destruction de l'objet visé. Ce n'est pas toujours le cas. L'information est souvent recherchée à des fins analytiques : comparer les produits des concurrents aux siens, analyser l'efficacité des stratégies commerciales, ou faire évoluer les processus de production et internes de l'entreprise. Diverses sources peuvent être utilisées pour obtenir de telles informations : le personnel de l'entreprise, la documentation, la propriété intellectuelle (inventions, modèles d'utilité, dessins et modèles industriels, brevets, etc.), les supports techniques de données, les logiciels, entre autres. Le choix de la source dépend des outils disponibles, des objectifs visés et de l'utilité potentielle des données obtenues.
Menaces et risques pour la sécurité de l'information
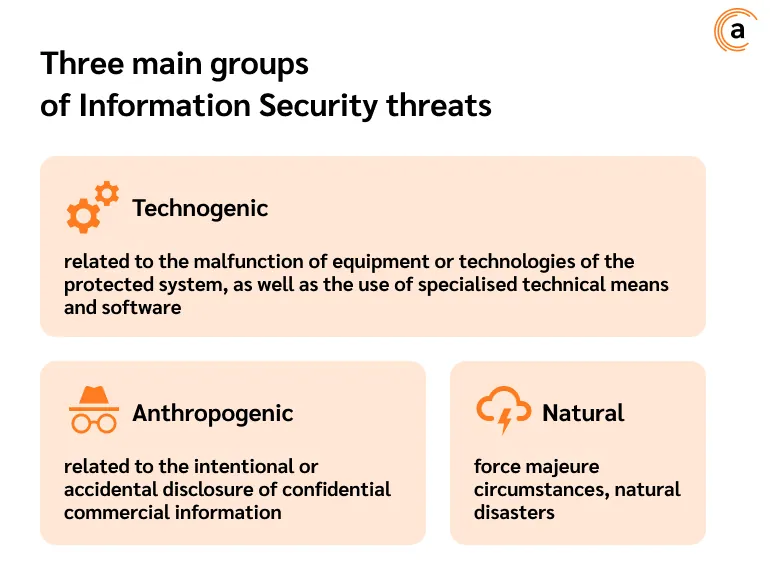
La menace est une action potentielle ou réelle visant à causer un préjudice matériel ou moral à une entreprise ou à un individu. Naturellement, pour établir le processus de protection des données le plus efficace, il faut comprendre les risques et les menaces potentielles auxquels une entreprise sera confrontée. On distingue habituellement trois grands groupes de menaces.
Les menaces technogènes (liées au dysfonctionnement d'équipements ou de technologies du système protégé, ainsi qu'à l'utilisation de moyens techniques et de logiciels spécialisés). Elles peuvent inclure les risques suivants :
-
l'utilisation de logiciels piratés et le contournement des licences ;
-
l'intégration de logiciels malveillants (virus, rançongiciels, portes dérobées, bloqueurs, programmes de minage, etc.) ;
-
les attaques DDoS ;
-
le hameçonnage (phishing) ;
-
les équipements et logiciels de surveillance audio et vidéo, etc.
Prenons l'exemple d'une menace pour la sécurité de l'information causée par une erreur humaine. Par exemple, l'attaque par le rançongiciel Play contre l'entreprise informatique Xplain en Suisse, qui a touché le réseau ferroviaire local ainsi que de nombreuses administrations publiques. Les pirates ont pu accéder à plus de 1,3 million de fichiers, dont 65 000 documents appartenant à la Confédération suisse. Play est parvenu à mettre à exécution la menace pour la sécurité de l'information via un courriel de hameçonnage contenant un logiciel malveillant.
Autre exemple, datant de 2010. À l'époque, le ver informatique Win32/Stuxnet s'est propagé à travers un grand nombre de systèmes informatiques privés et publics. Ce virus exploitait des vulnérabilités de Microsoft Windows (une faille de type zero-day), interceptant et modifiant le flux d'informations entre les automates programmables Simatic S7 et les postes de travail du système SCADA SimaticWinCC (Siemens). Win32/Stuxnet pouvait être utilisé à des fins d'espionnage industriel et de sabotage (son objectif initial). Il est resté dans l'histoire comme le premier logiciel malveillant à avoir non seulement endommagé des données numériques, mais aussi causé de réels dommages physiques à des équipements. Sa principale voie de propagation était les clés USB infectées.
Les menaces anthropiques (liées à la divulgation intentionnelle ou accidentelle d'informations commerciales confidentielles) :
-
les fuites internes ;
-
les erreurs commises dans l'exercice des fonctions ;
-
les agissements de salariés peu fiables.
L'exemple de Colonial Pipeline illustre une menace anthropique pour la sécurité d'une entreprise. Il s'agit du plus grand réseau d'oléoducs des États-Unis et du principal fournisseur d'essence et de produits pétroliers du golfe du Mexique vers l'ensemble de la côte Est. Le 7 mai 2020, le système de Colonial Pipeline a été infecté par un rançongiciel. Comme on l'a appris par la suite, l'attaque avait été menée par un groupe de pirates appelé DarkSide. Leur objectif était d'obtenir une rançon de 5 millions de dollars. Mais même après le versement des fonds aux extorqueurs, l'entreprise n'a pas pu rétablir rapidement ses processus opérationnels. Cela a provoqué une crise de grande ampleur dans plusieurs États et une pénurie de carburant à l'époque.
La faille du côté de Colonial Pipeline provenait de l'un de ses employés, dont le mot de passe a été utilisé lors de l'attaque. En se servant de ce mot de passe pour accéder au service VPN, les pirates ont pu pénétrer dans le système de l'entreprise. Cet employé avait auparavant utilisé le même mot de passe pour s'inscrire à un autre service, dont les informations circulaient déjà sur le Darknet.
Autre exemple : le piratage, en juillet 2020, des comptes Twitter de personnalités célèbres. À cette occasion, les pirates ont réussi à publier un lien vers un message sollicitant des dons en cryptomonnaie, du type : « Envoyez-moi 1 BTC et récupérez-en 2 ». Les comptes du PDG de Tesla et SpaceX Elon Musk, du fondateur d'Amazon Jeff Bezos, de l'un des plus grands investisseurs privés et dirigeant de Berkshire Hathaway Warren Buffett, de l'ancien président américain Barack Obama, ainsi que ceux de Google, Apple et de nombreux autres comptes ont été piratés.
Cette attaque a touché environ 300 personnes, qui ont envoyé un peu plus de 110 000 dollars vers les adresses cryptographiques indiquées. Cette situation a également eu des répercussions négatives sur Twitter lui-même : sa réputation en a été durablement affectée, et l'incident a fait chuter le cours de son action de 4,5 % à un moment donné. La principale source d'information des fraudeurs était un employé de Twitter qui, selon les propos des pirates eux-mêmes, « …a littéralement tout fait pour eux ».
Les catastrophes naturelles (force majeure, catastrophes naturelles).
Dans quels domaines la sécurité de l'information est-elle la plus importante ?
Il est impossible de limiter le champ d'application de la sécurité de l'information. Dans une certaine mesure, la diffusion non autorisée d'informations est préjudiciable dans toutes les sphères de la vie humaine, de l'État ou de l'entreprise. Il est néanmoins possible d'identifier certains secteurs où l'application de mesures de protection des données est absolument essentielle.
Il s'agit notamment :
-
des infrastructures étatiques critiques et des entreprises liées à ces domaines (installations énergétiques, de sécurité publique, de défense et d'administration de l'État) ;
-
du secteur bancaire et des organisations financières (banque centrale du pays, établissements bancaires privés et publics, caisses de retraite et d'assurance, organismes monétaires et de crédit, etc.) ;
-
des établissements de santé ;
-
des complexes de transport et de logistique (systèmes de gestion des transports routier, ferroviaire, maritime, aérien et par pipeline) ;
-
des installations garantissant la souveraineté informationnelle de l'État (bases de données notariales et juridiques, agences d'information et médias).
Comme on le voit, le besoin de sécurité de l'information existe dans tous les grands domaines de la vie publique et des affaires d'un pays. Il existe une règle générale pour déterminer la nécessité d'appliquer des mesures de protection de l'information sur un site donné. En règle générale, cela concerne les organisations (privées ou publiques) dont l'activité implique l'usage de grandes quantités de données sensibles et confidentielles, ainsi que des informations en constante évolution en fonction de facteurs externes ou internes (par exemple, les banques et les taux de change, le transport aérien et ses horaires internes, les horaires ferroviaires, etc.). Face à un tel volume d'informations changeantes, le suivi et la prévention des scénarios défavorables constituent la mission première de la sécurité de l'information.
Quelles mesures de sécurité de l'information les spécialistes utilisent-ils ?
On distingue habituellement plusieurs types de mesures visant à assurer la sécurité de l'information. Chacune d'elles assure une protection dans son propre domaine de responsabilité. Il est toutefois impossible d'affirmer qu'une seule de ces mesures suffirait à prévenir et à éliminer les risques potentiels pour la sécurité de l'information. L'un des principes fondamentaux de la protection est la globalité de l'approche. Plus une entreprise ou un individu intègre de mesures à son système de sécurité, plus l'ensemble de ce système sera fiable.
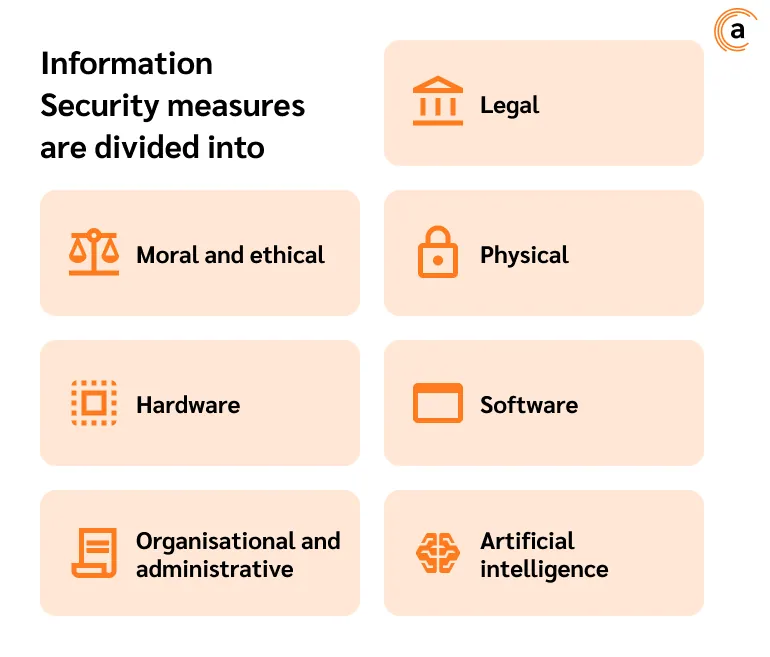
Les mesures de sécurité de l'information se répartissent en :
-
mesures juridiques ;
-
mesures morales et éthiques ;
-
mesures organisationnelles et administratives ;
-
mesures physiques ;
-
mesures matérielles ;
-
mesures logicielles ;
-
mesures fondées sur l'intelligence artificielle (IA).
Examinons chacune de ces mesures plus en détail.
Les mesures juridiques de régulation de la sécurité de l'information
Cela consiste à créer et à adapter le cadre réglementaire d'un État, des régulateurs internationaux, des institutions, etc., afin de répondre aux exigences d'une approche globale, efficace et légale de la sécurité de l'information. Aujourd'hui, un grand nombre de régulateurs interviennent dans le domaine de la sécurité de l'information, y compris ceux dont l'activité n'y est pas directement liée. Le Conseil de sécurité des Nations unies suit l'actualité internationale et peut formuler des recommandations aux différents États sur la mise en place de systèmes de sécurité de l'information. Cela inclut également les organismes internationaux impliqués dans la certification et la normalisation des produits. Par exemple, les certifications délivrées par le Consortium international de certification en sécurité des systèmes d'information (CISSP) et par l'Organisation internationale de normalisation (ISO) sont très répandues.
Les mesures morales et éthiques de régulation de la sécurité de l'information
Ces mesures comprennent des normes écrites (codes de déontologie, règles de conduite, etc.) et non écrites (qualités morales personnelles, exigences internes d'honnêteté, patriotisme, sens du devoir) régissant le comportement humain dans une situation donnée.
Les mesures organisationnelles et administratives de régulation de la sécurité de l'information
Les mesures organisationnelles et administratives de protection de l'information consistent à encadrer les processus, à mobiliser les ressources humaines et matérielles, et à établir un schéma d'interaction entre tous les acteurs du système d'information. Ces mesures visent à instaurer des règles de conduite raisonnables et compréhensibles pour tous, destinées à prévenir les risques pour la sécurité de l'information. Un accord de confidentialité commerciale au sein d'une entreprise (informant préalablement un salarié de sa responsabilité quant à la détention d'informations relevant de sa compétence) en est un bon exemple.
Les mesures physiques de régulation de la sécurité de l'information
Il s'agit d'une opposition physique concrète aux violations : installation de serrures, de coffres-forts, de systèmes de contrôle d'accès, de vidéosurveillance, etc.
Les mesures matérielles de régulation de la sécurité de l'information
Il s'agit d'une étape intermédiaire entre la protection physique et la protection logicielle. Les mesures matérielles, tout comme les mesures logicielles, font partie intégrante du système. Elles peuvent inclure des outils de protection des informations vocales (bruit blanc, brouillage audio), des dispositifs électroniques d'alerte en cas d'accès non autorisé (identifiants USB, clés électroniques, pare-feu matériels, etc.). Des moyens mécaniques de contrer les menaces potentielles sont également employés — il s'agit d'objets physiques indépendants pouvant être rapidement retirés du système protégé.
Les mesures logicielles de régulation de la sécurité de l'information
Les mesures logicielles visant à assurer la sécurité de l'information remplissent principalement les fonctions suivantes : identification des sujets, authentification des participants au système, chiffrement et traitement des données.
-
Les systèmes DLP (Data Leak Prevention, prévention des fuites de données) empêchent les fuites d'informations hors de l'entreprise et surveillent le personnel afin de détecter tout comportement déloyal, intentionnel ou non.
-
Anexet, développé par Scinero Software Limited, est un exemple d'un tel système. Son avantage réside dans une période d'essai gratuite de 30 jours. Pour en savoir plus, suivez le lien.
Les systèmes SIEM (Security Information and Event Management). Comme leur nom l'indique, il s'agit d'une solution logicielle permettant d'analyser toute l'activité réseau et de réagir en temps réel aux menaces potentielles et aux cyberattaques. -
La cryptographie. Il s'agit d'un ensemble d'opérations de chiffrement de texte permettant de conserver toutes les informations du système en en modifiant l'apparence. Grâce à la cryptographie, les informations confidentielles deviennent inaccessibles aux attaquants potentiels, car elles ne peuvent être lues sans une clé spéciale – un déchiffreur.
-
Les logiciels antivirus sous licence.
-
Les pare-feux logiciels, qui agissent comme un filtre entre le World Wide Web et le réseau internet local d'une entreprise. Ils bloquent le trafic entrant selon des règles prédéfinies.
-
Les serveurs proxy et les VPN. Ces deux technologies sont similaires : toutes deux visent à remplacer votre adresse IP par la leur et à masquer votre trafic réel. Elles diffèrent principalement par leur coût de mise en œuvre et la disponibilité du chiffrement (VPN).
-
L'IA au service des systèmes de sécurité. Dans le monde actuel, la vitesse à laquelle les cybercriminels apprennent et s'adaptent à un environnement en constante évolution dépasse largement la vitesse à laquelle on peut développer des armes pour les combattre. Seul un système mobile auto-apprenant tel que l'intelligence artificielle (IA) peut suivre le rythme de toutes ces évolutions. L'IA a connu un développement rapide au cours des deux dernières années. Et si, jusqu'à récemment, elle n'était qu'un outil auxiliaire parmi l'ensemble des mesures de sécurité de l'information, elle constitue désormais une mesure à part entière pour lutter contre les fuites.
Les problèmes de la SI
Bien entendu, un environnement aussi mobile que l'information et sa protection soulève un certain nombre de problèmes. Abordons-les à présent.
-
La surcharge de données
Le premier problème est la croissance du volume de données à protéger. Chaque année, la quantité d'informations utilisées augmente : le volume de la correspondance professionnelle, des échanges sur les réseaux sociaux, des applications et des services utilisés dans presque tous les domaines de la vie humaine et du travail organisationnel ne cesse de croître. Cette croissance se chiffre en centaines de pour cent par an. Cela signifie que le volume d'informations à protéger augmente lui aussi. Les outils de sécurité de l'information s'adaptent à ce besoin, mais leur adaptation n'est pas toujours directement proportionnelle à la croissance des volumes de données.
-
La législation
Aujourd'hui, chaque État, chaque organisation et chaque individu doit affronter seul cette tâche : sécuriser son propre environnement. En réalité, il n'existe pas d'approche unique de la sécurité de l'information, pas plus qu'il n'existe de législation commune capable de résoudre ce problème.
-
L'évolution de la criminalité
Parallèlement à la croissance du volume de données, le nombre de moyens permettant une fuite ou une infiltration malveillante de données a lui aussi augmenté. Les criminels s'adaptent bien plus vite que les produits. Prenons l'IA pour exemple : des programmes malveillants fondés sur cette technologie existent déjà.
Conclusion
La sécurité de l'information est une tâche complexe. Il est impossible de créer un dispositif de sécurité de l'information opérationnel sans tenir compte du caractère global et multidimensionnel de cette tâche. Chaque entité — qu'il s'agisse d'un État, d'une entreprise ou d'un particulier — est libre de choisir sa propre voie pour assurer sa sécurité de l'information. Mais toutes ont un point commun : dans le monde actuel, cette question revêt une importance capitale, et personne ne peut se permettre de l'ignorer.
