


Kategorien
Informationssicherheit: Definition, Anforderungen, Modelle und Phasen
 23
 15 Min.
Im vergangenen Jahrhundert hat die Gesellschaft den intensivsten technologischen Wandel der Geschichte erlebt. Und während sich der Begriff „Sicherheit“ früher hauptsächlich auf physische Gewalt und Bedrohungen bezog, hat sich dieses Grundkonzept mit der technologischen Entwicklung ebenfalls gewandelt. Information ist zu einer Waffe geworden, wertvolle vertrauliche Daten können ebenso schwerwiegenden Schaden anrichten wie das schärfste Messer. Daraus ist ein weiterer Begriff entstanden: „Informationssicherheit“. Was das ist, welche Funktionen sie erfüllt und wie sie angewendet wird, betrachten wir heute in diesem Artikel von Anexet.
Definition von Informationssicherheit (IS)
Informationssicherheit (Infosec) ist eine Reihe von Maßnahmen und technischen Mitteln, die verhindern sollen, dass vertrauliche Informationen über soziale Einheiten verbreitet werden, die deren Tätigkeit direkt oder indirekt schaden könnten.
Zu solchen Informationen können Daten zum Schutz eines Unternehmens vor Wettbewerbsbedrohungen oder Fehlverhalten von Mitarbeitern, geheime Produktionstechnologien, Staatsgeheimnisse und sogar personenbezogene Daten gehören. All dies kann für eigennützige Zwecke missbraucht werden. Um solche Fälle zu verhindern, werden Maßnahmen zur Gewährleistung der Informationssicherheit durchgeführt.
Drei Grundprinzipien der Informationssicherheit
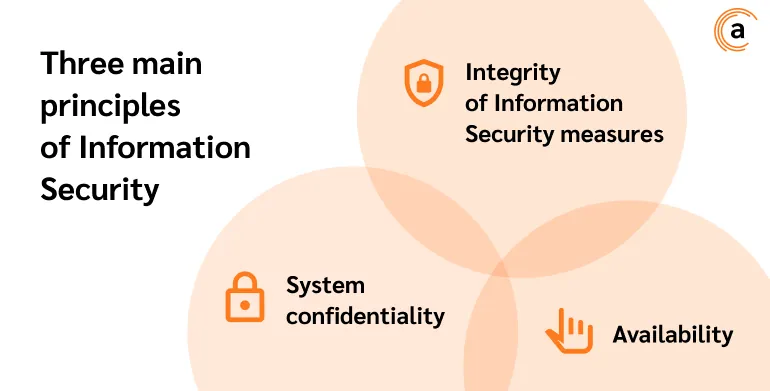
Informationssicherheit basiert auf drei zentralen Prinzipien, die einen ganzheitlichen Ansatz bei ihrer Umsetzung ermöglichen. Dazu gehören die Vertraulichkeit des Systems, die Integrität der Sicherheitsmaßnahmen und die Verfügbarkeit.
Vertraulichkeit des Systems
Informationssicherheit steht in direktem Zusammenhang mit dem Umgang mit sensiblen vertraulichen Informationen und personenbezogenen Daten. Der gesamten Datenmenge muss während der gesamten Analysekette sorgfältige Aufmerksamkeit gewidmet werden. Analysierte Informationen dürfen nur von autorisierten Personen nach entsprechender Prüfung eingesehen werden und müssen für alle anderen vertraulich bleiben.
Integrität der Informationssicherheitsmaßnahmen
Dieses Prinzip verlangt, Informationssicherheit als einen einheitlichen, integrierten Prozess zu behandeln, ohne Ausnahmen oder Zugeständnisse, sofern diese nicht im Voraus festgelegt wurden. Erst dieser Ansatz ermöglicht eine unvoreingenommene Bewertung der Lage und liefert ein realistisches Bild der tatsächlichen Situation.
Verfügbarkeit
Dies ist die Fähigkeit autorisierter Einheiten, auf jeden Teil der Informationen zuzugreifen, sowie die Bereitschaft der Sicherheitsdienste, Anfragen zu bearbeiten.
Warum ist Informationssicherheit notwendig?
Das Hauptziel der Informationssicherheit besteht natürlich darin, die Sicherheit vertraulicher Daten über Unternehmen, Einzelpersonen und den Staat zu gewährleisten sowie negative Auswirkungen und Schäden für Unternehmen oder Einzelpersonen zu neutralisieren. Das bedeutet jedoch nicht, dass jede potenzielle Bedrohung der Informationssicherheit ausschließlich ein negatives Ziel verfolgt – die Zerstörung des betreffenden Objekts. Das trifft nicht immer zu. Informationen werden oft zu analytischen Zwecken benötigt: um die Produkte von Wettbewerbern mit den eigenen zu vergleichen, die Wirksamkeit von Geschäftsstrategien zu analysieren und Produktions- sowie interne Unternehmensprozesse anzupassen. Für die Beschaffung solcher Informationen können verschiedene Quellen genutzt werden: die Belegschaft des Unternehmens, Dokumentation, geistiges Eigentum (Erfindungen, Gebrauchsmuster, Geschmacksmuster, Patente usw.), technische Datenträger, Software und andere. Die Wahl der Quelle hängt von den verfügbaren Mitteln, den Zielen und dem potenziellen Nutzen der gewonnenen Daten ab.
Bedrohungen und Risiken für die Informationssicherheit
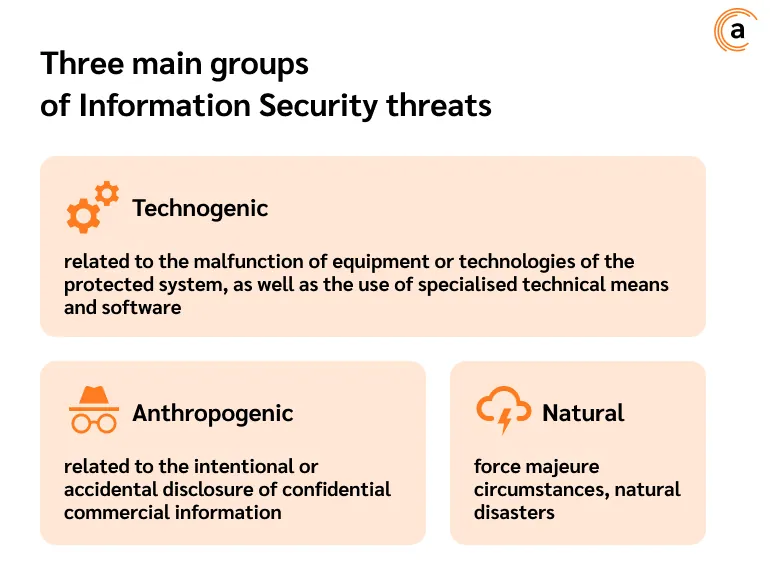
Eine Bedrohung ist eine potenzielle oder tatsächliche Handlung, die darauf abzielt, einem Unternehmen oder einer Einzelperson materiellen oder ideellen Schaden zuzufügen. Um den effektivsten Datenschutzprozess einzurichten, ist es naturgemäß erforderlich, die Risiken und potenziellen Bedrohungen zu verstehen, denen ein Unternehmen gegenübersteht. Üblicherweise unterscheidet man drei Hauptgruppen von Bedrohungen.
Technogen (im Zusammenhang mit Fehlfunktionen von Geräten oder Technologien des geschützten Systems sowie dem Einsatz spezialisierter technischer Mittel und Software). Dazu können folgende Risiken gehören:
-
Nutzung von Raubkopien und Umgehung von Lizenzen;
-
Einschleusung von Schadsoftware (Viren, Verschlüsselungstrojaner, Backdoors, Blocker, Mining-Programme usw.);
-
DDoS-Angriffe;
-
Phishing;
-
Hardware und Software zur Audio- und Videoüberwachung usw.
Betrachten wir ein Beispiel für eine Bedrohung der Informationssicherheit, die durch menschliches Versagen verursacht wurde. Zum Beispiel der Play-Ransomware-Angriff auf das IT-Unternehmen Xplain in der Schweiz, der das lokale Eisenbahnnetz und zahlreiche Regierungsbehörden betraf. Hacker erhielten Zugriff auf mehr als 1,3 Millionen Dateien, darunter 65.000 Dokumente der Schweizerischen Bundesverwaltung. Play konnte die Bedrohung der Informationssicherheit über eine Phishing-E-Mail mit Schadsoftware umsetzen.
Ein weiteres Beispiel aus dem Jahr 2010: Damals verbreitete sich der Netzwerkwurm Win32/Stuxnet unter einer großen Zahl privater und öffentlicher Computersysteme. Dieser Virus nutzte Schwachstellen in Microsoft Windows aus (eine Zero-Day-Schwachstelle) und fing den Informationsfluss zwischen speicherprogrammierbaren Steuerungen vom Typ Simatic S7 und Arbeitsstationen des SCADA-Systems SimaticWinCC (Siemens) ab und veränderte ihn. Win32/Stuxnet konnte für Industriespionage und Sabotage eingesetzt werden (seinem ursprünglichen Zweck). Er ging als erste Schadsoftware in die Geschichte ein, die nicht nur digitale Daten beschädigte, sondern auch realen physischen Schaden an Anlagen verursachte. Die Hauptquelle seiner Verbreitung waren infizierte USB-Sticks.
Anthropogen (im Zusammenhang mit der absichtlichen oder versehentlichen Offenlegung vertraulicher Geschäftsinformationen):
-
Insider-Leaks;
-
Fehler bei der Erfüllung dienstlicher Pflichten;
-
Handlungen unzuverlässiger Mitarbeiter.
Ein Beispiel für eine anthropogene Bedrohung der Unternehmenssicherheit ist Colonial Pipeline. Es handelt sich um das größte Pipeline-System der Vereinigten Staaten und den wichtigsten Lieferanten von Gas und Erdölprodukten vom Golf von Mexiko an die gesamte Ostküste. Am 7. Mai 2020 wurde das Colonial-Pipeline-System mit Ransomware infiziert. Wie sich später herausstellte, wurde der Angriff von einer Hackergruppe namens DarkSide durchgeführt. Ihr Ziel war es, ein Lösegeld von 5 Millionen US-Dollar zu erpressen. Doch selbst nach der Überweisung des Geldes an die Erpresser konnte das Unternehmen seine Geschäftsprozesse nicht schnell wiederherstellen. Dies führte zu einer groß angelegten Krise in mehreren Bundesstaaten und zu einem Kraftstoffmangel zu dieser Zeit.
Verantwortlich auf Seiten von Colonial Pipeline war einer der Mitarbeiter, dessen Passwort bei dem Angriff verwendet wurde. Mithilfe dieses Passworts zum Zugriff auf den VPN-Dienst konnten die Hacker Zugang zum Unternehmenssystem erlangen. Der Mitarbeiter hatte dasselbe Passwort zuvor für ein anderes Konto verwendet, dessen Daten bereits im Darknet verfügbar waren.
Ein weiteres Beispiel: das Hacken von Twitter-Konten bekannter Persönlichkeiten im Juli 2020. Damals gelang es Hackern, einen Link zu einer Nachricht mit der Bitte um Kryptowährungsspenden zu veröffentlichen, etwa: „Sende mir 1 BTC und erhalte 2 zurück“. Betroffen waren die Konten von Tesla- und SpaceX-CEO Elon Musk, Amazon-Gründer Jeff Bezos, dem Großinvestor und Berkshire-Hathaway-Chef Warren Buffett, dem ehemaligen US-Präsidenten Barack Obama sowie von Google, Apple und vielen weiteren.
Durch den Angriff waren etwa 300 Personen betroffen, die insgesamt etwas mehr als 110.000 US-Dollar an die angegebenen Krypto-Adressen sendeten. Diese Situation wirkte sich auch negativ auf Twitter selbst aus: Dem Unternehmen entstand ein erheblicher Reputationsschaden, und der Vorfall ließ den Aktienkurs zeitweise um 4,5 % fallen. Die Hauptinformationsquelle für die Betrüger war ein Twitter-Mitarbeiter, der nach Aussage der Hacker selbst „…praktisch alles für sie erledigt hat“.
Naturkatastrophen (höhere Gewalt, Naturkatastrophen).
In welchen Bereichen ist Informationssicherheit am wichtigsten?
Der Geltungsbereich der Informationssicherheit lässt sich nicht eingrenzen. Bis zu einem gewissen Grad ist die unbefugte Verbreitung von Informationen in jedem Bereich des menschlichen Lebens, des Staates oder eines Unternehmens schädlich. Dennoch lassen sich bestimmte Branchen benennen, in denen der Einsatz von Datenschutzmaßnahmen von entscheidender Bedeutung ist.
Dazu gehören:
-
kritische staatliche Infrastruktur und Einrichtungen dieser Bereiche (Energie, öffentliche Sicherheit, Verteidigung und staatliche Verwaltungseinrichtungen);
-
der Bankensektor und Finanzorganisationen (die Zentralbank des Landes, private und staatliche Bankinstitute, Pensions- und Versicherungsfonds, Geld- und Kreditinstitute usw.);
-
Gesundheitseinrichtungen;
-
Transport- und Logistikkomplexe (Steuerungssysteme für den Straßen-, Schienen-, Wasser-, Luft- und Pipeline-Transport);
-
Einrichtungen, die die informationelle Souveränität des Staates gewährleisten (notarielle und juristische Datenbanken, Nachrichtenagenturen und Medien).
Wie man sieht, besteht der Bedarf an Informationssicherheit in allen wichtigen Bereichen des öffentlichen Lebens und der Wirtschaft eines Landes. Es gibt eine Faustregel zur Bestimmung der Notwendigkeit von Informationsschutzmaßnahmen an einer Einrichtung. In der Regel betrifft dies Organisationen (ob privat oder öffentlich), deren Tätigkeit die Nutzung großer Mengen sensibler vertraulicher Daten umfasst, sowie Informationen, die sich aufgrund externer oder interner Faktoren ständig ändern (z. B. Banken und Wechselkurse, Luftverkehr und interne Flugpläne, Fahrpläne im Schienenverkehr usw.). Bei einer so großen Menge an sich ändernden Informationen ist die Verfolgung und Verhinderung negativer Szenarien die Hauptaufgabe der Informationssicherheit.
Welche Maßnahmen der Informationssicherheit nutzen IS-Spezialisten?
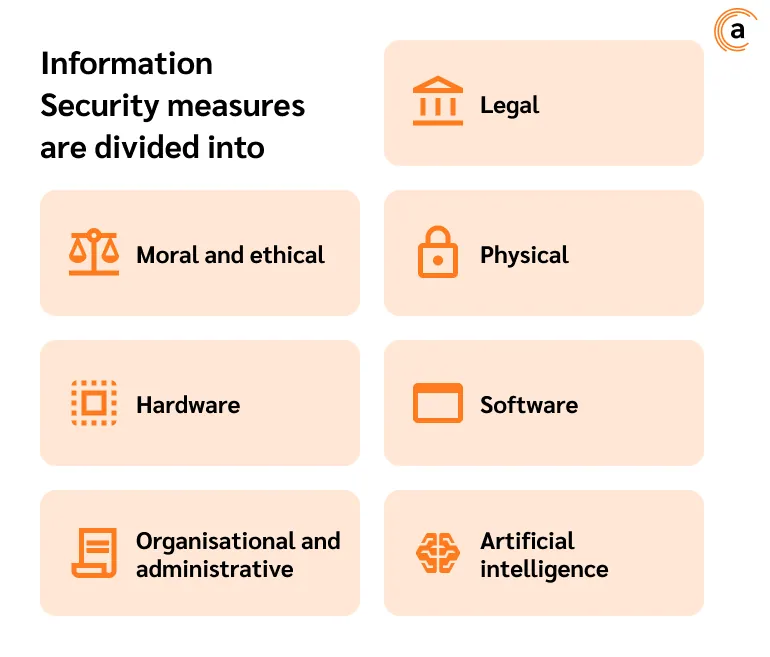
Üblicherweise unterscheidet man mehrere Arten von Maßnahmen zur Gewährleistung der Informationssicherheit. Jede von ihnen bietet Schutz in ihrem eigenen Verantwortungsbereich. Es lässt sich jedoch nicht sagen, dass der Einsatz nur einer dieser Maßnahmen ausreicht, um potenzielle Risiken für die Informationssicherheit zu verhindern und zu beseitigen. Eines der wichtigsten Schutzprinzipien ist die Umfassendheit. Je mehr Maßnahmen ein Unternehmen oder eine Einzelperson in ihr Sicherheitssystem einbeziehen kann, desto zuverlässiger wird das gesamte Schutzsystem.
Die Maßnahmen der Informationssicherheit gliedern sich in:
-
rechtliche;
-
moralische und ethische;
-
organisatorische und administrative;
-
physische;
-
hardwarebezogene;
-
softwarebezogene;
-
auf künstlicher Intelligenz (KI) basierende.
Betrachten wir jede dieser Maßnahmen im Detail.
Rechtliche Maßnahmen zur Regelung der Informationssicherheit
Dies umfasst die Schaffung und Anpassung des Rechtsrahmens eines Staates, internationaler Regulierungsbehörden, Institutionen usw., um den Anforderungen eines umfassenden, wirksamen und rechtmäßigen Ansatzes für die Informationssicherheit gerecht zu werden. Heute sind zahlreiche Regulierungsbehörden mit Informationssicherheit befasst, selbst solche, deren Tätigkeit nicht unmittelbar mit diesem Bereich zusammenhängt. Der Sicherheitsrat der Vereinten Nationen beobachtet die internationale Agenda und kann verschiedenen Staaten Empfehlungen zur Umsetzung von Systemen der Informationssicherheit geben. Dazu gehören auch internationale Unternehmen, die an der Zertifizierung und Standardisierung von Produkten beteiligt sind. So sind beispielsweise Zertifikate des International Consortium for Information Systems Security Certification (CISSP) und der International Organisation for Standardisation (ISO) weit verbreitet.
Moralische und ethische Maßnahmen zur Regelung der Informationssicherheit
Diese Maßnahmen umfassen schriftliche (Ethikkodizes, Verhaltensregeln usw.) und ungeschriebene Normen (persönliche moralische Qualitäten, innere Ehrlichkeitsstandards, Patriotismus, Pflichtbewusstsein), die das menschliche Verhalten in einer bestimmten Situation regeln.
Organisatorische und administrative Maßnahmen zur Regelung der Informationssicherheit
Organisatorische und administrative Maßnahmen zum Schutz von Informationen sind Maßnahmen zur Regelung von Prozessen, zum Einsatz von Arbeits- und Materialressourcen sowie zur Schaffung eines Schemas für die Zusammenarbeit aller Beteiligten im Informationssystem. Ziel dieser Maßnahmen ist es, für alle nachvollziehbare und verständliche Verhaltensregeln zu schaffen, die darauf abzielen, Risiken für die Informationssicherheit zu verhindern. Ein Beispiel für eine solche Maßnahme könnte eine Vertraulichkeitsvereinbarung in einem Unternehmen sein (vorherige Information eines Mitarbeiters über seine Verantwortung für den Umgang mit Informationen in seinem Zuständigkeitsbereich).
Physische Maßnahmen zur Regelung der Informationssicherheit
Dies ist der tatsächliche physische Widerstand gegen Verstöße: Installation von Schlössern, Tresoren, Zugangskontrollsystemen, Videoüberwachung usw.
Hardwaremaßnahmen zur Regelung der Informationssicherheit
Dies ist eine Zwischenstufe zwischen physischem Schutz und Softwareschutz. Hardwaremaßnahmen werden, ebenso wie Softwaremaßnahmen, Teil des Systems. Dazu können Werkzeuge zum Schutz von Sprachinformationen (Rauschgeneratoren, Audio), elektronische Geräte zur Warnung vor unbefugtem Zugriff (USB-Identifikatoren, elektronische Schlüssel, Hardware-Firewalls usw.) gehören. Es kommen jedoch auch mechanische Mittel zur Abwehr potenzieller Bedrohungen zum Einsatz — das sind eigenständige physische Objekte, die schnell aus dem geschützten System entfernt werden können.
Softwaremaßnahmen zur Regelung der Informationssicherheit
Softwaremaßnahmen zur Gewährleistung der Informationssicherheit zielen darauf ab, folgende Grundfunktionen zu erfüllen: Identifikation von Subjekten, Authentifizierung von Systemteilnehmern, Datenverschlüsselung und -verarbeitung.
-
DLP-Systeme (Data Leak Prevention) verhindern das Abfließen von Informationen aus einem Unternehmen und überwachen Mitarbeiter auf absichtlich oder unabsichtlich illoyales Verhalten.
-
Ein Beispiel für ein solches System ist Anexet von Scinero Software Limited. Der Vorteil besteht darin, dass eine kostenlose 30-tägige Testphase angeboten wird. Weitere Einzelheiten finden Sie unter dem folgenden Link.
SIEM-Systeme (Security Information and Event Management). Wie der Name schon sagt, handelt es sich hierbei um eine Softwarelösung zur Analyse sämtlicher Netzwerkaktivitäten und zur Reaktion in Echtzeit auf potenzielle Bedrohungen und Cyberangriffe. -
Kryptografie. Dies ist eine Reihe von Vorgängen zur Verschlüsselung von Text, die es ermöglichen, alle Informationen im System durch Veränderung ihrer äußeren Form zu speichern. Mithilfe der Kryptografie werden vertrauliche Informationen für potenzielle Angreifer unzugänglich, da sie ohne einen speziellen Schlüssel – einen Entschlüsselungscode – nicht gelesen werden können.
-
Lizenzierte Antivirensoftware.
-
Software-Firewalls, die als Filter zwischen dem World Wide Web und dem lokalen Internetnetzwerk eines Unternehmens fungieren. Sie blockieren eingehenden Datenverkehr nach vordefinierten Regeln.
-
Proxyserver und VPNs. Diese beiden Technologien ähneln sich: Beide sind darauf ausgelegt, die eigene IP-Adresse durch eine andere zu ersetzen und den tatsächlichen Datenverkehr zu verschleiern. Sie unterscheiden sich hauptsächlich in den Implementierungskosten und der Verfügbarkeit von Verschlüsselung (VPN).
-
KI für Sicherheitssysteme. In der heutigen Welt übertrifft die Geschwindigkeit, mit der Cyberkriminelle lernen und sich an ein sich ständig veränderndes Umfeld anpassen, bei weitem die Geschwindigkeit, mit der Mittel zu ihrer Bekämpfung entwickelt werden können. Nur ein selbstlernendes, flexibles System wie die künstliche Intelligenz (KI) kann mit all diesen Neuerungen Schritt halten. KI hat in den letzten zwei Jahren eine rasante Entwicklung erlebt. Und während sie bis vor Kurzem nur ein Hilfsmittel im gesamten Spektrum der Informationssicherheitsmaßnahmen war, ist sie heute eine vollwertige Maßnahme zur Bekämpfung von Datenlecks.
Probleme der Informationssicherheit
Natürlich bringt ein so dynamisches Umfeld wie die Information und die Gewährleistung ihrer Sicherheit eine Reihe von Problemen mit sich. Darüber sprechen wir jetzt.
-
Datenüberlastung
Das erste Problem ist das Wachstum der zu schützenden Datenmenge. Jedes Jahr wächst die Menge der genutzten Informationen: Das Volumen der Geschäftskorrespondenz, der Kommunikation in sozialen Netzwerken sowie der in nahezu allen Lebens- und Arbeitsbereichen genutzten Anwendungen und Dienste nimmt zu. Dieses Wachstum beträgt jährlich mehrere hundert Prozent. Das bedeutet, dass auch die Menge der zu schützenden Informationen zunimmt. Werkzeuge der Informationssicherheit werden an diesen Bedarf angepasst, doch ihre Anpassung verläuft nicht immer proportional zum Wachstum der Datenmengen.
-
Gesetzgebung
Heute ist jeder Staat, jede Organisation und jede Einzelperson allein mit dieser Aufgabe konfrontiert – das eigene Umfeld sicher zu gestalten. Tatsächlich gibt es keinen einheitlichen Ansatz für Informationssicherheit, ebenso wenig wie eine gemeinsame Gesetzgebung, die dieses Problem lösen könnte.
-
Zunahme der Kriminalität
Mit dem Wachstum der Datenmenge hat auch die Zahl der Möglichkeiten zugenommen, wie Daten abfließen oder böswillig eingeschleust werden können. Kriminelle passen sich deutlich schneller an als Produkte. Nehmen wir KI als Beispiel: Schadprogramme auf Basis dieser Technologie existieren bereits.
Fazit
Informationssicherheit ist eine komplexe Aufgabe. Es ist unmöglich, ein funktionierendes Instrument der Informationssicherheit zu schaffen, ohne die Umfassendheit und Vielschichtigkeit dieser Aufgabe zu berücksichtigen. Jede Einheit — ob Staat, Unternehmen oder Privatperson — kann ihren eigenen Weg zur Gewährleistung der Informationssicherheit frei wählen. Doch alle haben eines gemeinsam: In der heutigen Welt ist dieses Thema von größter Bedeutung, und niemand kann es sich leisten, es zu ignorieren.
