


Categorie
Automazione della sicurezza delle informazioni
 23
 12 min
In questo articolo esamineremo alcuni strumenti per l'automazione della sicurezza delle informazioni nelle organizzazioni.
Che cos'è l'automazione della sicurezza delle informazioni?
L'automazione della sicurezza delle informazioni è l'esecuzione automatizzata di operazioni di protezione dei dati volte a individuare e contrastare le minacce alla sicurezza delle informazioni (di seguito denominata IS).
Le azioni svolte dagli strumenti di automazione della sicurezza comprendono:
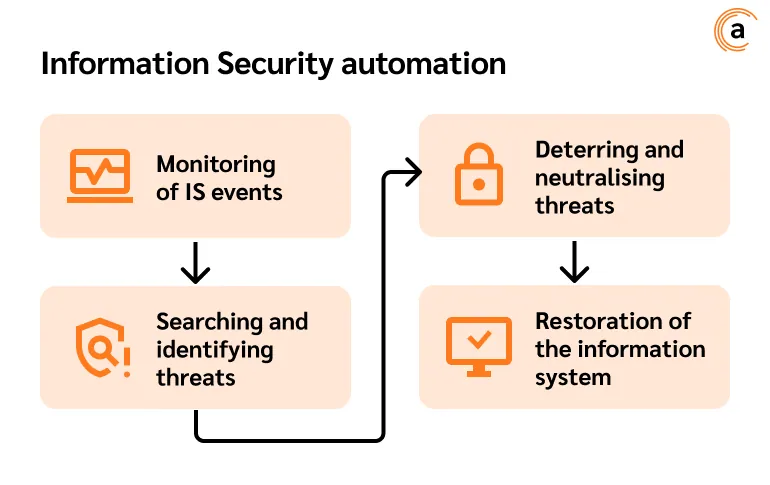
- monitoraggio degli eventi IS, analisi di anomalie e pattern per individuare potenziali minacce;
- classificazione delle minacce con le stesse tecniche impiegate dagli specialisti nell'analisi manuale;
- individuazione dell'azione più appropriata per gestire l'incidente;
- organizzazione delle azioni per neutralizzare l'incidente e minimizzarne le conseguenze;
- ripristino dello stato iniziale del sistema informativo dell'organizzazione.
L'automazione sta diventando l'unico strumento in grado di migliorare l'efficienza dei sistemi IS di fronte a un numero sempre crescente di minacce e a una cronica carenza di professionisti qualificati. Ad esempio, entro la fine del 2024 il numero di posizioni aperte nell'IS è aumentato del 17% superando le 27.000 unità.
Come funziona l'automazione della sicurezza?
L'automazione della sicurezza consiste nel sostituire le attività manuali di routine con processi automatizzati per individuare incidenti, minacce e vulnerabilità IS, per poi indagarli e rispondervi.
Ad esempio, gli strumenti di automazione possono scansionare le reti alla ricerca di vulnerabilità, assegnare loro una priorità in base al rischio e persino applicare patch oppure, se l'accesso non è disponibile, consigliare le misure correttive da adottare. L'automazione elimina la necessità di un monitoraggio manuale costante e migliora l'efficienza complessiva del reparto di sicurezza delle informazioni.
Vantaggi dell'automazione della sicurezza
Si possono evidenziare i seguenti vantaggi dell'automazione delle attività di routine.
Individuare e rispondere tempestivamente alle minacce
I sistemi di sicurezza automatizzati possono elaborare enormi quantità di dati 24 ore su 24 e individuare violazioni difficili da riconoscere per l'uomo — soprattutto in breve tempo. La velocità di individuazione, localizzazione e risoluzione dell'incidente è fondamentale.
Ridurre l'impatto del fattore umano
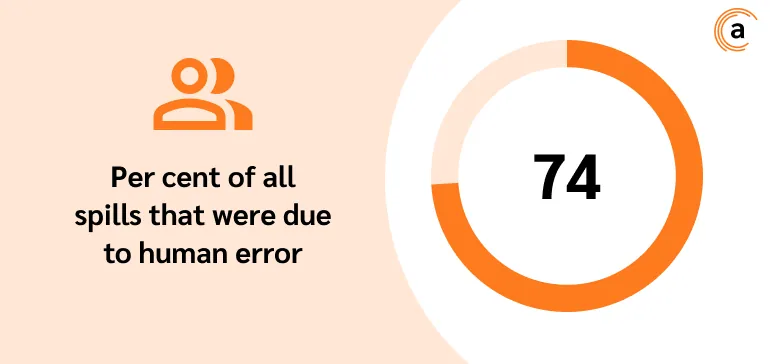
Gli analisti della sicurezza sono spesso sopraffatti dal semplice volume di incidenti che richiedono attenzione. Questo può portare a errori. Secondo il Data Breach Investigations Report 2023 di Verizon, infatti, oltre il 74% delle violazioni ha coinvolto un errore umano.
L'automazione IS elimina la necessità di svolgere molte delle attività di routine ripetitive tipicamente assegnate agli addetti alla sicurezza e riduce i tempi di risposta e risoluzione degli incidenti. Tutto ciò minimizza i potenziali rischi per l'azienda e i suoi processi.
Risparmio di budget
L'automazione della sicurezza consente un notevole risparmio sui costi riducendo il numero di operazioni manuali. La riduzione dei costi operativi permette di destinare le risorse ad attività più strategiche, come il perfezionamento della politica di sicurezza, l'assegnazione di ruoli e responsabilità, la valutazione dell'efficacia complessiva del sistema IS e altro ancora.
Conformità ai requisiti normativi
I requisiti normativi in ambito IS diventano costantemente più severi. Rispettare le normative di settore può richiedere tempo e impegno. Gli strumenti automatizzati semplificano questo processo fornendo monitoraggio e reportistica continui.
Valutazione e previsione dei rischi
Ridurre i rischi IS è un compito importante per il lavoro produttivo di qualsiasi organizzazione. L'automazione aiuta a valutare e prevedere i rischi, contribuendo a minimizzare il potenziale danno derivante dal loro verificarsi.
L'automazione, prendendo come esempio il modello di processo più diffuso nella gestione del rischio, si occupa di alcuni processi che richiederebbero tempo e risorse se eseguiti manualmente. Ciò comprende l'inventario degli asset informativi dell'organizzazione, la verifica dell'attuazione delle misure, il monitoraggio continuo degli eventi di sicurezza, la raccolta e l'analisi dei dati di monitoraggio e altro ancora.
I processi — base dell'automazione IS
Al centro dell'automazione IS c'è l'implementazione della risposta agli incidenti e della protezione degli asset informativi (IA) dei processi.
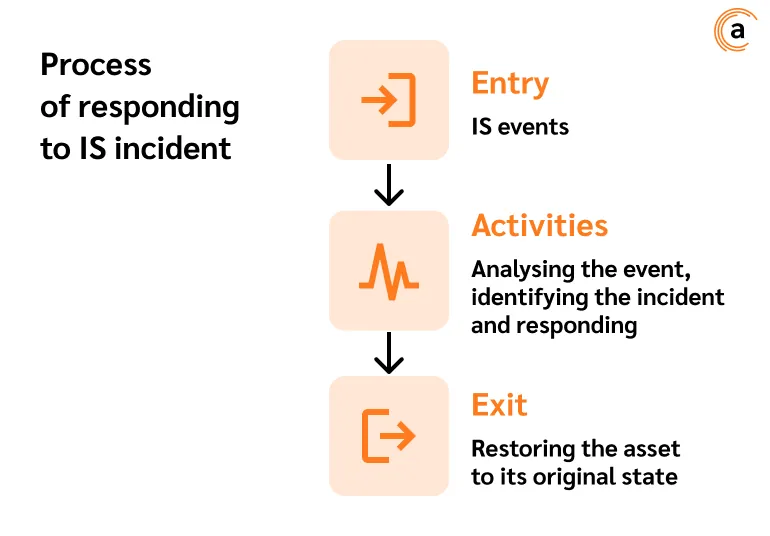
Il processo di risposta a un incidente di sicurezza delle informazioni si compone di:
- ingresso — eventi IS,
- attività — ovvero l'analisi dell'evento,
- l'identificazione dell'incidente e la risposta,
- uscita — ovvero il ripristino dell'asset al suo stato originale.
I processi sono il fulcro della sicurezza delle informazioni e vengono implementati a diversi livelli di gestione: strategico, funzionale, operativo.
Livello strategico della gestione IS
Si realizza attraverso il sistema di gestione IS.
Si manifesta nei processi di pianificazione, implementazione, controllo e correzione.
Livello funzionale della gestione IS
Si realizza nella fornitura della sicurezza delle informazioni.
Si manifesta nei processi IS: monitoraggio degli eventi, gestione di incidenti e vulnerabilità, attuazione di misure per organizzare la protezione fisica, prevenzione delle fughe di dati riservati, controllo dell'attività del personale, ecc.
Livello operativo della gestione IS
Si realizza attraverso il sottosistema di sicurezza di ciascun asset informativo specifico.
Si manifesta nei processi che garantiscono la IS di asset specifici. Ad esempio, la differenziazione dell'accesso a un determinato documento, l'aggiornamento del software, l'implementazione della protezione antivirus, ecc.
Esempi di strumenti di automazione della sicurezza
Oggi sono disponibili numerosi strumenti per garantire la sicurezza delle informazioni di un'organizzazione — esiste uno strumento per quasi ognuno dei processi sopra descritti.
Di seguito esamineremo gli strumenti di automazione più diffusi utilizzati a ciascun livello di gestione.
Livello di gestione strategico
Security GRC (Security Governance, Risk Management and Compliance). I sistemi GRC automatizzano i processi di pianificazione, monitoraggio, gestione, controllo e ottimizzazione basandosi su dati consolidati da più sottosistemi. Le soluzioni GRC possono essere altamente specializzate, ovvero mirate a risolvere compiti specifici, come la verifica della conformità ai requisiti della normativa sulla protezione dei dati personali o alla sicurezza delle infrastrutture informative critiche. Esistono anche soluzioni complesse con funzionalità flessibili e la possibilità di personalizzarle in base ai requisiti del sistema informativo specifico. Uno svantaggio significativo delle soluzioni complesse è il loro costo elevato e il lungo processo di implementazione. Allo stesso tempo, le impostazioni di tali sistemi possono essere adattate in base ai cambiamenti nell'attività dell'organizzazione.
L'implementazione dei sistemi GRC consente di gestire efficacemente la IS dell'organizzazione, ottimizzare e accelerare i processi di protezione dei dati e rispettare requisiti normativi rigorosi.
Livello funzionale
SOAR (Security Orchestration, Automation and Response). Le piattaforme SOAR raccolgono informazioni sugli eventi IS da più fonti, le analizzano per individuare violazioni e rispondono con un coinvolgimento umano minimo o nullo. Sono composte da tre elementi principali: orchestrazione della sicurezza, automazione della sicurezza e risposta alle minacce IS.
Le piattaforme SOAR raccolgono informazioni sugli eventi IS da più fonti, le analizzano per individuare violazioni e rispondono con un coinvolgimento umano minimo o nullo. Sono composte da tre elementi principali: orchestrazione della sicurezza, automazione della sicurezza e risposta alle minacce IS.
SIEM (Security Information and Event Management). Classe di prodotti progettati per raccogliere e analizzare i dati sugli eventi IS. A differenza delle piattaforme SOAR, le piattaforme SIEM combinano dati di log ed eventi provenienti da più fonti per aiutare le organizzazioni a individuare, analizzare e rispondere a potenziali incidenti di sicurezza.
Il SIEM unisce in un unico strumento la gestione delle informazioni di sicurezza (SIM) e la gestione degli eventi di sicurezza (SEM). Gli strumenti SIEM utilizzano agenti di raccolta per acquisire informazioni da dispositivi, server, infrastrutture, reti e sistemi, oltre che da strumenti di sicurezza come firewall, software antivirus, strumenti di prevenzione della perdita di dati, gateway web sicuri e IDS/IPS. Le informazioni raccolte vengono utilizzate dai sistemi SIEM per individuare potenziali anomalie e minacce. I sistemi avvisano quindi i responsabili di qualsiasi evento di sicurezza.
IdM (Identity Management). È una struttura di policy e tecnologie finalizzate a garantire la sicurezza dei sistemi informativi (di seguito denominata IS) e dei dati, controllando l'accesso di utenti e dispositivi alle risorse informative e tecniche interne. L'IdM consente di automatizzare i processi di identificazione, autenticazione e autorizzazione di utenti, gruppi di utenti o software mediante vari attributi, tra cui credenziali, diritti di accesso configurati, ruoli e così via.
Se necessario, le organizzazioni possono ricorrere all'autenticazione centralizzata. L'implementazione di tali pratiche semplifica notevolmente l'accesso ai servizi e alle piattaforme utilizzati e alleggerisce il carico di lavoro degli specialisti IT e IS. In caso di comportamento sospetto di un utente, l'accesso a tutti gli asset protetti può essere limitato immediatamente.
IDS (Intrusion Detection System) e IPS (Intrusion Prevention System). I sistemi IPS e IDS individuano e prevengono automaticamente le intrusioni nella IS di un'organizzazione.
Queste soluzioni eccellono nel monitoraggio del traffico di rete e nell'individuazione di attività anomale. Vengono posizionate in punti strategici della rete o sui dispositivi. L'obiettivo è analizzare e riconoscere i segnali di un potenziale attacco.
I sistemi di rilevamento delle intrusioni possono essere utilizzati insieme ad altri strumenti di protezione dei dati.
DLP (Data Leak Prevention). I sistemi DLP monitorano e analizzano costantemente l'attività del personale dell'organizzazione sulle proprie postazioni di lavoro, contribuendo a minimizzare i rischi di fuga di informazioni protette causati dai dipendenti.
I sistemi DLP monitorano vari canali informativi e dispositivi, intercettano e analizzano la corrispondenza dei dipendenti su messenger ed e-mail alla ricerca di fughe di dati. Alcuni sistemi possono bloccare operazioni indesiderate sui dati: stampa, copia su supporti esterni, invio via e-mail, ecc.
I sistemi DLP possono essere utilizzati per individuare gruppi a rischio all'interno del personale, rilevare schemi fraudolenti, indagare sugli incidenti IS e altro ancora.
EDR (Endpoint Detection and Response). Automatizza i processi relativi alla protezione degli endpoint: telefoni cellulari, personal computer, macchine virtuali, dispositivi Internet of Things e altri.
I sistemi IPS e IDS individuano e prevengono automaticamente le intrusioni nella IS di un'organizzazione.
Queste soluzioni eccellono nel monitoraggio del traffico di rete e nell'individuazione di attività anomale. Vengono posizionate in punti strategici della rete o sui dispositivi. L'obiettivo è analizzare e riconoscere i segnali di un potenziale attacco.
Le soluzioni EDR monitorano gli endpoint 24 ore su 24 alla ricerca di attività sospette e consentono agli specialisti IS di individuare ed eliminare il malware prima che si diffonda nella rete aziendale.
MDM (Mobile Device Management). I dispositivi mobili rappresentano una seria minaccia per la IS di un'organizzazione quando vengono smarriti, violati o rubati.
L'MDM è un insieme di software, processi e policy di sicurezza volti a proteggere i dispositivi mobili e il loro utilizzo. I componenti MDM consentono di:
- aggiornare il software e risolvere i problemi in tempo reale;
- garantire il funzionamento stabile delle apparecchiature;
- bloccare da remoto il dispositivo o cancellarne i dati in caso di smarrimento o furto;
- identificare i dispositivi ad alto rischio e avvisare gli specialisti del reparto IS, ecc.
Livello operativo
Questo livello è rappresentato dagli agenti degli strumenti sopra descritti, che raccolgono i dati che circolano all'interno della rete e gestiscono i sottosistemi di sicurezza.
Automatizzare i processi di protezione dei dati nelle grandi organizzazioni è ragionevole, anche se è presente un team di specialisti IS. La necessità di automazione nelle piccole e medie organizzazioni resta a discrezione della direzione.
Automatizzare i processi di protezione dei dati nelle grandi organizzazioni è ragionevole, anche se è presente un team di specialisti IS. La necessità di automazione nelle piccole e medie organizzazioni resta a discrezione della direzione.
- le piccole imprese non possono destinare grandi budget all'organizzazione di un sistema di protezione affidabile e sostenibile;
- grave carenza di specialisti di settore;
- scarsa consapevolezza del personale riguardo alle problematiche di cybersicurezza;
- rifiuto di aggiornare il software.
Quando si sceglie di automatizzare i processi IS, occorre attenersi al principio di opportunità. Ciò significa che il costo delle risorse destinate alla sicurezza non deve superare il valore degli asset protetti.
Da dove iniziare con l'automazione IS?
La fase preparatoria dell'automazione dei processi IS può svolgersi secondo il seguente schema.
- Valutazione dello stato attuale del sistema informativo. Studio degli strumenti tecnici, software e informativi già implementati, analisi della configurazione dell'infrastruttura esistente.
- Definizione di scopi e obiettivi. È importante stabilire quali processi devono essere automatizzati.
- Inventario degli asset informativi. Classificandoli in base alla loro riservatezza e criticità in caso di fuga, alterazione o distruzione.
- Valutazione dei canali di comunicazione utilizzati e della loro sicurezza.
- Creazione di un audit dei privilegi utente e dei diritti di accesso assegnati.
- Individuazione di vulnerabilità, rischi e minacce.
- Sviluppo della visione e della policy di sicurezza dell'organizzazione. Nello svilupparla, è importante considerare gli obiettivi, oltre ai requisiti dei regolatori.
Dopo la fase preparatoria, l'organizzazione può decidere quali software e hardware garantiranno il livello di sicurezza delle informazioni richiesto e soddisferanno scopi e obiettivi.
Sfide e limiti dell'automazione della sicurezza
Nonostante i suoi numerosi vantaggi, l'automazione della sicurezza comporta alcune sfide.
- Occorre tenere presente che l'implementazione e la personalizzazione degli strumenti di automazione nell'ambito dell'infrastruttura informativa esistente è un compito complesso, che richiede tempo e risorse. È importante che le organizzazioni si assicurino che l'automazione sia adatta allo scopo, rimanga compatibile con il sistema informativo, sia scalabile, possa supportare nuove tecnologie e possa adattarsi facilmente e rapidamente ai cambiamenti nei flussi di lavoro.
- L'automazione consente di gestire molte attività di routine, ma il controllo dello specialista resta comunque fondamentale. Un affidamento eccessivo ai processi automatizzati può portare al concretizzarsi di minacce invisibili alle macchine ma evidenti per l'uomo.
- La scelta tra una soluzione completa di un singolo fornitore o multivendor è lasciata alla discrezione dell'organizzazione. Alcuni componenti del sistema a fornitore unico possono risultare significativamente inferiori rispetto alle soluzioni di vendor specializzati in quel particolare prodotto. Allo stesso tempo, la gestione della sicurezza in infrastrutture multivendor diventa molto più complessa e mette sotto pressione gli specialisti IT e IS.
- Anche gli strumenti software e tecnici IS più affidabili risulteranno inutili se il personale dell'organizzazione non rispetta le norme di igiene informatica e non è consapevole delle minacce rilevanti in questo ambito. Per ridurre i rischi di fuga di dati protetti, è importante formare regolarmente i dipendenti sui fondamenti della sicurezza delle informazioni.
Automazione della sicurezza e IA
Non vi è dubbio che lo sviluppo della sicurezza delle informazioni procederà di pari passo con lo sviluppo dell'intelligenza artificiale.
L'IA migliora significativamente la capacità di individuare le minacce informatiche analizzando grandi quantità di dati e identificando pattern complessi.
I sistemi di IA sono in grado persino di riconoscere malware crittografato. La risposta automatizzata alle minacce velocizza il processo e riduce il carico di lavoro del personale. Prevedere gli attacchi futuri e adottare misure proattive aiuta a prevenire potenziali minacce e a minimizzare l'impatto del loro verificarsi. L'intelligenza artificiale accelera inoltre le indagini sugli incidenti analizzando i collegamenti tra gli eventi, identificando pattern e semplificando la reportistica.
Possibili applicazioni dell'IA nella protezione dei dati
Gestione continua e 24 ore su 24 degli incidenti IS. Per individuare e indagare un incidente IS è necessario elaborare un'enorme quantità di dati. L'IA semplifica notevolmente questo compito e fa risparmiare agli specialisti tempo considerevole.
Rilevamento delle anomalie. Grazie al machine learning, i sistemi di IA possono individuare anomalie e pattern sospetti prima che si trasformino in incidenti di sicurezza delle informazioni, con esfiltrazione di dati e compromissione dell'integrità e della disponibilità dei dati.
Gestione delle vulnerabilità basata sul rischio. I sistemi basati sull'IA possono raccogliere, aggregare e analizzare dati provenienti da centinaia di fonti, individuare vulnerabilità e prevedere possibili rischi.
Pertanto, l'introduzione della tecnologia di intelligenza artificiale negli strumenti IS può migliorare significativamente l'efficienza della protezione delle informazioni.
Il futuro dell'automazione della sicurezza
Il futuro dell'automazione della sicurezza è strettamente legato allo sviluppo dell'IA e del machine learning. In futuro possiamo aspettarci sistemi di sicurezza automatizzati ancora più sofisticati, in grado di prevedere e prevenire le minacce con un intervento umano minimo.
In conclusione
In un mondo in cui il panorama delle minacce informatiche è in continua evoluzione e la carenza di competenze è grave, l'automazione della sicurezza resta un asset fondamentale per organizzazioni di ogni dimensione.
