


Kategorien
Informationssicherheit von Telekommunikationssystemen
 23
 14 Min.
In diesem Artikel betrachten wir die wichtigsten Bedrohungen für die Sicherheit von Informationssystemen in Telekommunikationssystemen sowie Methoden zum Schutz der darin übertragenen Daten.
Was ist ein Telekommunikationssystem?
Das Telekommunikationssystem (im Folgenden — TS) ist ein Netzwerk aus Kommunikationskanälen, das den Informationsaustausch zwischen Nutzern über verschiedene Mittel ermöglicht, etwa IP-Telefonie, E-Mail, Fernsehen und andere.
Dank der Telekommunikation können Sie Nachrichten im Fernsehen und Radio verfolgen, Telefonate führen, Text- und Sprachnachrichten sowie E-Mails versenden und Internetressourcen und soziale Medien nutzen. Telekommunikation hat den Informationsaustausch zwischen Nutzern oder Teilnehmern effizienter, kostengünstiger und komfortabler gemacht.
Heute werden Telekommunikationsnetze aktiv in allen Bereichen menschlicher Tätigkeit eingesetzt: Wirtschaft, Bankwesen, Industrie, Gesundheitswesen, Energie, Medien usw.
Unter anderem werden folgende Telekommunikationsnetze unterschieden:
-
Computer — zur Übertragung digitaler Daten;
-
Telefone — zur Übertragung von Sprachinformationen;
-
Radio — zur Übertragung von Toninformationen;
-
Fernsehen — zur Übertragung von Ton und Bild.
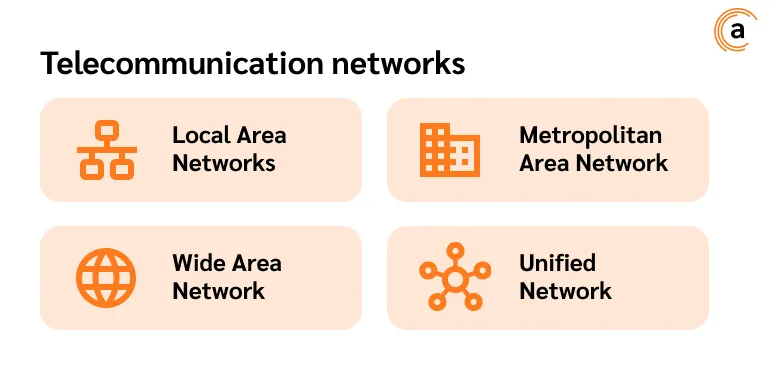
Sowohl kleine Unternehmen als auch große Organisationen weltweit verlassen sich auf die Dienste von Telekommunikationsanbietern. Unternehmen nutzen Dienste wie Internet, Festnetz- und Mobiltelefonie sowie andere Kommunikationstechnologien, je nach Möglichkeiten und Geschäftszielen. Unternehmensnetzwerke sind dabei besonders vielseitig und nützlich.
Es gibt vier Arten von Unternehmensnetzwerken:
-
Local Area Networks (LANs). Werden zur Kommunikation in relativ kleinen Infrastrukturen eingesetzt: Büros, Gebäudekomplexe, Fabriken.
-
Wide Area Network (WAN). Wird für Netzwerke genutzt, die große Gebiete abdecken, etwa ganze Großstädte. Viele internationale Unternehmen nutzen WANs, um die Kommunikation zwischen Mitarbeitern, Lieferanten, Kunden und Mitarbeitern anderer Organisationen in verschiedenen Städten, Regionen, Ländern und weltweit zu ermöglichen.
-
Metropolitan Area Network (MAN). Verbindet in der Regel mehrere lokale Netzwerke (LANs) zu einem großen Netzwerk.
-
Unified Network (Internetwork). Verbindet zwei oder mehr Netzwerke mithilfe verschiedener Geräte, darunter Router, Bridges und Gateways.
Die Art des Unternehmensnetzwerks wird auf Grundlage der Größe und der Anforderungen der Organisation gewählt.
Sicherheitsfragen von Telekommunikationssystemen
Telekommunikationsnetze sind oft große und komplexe Infrastrukturen, da sie sich über einen langen Zeitraum organisch entwickelt haben.
Gleichzeitig wachsen diese riesigen Netzwerke mit dem technologischen Fortschritt weiter an Komplexität, etwa durch die zunehmende Verbreitung von Internet-of-Things-Geräten (IoT) und den Ausbau der 5G-Infrastruktur. Je größer und komplexer die Netzwerke werden, desto größer wird auch die Angriffsfläche für böswillige Akteure.
Darüber hinaus werden Telekommunikationsnetze durch die enorme Menge an persönlichen und sensiblen Daten belastet, die über sie übertragen werden. Der Schutz dieser Daten, einschließlich personenbezogener und finanzieller Informationen, ist nicht nur ein finanzielles und reputatives, sondern auch ein rechtliches Thema.
Die Telekommunikationsbranche befindet sich an der Schnittstelle jüngster technologischer Durchbrüche, geopolitischer Spannungen, wirtschaftlicher Umbrüche und gesellschaftlicher Entwicklung. Dadurch ist sie einer großen Zahl von Bedrohungen ausgesetzt, die vermutlich komplexer und volatiler sind als in jedem anderen Tätigkeitsbereich.
Arten von Bedrohungen für Telekommunikationssysteme
Bedrohungen für Telekommunikationssysteme können die Integrität, Verfügbarkeit und Vertraulichkeit der übertragenen Informationen verletzen. Man unterscheidet physische und informationsbezogene Bedrohungen für Telekommunikationssysteme.
Physische Bedrohungen
Unsachgemäße Betriebsbedingungen. Dies ist ein Verstoß gegen Regeln und Richtlinien für den Einsatz von Hardware, Software und anderen Netzwerkkomponenten. Dies kann zu Leistungseinbußen, Fehlfunktionen, Geräteschäden und anderen Problemen führen. Zu unsachgemäßem Betrieb von Telekommunikationssystemen zählen unter anderem: Nichteinhaltung von Temperatur- und Feuchtigkeitsbedingungen, Einsatz inkompatibler oder minderwertiger Geräte, fehlerhafter Anschluss und Konfiguration von Geräten, fehlende regelmäßige Wartung und andere.
- Verschleiß der Geräte. Verschleiß kann sich durch verminderte Systemleistung, erhöhte Reaktionszeiten, Datenverlust, Ausfälle und andere Probleme äußern.
- Naturkatastrophen. Erdbeben, Wirbelstürme, Brände und Überschwemmungen können die Infrastruktur beschädigen, einschließlich Mobilfunkmasten, Glasfaserkabel und andere Netzwerkkomponenten. Dies kann die Verfügbarkeit von Informationen in den betroffenen Gebieten beeinträchtigen.
- Menschlicher Faktor. Damit ist unbeabsichtigtes menschliches Handeln oder Unterlassen gemeint, das zu Störungen im Betrieb von Telekommunikationssystemen führt. Fehler können in jeder Phase des Systembetriebs auftreten: bei Entwurf, Installation, Konfiguration, Nutzung und Wartung der Geräte.
- Sabotage. Dies ist die vorsätzliche Beschädigung oder Zerstörung von Telekommunikationsinfrastruktur mit dem Ziel, deren Betrieb zu stören. Dies kann aus verschiedenen Gründen geschehen, etwa aus politischen Motiven, zur Erlangung eines Wettbewerbsvorteils oder aus persönlichen Gründen.
- Physische Bedrohungen durch Naturkatastrophen, Infrastrukturausfälle und böswillige menschliche Handlungen lassen sich in der Regel nicht vorhersagen, doch lässt sich das Risiko ihres Eintretens verringern und der von ihnen verursachte Schaden minimieren — durch angemessene Vorbereitung.
Informationsbezogene Bedrohungen
Cyberbedrohungen, die auf Telekommunikationsnetze abzielen, sind nichts Neues. Telekommunikation ist ein wesentliches Instrument des alltäglichen menschlichen Handelns. Sie ist eine Art «Brücke», die das Zusammenwirken von Organisationen, Unternehmen und ganzen Branchen ermöglicht. In der aktuellen geopolitischen Lage ist die Störung der Informationskommunikation innerhalb eines Landes ein bevorzugtes Ziel cyberkrimineller Gruppen.
Darüber hinaus können über TS übertragene Informationen für Cyberkriminelle besonders wertvoll sein. Cyberkriminelle können Schwachstellen ausnutzen, um persönliche und Unternehmensdaten sowie andere sensible Informationen zu stehlen. Datenlecks verursachen nicht nur finanzielle Verluste, sondern schaden auch dem Ansehen eines Unternehmens.
Folgende Arten von informationsbezogenen Bedrohungen für TS werden unterschieden.
Interne Bedrohungen. Dies sind vorsätzliche oder unbeabsichtigte Handlungen oder Unterlassungen von Mitarbeitern, die zu Systemstörungen führen oder die Integrität, Vertraulichkeit oder Verfügbarkeit übertragener Informationen gefährden können.
Wichtig! Obwohl manche Angriffe auf das System böswillig erfolgen, sind sich viele loyale Mitarbeiter nicht bewusst, dass ihr Handeln die Informationssicherheit des Unternehmens gefährdet. Um das Risiko einer Exfiltration oder Zerstörung geschützter Informationen durch das Personal zu verringern, empfiehlt sich die Einführung eines Schulungssystems zur Cybersicherheit.
DDoS-Angriffe. Distributed-Denial-of-Service-Angriffe (DDoS) sind in der Telekommunikationsbranche weit verbreitet. Diese Angriffe überfluten Netzwerke mit einer Flut von Internetverkehr, machen sie dadurch funktionsunfähig und verwehren legitimen Nutzern den Zugang zu Informationsressourcen.
Man-in-the-Middle-Angriffe (MitM). Angreifer fangen die Kommunikation zwischen zwei Parteien ab und verändern sie, ohne dass diese es bemerken. In der Telekommunikation kann dies die Integrität der über Netzwerke übertragenen Informationen gefährden, einschließlich der Sprachkommunikation.
Ransomware-Programme. Diese Art von Schadsoftware verwehrt legitimen Nutzern den Zugriff auf ihre Systeme oder persönlichen Dateien und fordert ein Lösegeld für die Wiederherstellung des Zugangs. Telekommunikationsnetze sind aufgrund ihrer kritischen Bedeutung und weiten Verbreitung besonders anfällig für Ransomware-Angriffe.
Angriffe auf die 5G-Infrastruktur. Beim Ausbau von 5G-Netzen müssen Telekommunikationsunternehmen mit neuen Schwachstellen im Zusammenhang mit dieser Technologie umgehen. Dazu zählen Risiken durch den verstärkten Einsatz von Software zur Steuerung des Netzbetriebs sowie durch die Integration von IoT-Geräten in das Netzwerk.
Internet der Dinge (IoT). Eines der größten Probleme für Telekommunikationsunternehmen auf dem aktuellen technologischen Stand ist das Internet der Dinge. Das IoT hat mehr Einstiegspunkte für Angreifer geschaffen. Nicht alle dieser Punkte sind ordnungsgemäß gepatcht, wodurch Konten von Nutzern, Kunden und Unternehmen angreifbar bleiben.
Terroristen und ausländische Staatsstrukturen können ebenfalls eine Bedrohung für Telekommunikationssysteme darstellen. Sie können verschiedene Methoden wie Cyberangriffe, Sabotage oder andere Formen der Einflussnahme nutzen, um Systeme zu stören oder wertvolle Informationen über geistiges Eigentum, Handelsvereinbarungen und personenbezogene Daten zu erlangen.
Manche dieser Angriffe erfolgen ziellos und gehen von Kriminellen niederer Stufe aus, doch in vielen Fällen sind Telekommunikationsnetze das Ziel hochorganisierter cyberkrimineller Gruppen.
Aufgaben eines Informationssicherheitsspezialisten für Telekommunikationssysteme
Die Gewährleistung der Informationssicherheit von Telekommunikationssystemen ist eine der zentralen Aufgaben, deren Umsetzung einer spezialisierten Einheit — dem Informationssicherheitsdienst — obliegt. Informationssicherheitsspezialisten müssen über fundierte Kenntnisse der Gesetzgebung zum Schutz von Informationen verfügen sowie über Fähigkeiten zur zeitnahen und wirksamen Einführung von Software, Hardware und technischen Mitteln sowie zur Kontrolle der Handlungen der Mitarbeiter des Unternehmens.
Zu den Aufgaben eines Informationssicherheitsspezialisten in der Telekommunikation gehören:
-
Vorhersage und Modellierung von Bedrohungen für die Informationssicherheit;
-
Risikobewertung;
-
Überprüfung der Funktionsfähigkeit und Effizienz der eingesetzten Software- und Hardwaremittel;
-
Analyse der Systemleistung und -stabilität;
-
Wiederherstellung des Systembetriebs bei Ausfällen;
-
Entwicklung von Sicherheitsrichtlinien, Regeln, Vorschriften, Anweisungen usw.
Methoden zum Schutz von Informationen in Telekommunikationssystemen
Leider ist es unmöglich, unbefugten Zugriff auf Komponenten von Telekommunikationssystemen sowie deren Veränderung oder Zerstörung vollständig auszuschließen. Dennoch können Maßnahmen ergriffen werden, um das Risiko eines Lecks vertraulicher Informationen zu verringern.
Die folgenden Methoden der Informationssicherheit tragen dazu bei, Telekommunikationssysteme zu sichern und das Leck vertraulicher Informationen zu verhindern.
Technische Methoden
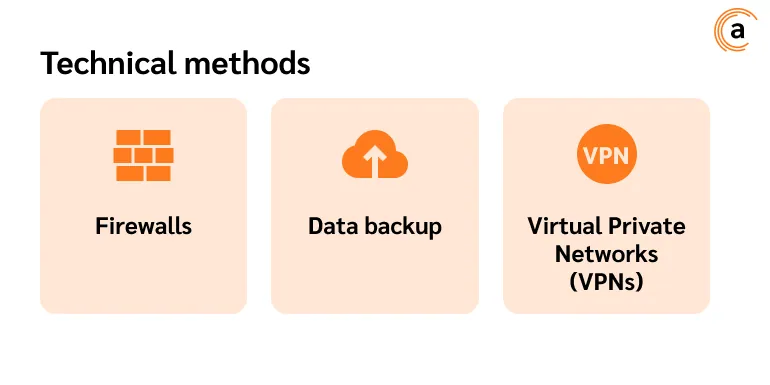
Dies umfasst den Einsatz folgender technischer Mittel und Methoden zum Schutz von Informationen.
-
Firewalls. Notwendig zur Kontrolle des Netzwerkverkehrs und zur Filterung der durch das Netzwerk laufenden Daten. Üblicherweise werden zur Sicherheit filternde Router, Session-Gateways, Proxyserver und persönliche Firewalls eingesetzt.
-
Datensicherung ist notwendig, um den Systembetrieb nach Ausfällen oder Abstürzen wiederherzustellen. Es gibt vollständige Backups, inkrementelle Backups (bei denen nur die seit dem letzten vollständigen oder inkrementellen Backup hinzugefügten oder geänderten Daten gesichert werden) und differenzielle Backups (bei denen nur die seit dem letzten vollständigen Backup geänderten Daten gesichert werden).
-
Virtuelle private Netzwerke (VPNs) — ermöglichen sichere Fernverbindungen für Homeoffice- und reisende Mitarbeiter.
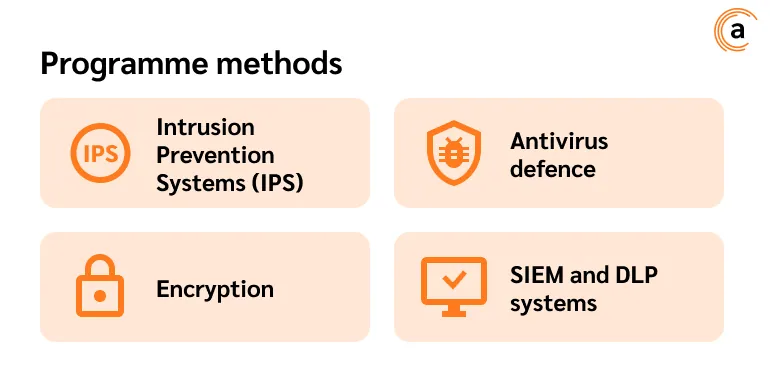
Umsetzung der Sicherheitsfunktionen mithilfe folgender Software.
-
Intrusion Prevention Systeme (IPS). Dienen dazu, Netzwerkangriffe in Echtzeit zu erkennen und zu blockieren. IPS überwachen Verkehrsmuster, um bösartige Aktivitäten, Sicherheitsverletzungen, Schwachstellen oder Bedrohungen zu erkennen, die Firewalls möglicherweise übersehen.
-
Virenschutz. Zum Schutz von Telekommunikationssystemen können verschiedene Antivirenprogramme eingesetzt werden, die umfassende Lösungen für die Datensicherheit bieten.
-
Verschlüsselung schützt sensible Informationen vor unbefugtem Zugriff oder Änderungsversuchen. Sie verschlüsselt Daten mithilfe spezieller Algorithmen und Schlüssel und stellt sicher, dass nur Parteien mit den Entschlüsselungsschlüsseln sie lesen können.
-
SIEM- und DLP-Systeme. Überwachen kontinuierlich die Aktivitäten von Nutzern und Software, erfassen Daten und analysieren Protokolle der Netzwerkaktivität, um potenzielle Angriffe und anomales Verhalten, das auf Sicherheitsverletzungen hindeutet, schnell zu erkennen.
Organisatorische Methoden
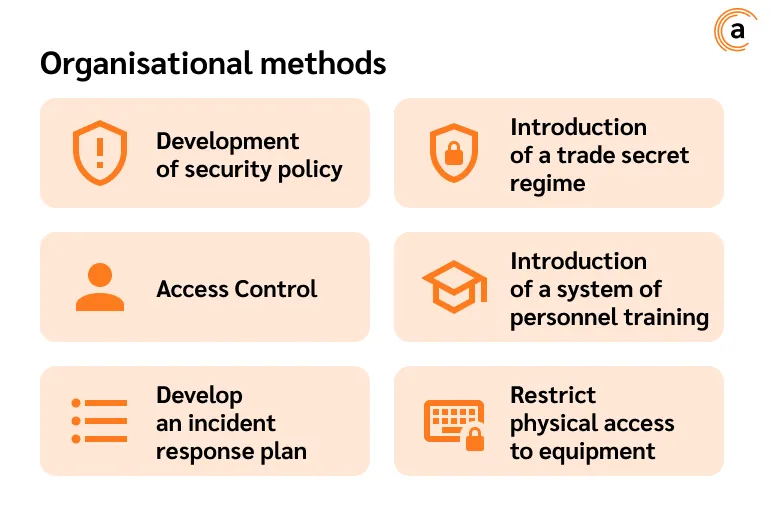
Maßnahmen zur Gewährleistung der Informationssicherheit durch Regelung der Tätigkeit des Personals und der Nutzung von Systemressourcen.
- Entwicklung einer Sicherheitsrichtlinie: Entwicklung und Umsetzung von Sicherheitsregeln, Identifizierung der zu schützenden Informationswerte, Festlegung der Verantwortungsbereiche des Personals bei Verstößen.
- Einführung eines Geschäftsgeheimnisregimes.
- Zugriffskontrolle. Regelt den Zugriff auf Netzwerke und Systeme durch Einführung starker Authentifizierung, Autorisierung und Protokollierung. Techniken wie Multi-Faktor-Authentifizierung und rollenbasierter Zugriff beschränken den Zugang Dritter zu geschützten Ressourcen.
- Überwachung der Nutzeraktivität und der Einhaltung der Informationssicherheitsregeln. Kann mithilfe des Anexet-DLP-Systems durchgeführt werden.
- Einführung eines Schulungssystems für Mitarbeiter zu den Grundlagen der Informationssicherheit.
- Entwicklung eines Incident-Response-Plans. Keine einzelne Methode der Informationssicherheit kann die Risiken für die Informationssicherheit auf null reduzieren. Daher empfiehlt sich die Entwicklung eines Incident-Response-Plans, also von Handbüchern, die Rollen, Verantwortlichkeiten und erforderliche Maßnahmen zur wirksamen Eindämmung von Sicherheitsverletzungen detailliert beschreiben.
Bei der Organisation eines Informationssicherheitssystems für Telekommunikationssysteme ist es wichtig, die physische Sicherheit der Telekommunikationsinfrastruktur zu gewährleisten, da diese anfällig für Angriffe, Vandalismus und Diebstahl ist. Der Schutz der Kommunikationsinfrastruktur umfasst folgende Maßnahmen.
-
Beschränkung des physischen Zugangs zu Geräten. Dies kann durch die Installation von Zäunen, Zutrittskontrollsystemen (ZKS), Videoüberwachung, Alarmanlagen und anderen technischen Mitteln erreicht werden.
-
Gewährleistung der Zuverlässigkeit und Sicherheit von Gebäuden und Bauwerken. Gebäude, in denen sich Telekommunikationssysteme befinden, müssen den Vorschriften zu Brandschutz, Erdbebensicherheit und anderen Anforderungen entsprechen.
-
Schutz vor Naturkatastrophen. Telekommunikationssysteme sollten vor Naturgefahren wie Erdbeben, Überschwemmungen, Wirbelstürmen und Bränden geschützt werden. Dies erfordert: regelmäßige Prüfungen des Gerätezustands, Entwicklung von Notfallmaßnahmen und Installation von Brandmeldeanlagen.
Eignen sich DLP-Systeme zum Schutz der Daten von Telekommunikationsunternehmen?
DLP-Systeme können aus folgenden Gründen zur Absicherung von Telekommunikationssystemen nützlich sein:
-
Schutz vor Insider-Bedrohungen. Helfen, Datenlecks zu verhindern, die durch das Personal der Organisation verursacht werden. Dies ist besonders wichtig für Telekommunikationssysteme, die große Mengen an persönlichen und sensiblen Daten übertragen.
-
Ermöglichen die Einhaltung gesetzlicher Vorgaben, einschließlich der Erfüllung der Anforderungen der Gesetzgebung zum Schutz personenbezogener Daten.
-
Kontinuierliche Überwachung der Mitarbeiteraktivität an Arbeitsplätzen. DLP-Systeme erfassen und analysieren kontinuierlich Daten, die über alle in Organisationen genutzten Kommunikationskanäle übertragen werden. Dies ermöglicht es Unternehmen, unzuverlässige und potenziell gefährliche Mitarbeiter proaktiv zu identifizieren und Betrug und Sabotage durch das Personal zu verhindern.
Fazit
Keine der besprochenen Methoden allein kann sämtliche Risiken für die Informationssicherheit beseitigen. Nur durch ihre kombinierte Anwendung lassen sich die Risiken des Verlusts der Verfügbarkeit, der Zerstörung, Veränderung und des Lecks von Daten aus Telekommunikationssystemen deutlich minimieren.
Für eine wirksame Informationssicherheit ist es notwendig, die Unternehmensleitung einzubeziehen, strenge Sicherheitsrichtlinien zu entwickeln und umzusetzen, Risiken zu bewerten, Mitarbeiter zu schulen, Schwachstellen zu testen, Audits der Informationssysteme durchzuführen sowie spezialisierte Software einzusetzen usw.
