


Catégories
Sécurité de l'information des systèmes de télécommunications
 23
 14 min
Dans cet article, nous allons examiner les principales menaces pesant sur la sécurité des systèmes d'information des réseaux de télécommunications, ainsi que les méthodes de protection des données qui s'y appliquent.
Qu'est-ce qu'un système de télécommunications ?
Le système de télécommunications (ci-après — ST) est un réseau de canaux de communication conçu pour échanger des informations entre utilisateurs par divers moyens, tels que la téléphonie IP, le courrier électronique, la télévision et autres.
Grâce aux télécommunications, vous pouvez suivre l'actualité à la télévision et à la radio, passer des appels téléphoniques, envoyer des messages texte et vocaux, des e-mails, et utiliser des ressources internet et des réseaux sociaux. Les télécommunications ont rendu le transfert d'informations entre utilisateurs ou abonnés plus efficace, plus économique et plus pratique.
Aujourd'hui, les réseaux de télécommunications sont activement utilisés dans tous les domaines de l'activité humaine : commerce, banque, industrie, santé, énergie, médias, etc.
On distingue notamment les réseaux de télécommunications suivants :
-
les ordinateurs — nécessaires pour transmettre des données numériques ;
-
les téléphones — utilisés pour transmettre des informations vocales ;
-
la radio — utilisée pour transmettre des informations sonores ;
-
la télévision — nécessaire pour transmettre du son et de l'image.
Les petites entreprises comme les grandes organisations du monde entier s'appuient sur les services proposés par les opérateurs de télécommunications. Les entreprises peuvent recourir à des services tels qu'internet, la téléphonie fixe et mobile, et d'autres types de technologies de communication selon les capacités et les objectifs commerciaux visés. Les réseaux informatiques d'entreprise sont les plus polyvalents et les plus utiles pour les entreprises.
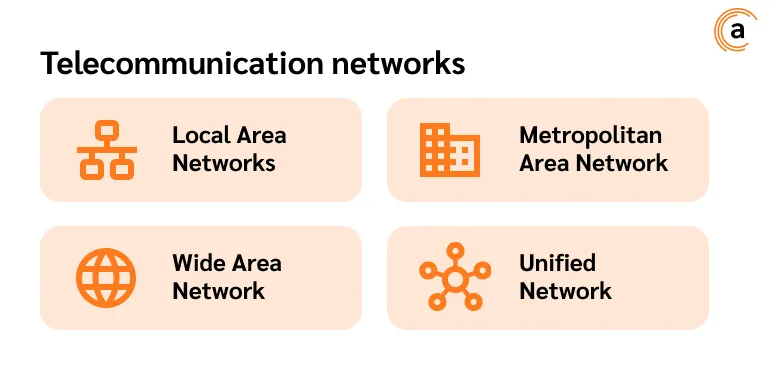
Il existe quatre types de réseaux informatiques d'entreprise :
-
les réseaux locaux (LAN). Utilisés pour assurer la communication au sein d'infrastructures d'information relativement restreintes : bureaux, ensembles de bâtiments, usines.
-
le réseau étendu (WAN). Utilisé pour les réseaux couvrant de vastes zones, comme celles desservant de grandes villes. De nombreuses entreprises internationales utilisent des WAN pour permettre la communication entre le personnel, les fournisseurs, les clients et les employés d'autres organisations situées dans d'autres villes, régions, pays et à travers le monde.
-
le réseau métropolitain (MAN). Combine généralement plusieurs réseaux locaux (LAN) en un seul grand réseau.
-
le réseau unifié (interréseau). Relie deux réseaux ou plus à l'aide de divers équipements, notamment des routeurs, des ponts et des passerelles.
Le type de réseau informatique d'entreprise est choisi en fonction de la taille et des besoins de l'organisation.
Problèmes de sécurité des systèmes de télécommunications
Le plus souvent, les réseaux de télécommunications sont des infrastructures vastes et complexes, car ils se sont développés de manière organique sur une longue période.
Dans le même temps, ces vastes réseaux continuent de gagner en complexité à mesure que la technologie évolue, par exemple avec la popularité croissante des objets connectés (IoT) et le déploiement des infrastructures 5G. À mesure que les réseaux se développent et se complexifient, la surface d'attaque exposée aux acteurs malveillants s'accroît également.
En outre, les réseaux de télécommunications sont également chargés de traiter d'immenses volumes de données personnelles et sensibles. La protection de ces données, qu'il s'agisse d'informations personnelles ou financières, constitue bien sûr non seulement un enjeu financier et réputationnel, mais aussi un enjeu juridique.
Le secteur des télécommunications se trouve dans une position unique, à la croisée des récentes avancées technologiques, des tensions géopolitiques, des mutations économiques et de l'évolution de la société. Il se trouve de ce fait exposé à un grand nombre de menaces, sans doute plus complexes et plus volatiles que dans tout autre domaine d'activité.
Types de menaces pesant sur les systèmes de télécommunications
Les menaces visant les systèmes de télécommunications peuvent porter atteinte à l'intégrité, à la disponibilité et à la confidentialité des informations transmises. Il existe des menaces physiques et des menaces informationnelles pour les systèmes de télécommunications.
Menaces physiques
Conditions d'exploitation inadéquates. Il s'agit d'un non-respect des règles et consignes d'utilisation du matériel, des logiciels et des autres composants du réseau. Cela peut entraîner une dégradation des performances, des dysfonctionnements, des dommages matériels et d'autres problèmes. Une exploitation inadéquate des systèmes de télécommunications peut inclure : le non-respect des conditions de température et d'humidité, l'utilisation d'un équipement incompatible ou de mauvaise qualité, un raccordement et une configuration incorrects du matériel, l'absence de maintenance régulière, entre autres.
- Vieillissement du matériel. Le vieillissement peut se traduire par une baisse des performances du système, une augmentation des temps de réponse, des pertes de données, des pannes et d'autres problèmes.
- Catastrophes naturelles. Les tremblements de terre, les ouragans, les incendies et les inondations peuvent endommager les infrastructures, notamment les antennes-relais, les câbles à fibre optique et d'autres composants du réseau. Cela peut compromettre la disponibilité de l'information dans les zones touchées.
- Facteur humain. Il s'agit d'actions ou d'omissions humaines involontaires entraînant des défaillances dans le fonctionnement des systèmes de télécommunications. Des erreurs peuvent survenir à chaque étape de l'exploitation du système : lors de la conception, de l'installation, de la configuration, de l'utilisation et de la maintenance des équipements.
- Sabotage. Il s'agit de la détérioration ou de la destruction délibérée de l'infrastructure de télécommunications dans le but d'en perturber le fonctionnement. Cela peut être motivé par diverses raisons, telles que des motifs politiques, la recherche d'un avantage concurrentiel, ou des raisons personnelles.
- Les menaces physiques liées aux catastrophes naturelles, aux défaillances d'infrastructure et aux actions humaines malveillantes sont généralement impossibles à prévoir, mais il est possible de réduire les risques de survenue et de minimiser les dommages causés — grâce à une préparation adéquate.
Menaces informationnelles
Les cybermenaces visant les réseaux de télécommunications ne sont pas nouvelles. Les télécommunications sont un outil essentiel de l'activité humaine quotidienne. C'est une sorte de « pont » qui relie et assure l'interaction des organisations, des entreprises et même de secteurs entiers. Dans le contexte géopolitique actuel, la perturbation des communications au sein d'un pays constitue une cible pour les groupes cybercriminels.
En outre, les informations transmises via les ST peuvent présenter une valeur particulière pour les cybercriminels. Ceux-ci peuvent exploiter des vulnérabilités pour voler des données personnelles et professionnelles, ainsi que d'autres informations sensibles. Les fuites de données entraînent non seulement des pertes financières, mais nuisent également à la réputation de l'entreprise.
On distingue les types de menaces informationnelles suivants pour les ST.
Menaces internes. Il s'agit d'actes ou d'omissions, intentionnels ou non, commis par des employés, susceptibles d'entraîner des dysfonctionnements du système ou de compromettre l'intégrité, la confidentialité ou la disponibilité des informations transmises.
Important ! Si certaines attaques contre le système sont malveillantes, de nombreux employés loyaux ignorent que leurs actions constituent une menace pour la sécurité de l'information de l'organisation. Pour réduire le risque d'exfiltration ou de destruction d'informations protégées par la faute du personnel, il est recommandé de mettre en place un programme de formation à la cybersécurité.
Attaques DDoS. Les attaques par déni de service distribué (DDoS) sont répandues dans le secteur des télécommunications. Ces attaques submergent les réseaux d'un flot de trafic internet, les rendant inutilisables et privant les utilisateurs légitimes d'accès aux ressources d'information.
Attaques de l'homme du milieu (MitM). Les attaquants interceptent et modifient les communications entre deux parties à leur insu. Dans les télécommunications, cela peut compromettre l'intégrité des informations transmises sur les réseaux, y compris les communications vocales.
Rançongiciels. Ce type de logiciel malveillant empêche les utilisateurs légitimes d'accéder à leurs systèmes ou à leurs fichiers personnels et exige une rançon pour rétablir l'accès. Les réseaux de télécommunications sont particulièrement vulnérables aux attaques par rançongiciel en raison de leur importance critique et de leur large accessibilité.
Exploitation des infrastructures 5G. Alors que les opérateurs de télécommunications déploient les réseaux 5G, ils doivent faire face à de nouvelles vulnérabilités liées à cette technologie. Il s'agit notamment des risques découlant du recours accru aux logiciels pour gérer les opérations réseau et de l'intégration des objets connectés au réseau.
Internet des objets (IoT). L'un des plus grands défis pour les télécommunications à l'heure actuelle est l'internet des objets. L'IoT a créé davantage de points d'entrée pour les actions des attaquants. Tous ces points ne sont pas correctement corrigés, ce qui laisse les comptes des utilisateurs, des clients et des entreprises vulnérables.
Les groupes terroristes et les structures étatiques étrangères peuvent également constituer une menace pour les systèmes de télécommunications. Ils peuvent recourir à diverses méthodes, telles que des cyberattaques, du sabotage ou d'autres formes d'ingérence, pour perturber les systèmes ou obtenir des informations précieuses sur la propriété intellectuelle, les accords commerciaux et les données personnelles.
Certaines de ces attaques sont menées sans objectif précis par des cybercriminels de bas niveau, mais dans de nombreux cas, les réseaux de télécommunications sont souvent visés par des groupes cybercriminels hautement organisés.
Missions d'un spécialiste de la sécurité de l'information des systèmes de télécommunications
Assurer la sécurité de l'information des systèmes de télécommunications est l'une des missions essentielles, confiée à une unité spécialisée — le service de sécurité de l'information. Les spécialistes de la sécurité de l'information doivent posséder une connaissance approfondie de la législation encadrant la protection de l'information, ainsi que des compétences pour mettre en œuvre rapidement et efficacement des moyens logiciels, matériels et techniques, et pour contrôler les actions des employés de l'entreprise.
Les missions d'un spécialiste de la sécurité de l'information des télécommunications comprennent:
-
l'anticipation et la modélisation des menaces pour la sécurité de l'information ;
-
l'évaluation des risques ;
-
la vérification du bon fonctionnement et de l'efficacité des outils logiciels et matériels utilisés ;
-
l'analyse des performances et de la stabilité du système ;
-
la restauration du fonctionnement du système en cas de panne ;
-
l'élaboration de politiques, règles, réglementations et instructions de sécurité, etc.
Méthodes de protection de l'information dans les systèmes de télécommunications
Malheureusement, il est impossible d'éliminer totalement l'accès non autorisé aux composants des systèmes de télécommunications ainsi que leur modification ou leur destruction. Néanmoins, des mesures peuvent être prises pour réduire les risques de fuite d'informations confidentielles.
Les méthodes de sécurité de l'information suivantes aident à sécuriser les systèmes de télécommunications et à prévenir la fuite d'informations confidentielles.
Méthodes techniques
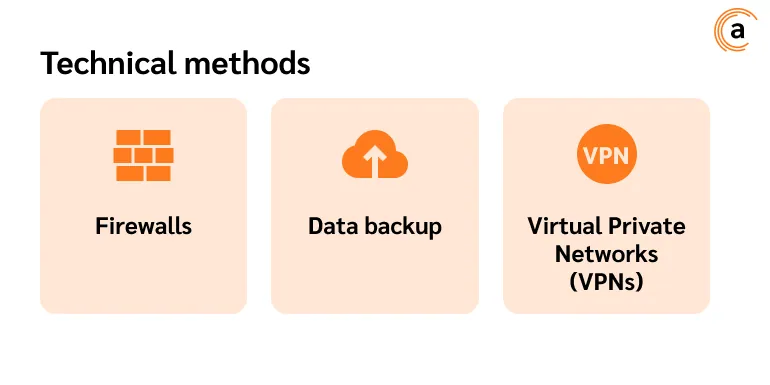
Il s'agit du recours aux moyens et méthodes techniques suivants pour protéger l'information.
-
Pare-feu. Nécessaires pour contrôler le trafic réseau et filtrer les données qui transitent par le réseau. En général, on utilise à cette fin des routeurs filtrants, des passerelles de session, des serveurs proxy et des pare-feu personnels.
-
La sauvegarde des données est nécessaire pour restaurer le fonctionnement du système après une panne ou un incident. Il existe des sauvegardes complètes, des sauvegardes incrémentielles (ou sauvegardes additionnelles), c'est-à-dire ne sauvegardant que les données ajoutées ou modifiées depuis la dernière sauvegarde complète ou incrémentielle, et des sauvegardes différentielles, c'est-à-dire ne sauvegardant que les données modifiées depuis la dernière sauvegarde complète.
-
Les réseaux privés virtuels (VPN) — assurent des connexions à distance sécurisées pour les employés en télétravail ou en déplacement.
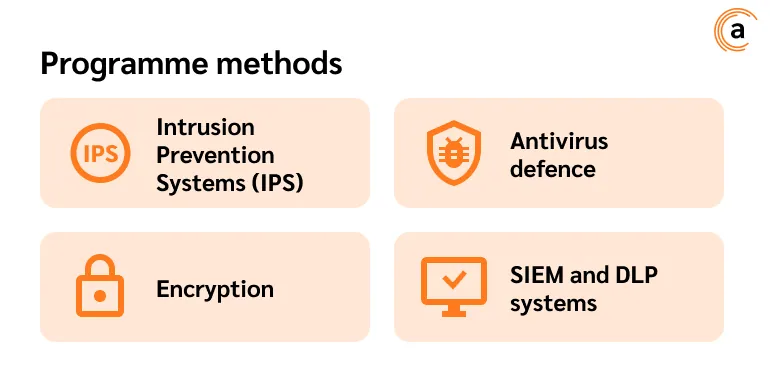
La mise en œuvre des fonctions de sécurité à l'aide des logiciels suivants.
-
Systèmes de prévention des intrusions (IPS). Conçus pour détecter et bloquer les attaques réseau en temps réel. Les IPS surveillent les schémas de trafic afin d'identifier les activités malveillantes, les failles de sécurité, les vulnérabilités ou les menaces que les pare-feu pourraient ne pas détecter.
-
Protection antivirus. Pour protéger les systèmes de télécommunications, vous pouvez utiliser divers antivirus proposant des solutions complètes de sécurité des données.
-
Le chiffrement sécurise les informations sensibles contre les accès non autorisés ou les tentatives de modification. Il chiffre les données à l'aide d'algorithmes et de clés spécifiques, garantissant que seules les parties disposant des clés de déchiffrement peuvent les lire.
-
Systèmes SIEM et DLP. Ils surveillent en continu l'activité des utilisateurs et des logiciels, capturent les données et analysent les journaux d'activité réseau afin de détecter rapidement les attaques potentielles et les comportements anormaux révélateurs d'incidents.
Méthodes organisationnelles
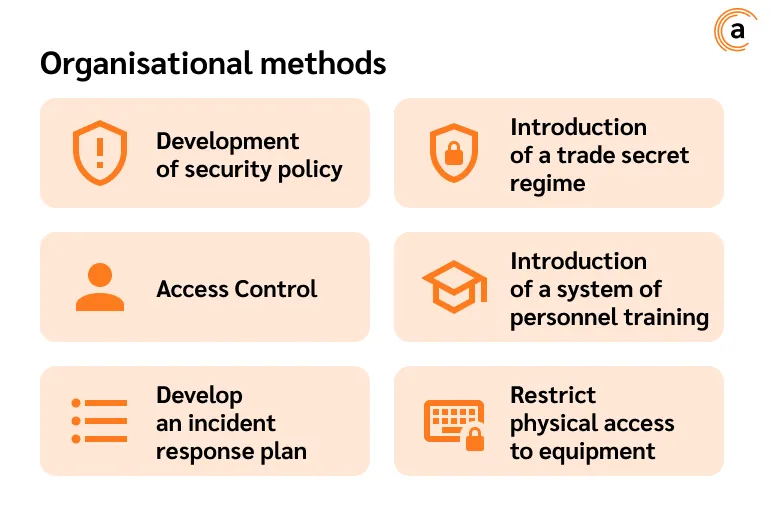
Mesures visant à assurer la sécurité de l'information en encadrant l'activité du personnel et l'utilisation des ressources du système.
- Élaboration d'une politique de sécurité : élaboration et mise en œuvre de règles de sécurité, identification des actifs informationnels à protéger, définition du périmètre de responsabilité du personnel en cas de manquement.
- Instauration d'un régime de secret commercial.
- Contrôle d'accès. Encadre l'accès aux réseaux et aux systèmes en mettant en œuvre une authentification, une autorisation et une traçabilité renforcées. Des techniques telles que l'authentification multifacteur et le contrôle d'accès basé sur les rôles limitent l'accès des tiers aux ressources protégées.
- Surveiller l'activité des utilisateurs et le respect des règles de sécurité de l'information. Cela peut être réalisé à l'aide du système Anexet DLP.
- Mise en place d'un programme de formation du personnel aux fondamentaux de la sécurité de l'information.
- Élaborer un plan de réponse aux incidents. Aucune méthode de sécurité de l'information ne permet à elle seule de ramener les risques à zéro ; il est donc recommandé d'élaborer un plan de réponse aux incidents, c'est-à-dire de rédiger des procédures détaillant les rôles, les responsabilités et les actions nécessaires pour contenir efficacement les incidents.
Lors de la mise en place d'un système de sécurité de l'information pour les systèmes de télécommunications, il est important d'assurer la sécurité physique de l'infrastructure, celle-ci étant exposée aux attaques, au vandalisme et au vol. La protection de l'infrastructure de communication comprend les mesures suivantes.
-
Restreindre l'accès physique aux équipements. Cela peut être obtenu en installant des clôtures, des systèmes de contrôle d'accès (SCA), de la vidéosurveillance, des systèmes d'alarme et d'autres moyens techniques.
-
Assurer la fiabilité et la sécurité des bâtiments et des structures. Les bâtiments abritant les systèmes de télécommunications doivent respecter les normes de sécurité incendie, de résistance sismique et autres réglementations.
-
Protection contre les catastrophes naturelles. Les systèmes de télécommunications doivent être protégés contre les risques naturels tels que les tremblements de terre, les inondations, les ouragans et les incendies. Cela nécessite des inspections régulières de l'état du matériel, l'élaboration de mesures d'intervention d'urgence et l'installation de systèmes d'alarme incendie.
Les systèmes DLP sont-ils adaptés à la protection des données des opérateurs de télécommunications ?
Les systèmes DLP peuvent s'avérer utiles pour sécuriser les systèmes de télécommunications pour les raisons suivantes :
-
Protection contre les menaces internes. Contribue à prévenir les fuites de données causées par le personnel de l'organisation. Cela est particulièrement important pour les systèmes de télécommunications qui transmettent de grandes quantités de données personnelles et sensibles.
-
Permettre le respect de la législation, y compris des exigences de la législation en matière de protection des données personnelles.
-
Surveiller en continu l'activité des employés sur leurs postes de travail. Les systèmes DLP capturent et analysent en permanence les données transmises via tous les canaux de communication utilisés dans les organisations. Cela permet aux entreprises d'identifier de manière proactive les employés peu fiables ou potentiellement dangereux et de prévenir la fraude et le sabotage de la part du personnel.
En conclusion
Aucune des méthodes évoquées, prise isolément, ne permet d'éliminer complètement l'ensemble des risques liés à la sécurité de l'information. Ce n'est qu'en les combinant que l'on peut réduire significativement les risques de perte de disponibilité, de destruction, d'altération et de fuite des données des systèmes de télécommunications.
Pour assurer une sécurité de l'information efficace, il est nécessaire d'impliquer la direction générale de l'entreprise, d'élaborer et de mettre en œuvre des politiques de sécurité strictes, de procéder à une évaluation des risques, de former les employés, de réaliser des tests de vulnérabilité, des audits des systèmes d'information, de recourir à des logiciels spécialisés, etc.
