


Catégories
Comment reconnaître un initié malveillant dans une entreprise et prévenir ses agissements ?
 23
 8 min
La loi protège bien sûr votre entreprise contre le vol de secrets commerciaux, mais elle le fait a posteriori, lorsque l'argent est déjà perdu et que votre réputation ne peut plus être sauvée. Les experts du laboratoire de cybersécurité de l'université du Nouveau-Mexique divisent les attaques internes en deux types : situationnelles, c'est-à-dire des fuites d'informations isolées survenues à la suite d'une négligence ou d'une défaillance du système, et planifiées. Autrement dit, elles résultent, d'une manière ou d'une autre, d'une intention malveillante. « La taupe peut être n'importe qui : votre bras droit ou un autre économiste dont vous ne vous souvenez même plus du nom.
Selon un rapport de Secure Automatic Technologies, 99 % des organisations européennes ont subi des pertes financières au moins trois fois dans leur histoire à cause d'activités internes malveillantes. Dans le rapport Insider Threat 2023 de l'American Insider Threat Association, 74 % des organisations interrogées déclarent que les attaques internes sont devenues plus fréquentes. Et une proportion tout aussi élevée se dit au moins vulnérable aux menaces internes. Plus de la moitié des organisations ont subi une menace interne au cours de l'année écoulée, et 8 % en ont subi plus de 20. Le rapport souligne également que 61 % des faillites aux États-Unis sont aujourd'hui causées par des employés internes malveillants, la menace devenant particulièrement aiguë lors de contrats importants.
Les types d'initiés malveillants
"Un initié malveillant" est un employé d'une organisation qui a accès à des informations non accessibles au public. Un initié malveillant est un employé d'une organisation qui a accès à des informations non accessibles au public.
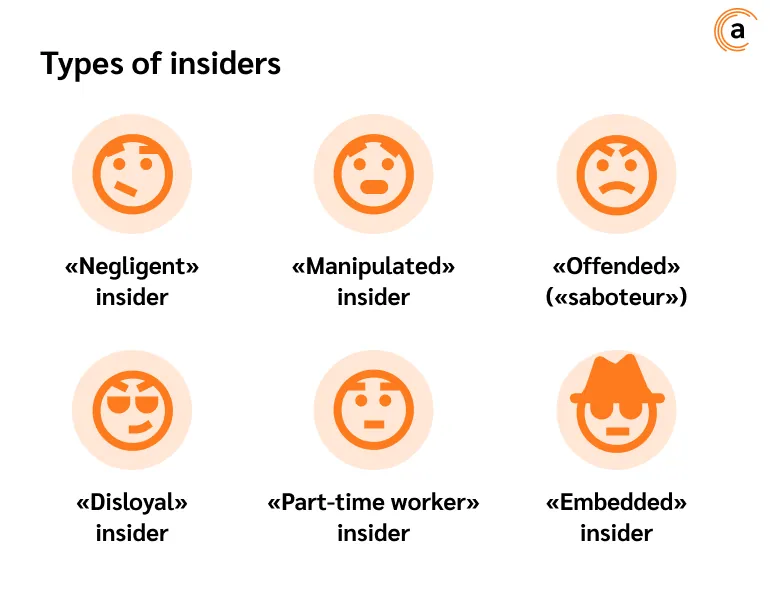
Chacun peut devenir un initié malveillant (littéralement, n'importe qui). Cependant, la psychologie comportementale et le profilage RH permettent d'identifier une taupe dès le stade de l'entretien ou de prévenir le vol de données au sein d'une équipe déjà en place. Les psychologues du personnel distinguent six types d'initiés malveillants : les négligents, les manipulés, les rancuniers, les déloyaux, les employés qui cumulent un emploi parallèle et les employés infiltrés. De manière assez situationnelle, qui peut être considéré comme le maillon le moins dangereux de cette échelle ?
Les employés « négligents » peuvent divulguer des informations par inadvertance (et cela peut être irréparable), tandis que les activités des employés « infiltrés » visent directement à nuire à votre entreprise.
-
L'initié « négligent » est le type le plus courant d'initié malveillant en entreprise, aussi appelé « imprudent ». Il s'agit généralement d'un employé de base qui effectue un flux de travail mécanique. Les violations de la politique de sécurité ne sont pas motivées et consistent principalement en un retrait involontaire d'informations du circuit numérique de l'organisation. L'incident en lui-même n'est pas si dangereux, mais la menace s'aggrave si des données sensibles tombent entre de mauvaises mains. Un e-mail envoyé par inadvertance ou un post-it avec des identifiants de connexion au réseau de l'entreprise soigneusement collé sur l'écran d'un ordinateur professionnel, c'est une tout autre affaire.
-
L'initié « manipulé » ou « Pinocchio ». Tout comme dans le conte de Carlo Collodi, le principal problème de ce type d'employé est la naïveté et une crédulité excessive. Tout se ligue contre l'employé manipulé : à commencer par ses collègues, jusqu'à ce que l'on appelle aujourd'hui l'« ingénierie sociale » (une arnaque somme toute banale). Imaginons : un appel est passé, la voix à l'autre bout du fil se présente comme le directeur d'une véritable filiale de l'entreprise, décrit le problème dans les moindres détails et demande (au nom de l'efficacité, bien sûr) de contourner la politique de sécurité commerciale en vigueur et d'envoyer des documents critiques à son adresse e-mail personnelle. Sans même penser à la menace possible, notre « Pinocchio », se frottant les mains à l'idée d'une prime substantielle, envoie le fichier directement à l'adresse e-mail du concurrent. C'est fait : la fuite a eu lieu.
-
Le « rancunier » (« saboteur »). Ce type d'employé ne cherche pas à voler les informations de votre entreprise et ne se soucie absolument pas de la valeur de la propriété intellectuelle ni des avantages pratiques d'une utilisation non autorisée des bases de données. Il cherche à nuire par tous les moyens possibles. Le grief qui anime un tel employé peut être n'importe quoi : une rémunération insuffisante, un manque de reconnaissance au sein de l'équipe, une place inadéquate dans la hiérarchie du bureau... L'employé n'a pas l'intention de quitter l'entreprise ; il restera « dans l'ombre » jusqu'à avoir causé un préjudice maximal. Il peut par exemple falsifier ou détruire des documents importants, voler du matériel de bureau ou traîner sur son lieu de travail. Sur la base de sa propre idée de la valeur de l'information, cet employé détermine quelles données il est utile de voler et à qui les transmettre. Il s'agit souvent de la presse ou de structures occultes.
-
Les initiés « déloyaux ». Ils coïncident le plus souvent avec le type « rancunier », mais ont fermement décidé de changer d'emploi ou de créer leur propre entreprise pour devenir un concurrent audacieux. Pour une raison ou une autre, il est devenu courant qu'un employé quittant le service commercial emporte avec lui une copie de la base clients, et qu'un employé du service financier emporte celle des données financières. C'est une habitude héritée de l'époque soviétique consistant à « emporter des souvenirs de son bureau », dont il faut se débarrasser. La méthode de détournement la plus courante est la « nécessité industrielle ». Les employés déloyaux se distinguent des initiés « rancuniers » en ce que, après avoir volé des informations, ils ne cachent pas le fait du vol et l'utilisent parfois comme garantie d'un départ confortable, avec indemnisation et recommandations positives.
-
Les initiés « à activité parallèle », c'est-à-dire le type dont parlaient les experts d'EY. Ce sont des employés qui ont un besoin urgent d'argent. En réalité, c'est le type d'initié le plus vaste. Il regroupe des personnes ayant décidé de gagner quelques milliers en plus, ainsi que celles devenues initiées malgré elles, à la suite d'un chantage, d'une extorsion ou de l'influence de tiers. Selon les circonstances, elles peuvent invoquer une nécessité de production et, dans les cas les plus graves, aller jusqu'à pirater ou corrompre d'autres employés.
-
Les initiés « infiltrés » ou espions dignes des thrillers hollywoodiens de la Guerre froide. À titre d'exemple, l'un des cas récents traités par Anexet : l'entreprise concernée fabriquait des pièces détachées à l'aide de machines à commande numérique (CNC). Le client soupçonnait le service développement de « faire fuiter » de la documentation technique, à savoir des plans, vers des concurrents. La difficulté résidait dans le fait qu'il ne s'agissait pas de simples plans, mais de programmes selon les algorithmes desquels fonctionnaient les machines. Le logiciel était chargé dans les équipements via un réseau local directement depuis le bureau de l'entreprise. Dans la machine elle-même, il était classé en dossiers, d'où les opérateurs le récupéraient pour le charger dans le logiciel de traitement. La particularité était que les armoires des machines étaient scellées et verrouillées, seuls le moniteur, la souris et le clavier en sortant. Il était physiquement impossible de connecter un lecteur directement à l'ordinateur. Il s'est avéré que la souris était reliée à la machine via USB. Un collègue a trouvé un dispositif similaire et a installé un hub USB de récupération à l'intérieur de la souris, dans lequel la clé espionne était branchée. Pendant un mois, le dispositif espion a dérobé des informations avant de finir chez un concurrent. Anexet a découvert la cause de la fuite dès la phase d'utilisation test.
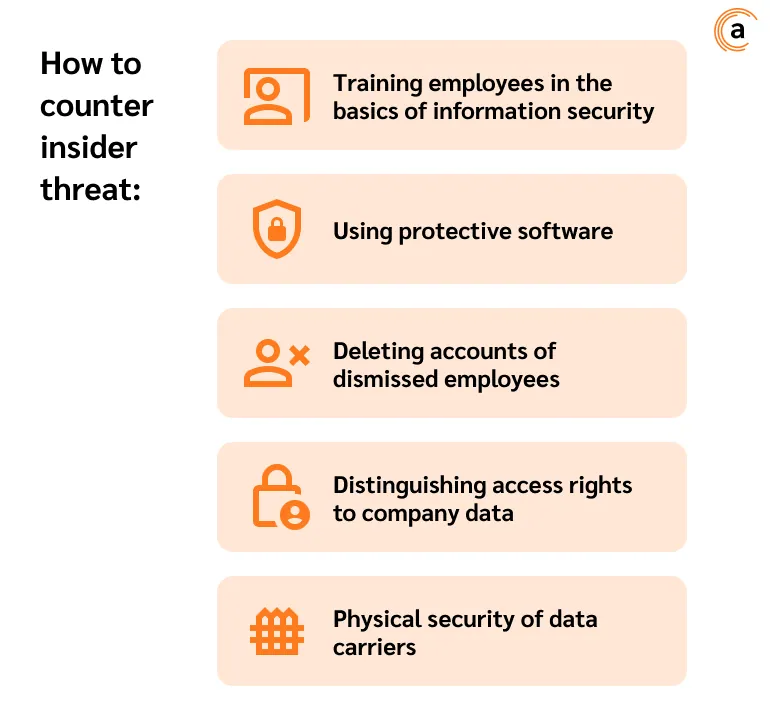
Comment contrer la menace interne
Si l'on divise les employés négligents entre ceux qui sont irrécupérables et ceux qui peuvent encore être sauvés, le groupe RH d'Anexet recommande à votre service des ressources humaines de porter une attention particulière aux employés « négligents » et « manipulés ». Il se peut simplement qu'ils manquent d'une culture de la sécurité de l'information. Ils ne se rendent pas compte du préjudice que leur geste irréfléchi peut causer à votre entreprise, tandis que les « rancuniers », les « déloyaux » et les « cumulards » devraient être écartés le plus rapidement possible. Principalement les « rancuniers », car vous ne tirerez plus jamais aucun bénéfice de leur activité.
Installez un système DLP. Le logiciel créera un circuit numérique sécurisé puissant autour du réseau interne de votre organisation et signalera toute tentative de faire sortir des informations confidentielles du périmètre de l'entreprise. Le système permet de filtrer et d'analyser le trafic selon sa valeur statistique et sémantique, ce qui rend automatique la détection des employés déloyaux, des initiés malveillants et des employés portant atteinte à la sécurité économique de votre entreprise. Agissant dans le cadre d'une politique de sécurité définie, le système de protection de l'information DLP avertira le personnel autorisé en cas de violation des protocoles, qu'il s'agisse d'un e-mail au contenu douteux ou de l'impression de documents confidentiels. La fonction d'audit et de surveillance du système DLP vous permettra de suivre l'activité des employés sur leur poste de travail et d'identifier les faiblesses du système de sécurité.
Surveillez les comptes qui ne sont plus à jour. Souvent, les fuites d'informations sont causées par des employés ayant quitté l'organisation mais dont les identifiants de connexion sont toujours valides. Cependant, ils ne sont pas forcément les auteurs des faits : identifiants et mots de passe peuvent tomber entre les mains d'employés actuels qui commettent des actes illégaux depuis l'intérieur de l'organisation et détournent les soupçons d'eux-mêmes. Pour identifier ces personnes, utilisez des appâts et prêtez attention aux « traces » de leur activité. Les initiés conscients de leurs actes ont tendance à supprimer de grandes quantités de fichiers pour tenter de masquer leur activité. Le système DLP conserve l'historique complet des activités des employés et sauvegarde hors ligne tous les fichiers du réseau de l'entreprise.
Une méthode courante pour identifier les initiés malveillants consiste à utiliser un appât. Un attaquant « fouille » constamment le réseau de l'entreprise à la recherche d'informations critiques. Vous pouvez « laisser » un ensemble de fichiers extrêmement précieux en libre accès et observer qui envoie l'archive sur une clé USB, dans le cloud ou à l'impression.
Comment reconnaître un initié malveillant ?
Ce n'est pas seulement la fonctionnalité des systèmes DLP qui permet de reconnaître un initié malveillant ; cela peut se faire dès le stade de l'entretien. Des outils universels similaires - entretiens et expériences - peuvent être utilisés à cette fin. Un entretien désigne une enquête traitée selon la méthodologie sociométrique. Les mêmes méthodes peuvent être appliquées au sein d'une équipe déjà constituée. Le service RH de Samsung analyse le risque parmi le personnel de l'entreprise au moyen d'un simple questionnaire verbal : « Avec qui n'accepteriez-vous pas de partir en déplacement professionnel ? » ou « Avec qui partageriez-vous une nouvelle idée créative ? ». Des enquêtes répétées peuvent être menées, mais en utilisant des questions différentes afin de garantir la fiabilité des informations. En observant les choix d'une personne, il est possible d'étudier sa typologie de comportement social au sein du groupe. La technique sociométrique ne nécessite pas plus de 15 minutes.
L'expérience consiste à créer délibérément des conditions particulières pour la personne observée afin de déterminer, par ses actions dans certaines situations, à quel point elle est égocentrique et si elle est capable d'empathie envers autrui.
Rappelez-vous que les informations sensibles dans un environnement largement accessible sont comme un glaçon : à chaque étape, il rétrécit, et vos mains restent dans l'eau. Les systèmes DLP (prévention des fuites de données) peuvent vous aider à faire face à cette menace et à d'autres menaces potentielles. Leur mission principale est de détecter, de contrôler et de prévenir les menaces potentielles, de protéger les données importantes et de surveiller les employés sur leur poste de travail. Notre système DLP est une solution accessible dans ce domaine.
Vous pouvez découvrir Anexet gratuitement pendant 30 jours. Toutes les informations nécessaires sont disponibles via le lien.
