


Categorie
Come riconoscere un insider in azienda e prevenirne le attività?
 23
 8 min
La legge, naturalmente, protegge la tua azienda dal furto di segreti commerciali, ma lo fa a posteriori, quando il denaro è ormai perso e la reputazione non può più essere salvata. Gli esperti del laboratorio di cybersecurity dell'Università del New Mexico dividono gli attacchi interni in due tipi: situazionali, cioè fughe di informazioni isolate dovute a negligenza o a un guasto del sistema, e pianificati, cioè in un modo o nell'altro frutto di intenzione dolosa. La talpa potrebbe essere chiunque: il tuo braccio destro o un altro economista di cui non ricordi nemmeno il nome.
Secondo un rapporto di Secure Automatic Technologies, il 99% delle organizzazioni europee ha subito perdite finanziarie almeno tre volte nella propria storia a causa di attività interne malevole. Nel report Insider Threat 2023 dell'American Insider Threat Association, il 74% delle organizzazioni intervistate afferma che gli attacchi interni sono diventati più frequenti. E un numero pari di intervistati dichiara di essere quantomeno vulnerabile alle minacce interne. Più della metà delle organizzazioni ha subito una minaccia interna nell'ultimo anno, e l'8% ne ha subite più di 20. Si rileva inoltre che il 61% dei fallimenti negli Stati Uniti oggi è causato da insider, con la minaccia che diventa particolarmente acuta in occasione di grandi contratti.
Tipi di insider
"Un insider" è un dipendente di un'organizzazione che ha accesso a informazioni non pubbliche. Un insider è un dipendente di un'organizzazione che ha accesso a informazioni non pubbliche.
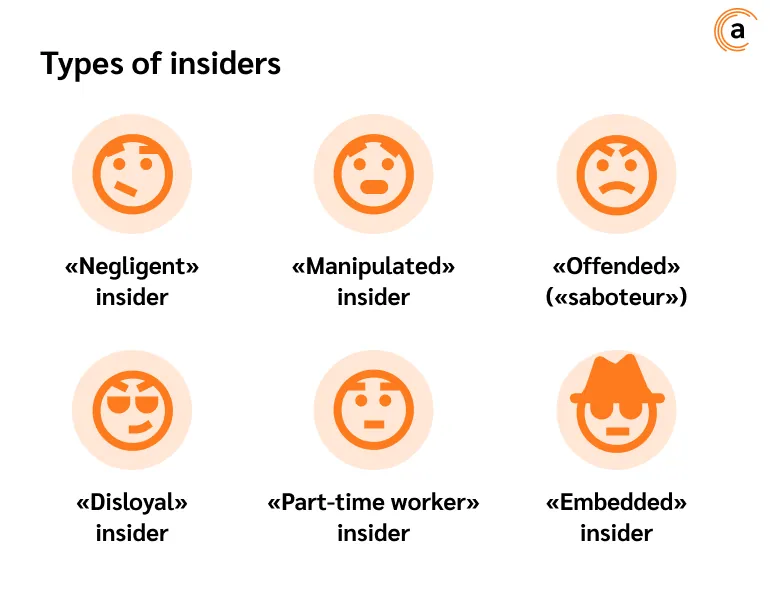
Chiunque può diventare un insider (letteralmente chiunque). Tuttavia, la psicologia comportamentale e il profiling delle risorse umane permettono di individuare una talpa già in fase di colloquio, o di prevenire il furto di dati in un team già consolidato. Gli psicologi del personale distinguono sei tipi di insider: negligente, manipolato, risentito, sleale, secondo lavoro e infiltrato. In modo piuttosto situazionale, chi può essere considerato l'anello meno pericoloso di questa scala?
I dipendenti "negligenti" possono far trapelare informazioni involontariamente (e il danno può essere irreparabile), mentre l'attività dei dipendenti «infiltrati» è mirata direttamente a danneggiare la tua azienda.
-
Insider "negligente" è il tipo più comune di insider aziendale, chiamato anche "disattento". Solitamente si tratta di un dipendente comune che svolge un flusso di lavoro meccanico. Le violazioni della politica di sicurezza non sono motivate e consistono per lo più nella rimozione involontaria di informazioni dal circuito digitale dell'organizzazione. L'incidente in sé non è così pericoloso, ma la minaccia aumenta se i dati sensibili finiscono nelle mani sbagliate. Un'email inviata con leggerezza o un post-it con le credenziali di accesso alla rete aziendale attaccato con cura al monitor del computer di lavoro sono un altro discorso.
-
Insider "manipolato" o "Pinocchio". Proprio come nella fiaba di Carlo Collodi, il problema principale di questo tipo di dipendente è l'ingenuità e l'eccessiva credulità. Tutto congiura contro il dipendente manipolato: a partire dai colleghi fino a quello che oggi viene chiamato "ingegneria sociale" (una banale truffa). Immaginiamo: arriva una telefonata, la voce dall'altra parte si presenta come il direttore di una vera filiale dell'azienda, descrive il problema nel massimo dettaglio e chiede (in nome dell'efficienza, ovviamente) di aggirare la politica di sicurezza commerciale esistente e di inviare documenti critici alla sua e-mail personale. Senza nemmeno pensare alla possibile minaccia, il nostro "Pinocchio", strofinandosi le mani all'idea di un lauto bonus, invia il file direttamente all'e-mail del concorrente. Fatto – la fuga di dati ha avuto luogo.
-
"Risentito" ("sabotatore"). Questo tipo di dipendente non cerca di rubare le informazioni della tua azienda, né gli interessa affatto il valore della proprietà intellettuale o i vantaggi pratici dell'uso non autorizzato dei database. Cerca di causare danno in qualsiasi modo possibile. Il risentimento che spinge un dipendente del genere può essere qualsiasi cosa: retribuzione insufficiente, mancanza di apprezzamento nel team, posizione inadeguata nella gerarchia aziendale... Il dipendente non intende lasciare l'azienda, resterà "nell'ombra" finché non avrà causato il massimo danno possibile. Ad esempio, può falsificare o distruggere documenti importanti, rubare materiale d'ufficio o oziare sul posto di lavoro. Sulla base delle proprie idee sul valore delle informazioni, questo dipendente decide quali dati abbia senso rubare e a chi trasmetterli. Spesso si tratta della stampa o di strutture parallele.
-
Insider "sleali". Coincidono il più delle volte con il tipo "risentito", ma hanno deciso con fermezza di cambiare lavoro o di aprire un'attività propria e diventare concorrenti agguerriti. Per qualche motivo è diventata prassi che un dipendente che lascia il reparto commerciale porti con sé una copia della base clienti, e chi lascia il reparto economico porti con sé quella finanziaria. È un'abitudine di stampo sovietico, quella di "portarsi via souvenir dalla scrivania", di cui bisognerebbe liberarsi. Il metodo più comune di sottrazione è la "necessità produttiva". Gli insider sleali si differenziano da quelli "risentiti" per il fatto che, dopo aver rubato le informazioni, non nascondono il fatto del furto, e a volte lo usano come garanzia per un licenziamento agevole con compensazione e referenze positive.
-
Insider "a tempo parziale", cioè il tipo di cui parlavano gli esperti di EY. Si tratta di dipendenti che hanno un disperato bisogno di denaro. Di fatto, è il tipo di insider più ampio in assoluto. Include persone che hanno deciso di guadagnare qualche migliaio in più, così come coloro che sono diventati insider involontariamente, a seguito di ricatti, estorsioni o influenza di terzi. A seconda delle condizioni, possono simulare una necessità produttiva e, nei casi più gravi, possono violare i sistemi o corrompere altri dipendenti.
-
Insider "infiltrati" o spie da thriller hollywoodiani sulla Guerra Fredda. Come esempio, uno dei casi recenti di Anexet: l'azienda era impegnata nella produzione di pezzi unitari tramite macchine a controllo numerico (CNC). Il cliente sospettava che il reparto di sviluppo stesse "facendo trapelare" la documentazione tecnica, in particolare i disegni, ai concorrenti. La difficoltà era che non si trattava di semplici disegni, ma di programmi, secondo i cui algoritmi lavoravano le macchine. Il software veniva caricato nell'attrezzatura tramite una rete locale direttamente dall'ufficio dell'azienda. Nella macchina stessa veniva ordinato in cartelle, da cui gli operatori lo prelevavano per caricarlo nel software di lavorazione. La particolarità era che i rack delle macchine erano sigillati, con solo monitor, mouse e tastiera che ne uscivano. Era fisicamente impossibile collegare un lettore direttamente al computer. Si è scoperto che il mouse era collegato alla macchina tramite USB. Un collega ha trovato un dispositivo simile e ha inserito un hub USB di recupero all'interno del mouse, nel quale era inserita la chiavetta spia. Nell'arco di un mese, il dispositivo spia ha sottratto informazioni per poi finire da un concorrente. Anexet ha scoperto la causa della fuga già in fase di prova d'uso.
Come contrastare la minaccia interna
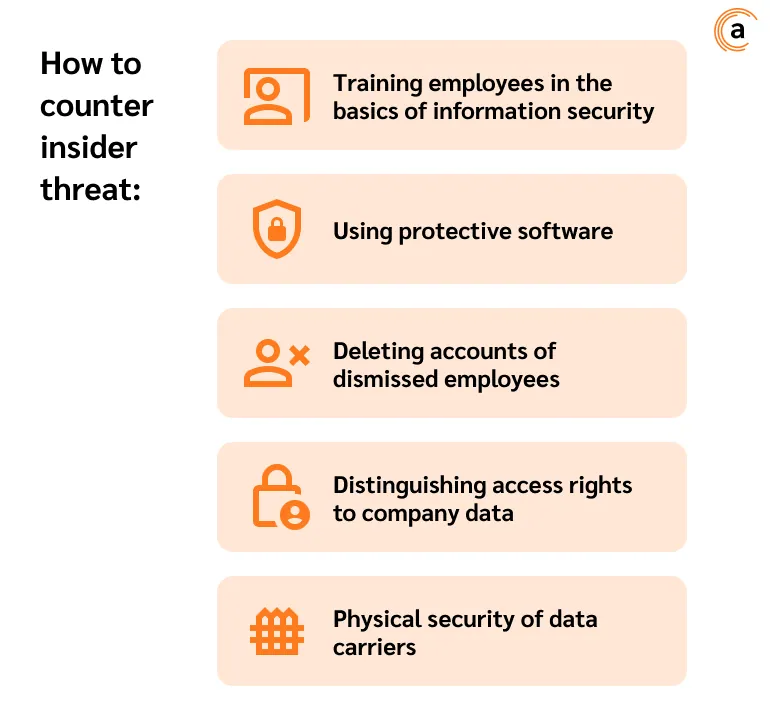
Se dividi i dipendenti negligenti tra quelli ormai persi e quelli che possono ancora essere recuperati, il team HR di Anexet raccomanda al tuo reparto risorse umane di prestare particolare attenzione ai dipendenti "negligenti" e "manipolati". Forse mancano semplicemente di una cultura della sicurezza delle informazioni. Non si rendono conto del danno che un gesto avventato può causare alla tua azienda, mentre i "risentiti", gli "sleali" e gli "infiltrati" andrebbero allontanati il prima possibile. Soprattutto i "risentiti", poiché non trarrai mai più alcun beneficio dalla loro attività.
Installa un sistema DLP. Il software creerà un potente circuito digitale protetto attorno alla rete interna della tua organizzazione e segnalerà qualsiasi tentativo di portare informazioni riservate fuori dal perimetro aziendale. Il sistema prevede il filtraggio e l'analisi del traffico in base al valore statistico e semantico, il che rende automatica la ricerca di dipendenti sleali, insider e persone che minano la sicurezza economica della tua azienda. Operando nell'ambito di una politica di sicurezza definita, il sistema di protezione delle informazioni DLP notificherà il personale autorizzato quando i protocolli vengono violati, sia che si tratti di un'e-mail dal contenuto sospetto sia della stampa di documenti riservati. La funzione di audit e monitoraggio del sistema DLP ti permetterà di tracciare l'attività dei dipendenti sul posto di lavoro e individuare i punti deboli del sistema di sicurezza.
Monitora gli account non più aggiornati. Spesso le fughe di informazioni sono causate da dipendenti che hanno lasciato l'organizzazione ma le cui credenziali di accesso sono ancora valide. Tuttavia, potrebbero non essere loro i responsabili: login e password possono finire nelle mani di dipendenti attuali che commettono atti illeciti dall'interno dell'organizzazione e deviano i sospetti da sé stessi. Per individuare tali soggetti, usa esche e presta attenzione alle "tracce" del loro lavoro. Gli insider consapevoli tendono a eliminare grandi quantità di file nel tentativo di mascherare le proprie attività. Il sistema DLP conserva l'intera cronologia delle attività dei dipendenti ed esegue backup offline di tutti i file sulla rete aziendale.
Un metodo comune per individuare gli insider è l'esca (bait-and-switch). Un aggressore "perlustra" costantemente la rete aziendale in cerca di informazioni critiche. Puoi "lasciare" un insieme di file di grande valore in un'area accessibile e osservare chi invia l'archivio su USB, cloud o alla stampa.
Come si riconosce un insider?
Non è solo la funzionalità dei sistemi DLP a poter riconoscere un insider; lo si può fare anche già in fase di colloquio. Per questo scopo si possono usare strumenti universali simili: interviste ed esperimenti. Un'intervista consiste in un'indagine elaborata con la metodologia sociometrica. Gli stessi metodi possono essere applicati in un team già consolidato. Il servizio HR di Samsung analizza il rischio del personale dell'azienda mediante un semplice questionario verbale: "Con chi non andresti in trasferta?" oppure "Con chi condivideresti una nuova idea creativa?". Si possono condurre sondaggi ripetuti, ma usando domande diverse per garantire l'affidabilità delle informazioni. Osservando le scelte di un individuo, è possibile studiarne la tipologia di comportamento sociale all'interno del gruppo. La tecnica sociometrica non richiede più di 15 minuti.
L'esperimento consiste nel creare deliberatamente condizioni speciali per la persona osservata, al fine di determinare, dalle sue azioni in determinate situazioni, quanto sia egocentrica e se sia in grado di entrare in empatia con altre persone.
Ricorda che le informazioni sensibili in un ambiente ad accesso ampio sono come un cubetto di ghiaccio – a ogni fase il ghiaccio si riduce, e le tue mani finiscono nell'acqua. I sistemi DLP (data leakage prevention) possono aiutarti ad affrontare questa e altre possibili minacce. Il loro compito principale è rilevare, controllare e prevenire potenziali minacce, proteggere i dati importanti e monitorare i dipendenti sul posto di lavoro. Il nostro sistema DLP è una soluzione accessibile in questo ambito.
Puoi provare Anexet gratuitamente per 30 giorni. Tutte le informazioni necessarie sono disponibili al link.
