


Kategorien
Wie man einen Insider im Unternehmen erkennt und seine Aktivitäten verhindert?
 23
 8 Min.
Das Gesetz schützt Ihr Unternehmen zwar vor dem Diebstahl von Geschäftsgeheimnissen, tut dies jedoch nachträglich, wenn das Geld bereits verloren und der Ruf nicht mehr zu retten ist. Experten des Cybersicherheitslabors der University of New Mexico unterteilen Insider-Angriffe in zwei Arten: situative, also vereinzelte Informationslecks, die durch Fahrlässigkeit oder Systemausfall entstanden sind, und geplante. Mit anderen Worten: Sie sind auf die eine oder andere Weise das Ergebnis böswilliger Absicht. ‘Der Maulwurf kann jeder sein: Ihre rechte Hand oder ein anderer Ökonom, dessen Namen Sie sich nicht einmal merken.
Laut einem Bericht von Secure Automatic Technologies haben 99 % der europäischen Organisationen in ihrer Geschichte mindestens dreimal finanzielle Verluste durch Insider-Aktivitäten erlitten. Im Bericht Insider Threat 2023 der American Insider Threat Association geben 74 % der befragten Organisationen an, dass Insider-Angriffe häufiger geworden sind. Ebenso viele sagen, dass sie zumindest anfällig für Insider-Bedrohungen sind. Mehr als die Hälfte der Organisationen hat im letzten Jahr eine Insider-Bedrohung erlebt, und 8 % hatten mehr als 20 Bedrohungen. Zudem wird festgestellt, dass 61 Prozent der Insolvenzen in den USA heute durch Insider verursacht werden, wobei die Bedrohung bei großen Verträgen besonders akut wird.
Arten von Insidern
"Ein Insider" ist ein Mitarbeiter einer Organisation, der Zugang zu Informationen hat, die nicht öffentlich zugänglich sind. Ein Insider ist ein Mitarbeiter einer Organisation, der Zugang zu Informationen hat, die nicht öffentlich zugänglich sind.
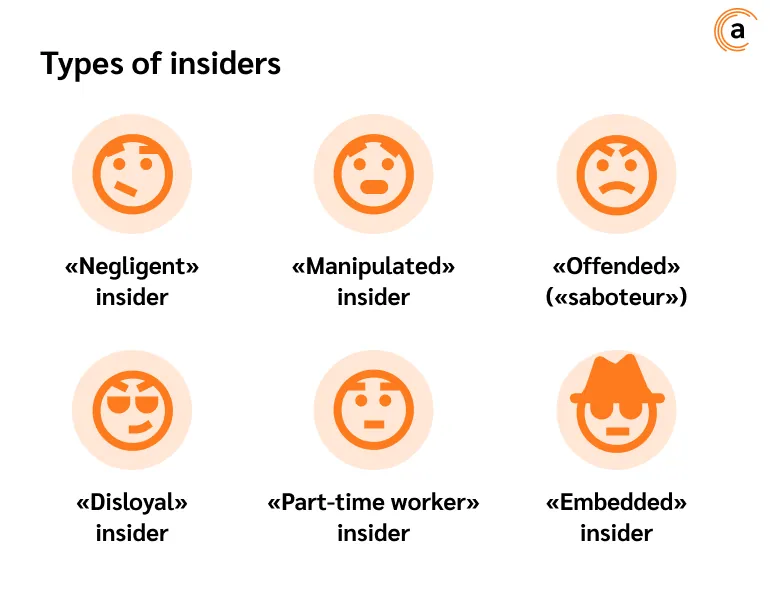
Jeder kann zum Insider werden (also wirklich jeder). Verhaltenspsychologie und HR-Profiling ermöglichen es jedoch, einen Maulwurf bereits im Vorstellungsgespräch zu erkennen oder Datendiebstahl in einem bereits bestehenden Team zu verhindern. Personalpsychologen unterscheiden sechs Arten von Insidern: nachlässige, manipulierte, verärgerte, illoyale, nebenberufliche und eingeschleuste Mitarbeiter. Wer kann je nach Situation als das am wenigsten gefährliche Glied auf dieser Skala gelten?
"Nachlässige" Mitarbeiter können unbeabsichtigt Informationen preisgeben (und der Schaden kann irreparabel sein), während die Aktivitäten von «eingeschleusten» Mitarbeitern direkt darauf abzielen, Ihr Unternehmen zu untergraben.
-
"Nachlässiger" Insider ist der häufigste Typ von Unternehmens-Insider, auch "unachtsam" genannt. Typischerweise handelt es sich um einen einfachen Mitarbeiter, der einen Strom mechanischer Arbeit ausführt. Verstöße gegen die Sicherheitsrichtlinie sind unmotiviert, meist die unbeabsichtigte Entnahme von Informationen aus dem digitalen Kreislauf einer Organisation. Der Vorfall selbst ist nicht so gefährlich, aber die Bedrohung nimmt zu, wenn sensible Daten in die falschen Hände geraten. Eine unachtsame E-Mail oder ein Klebezettel mit Anmeldedaten für ein Firmennetzwerkkonto, sorgfältig am Bildschirm des Arbeitscomputers befestigt, ist eine andere Sache.
-
"Manipulierter" Insider oder "Pinocchio". Genau wie im Märchen von Carlo Collodi besteht das Hauptproblem dieses Mitarbeitertyps in Naivität und übermäßiger Leichtgläubigkeit. Alles wirkt gegen den manipulierten Mitarbeiter: von den Kollegen bis zu dem, was heutzutage "Social Engineering" (banaler Betrug) genannt wird. Stellen wir uns vor: Ein Anruf geht ein, die Stimme am anderen Ende stellt sich als Direktor einer echten Filiale des Unternehmens vor, beschreibt das Problem in größtmöglichem Detail und bittet (natürlich im Namen der Effizienz), die bestehende kommerzielle Sicherheitsrichtlinie zu umgehen und kritische Dokumente an seine private E-Mail zu senden. Ohne auch nur an die mögliche Bedrohung zu denken, schickt unser "Pinocchio", der sich in Erwartung eines beträchtlichen Bonus die Hände reibt, die Datei direkt an die E-Mail des Konkurrenten. Fertig – das Leck hat stattgefunden.
-
"Beleidigter" ("Saboteur"). Dieser Mitarbeitertyp versucht nicht, Informationen Ihres Unternehmens zu stehlen, noch kümmert er sich um den Wert des geistigen Eigentums oder den praktischen Nutzen der unbefugten Nutzung von Datenbanken. Er sucht auf jede erdenkliche Weise Schaden anzurichten. Der Groll, der einen solchen Mitarbeiter antreibt, kann alles Mögliche sein: unzureichende Bezahlung, mangelnde Wertschätzung im Team, unpassende Position in der Büro-Hierarchie... Der Mitarbeiter beabsichtigt nicht, das Unternehmen zu verlassen, er bleibt "im Schatten", bis er maximalen Schaden angerichtet hat. Er kann beispielsweise wichtige Dokumente fälschen oder vernichten, Büroutensilien stehlen oder am Arbeitsplatz herumlungern. Ausgehend von seiner eigenen Vorstellung vom Wert der Informationen entscheidet dieser Mitarbeiter, welche Daten es sinnvoll ist zu stehlen und an wen sie weiterzugeben sind. Oft sind es die Presse oder Schattenstrukturen.
-
"Illoyale" Insider. Meistens deckt sich dieser Typ mit dem "beleidigten", hat sich aber fest entschlossen, den Arbeitsplatz zu wechseln oder ein eigenes Unternehmen zu gründen und ein mutiger Konkurrent zu werden. Aus irgendeinem Grund ist es üblich geworden, dass ein Mitarbeiter, der die Vertriebsabteilung verlässt, eine Kopie der Kundendatenbank mitnimmt, und einer aus der Wirtschaftsabteilung – die Finanzdaten. Dies ist die sowjetische Gewohnheit, "Souvenirs vom Schreibtisch mitzunehmen", und man sollte sie ablegen. Die häufigste Methode der Veruntreuung ist die "betriebliche Notwendigkeit". Illoyale Mitarbeiter unterscheiden sich von "beleidigten" Insidern dadurch, dass sie, nachdem sie Informationen gestohlen haben, die Tatsache des Diebstahls nicht verheimlichen und sie manchmal als Garantie für eine komfortable Kündigung mit Abfindung und positiven Empfehlungen nutzen.
-
"Nebenberufliche" Insider, also der Typ, von dem EY-Experten sprachen. Dies sind Mitarbeiter, die dringend Geld benötigen. Tatsächlich ist dies der umfangreichste Insider-Typ. Dazu gehören Personen, die beschlossen haben, sich ein paar Tausend zu verdienen, sowie solche, die unfreiwillig, infolge von Erpressung, Nötigung oder Einflussnahme Dritter, zu Insidern geworden sind. Je nach Umständen können sie eine betriebliche Notwendigkeit vortäuschen und in schwersten Fällen andere Mitarbeiter hacken oder bestechen.
-
"Eingeschleuste" Insider oder Spione aus Hollywood-Thrillern des Kalten Krieges. Als Beispiel einer der jüngsten Fälle von Anexet: Das Unternehmen war in der Produktion von Stückgütern mittels CNC-Maschinen (numerische Steuerung) tätig. Der Kunde vermutete, dass die Entwicklungsabteilung technische Dokumentation, nämlich Zeichnungen, an Konkurrenten "durchsickern" ließ. Die Schwierigkeit bestand darin, dass es sich nicht nur um Zeichnungen handelte, sondern um Programme, nach deren Algorithmen die Maschinen arbeiteten. Die Software wurde über ein lokales Netzwerk direkt aus dem Büro des Unternehmens in die Anlagen geladen. In der Maschine selbst wurde sie in Ordner sortiert, aus denen die Bediener sie entnahmen und in die Verarbeitungssoftware luden. Die Besonderheit war, dass die Racks der Maschinen versiegelt und verschlossen waren, wobei nur Monitor, Maus und Tastatur herausragten. Es war physisch unmöglich, den Lesegerät direkt an den Computer anzuschließen. Es stellte sich heraus, dass die Maus über USB angeschlossen war. Ein Mitarbeiter fand ein ähnliches Gerät und baute einen kleinen USB-Hub in die Maus ein, in den der Spionagestick eingesteckt wurde. Über einen Monat hinweg stahl das Spionagegerät Informationen, die dann an einen Konkurrenten weitergingen. Anexet entdeckte die Ursache des Lecks bereits in der Testphase.
Wie man der Insider-Bedrohung entgegenwirkt
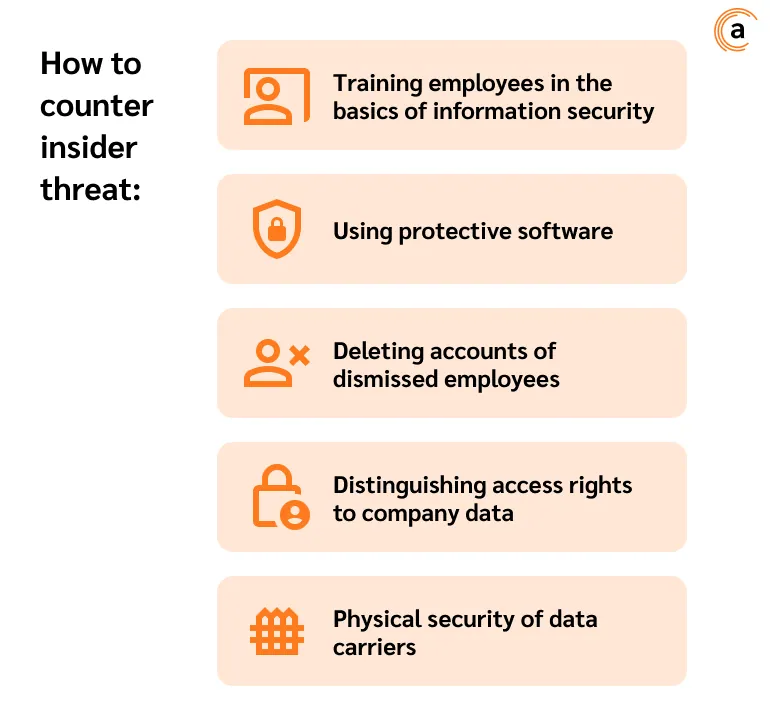
Wenn Sie nachlässige Mitarbeiter in solche unterteilen, die verloren sind, und solche, die noch gerettet werden können, empfiehlt die HR-Gruppe von Anexet, dass Ihre Personalabteilung "nachlässigen" und "manipulierten" Mitarbeitern besondere Aufmerksamkeit schenkt. Vielleicht fehlt ihnen einfach eine Kultur der Informationssicherheit. Sie erkennen nicht den Schaden, den ihre unüberlegte Geste Ihrem Unternehmen zufügen kann, während die "verärgerten", "illoyalen" und "Trittbrettfahrer" so schnell wie möglich entfernt werden sollten. Meist die "Beleidigten", da Sie von ihrer Tätigkeit nie wieder profitieren werden.
Installieren Sie ein DLP-System. Die Software erstellt einen leistungsstarken sicheren digitalen Kreislauf um das interne Netzwerk Ihrer Organisation und meldet jeden Versuch, vertrauliche Informationen aus dem Perimeter des Unternehmens zu bringen. Das System sieht die Filterung und Analyse des Datenverkehrs nach statistischem und semantischem Wert vor, was die Suche nach illoyalen Mitarbeitern, Insidern und Mitarbeitern, die die wirtschaftliche Sicherheit Ihres Unternehmens untergraben, automatisiert. Im Rahmen der festgelegten Sicherheitsrichtlinie benachrichtigt das DLP-Informationsschutzsystem autorisiertes Personal, wenn Protokolle verletzt werden, sei es eine E-Mail mit fragwürdigem Inhalt oder der Ausdruck vertraulicher Dokumente. Die Audit- und Überwachungsfunktion des DLP-Systems ermöglicht es Ihnen, die Aktivität der Mitarbeiter am Arbeitsplatz zu verfolgen und Schwachstellen im Sicherheitssystem zu identifizieren.
Überwachen Sie Konten, die nicht mehr aktuell sind. Häufig werden Informationslecks von Mitarbeitern verursacht, die die Organisation verlassen haben und noch über gültige Anmeldedaten verfügen. Sie müssen jedoch nicht die Täter sein – Logins und Passwörter können in die Hände aktueller Mitarbeiter gelangen, die von innerhalb der Organisation aus rechtswidrige Handlungen begehen und den Verdacht von sich selbst ablenken. Um solche Personen zu identifizieren, nutzen Sie Köder und achten Sie auf "Spuren" ihrer Arbeit. Bewusste Insider neigen dazu, große Mengen an Dateien zu löschen, um ihre Aktivitäten zu verschleiern. Das DLP-System speichert die gesamte Chronologie der Mitarbeiteraktivitäten und sichert offline alle Dateien im Unternehmensnetzwerk.
Eine gängige Methode zur Identifizierung von Insidern ist der Köder-Trick (Bait-and-Switch). Ein Angreifer durchsucht ständig das Unternehmensnetzwerk auf der Suche nach kritischen Informationen. Sie können ein Paket äußerst wertvoller Dateien öffentlich zugänglich "liegen lassen" und beobachten, wer das Archiv auf USB, in die Cloud oder zum Drucken sendet.
Wie erkennt man einen Insider?
Nicht nur die Funktionalität von DLP-Systemen kann einen Insider erkennen; dies kann bereits im Vorstellungsgespräch geschehen. Ähnliche universelle Werkzeuge – Interviews und Experimente – können zu diesem Zweck eingesetzt werden. Ein Interview bedeutet eine mit soziometrischer Methodik ausgewertete Befragung. Dieselben Methoden können auch in einem bereits bestehenden Team angewendet werden. Der Personalservice von Samsung analysiert die Belegschaft des Konzerns mittels eines einfachen mündlichen Fragebogens auf Risiko: "Wen würden Sie nicht auf eine Geschäftsreise mitnehmen?" oder "Mit wem würden Sie eine neue kreative Idee teilen?". Wiederholte Befragungen können durchgeführt werden, jedoch mit unterschiedlichen Fragen, um die Zuverlässigkeit der Informationen sicherzustellen. Durch Beobachtung der Entscheidungen einer Person lässt sich ihre Typologie des sozialen Verhaltens in der Gruppe untersuchen. Die soziometrische Technik erfordert nicht mehr als 15 Minuten.
Das Experiment besteht darin, für die beobachtete Person bewusst besondere Bedingungen zu schaffen, um anhand ihrer Handlungen in bestimmten Situationen festzustellen, wie egozentrisch sie ist und ob sie sich in andere Menschen hineinversetzen kann.
Denken Sie daran, dass sensible Informationen in einer weit zugänglichen Umgebung wie ein Eiswürfel sind – in jeder Phase wird das Eis kleiner, und Ihre Hände befinden sich im Wasser. DLP-Systeme (Data Leakage Prevention) können Ihnen helfen, mit dieser und anderen möglichen Bedrohungen umzugehen. Ihre Hauptaufgabe besteht darin, potenzielle Bedrohungen zu erkennen, zu kontrollieren und zu verhindern, wichtige Daten zu schützen und Mitarbeiter an ihrem Arbeitsplatz zu überwachen. Unser DLP-System ist eine erschwingliche Lösung in diesem Bereich.
Sie können sich 30 Tage lang kostenlos mit Anexet vertraut machen. Alle notwendigen Informationen finden Sie unter dem Link.
