


Categorie
Sicurezza informativa dei sistemi di telecomunicazione
 23
 14 min
In questo articolo esamineremo le principali minacce alla sicurezza dei sistemi informativi delle telecomunicazioni, nonché i metodi di protezione dei dati al loro interno.
Che cos'è il sistema di telecomunicazioni?
Il sistema di telecomunicazioni (di seguito — TS) è una rete di canali di comunicazione progettata per lo scambio di informazioni tra utenti attraverso vari mezzi, come la telefonia IP, l'e-mail, la televisione e altri.
Grazie alle telecomunicazioni è possibile seguire le notizie in TV e alla radio, effettuare chiamate telefoniche, inviare messaggi di testo e vocali, e-mail, e utilizzare risorse internet e social media. Le telecomunicazioni hanno reso il trasferimento di informazioni tra utenti o abbonati più efficiente, economico e conveniente.
Oggi le reti di telecomunicazione sono attivamente utilizzate in tutti gli ambiti dell'attività umana: business, banche, industria, sanità, energia, media, ecc.
Tra le altre, si distinguono le seguenti reti di telecomunicazione:
-
computer — necessari per trasmettere dati digitali;
-
telefoni — utilizzati per trasmettere informazioni vocali;
-
radio — utilizzata per trasmettere informazioni sonore;
-
TV — necessaria per trasmettere suoni e immagini.
Sia le piccole aziende sia le grandi organizzazioni in tutto il mondo si affidano ai servizi offerti dalle società di telecomunicazioni. Le imprese possono utilizzare servizi come internet, telefonia fissa e mobile e altri tipi di tecnologie di comunicazione, a seconda delle capacità e degli obiettivi aziendali da realizzare. Le reti informatiche aziendali sono le più versatili e utili per il business.
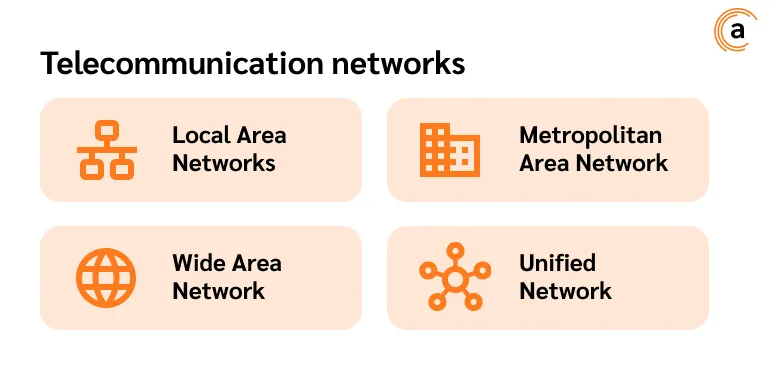
Esistono quattro tipi di reti informatiche aziendali:
-
Local Area Network (LAN). Utilizzate per garantire la comunicazione in infrastrutture informative relativamente piccole: uffici, gruppi di edifici, stabilimenti.
-
Wide Area Network (WAN). Utilizzata per reti che coprono aree vaste, come quelle che servono grandi città. Molte aziende internazionali utilizzano le WAN per consentire la comunicazione tra personale, fornitori, clienti e dipendenti di altre organizzazioni in altre città, regioni, paesi e nel mondo.
-
Metropolitan Area Network (MAN). Di norma combina molte reti locali (LAN) in un'unica grande rete.
-
Rete unificata (Internetwork). Collega due o più reti utilizzando vari apparati, tra cui router, bridge e gateway.
Il tipo di rete informatica aziendale viene scelto in base alle dimensioni e alle esigenze dell'organizzazione.
Problemi di sicurezza dei sistemi di telecomunicazione
Spesso le reti di telecomunicazione sono infrastrutture ampie e complesse, poiché si sono sviluppate organicamente nel corso di un lungo periodo di tempo.
Allo stesso tempo, queste vaste reti continuano a crescere in complessità con l'avanzare della tecnologia, ad esempio con la crescente diffusione dei dispositivi Internet of Things (IoT) e la diffusione dell'infrastruttura 5G. Con la crescita e la complessità delle reti, aumenta anche la superficie di attacco per gli aggressori malintenzionati.
Inoltre, le reti di telecomunicazione sono gravate anche dall'enorme quantità di dati personali e sensibili che vi transitano. La protezione dei dati, che include informazioni personali e finanziarie, non è ovviamente solo una questione finanziaria e reputazionale, ma anche legale.
Il settore delle telecomunicazioni si trova in una posizione unica all'incrocio tra le recenti scoperte tecnologiche, le tensioni geopolitiche, i cambiamenti economici e lo sviluppo sociale. Di conseguenza, è esposto a un gran numero di minacce, probabilmente più complesse e volatili rispetto a qualsiasi altro settore di attività.
Tipologie di minacce ai sistemi di telecomunicazione
Le minacce ai sistemi di telecomunicazione possono portare a una violazione dell'integrità, della disponibilità e della riservatezza delle informazioni trasmesse. Esistono minacce fisiche e informative ai sistemi di telecomunicazione.
Minacce fisiche
Condizioni operative improprie. Si tratta di una violazione delle regole e delle linee guida per l'uso di hardware, software e altri componenti di rete. Ciò può portare a un calo delle prestazioni, malfunzionamenti, danni alle apparecchiature e altri problemi. Il funzionamento improprio dei sistemi di telecomunicazione può includere: mancato rispetto delle condizioni di temperatura e umidità, uso di apparecchiature incompatibili o di scarsa qualità, collegamento e configurazione errati delle apparecchiature, mancanza di manutenzione regolare e altro.
- Deterioramento delle apparecchiature. Il deterioramento può manifestarsi con una riduzione delle prestazioni del sistema, un aumento dei tempi di risposta, perdita di dati, interruzioni di servizio e altri problemi.
- Disastri naturali. Terremoti, uragani, incendi e alluvioni possono danneggiare l'infrastruttura, comprese le torri cellulari, i cavi in fibra ottica e altri componenti di rete. Ciò può interrompere la disponibilità delle informazioni nelle aree colpite.
- Fattore umano. Si riferisce ad azioni o omissioni umane non intenzionali che portano a guasti nel funzionamento dei sistemi di telecomunicazione. Gli errori possono verificarsi in qualsiasi fase del funzionamento del sistema: durante la progettazione, l'installazione, la configurazione, l'uso e la manutenzione delle apparecchiature.
- Sabotaggio. Si tratta del danneggiamento o della distruzione deliberata dell'infrastruttura di telecomunicazione al fine di interromperne il funzionamento. Può essere effettuato per vari motivi, come motivazioni politiche, per ottenere un vantaggio competitivo o per ragioni personali.
- Le minacce fisiche derivanti da disastri naturali, guasti alle infrastrutture e azioni umane malintenzionate sono generalmente impossibili da prevedere, ma è possibile ridurre i rischi che si verifichino e minimizzare i danni che causano — con una preparazione adeguata.
Minacce informative
Le minacce informatiche rivolte alle reti di telecomunicazione non sono una novità. Le telecomunicazioni sono uno strumento essenziale nell'attività quotidiana dell'uomo. Sono una sorta di «ponte» che collega e garantisce l'interazione tra organizzazioni, imprese e persino interi settori. Nell'attuale situazione geopolitica, l'interruzione delle comunicazioni informative all'interno di un paese è un obiettivo per i gruppi di criminali informatici.
Inoltre, le informazioni trasmesse tramite le TC possono essere particolarmente preziose per i criminali informatici. I criminali informatici possono sfruttare le vulnerabilità per rubare dati personali e aziendali, nonché altre informazioni sensibili. Le fughe di dati non causano solo perdite finanziarie, ma danneggiano anche la reputazione di un'impresa.
Si distinguono le seguenti tipologie di minacce informative alle TC.
Minacce interne. Si tratta di atti od omissioni intenzionali o non intenzionali da parte dei dipendenti che possono causare malfunzionamenti del sistema o compromettere l'integrità, la riservatezza o la disponibilità delle informazioni trasmesse.
Importante! Sebbene alcuni attacchi al sistema siano malevoli, molti dipendenti fedeli non sono consapevoli che le loro azioni rappresentano una minaccia per la sicurezza informativa dell'organizzazione. Per ridurre il rischio di esfiltrazione o distruzione di informazioni protette per colpa del personale, è consigliabile implementare un sistema di formazione sulla cybersicurezza.
Attacchi DDoS. Gli attacchi Distributed Denial of Service (DDoS) sono diffusi nel settore delle telecomunicazioni. Questi attacchi sommergono le reti con un'ondata di traffico internet, rendendole inutilizzabili e impedendo agli utenti legittimi di accedere alle risorse informative.
Attacchi Man-in-the-Middle (MitM). Gli aggressori intercettano e modificano le comunicazioni tra due parti a loro insaputa. Nelle telecomunicazioni, ciò può mettere a rischio l'integrità delle informazioni trasmesse attraverso le reti, incluse le comunicazioni vocali.
Programmi ransomware. Questo tipo di software dannoso impedisce agli utenti legittimi di accedere ai propri sistemi o file personali e richiede un riscatto per ripristinare l'accesso. Le reti di telecomunicazione sono particolarmente vulnerabili agli attacchi di programmi ransomware a causa della loro importanza critica e della loro ampia diffusione.
Sfruttamento dell'infrastruttura 5G. Man mano che le società di telecomunicazioni distribuiscono le reti 5G, devono fare i conti con nuove vulnerabilità associate a questa tecnologia. Tra queste, i rischi derivanti dal maggiore utilizzo di software per la gestione delle operazioni di rete e dall'integrazione dei dispositivi IoT nella rete.
Internet of Things (IoT). Uno dei maggiori problemi per le telecomunicazioni all'attuale livello tecnologico è l'Internet of Things. L'IoT ha creato più punti di accesso per le azioni degli aggressori. Non tutti questi punti sono adeguatamente aggiornati e lasciano vulnerabili gli account di utenti, clienti e aziende.
Terroristi e strutture statali straniere possono anche rappresentare una minaccia per i sistemi di telecomunicazione. Possono utilizzare vari metodi, come attacchi informatici, sabotaggi o altre forme di interferenza, per interrompere i sistemi o ottenere informazioni preziose su proprietà intellettuale, accordi commerciali e dati personali.
Alcuni di questi attacchi sono privi di un obiettivo specifico e provengono da criminali di basso livello, ma in molti casi le reti di telecomunicazione sono spesso prese di mira da gruppi di criminali informatici altamente organizzati.
Compiti di uno specialista di sicurezza informativa dei sistemi di telecomunicazione
Garantire la sicurezza informativa dei sistemi di telecomunicazione è uno dei compiti chiave, la cui soluzione è affidata a un'unità specializzata — il servizio di sicurezza informativa. Gli specialisti di sicurezza informativa devono possedere una conoscenza approfondita della legislazione che disciplina la protezione delle informazioni, nonché competenze nell'implementazione tempestiva ed efficace di strumenti software, hardware e tecnici e nel controllo delle azioni dei dipendenti dell'azienda.
I compiti di uno specialista di sicurezza informativa delle telecomunicazioni includono:
-
previsione e modellazione delle minacce alla sicurezza informativa;
-
valutazione del rischio;
-
verifica dell'operatività e dell'efficienza degli strumenti software e hardware utilizzati;
-
analisi delle prestazioni e della sostenibilità del sistema;
-
ripristino del funzionamento del sistema in caso di guasti;
-
sviluppo di politiche, regole, regolamenti, istruzioni di sicurezza, ecc.
Metodi di protezione delle informazioni nei sistemi di telecomunicazione
Purtroppo è impossibile eliminare completamente l'accesso non autorizzato ai componenti dei sistemi di telecomunicazione e la loro modifica o distruzione. Tuttavia, si possono adottare misure per contribuire a ridurre i rischi di fuga di informazioni riservate.
I seguenti metodi di sicurezza informativa aiutano a proteggere i sistemi di telecomunicazione e a prevenire la fuga di informazioni riservate.
Metodi tecnici
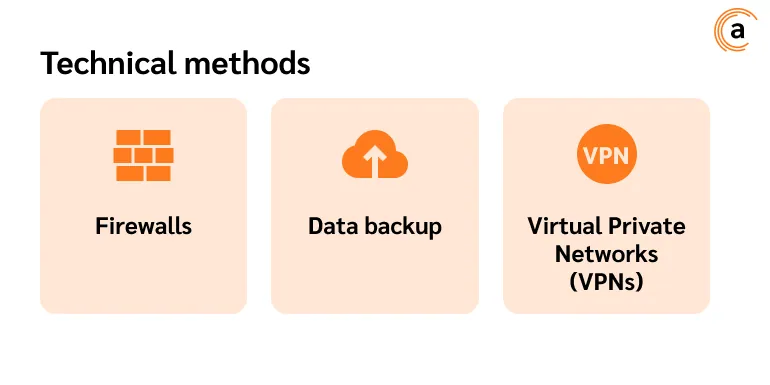
Si riferisce all'uso dei seguenti strumenti e metodi tecnici per la protezione delle informazioni.
-
Firewall. Necessari per controllare il traffico di rete e filtrare i dati che vi transitano. In genere, per la sicurezza si utilizzano router di filtraggio, gateway di sessione, server proxy e firewall personali.
-
Il backup dei dati è necessario per ripristinare il funzionamento del sistema dopo guasti o crash. Esistono backup completi, backup incrementali (o backup aggiuntivi), cioè il backup solo dei dati aggiunti o modificati dall'ultimo backup completo o incrementale, e backup differenziali, cioè il backup solo dei dati modificati dall'ultimo backup completo.
-
Le reti private virtuali (VPN) — forniscono connessioni remote sicure per i dipendenti che lavorano da remoto o in viaggio.
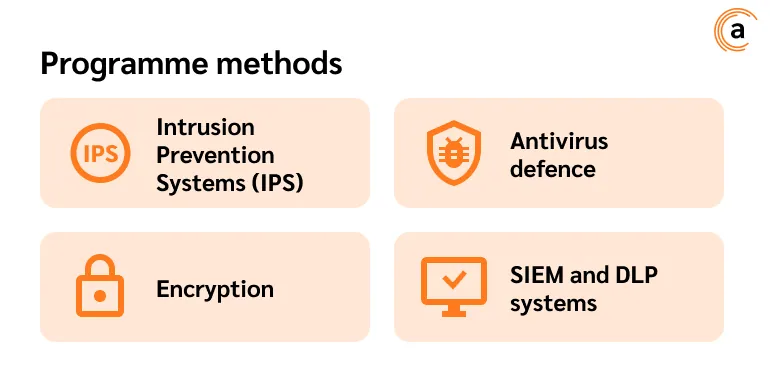
Realizzazione delle funzioni di sicurezza tramite il seguente software.
-
Intrusion Prevention System (IPS). Progettati per rilevare e bloccare gli attacchi di rete in tempo reale. Gli IPS monitorano i modelli di traffico per individuare attività dannose, violazioni della sicurezza, vulnerabilità o minacce che i firewall potrebbero non rilevare.
-
Difesa antivirus. Per proteggere i sistemi di telecomunicazione è possibile utilizzare diversi antivirus che offrono soluzioni complete per la sicurezza dei dati.
-
La crittografia protegge le informazioni sensibili da accessi non autorizzati o tentativi di modifica. Cifra i dati utilizzando algoritmi e chiavi speciali, garantendo che solo le parti in possesso delle chiavi di decrittazione possano leggerli.
-
Sistemi SIEM e DLP. Monitorano continuamente l'attività degli utenti e del software, acquisiscono dati e analizzano i registri di attività della rete per individuare rapidamente potenziali attacchi e comportamenti anomali indicativi di violazioni.
Metodi organizzativi
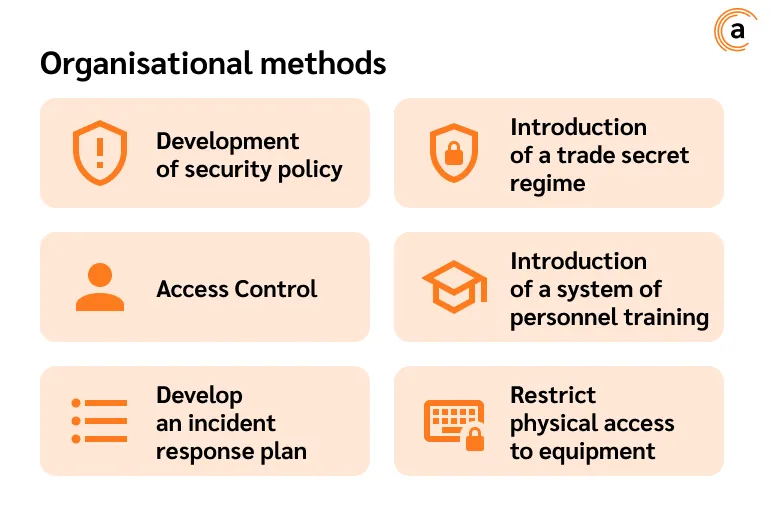
Misure volte a garantire la sicurezza delle informazioni regolando le attività del personale e l'uso delle risorse del sistema.
- Sviluppo di una politica di sicurezza: sviluppo e attuazione di regole di sicurezza, individuazione delle risorse informative da proteggere, definizione dell'area di responsabilità del personale in caso di violazioni.
- Introduzione di un regime di segreto commerciale.
- Controllo degli accessi. Regola l'accesso a reti e sistemi implementando autenticazione, autorizzazione e tracciamento affidabili. Tecniche come l'autenticazione a più fattori e l'accesso basato sui ruoli limitano l'accesso di terzi alle risorse protette.
- Monitoraggio dell'attività degli utenti e della conformità alle regole di sicurezza informativa. Può essere effettuato utilizzando il sistema Anexet DLP.
- Introduzione di un sistema di formazione del personale sui fondamenti della sicurezza informativa.
- Sviluppare un piano di risposta agli incidenti. Nessun singolo metodo di sicurezza informativa può ridurre a zero i rischi per la sicurezza informativa, quindi è consigliabile sviluppare un piano di risposta agli incidenti, ovvero redigere manuali che descrivano in dettaglio ruoli, responsabilità e azioni necessarie per contenere efficacemente le violazioni.
Nell'organizzare un sistema di sicurezza informativa per i sistemi di telecomunicazione, è importante garantire la sicurezza fisica dell'infrastruttura di telecomunicazione, poiché è esposta ad attacchi, vandalismo e furti. La protezione dell'infrastruttura di comunicazione include le seguenti attività.
-
Limitare l'accesso fisico alle apparecchiature. Ciò può essere ottenuto installando recinzioni, sistemi di controllo degli accessi (ACS), videosorveglianza, sistemi di allarme e altri mezzi tecnici.
-
Garantire l'affidabilità e la sicurezza di edifici e strutture. Gli edifici che ospitano sistemi di telecomunicazione devono rispettare le normative antincendio, antisismiche e altre.
-
Protezione contro i disastri naturali. I sistemi di telecomunicazione devono essere protetti contro rischi naturali come terremoti, alluvioni, uragani e incendi. Ciò richiede: ispezioni regolari delle condizioni delle apparecchiature, sviluppo di misure di risposta alle emergenze e installazione di allarmi antincendio.
I sistemi DLP sono adatti a proteggere i dati delle società di telecomunicazioni?
I sistemi DLP possono essere utili per proteggere i sistemi di telecomunicazione per i seguenti motivi:
-
Proteggono dalle minacce interne. Aiutano a prevenire le fughe di dati causate dal personale dell'organizzazione. Ciò è particolarmente importante per i sistemi di telecomunicazione che trasmettono grandi quantità di dati personali e sensibili.
-
Consentono di rispettare la normativa vigente, compresi i requisiti della legislazione in materia di protezione dei dati personali.
-
Monitorano continuamente l'attività dei dipendenti sulle postazioni di lavoro. I sistemi DLP acquisiscono e analizzano continuamente i dati trasmessi attraverso tutti i canali di comunicazione utilizzati nelle organizzazioni. Questo consente alle aziende di identificare in modo proattivo i dipendenti inaffidabili e potenzialmente pericolosi e di prevenire frodi e sabotaggi da parte del personale.
In conclusione
Nessuno dei metodi discussi singolarmente può eliminare completamente tutti i rischi per la sicurezza informativa. Solo utilizzandoli in combinazione è possibile ridurre significativamente i rischi di perdita di disponibilità, distruzione, alterazione e fuga di dati dai sistemi di telecomunicazione.
Per una sicurezza informativa efficace è necessario coinvolgere il top management dell'azienda, sviluppare e attuare politiche di sicurezza rigorose, valutare i rischi, formare i dipendenti, testare le vulnerabilità, condurre audit dei sistemi informativi, utilizzare software specializzato, ecc.
