


Kategorien
SOC und Informationssicherheit
 23
 12 Min.
Angesichts zunehmender Cyberbedrohungen benötigen Unternehmen ein wirksames Instrument zur Überwachung und Steuerung der Cybersicherheit im Unternehmen. Das Security Operations Center, kurz SOC, das von Unternehmen zum Schutz ihrer Daten und Infrastruktur eingesetzt wird, kann ein solches Instrument sein. Mit einem SOC können Organisationen einen ganzheitlichen Ansatz für die Informationssicherheit verfolgen, potenzielle Angriffe rechtzeitig erkennen und deren Auswirkungen auf das Unternehmen minimieren. Lassen Sie uns dieses Thema gemeinsam betrachten.
Ein SOC ist keine anonymisierte Software, sondern ein Komplex miteinander verbundener Werkzeuge, die von einem eng zusammenarbeitenden Team von Cybersicherheitsexperten genutzt und verwaltet werden. Der Hauptvorteil eines SOC liegt in der Expertise der dort tätigen Mitarbeiter, auf deren Grundlage das Unternehmen Entscheidungen zur Weiterentwicklung seines Informationssystems treffen kann. Tatsächlich kann ein SOC unterschiedliche Bezeichnungen tragen: Cybersecurity Control Centre, Security Operations Centre und andere. Entscheidend ist, dass diese Organisationseinheit alle wesentlichen Funktionen zur Steuerung der Informationssicherheitssysteme des Unternehmens wahrnimmt.
Hauptfunktionen des Security Operations Center (SOC)
Werfen wir einen Blick auf die grundlegenden Funktionen eines SOC.
Erstens die Überwachung und Analyse von Sicherheitsereignissen. Das SOC-Personal muss für ständige Sichtbarkeit der Netzwerkaktivität sorgen, um anormales Verhalten sowohl externer Objekte als auch von Objekten innerhalb des internen Sicherheitskreises des Unternehmens zu erkennen. Zu den am häufigsten eingesetzten Systemen zur Ereignisüberwachung und -analyse zählen Event- und Informationsmanagementsysteme wie SIEM-Systeme, Network-Detection-and-Response-Systeme (NDR) zur Überwachung des Netzwerkverkehrs, EDR/XDR-Systeme zur Erkennung und Reaktion auf Bedrohungen an Endpunkten (Arbeitsplatzrechner, Unternehmensserver), SOAR-Systeme zur automatisierten Vorfallbearbeitung, IDS/IPS-Systeme zur Analyse des Netzwerkverkehrs zur Erkennung von Angriffen, Anomalien und Eindringversuchen sowie Threat-Intelligence-Plattformen (TIP).
Zweitens dient das SOC dazu, Informationssicherheitsvorfälle zu erkennen und darauf zu reagieren, Bedrohungen zu analysieren und entdeckte Schwachstellen zeitnah zu beheben. Mit Hilfe des SOC-Komplexes können Mitarbeiter der Cybersicherheitsabteilung Quelle und Umfang eines Vorfalls ermitteln, das Risikoniveau und mögliche Folgen bewerten, über Reaktionsmaßnahmen entscheiden und den Angriff beseitigen.
Drittens umfasst das SOC den Prozess des Schwachstellen- und Bedrohungsmanagements. Dabei handelt es sich um den Prozess der Identifizierung von Schwachstellen im System und deren Beseitigung, um die weitere Informationssicherheit des Unternehmens zu gewährleisten. Er gliedert sich in der Regel in mehrere Phasen: den Aufbau einer Datenbank der Informationswerte, die Identifizierung der Schwachstellen des Systems, die Bewertung und Priorisierung der erkannten Bedrohungen, die Phase der Behebung der Probleme sowie die anschließende Überwachung und Analyse.
Viertens die Untersuchung von Informationssicherheitsvorfällen und digitale Forensik. In dieser Phase untersucht ein Team von Fachleuten des Unternehmens die Ursachen und Folgen bereits identifizierter Informationssicherheitsvorfälle, erfasst und analysiert die gewonnenen Daten, um ähnliche Bedrohungen künftig zu minimieren.
Fünftens unterstützt das SOC die Einhaltung gesetzlicher Anforderungen und Sicherheitsstandards. Zum Beispiel die Erfüllung der Anforderungen der Norm ISO 27001/2022: Informationssicherheit, Cybersicherheit und Datenschutz — Managementsysteme für Informationssicherheit.
Komponenten eines SOC
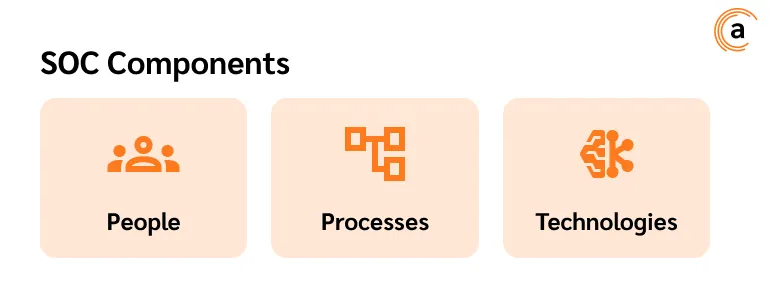
Ein SOC zur Überwachung und Steuerung der Cybersicherheit besteht aus drei Hauptkomponenten: Menschen, Prozessen und Technologie.
-
Menschen als zentrales Glied in allen Abläufen und Tätigkeiten zur Steuerung der Prozesse und Technologien, die der Informationssicherheit dienen. Dazu zählen Cybersicherheitsspezialisten des Unternehmens, Analysten, Ingenieure, Incident Responder usw.
-
Prozesse — als sämtliche standardisierten Verfahren zur Reaktion auf Informationssicherheitsereignisse (Audits, Update- und Zugriffsverwaltung, Sicherheitsrichtlinien, Incident-Response-Pläne usw.).
-
Technologie — alle Werkzeuge, die zur Gewährleistung der Informationssicherheit im Unternehmen eingesetzt werden, sowohl im externen als auch im internen Sicherheitskreis. Dazu zählen UEBA, SIEM-Systeme, IDS/IPS, DLP-Systeme, EDR und weitere Elemente.
Arten von SOC
Es gibt drei Haupttypen von SOCs:
- internes SOC (In-house). Ein innerhalb des Unternehmens eingerichtetes und genutztes Sicherheitszentrum, das die volle Kontrolle über die Informationsressourcen gewährleistet. Ein In-house-SOC ist durch den Verbrauch erheblicher finanzieller und personeller Ressourcen sowie die volle Verantwortung der Mitarbeiter des Unternehmens gekennzeichnet;
- externes SOC (MSSP bzw. Managed Security Service Provider). Dies ist ein Outsourcing-Modell, bei dem SOC-Dienstleistungen von einem darauf spezialisierten, vom Hauptunternehmen beauftragten Unternehmen erbracht werden. Dies ist die Kompromisslösung, bei der sich das Unternehmen nicht direkt mit der Informationssicherheit befasst, sondern die Ressourcen und die Expertise beauftragter Dienstleister nutzt;
- externes SOC (MSSP bzw. Managed Security Service Provider). Dies ist ein Outsourcing-Modell, bei dem SOC-Dienstleistungen von einem darauf spezialisierten, vom Hauptunternehmen beauftragten Unternehmen erbracht werden. Dies ist die Kompromisslösung, bei der sich das Unternehmen nicht direkt mit der Informationssicherheit befasst, sondern die Ressourcen und die Expertise beauftragter Dienstleister nutzt.
Rolle des DLP-Systems im SOC
DLP-Systeme spielen eine Schlüsselrolle in der Arbeit des Security Operations Center. Gerade dieser Programmkomplex sorgt dafür, dass Lecks vertraulicher Daten innerhalb des Unternehmensnetzwerks verhindert werden. DLP-Systeme kontrollieren die Übertragung von Informationen innerhalb des Unternehmens, erkennen anormales Nutzerverhalten und helfen, Risiken im Zusammenhang mit Datenlecks aus verschiedensten Gründen zu minimieren: Insider-Aktivitäten, Unachtsamkeit oder Fehler von Mitarbeitern, vorsätzliche Zerstörung oder Veränderung von Daten.
Das Grundprinzip von DLP-Systemen besteht in der Analyse und Kontrolle des Datenflusses innerhalb eines Unternehmens. Dies wird erreicht, indem möglichst viele Datenpfade verfolgt werden, darunter E-Mail, Messenger, soziale Netzwerke, Audio- und Videokommunikation sowie externe Datenträger und Cloud-Speicher.
Ein wichtiger Vorteil von DLP-Systemen ist zudem ihre Verfügbarkeit und ihre Fähigkeit, sich mit anderen SOC-Werkzeugen zu integrieren. Dadurch lässt sich die Analyse von Sicherheitsereignissen zusammenführen, was die Gesamtwirksamkeit der eingesetzten Schutzmaßnahmen verbessert. Durch diese Integration lässt sich schneller auf Vorfälle reagieren, Insider-Bedrohungen lassen sich erkennen und Vorfalluntersuchungen mittels digitaler Forensik automatisieren.
Das SOC umfasst das Schwachstellen- und Bedrohungsmanagement: das Erkennen von Sicherheitslücken und deren Behebung, um die Widerstandsfähigkeit des Unternehmens zu gewährleisten. DLP-Systeme spielen dabei eine wichtige Rolle, da sie erfasste Informationssicherheitsvorfälle untersuchen können. Am Beispiel von Anexet Ultimate lassen sich für Untersuchungen detaillierte Ereignisprotokolle, Analysen der Nutzeraktivität, visuelle Dashboards und weitere für die digitale Forensik nützliche Werkzeuge einsetzen. Es gibt sogar ein eigenes Modul, das speziell für Untersuchungen vorgesehen ist.
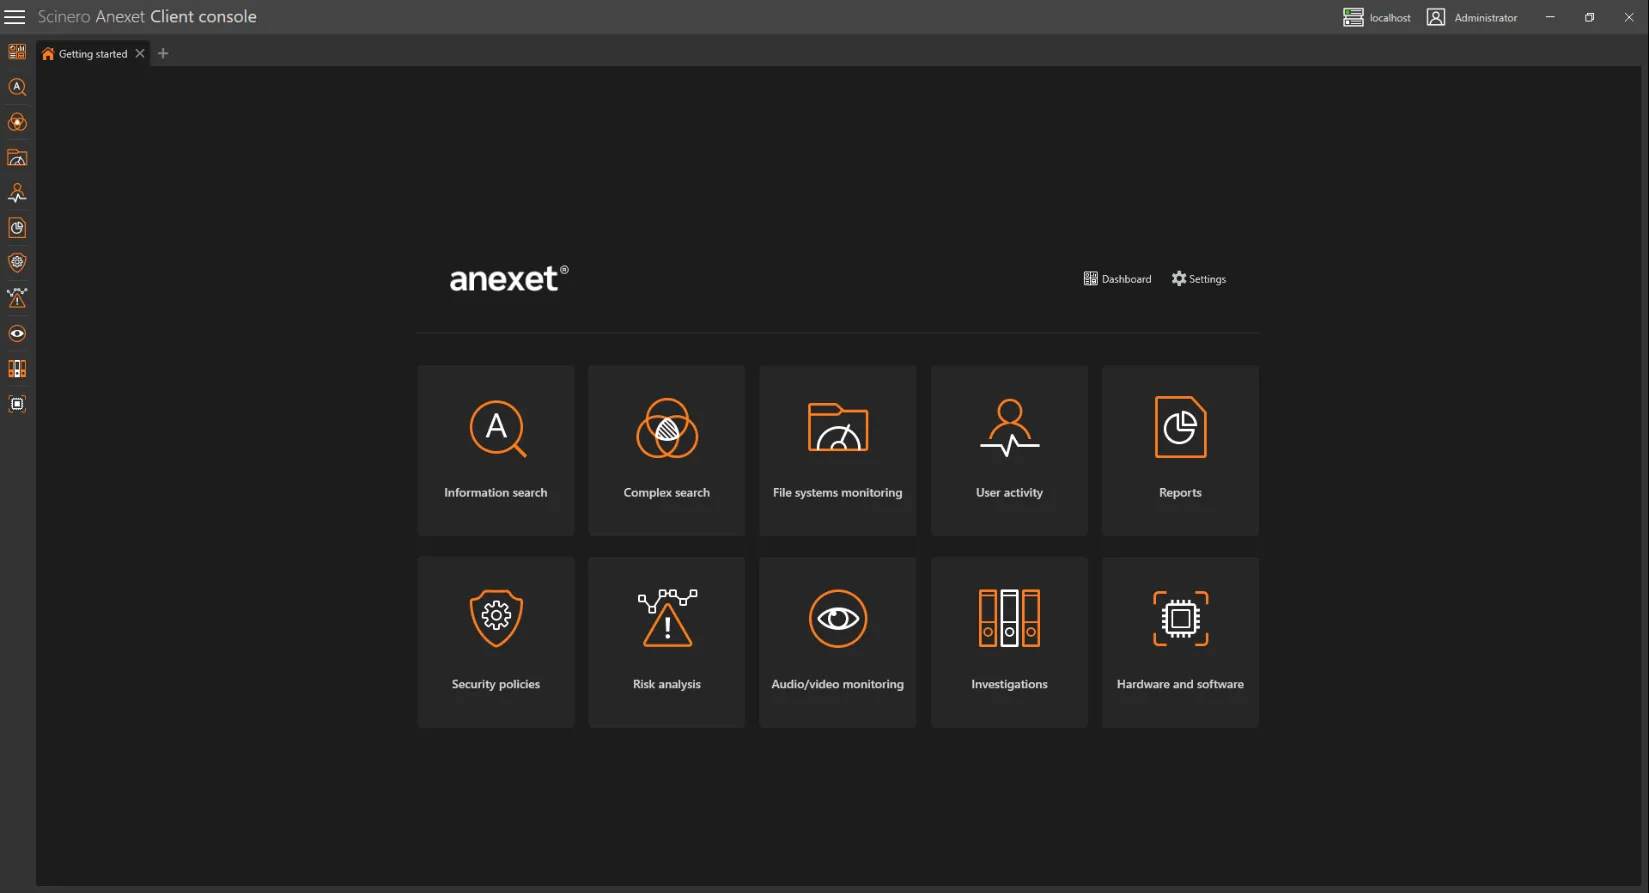
DLP-Systeme sind fester Bestandteil eines SOC, da ihr Einsatz die Risiken von Datenschutzverletzungen minimieren und sensible Unternehmensinformationen schützen kann.
Zentrale Herausforderungen und Probleme des SOC
Angesichts der rasant fortschreitenden Digitalisierung und der zunehmenden Zahl von Cyberangriffen werden Sicherheitsüberwachungszentren zu einem festen Bestandteil der Cyberabwehr von Organisationen. Sie sind zuständig für die Überwachung, Erkennung, Analyse und Reaktion auf Informationssicherheitsvorfälle. Trotz ihrer Bedeutung und Wirksamkeit stehen SOCs jedoch vor einer Reihe ernsthafter Herausforderungen, die ihre Leistungsfähigkeit beeinträchtigen und die rechtzeitige Erkennung von Bedrohungen erschweren können.
Technologischer Fortschritt, Cloud-Dienste, das Internet der Dinge (IoT) und ausgeklügelte Multi-Vektor-Angriffe machen traditionelle Ansätze der Cybersicherheit unzureichend. Unternehmen sind gezwungen, ihre SOCs anzupassen, indem sie neue Werkzeuge und Strategien zur Abwehr von Bedrohungen einführen. Vor diesem Hintergrund stehen moderne SOCs vor mehreren zentralen Herausforderungen.
Die wichtigsten Herausforderungen des Security Operations Center umfassen die folgenden Punkte.
Großes Datenvolumen und Komplexität der Ereignisverarbeitung
Moderne SOCs arbeiten mit riesigen Datenströmen aus zahlreichen Quellen: SIEM-Systemen, Netzwerk- und Server-Protokollen, Antivirensoftware, Systemen zur Angriffserkennung (IDS/IPS) und anderen. Die Zahl der Sicherheitsereignisse kann täglich Millionen erreichen, was ihre Verarbeitung und Filterung erschwert. Ohne wirksame Mechanismen zur Ereigniskorrelation und Priorisierung von Vorfällen laufen SOC-Analysten Gefahr, überlastet zu werden und wirklich kritische Bedrohungen zu übersehen.
Mangel an qualifizierten Fachkräften
Die Cybersicherheitsbranche leidet unter einem erheblichen Fachkräftemangel, insbesondere bei erfahrenen SOC-Analysten mit den notwendigen Kenntnissen und Fähigkeiten zur Erkennung komplexer Angriffe. Die hohe Arbeitsbelastung bestehender SOC-Teams erhöht das Risiko menschlicher Fehler, verlängert die Reaktionszeiten auf Vorfälle und erhöht die Komplexität der Untersuchung und Behebung von Bedrohungen.
Moderne Cyberbedrohungen und die Schwierigkeit ihrer Erkennung
Cyberkriminelle entwickeln ihre Angriffstaktiken kontinuierlich weiter und nutzen dabei Social Engineering, Schadsoftware, Angriffe auf die Lieferkette, die Ausnutzung von Zero-Day-Schwachstellen und andere ausgeklügelte Techniken. Traditionelle signaturbasierte Erkennungsmethoden sind nicht mehr in der Lage, neue Bedrohungen zu erkennen, sodass SOCs fortschrittliche Technologien wie Verhaltensanalyse, Datenkorrelation und proaktives Threat Hunting einsetzen müssen.
Automatisierung und maschinelles Lernen im SOC
Unter der hohen Belastung eines SOC ist es entscheidend, die Prozesse zur Erkennung von und Reaktion auf Vorfälle zu automatisieren. Künstliche Intelligenz (KI) und maschinelles Lernen (ML) können riesige Datenmengen analysieren, Anomalien im Verhalten von Nutzern und Systemen erkennen und potenzielle Bedrohungen vorhersagen. Ihre Einführung erfordert jedoch erhebliche Investitionen, eine sorgfältige Abstimmung der Modelle und die ständige Überwachung ihrer Wirksamkeit.
Integration des SOC in Geschäftsprozesse
Es ist wichtig, dass Cybersicherheit nicht isoliert besteht, sondern eng mit den übergeordneten Geschäftszielen der Organisation verknüpft ist. Wird das SOC nicht mit den zentralen Unternehmensprozessen synchronisiert, kann dies zu einer Fehlverteilung von Ressourcen, einer Unterschätzung von Risiken und Verzögerungen bei Entscheidungen führen.
Einhaltung gesetzlicher Vorgaben
Unternehmen müssen verschiedene Standards und Vorschriften einhalten (DSGVO, ISO 27001, NIST, PCI DSS usw.), was dem SOC zusätzliche Verantwortung auferlegt. Neben der Erkennung und Behebung von Bedrohungen sind Berichterstattung, Audits und der Nachweis der Einhaltung gegenüber Aufsichtsbehörden ein zeit- und kostenintensives Unterfangen.
Trends und Ausblick
Werfen wir einen Blick darauf, welche Bereiche der SOC-Entwicklung in den kommenden Jahren besonders relevant sein werden.
Einsatz von künstlicher Intelligenz und maschinellem Lernen
Heute ist die Entwicklung von Werkzeugen, die künstliche Intelligenz zur Automatisierung von Prozessen nutzen, besonders relevant. Diese Technologie lässt sich auch bei der Organisation des Sicherheitskreises eines Unternehmens im Rahmen der SOC-Arbeit in verschiedenen Bereichen einsetzen, von der Erfassung von Vorfallstatistiken und Bedrohungsanalysen über die Ereigniskorrelation bis hin zur Erkennung von Anomalien im Nutzerverhalten und der automatischen Abwehr von Angriffen.
Automatisierung der Reaktionsprozesse
Heute ist der Trend zur größtmöglichen Automatisierung von Prozessen in allen Bereichen relevant. Dieses Thema ist deshalb bedeutsam, weil es die finanziellen und personellen Kosten für den Betrieb eines bestimmten Prozesses senkt und den Einfluss des menschlichen Faktors minimiert. Die Automatisierung der Reaktionsprozesse im SOC ermöglicht es, die Zeit zur Untersuchung von Sicherheitsvorfällen erheblich zu verkürzen sowie die Effizienz und Geschwindigkeit der Reaktion auf erkannte Bedrohungen zu steigern. Gleichzeitig wird die Belastung der Cybersicherheitsfachkräfte deutlich reduziert, da sich ihre Aufgaben auf die Feinabstimmung automatisierter Prozesse beschränken, statt den gesamten Sicherheitszyklus des Unternehmens im Blick behalten zu müssen.
Cloud-SOCs
Die Skalierbarkeit und Flexibilität cloudbasierter Sicherheitslösungen wird von Cybersicherheitsfachleuten geschätzt und ist fest in SOCs verankert. Cloudbasierte Plattformen zentralisieren die Ereignisüberwachung im gesamten Unternehmen, vereinfachen die Verwaltung digitaler Ressourcen und beschleunigen die Einführung neuer Sicherheitswerkzeuge, einschließlich DLP-Systemen.
Weiterentwicklung des Threat Hunting
Threat Hunting ist die proaktive Suche nach Bedrohungen und die Verhinderung von Angriffen auf das Unternehmen. SOC-Analysten folgen dabei den Grundprinzipien des Threat Hunting: Proaktivität, Analyse von Informationssicherheitshypothesen, Datenanalyse, Ereigniskorrelation, Automatisierung und ML. Threat Hunting dient dazu, frühe Angriffsphasen zu erkennen, Schäden zu begrenzen, neue Bedrohungen zu entdecken, die allgemeine Cyberhygiene der Organisation zu verbessern und das Bewusstsein der SOC-Analysten für reale Angriffe zu schärfen.
In SOCs ergänzt Threat Hunting häufig traditionelle Überwachungs- und Reaktionsmethoden, indem es Cyberangriffe bereits in den frühesten Phasen verhindert.
Die Zunahme von IoT-Angriffen und die wachsende Bedeutung der Absicherung dieser Geräte
In den letzten Jahren ist ein starker Anstieg von Cyberangriffen auf IoT-Objekte zu beobachten. Grund dafür ist die wachsende Zahl vernetzter IoT-Geräte, darunter Industriesensoren, Steuerungen und Medizingeräte, die zunehmenden Schwachstellen in SCADA-Systemen und speicherprogrammierbaren Steuerungen, das Fehlen grundlegender Cyberschutzmaßnahmen bei vielen Geräten sowie der Einsatz veralteter Kommunikationsprotokolle ohne integrierten Schutz.
Zum Schutz kritischer Infrastrukturen beginnen Unternehmen, ihre SOCs für den Umgang mit IoT-Geräten anzupassen. Dazu gehören die Überwachung IoT-spezifischer Bedrohungen, die Einführung spezialisierter SIEM-Plattformen für industrielle Systeme, die Verhaltensanalyse von IoT-Geräten und die Netzwerksegmentierung sowie die Einbindung von ICS/SCADA-Systemen in die gesamte Cybersicherheitslandschaft.
Quantentechnologien und ihre Auswirkungen auf die Sicherheit
Unternehmen müssen die Risiken von Angriffen mittels Quantencomputern berücksichtigen, sich auf diese Bedrohungen vorbereiten und Algorithmen der Post-Quanten-Kryptografie entwickeln.
Fazit
Das SOC spielt eine wichtige Rolle beim Schutz von Organisationen vor Cyberbedrohungen. Seine Weiterentwicklung geht in Richtung Automatisierung, Einsatz von KI und Integration mit verschiedenen Sicherheitswerkzeugen, einschließlich DLP. Unternehmen, die in den Auf- und Ausbau ihrer SOCs investieren, profitieren erheblich beim Schutz ihrer Daten und Infrastruktur.
