


Catégories
SOC et sécurité de l'information
 23
 12 min
Face à la multiplication des cybermenaces, les entreprises ont besoin d'un outil efficace pour surveiller et piloter la cybersécurité de leur organisation. Le centre des opérations de sécurité, ou SOC, utilisé par les entreprises pour protéger leurs données et leur infrastructure, peut être cet outil. Grâce à un SOC, les organisations peuvent adopter une approche globale de la sécurité de l'information, identifier rapidement les attaques potentielles et en minimiser l'impact sur l'entreprise. Explorons ensemble ce sujet.
Le SOC n'est pas un logiciel anonyme, mais un ensemble d'outils interconnectés utilisés et pilotés par une équipe soudée d'experts en cybersécurité. Le principal atout d'un SOC réside dans l'expertise des personnes qui y travaillent, sur la base de laquelle l'entreprise peut prendre des décisions concernant l'évolution de son système d'information. Le SOC peut d'ailleurs porter différents noms : centre de contrôle de la cybersécurité, centre des opérations de sécurité, entre autres. L'essentiel est que cette unité assure l'ensemble des fonctions clés de gestion des systèmes de sécurité de l'information de l'entreprise.
Principales fonctions du centre des opérations de sécurité (SOC)
Examinons les fonctions de base du SOC.
Premièrement, la surveillance et l'analyse des événements de sécurité. Le personnel du SOC doit assurer une visibilité constante de l'activité réseau afin de détecter tout comportement anormal, aussi bien de la part d'éléments externes que d'éléments situés au sein du périmètre de sécurité interne de l'entreprise. Les systèmes les plus couramment utilisés pour la surveillance et l'analyse des événements sont les systèmes de gestion des informations et des événements tels que les systèmes SIEM, les systèmes de surveillance du trafic réseau NDR (Network Detection and Response), les systèmes de détection et de réponse aux menaces sur les postes de travail EDR/XDR (ordinateurs personnels, serveurs d'entreprise), les systèmes automatisés de gestion des incidents SOAR, les systèmes d'analyse du trafic réseau IDS/IPS pour la détection des attaques, anomalies et intrusions, ainsi que les plateformes de renseignement sur les menaces (Threat Intelligence Platforms, TIP).
Deuxièmement, le SOC est utilisé pour détecter les incidents de sécurité de l'information et y répondre, analyser les menaces et corriger rapidement les vulnérabilités identifiées. Grâce au SOC, les employés du service cybersécurité peuvent déterminer l'origine et l'ampleur d'un incident, évaluer le niveau de risque et les conséquences potentielles, décider des mesures de réponse à prendre et neutraliser l'attaque.
Troisièmement, le SOC comprend le processus de gestion des vulnérabilités et des menaces. Il s'agit du processus d'identification des faiblesses du système et de leur correction afin d'assurer la sécurité de l'information de l'entreprise sur la durée. En règle générale, il se décompose en plusieurs étapes : la constitution d'une base de données des actifs informationnels, l'identification des faiblesses du système, l'évaluation et la hiérarchisation des menaces identifiées, la correction des problèmes, puis la surveillance et l'analyse continues.
Quatrièmement, les activités d'investigation des incidents de sécurité de l'information et l'analyse forensique numérique. Dans le cadre de cette étape, une équipe de spécialistes de l'entreprise enquête sur les causes et les conséquences des incidents de sécurité de l'information déjà identifiés, puis collecte et analyse les données obtenues afin de minimiser des menaces similaires à l'avenir.
Cinquièmement, le SOC participe au respect des exigences légales et des normes de sécurité. Par exemple, la conformité aux exigences réglementaires de la norme ISO 27001:2022 : sécurité de l'information, cybersécurité et protection de la vie privée — systèmes de management de la sécurité de l'information.
Composantes du SOC
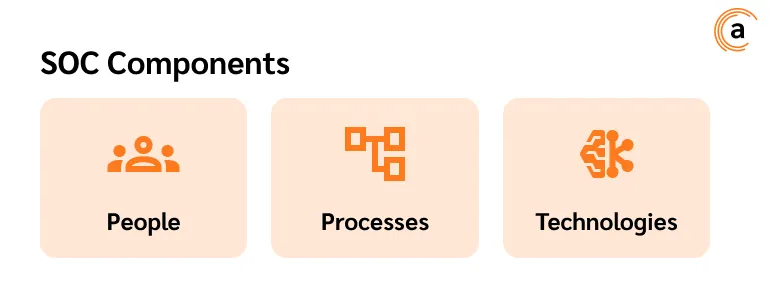
Un centre de surveillance et de contrôle de la cybersécurité (SOC) se compose de trois éléments principaux : les personnes, les processus et la technologie.
-
Les personnes constituent le maillon clé de l'ensemble des opérations et activités visant à gérer les processus et technologies mis en œuvre pour assurer la sécurité de l'information. Cela inclut les spécialistes de la cybersécurité de l'entreprise, les analystes, les ingénieurs, les responsables de la réponse aux incidents, etc.
-
Les processus — c'est-à-dire l'ensemble des procédures normalisées de réponse aux événements de sécurité de l'information (audit, gestion des mises à jour et des accès, politiques de sécurité, plans de réponse aux incidents, etc.).
-
La technologie — c'est-à-dire l'ensemble des outils utilisés pour assurer la sécurité de l'information dans l'entreprise, aussi bien sur le périmètre externe qu'interne. Cela comprend les systèmes UEBA, SIEM, IDS/IPS, DLP, EDR et d'autres éléments.
Types de SOC
Il existe trois principaux types de SOC :
- le SOC interne (in-house). Un centre de sécurité créé et utilisé au sein de l'entreprise, assurant un contrôle total des ressources informationnelles. Le SOC interne se caractérise par la consommation de ressources financières et humaines importantes, ainsi que par une responsabilité entièrement assumée par les employés de l'entreprise ;
- le SOC externe (MSSP, ou Managed Security Service Provider). Il s'agit d'un modèle d'externalisation dans lequel les services de SOC sont fournis par une entreprise spécialisée mandatée par l'entreprise principale. C'est une solution de compromis dans laquelle l'entreprise ne gère pas directement la sécurité de l'information, mais s'appuie sur les ressources et l'expertise de prestataires de services externes ;
- le SOC externe (MSSP, ou Managed Security Service Provider). Il s'agit d'un modèle d'externalisation dans lequel les services de SOC sont fournis par une entreprise spécialisée mandatée par l'entreprise principale. C'est une solution de compromis dans laquelle l'entreprise ne gère pas directement la sécurité de l'information, mais s'appuie sur les ressources et l'expertise de prestataires de services externes.
Rôle du système DLP au sein du SOC
Les systèmes DLP jouent un rôle clé dans le fonctionnement du centre des opérations de sécurité. C'est grâce à cet ensemble applicatif que la prévention des fuites de données confidentielles au sein du réseau de l'entreprise est assurée. Les systèmes DLP contrôlent le transfert d'informations au sein de l'entreprise, détectent les comportements anormaux des utilisateurs et aident à réduire les risques liés aux fuites de données, quelle qu'en soit la cause : activité d'un initié, inattention ou erreurs des employés, destruction ou modification délibérée de données.
Le principe de base des systèmes DLP consiste à analyser et à contrôler le flux de données au sein d'une entreprise. Cela est réalisé en suivant le plus grand nombre possible de canaux de transmission de données, notamment le courrier électronique, les messageries instantanées, les réseaux sociaux, les communications audio et vidéo, ainsi que les supports externes et le stockage dans le cloud.
Un autre avantage important des systèmes DLP réside dans leur accessibilité et leur capacité à s'intégrer avec d'autres outils du SOC. Cela permet de combiner les données analytiques relatives aux événements de sécurité, améliorant ainsi l'efficacité globale du dispositif de défense en place. Grâce à cette intégration, il est possible de répondre plus rapidement aux incidents, d'identifier les menaces internes et d'automatiser les investigations à l'aide de l'analyse forensique numérique.
Le SOC comprend la gestion des vulnérabilités et des menaces : l'identification des faiblesses de sécurité et leur correction afin de garantir la résilience de l'entreprise. Les systèmes DLP, quant à eux, jouent un rôle important dans ce processus grâce à leur capacité à instruire les incidents de sécurité de l'information déjà enregistrés. En prenant l'exemple d'Anexet Ultimate, les investigations peuvent s'appuyer sur des journaux d'événements détaillés, des analyses de l'activité des utilisateurs, des tableaux de bord visuels et des outils utiles à l'analyse forensique numérique. Il existe même un module distinct dédié aux investigations.
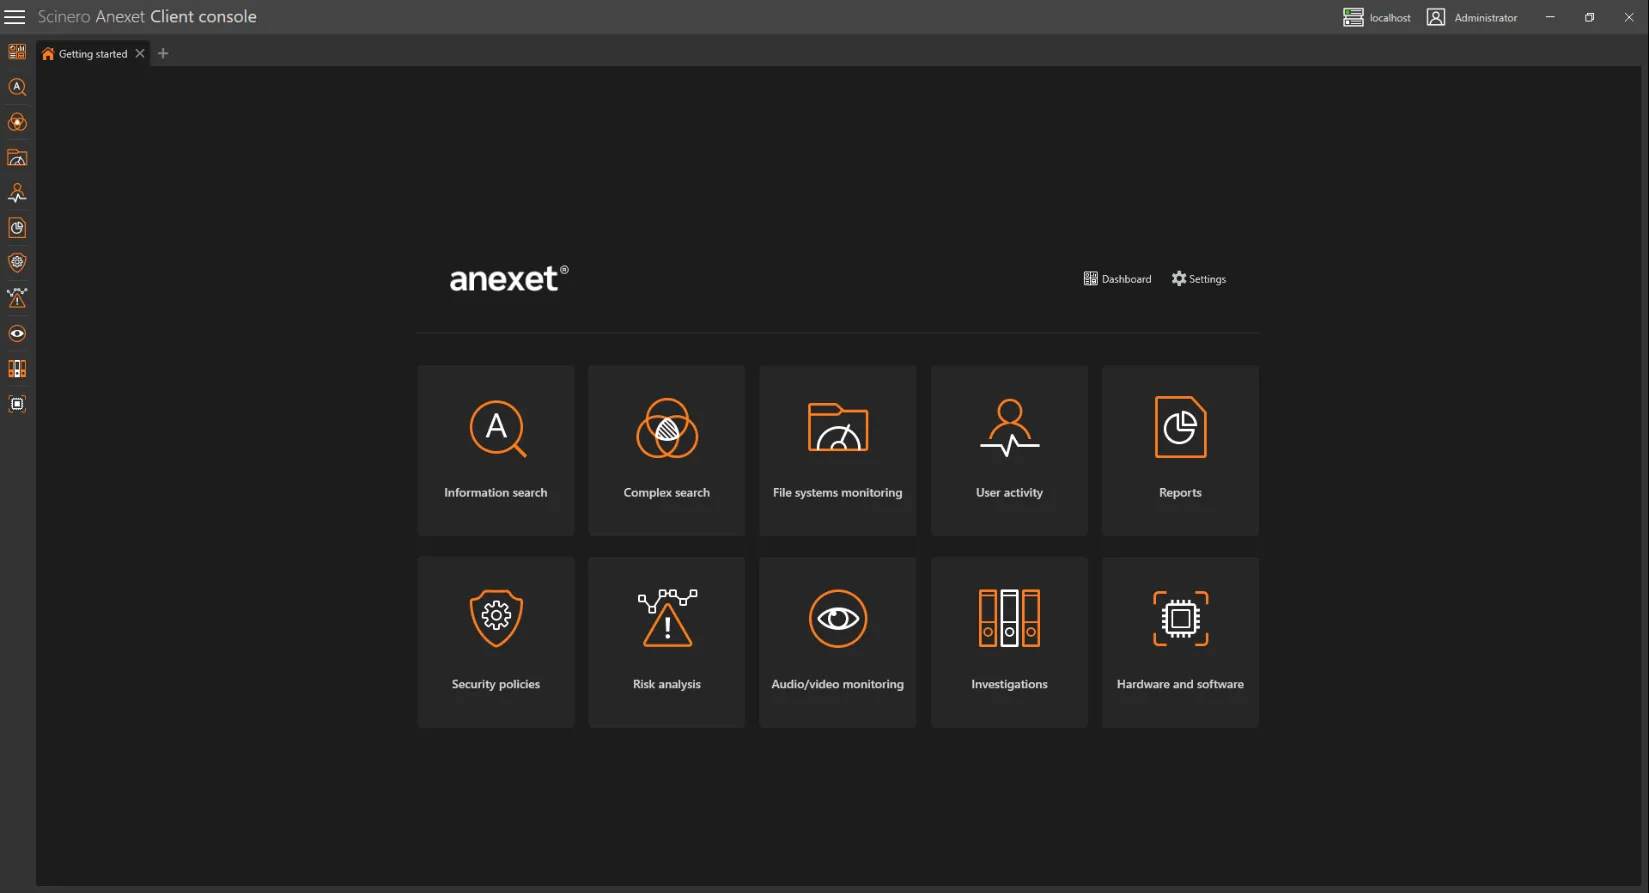
Les systèmes DLP font partie intégrante du SOC, car leur utilisation permet de réduire les risques de fuite de données et de protéger les informations sensibles de l'entreprise.
Principaux défis et problématiques du SOC
Avec une numérisation en progression rapide et un nombre croissant de cyberattaques, les centres de surveillance de la sécurité deviennent une composante essentielle de la défense cyber des organisations. Ils sont chargés de surveiller, détecter, analyser et traiter les incidents de sécurité de l'information. Cependant, malgré leur importance et leur efficacité, les SOC sont confrontés à un certain nombre de défis sérieux susceptibles de nuire à leurs performances et de compliquer la détection rapide des menaces.
Les avancées technologiques, les services cloud, l'internet des objets (IoT) et les attaques multi-vecteurs sophistiquées rendent les approches traditionnelles de la cybersécurité insuffisantes. Les entreprises sont contraintes d'adapter leurs SOC en mettant en œuvre de nouveaux outils et de nouvelles stratégies pour contrer ces menaces. Dans ce contexte, plusieurs défis majeurs se posent aux SOC modernes.
Les principaux défis du centre des opérations de sécurité sont les suivants.
Volume massif de données et complexité du traitement des événements
Les SOC modernes traitent d'énormes flux de données provenant de multiples sources : systèmes SIEM, journaux réseau et serveurs, logiciels antivirus, systèmes de détection d'intrusion (IDS/IPS), entre autres. Le nombre d'événements de sécurité peut atteindre plusieurs millions par jour, ce qui rend leur traitement et leur filtrage difficiles. Sans mécanismes efficaces de corrélation des événements et de hiérarchisation des incidents, les analystes du SOC risquent d'être submergés et de passer à côté de menaces véritablement critiques.
Pénurie de spécialistes qualifiés
Le secteur de la cybersécurité fait face à une pénurie importante de talents, en particulier parmi les analystes SOC expérimentés disposant des connaissances et compétences nécessaires pour identifier des attaques complexes. La charge de travail élevée pesant sur les équipes SOC existantes accroît le risque d'erreur humaine, allonge les délais de réponse aux incidents et complique le processus d'investigation et de remédiation des menaces.
Cybermenaces modernes et difficulté de leur détection
Les cybercriminels font constamment évoluer leurs tactiques d'attaque en recourant à l'ingénierie sociale, aux logiciels malveillants, aux attaques de la chaîne d'approvisionnement, à l'exploitation de vulnérabilités zero-day et à d'autres techniques sophistiquées. Les méthodes de détection traditionnelles fondées sur les signatures ne permettent plus de détecter les nouvelles menaces, obligeant les SOC à mettre en œuvre des technologies avancées telles que l'analyse comportementale, la corrélation des données et la traque proactive des menaces.
Automatisation et apprentissage automatique dans le SOC
Dans un contexte de forte pression pour le SOC, il est essentiel d'automatiser les processus de détection et de réponse aux incidents. L'intelligence artificielle (IA) et l'apprentissage automatique (ML) peuvent analyser d'immenses volumes de données, détecter des anomalies dans le comportement des utilisateurs et des systèmes, et anticiper des menaces potentielles. Leur mise en œuvre exige toutefois un investissement conséquent, un paramétrage rigoureux des modèles et une surveillance constante de leur efficacité.
Intégration du SOC aux processus métier
Il est important que la cybersécurité n'existe pas de manière isolée, mais soit étroitement liée aux objectifs métier globaux de l'organisation. L'absence de synchronisation entre le SOC et les processus clés de l'entreprise peut entraîner une mauvaise allocation des ressources, une sous-estimation des risques et des retards dans la prise de décision.
Conformité aux exigences réglementaires
Les entreprises doivent se conformer à diverses normes et réglementations (RGPD, ISO 27001, NIST, PCI DSS, etc.), ce qui impose des responsabilités supplémentaires au SOC. Au-delà de la détection et de la correction des menaces, le reporting, l'audit et la démonstration de la conformité auprès des régulateurs représentent une tâche longue et coûteuse.
Tendances et particularités
Examinons quels seront les axes de développement les plus importants pour le SOC dans les années à venir.
Recours à l'intelligence artificielle et à l'apprentissage automatique
Aujourd'hui, le développement d'outils exploitant l'intelligence artificielle pour automatiser les processus est particulièrement pertinent. Cette technologie peut également s'appliquer à l'organisation du périmètre de sécurité de l'entreprise dans le cadre du travail du SOC, dans divers domaines : de la collecte des statistiques d'incidents et de l'analyse des menaces à la corrélation des événements, à la détection d'anomalies dans le comportement des utilisateurs et à la prévention automatique des attaques.
Automatisation des processus de réponse
Aujourd'hui, la tendance vers une automatisation maximale des processus s'observe dans tous les domaines. Ce sujet est d'autant plus pertinent qu'il permet de réduire les coûts financiers et humains liés au maintien d'un processus donné, tout en minimisant l'impact du facteur humain. L'automatisation des processus de réponse au sein du SOC permet de réduire considérablement le temps nécessaire pour instruire les incidents de sécurité, ainsi que d'accroître l'efficacité et la rapidité de la réponse aux menaces identifiées. Dans le même temps, la charge pesant sur les professionnels de la cybersécurité, dont les fonctions se limitent alors à ajuster les processus automatisés plutôt qu'à assurer le suivi complet du cycle de sécurité de l'entreprise, s'en trouve considérablement réduite.
SOC dans le cloud
L'évolutivité et la flexibilité des solutions de sécurité basées sur le cloud sont appréciées des professionnels de la cybersécurité et se sont solidement ancrées au sein des SOC. Les plateformes cloud centralisent la surveillance des événements à l'échelle de l'entreprise, simplifient la gestion des actifs numériques et accélèrent le déploiement de nouveaux outils de sécurité, y compris les systèmes DLP.
Développement du Threat Hunting
Le Threat Hunting consiste en une recherche proactive des menaces et une prévention des attaques visant l'entreprise. Les analystes du SOC s'appuient sur les principes fondamentaux du Threat Hunting : proactivité, analyse d'hypothèses de sécurité de l'information, analyse des données, corrélation des événements, automatisation et ML. Le Threat Hunting est utilisé pour identifier les premiers stades des attaques, limiter les dommages, détecter de nouvelles menaces, améliorer l'hygiène cyber globale de l'organisation et renforcer la connaissance des attaques réelles chez les analystes du SOC.
Au sein des SOC, le Threat Hunting vient souvent compléter les méthodes traditionnelles de surveillance et de réponse en permettant de prévenir les cyberattaques dès leurs premiers stades.
La multiplication des attaques visant l'IoT et l'importance croissante de la sécurisation de ces appareils
Ces dernières années, les cyberattaques visant les objets connectés (IoT) ont fortement augmenté. Cela s'explique par le nombre croissant d'appareils IoT connectés, notamment les capteurs industriels, les contrôleurs et les dispositifs médicaux, par l'élargissement des vulnérabilités dans les systèmes SCADA et les automates programmables, par l'absence de protections cyber élémentaires sur de nombreux appareils, ainsi que par l'utilisation d'anciens protocoles de communication dépourvus de protection intégrée.
Pour protéger les infrastructures critiques, les entreprises commencent à adapter leurs SOC afin qu'ils puissent traiter les appareils IoT. Cela implique la surveillance des menaces spécifiques à l'IoT, la mise en œuvre de plateformes SIEM spécialisées pour les systèmes industriels, la réalisation d'analyses comportementales des appareils IoT et la segmentation du réseau, ainsi que l'intégration des systèmes ICS/SCADA dans le dispositif global de cybersécurité.
Les technologies quantiques et leur impact sur la sécurité
L'entreprise doit prendre en compte les risques liés aux attaques par informatique quantique, se préparer à ces menaces et développer des algorithmes de cryptographie post-quantique.
Conclusion
Le SOC joue un rôle important dans la protection des organisations contre les cybermenaces. Son évolution s'oriente vers l'automatisation, le recours à l'IA et l'intégration avec divers outils de sécurité, dont les systèmes DLP. Les entreprises qui investissent dans la mise en place et le renforcement de leurs SOC en tirent des bénéfices significatifs pour la sécurité de leurs données et de leur infrastructure.
