


Categorie
SOC e sicurezza informativa
 23
 12 min
Con l'aumento delle minacce informatiche, le aziende hanno bisogno di uno strumento efficace per monitorare e gestire la cybersicurezza aziendale. Il Security Operations Centre, o SOC, utilizzato dalle imprese per proteggere i propri dati e la propria infrastruttura, può essere questo strumento. Con un SOC, le organizzazioni possono adottare un approccio olistico alla sicurezza informativa, individuare tempestivamente i potenziali attacchi e minimizzarne l'impatto sull'azienda. Esploriamo insieme questo argomento.
Il SOC non è un software anonimo, bensì un complesso di strumenti interconnessi utilizzati e gestiti da un team affiatato di esperti di cybersicurezza. Il principale vantaggio di un SOC è la competenza delle persone che lavorano in questa unità, sulla base della quale l'azienda può prendere decisioni sullo sviluppo del proprio sistema informativo. Di fatto, il SOC può avere denominazioni diverse: Centro di controllo della cybersicurezza, Security Operations Centre e altre. La cosa importante è che questa unità organizzativa svolga tutte le funzioni principali di gestione dei sistemi di sicurezza informativa dell'azienda.
Le principali funzioni del Security Operations Center (SOC)
Vediamo quali sono le funzioni di base del SOC.
Innanzitutto, il monitoraggio e l'analisi degli eventi di sicurezza. Il personale del SOC deve garantire una visibilità costante dell'attività di rete per rilevare comportamenti anomali sia da parte di oggetti esterni sia di oggetti all'interno del perimetro di sicurezza interno dell'azienda. I sistemi più comunemente utilizzati per il monitoraggio e l'analisi degli eventi sono i sistemi di gestione degli eventi e delle informazioni come i sistemi SIEM, i sistemi di monitoraggio del traffico di rete Network Detection and Response (NDR), i sistemi EDR/XDR per il tracciamento e la risposta alle minacce sugli endpoint (personal computer, server aziendali), i sistemi SOAR per la gestione automatizzata degli incidenti, i sistemi IDS/IPS per l'analisi del traffico di rete finalizzata al rilevamento di attacchi, anomalie e intrusioni, e le piattaforme di Threat Intelligence (TIP).
In secondo luogo, il SOC viene utilizzato per rilevare e rispondere agli incidenti di sicurezza informativa, analizzare le minacce e porre rimedio tempestivamente alle vulnerabilità individuate. Con l'ausilio del complesso SOC, i dipendenti del reparto di cybersicurezza possono determinare l'origine e la portata di un incidente, valutare il livello di rischio e le potenziali conseguenze, decidere le misure di risposta ed eliminare l'attacco.
In terzo luogo, il SOC comprende il processo di gestione delle vulnerabilità e delle minacce. Si tratta del processo di individuazione dei punti deboli del sistema e della loro eliminazione per garantire la sicurezza informativa dell'azienda nel tempo. Di norma è suddiviso in più fasi: la creazione di un database delle risorse informative, l'individuazione dei punti deboli del sistema, la valutazione e la definizione delle priorità delle minacce individuate, l'eliminazione dei problemi e il successivo monitoraggio e analisi.
In quarto luogo, le attività di indagine sugli incidenti di sicurezza informativa e la digital forensics. In questa fase, un team di specialisti dell'azienda indaga sulle cause e sulle conseguenze degli incidenti di sicurezza informativa già individuati, raccoglie e analizza i dati ottenuti per minimizzare minacce simili in futuro.
In quinto luogo, il SOC contribuisce a supportare la conformità ai requisiti legali e agli standard di sicurezza. Ad esempio, il rispetto dei requisiti normativi della ISO 27001/2022: Information Security, Cybersecurity and Privacy Protection — Information Security Management Systems.
Componenti del SOC
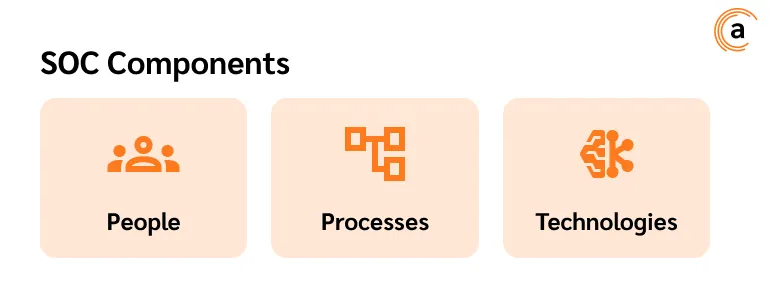
Un centro di monitoraggio e controllo della cybersicurezza SOC è costituito da tre componenti principali: persone, processi e tecnologia.
-
Le persone come anello chiave in tutte le operazioni e attività di gestione dei processi e delle tecnologie utilizzate per garantire la sicurezza informativa. Ciò include specialisti di cybersicurezza aziendale, analisti, ingegneri, incident responder, ecc.
-
I processi — ovvero tutte le procedure standardizzate per rispondere agli eventi di sicurezza informativa (audit, gestione degli aggiornamenti e degli accessi, politiche di sicurezza, piani di risposta agli incidenti, ecc.).
-
La tecnologia — tutti gli strumenti utilizzati per garantire la sicurezza delle informazioni in azienda, sia sul perimetro di sicurezza esterno che su quello interno. Questo include UEBA, sistemi SIEM, IDS/IPS, sistemi DLP, EDR e altri elementi.
Tipologie di SOC
Esistono tre tipologie principali di SOC:
- SOC interno (In-house). Un centro di sicurezza aziendale creato e utilizzato all'interno dell'azienda, che garantisce il pieno controllo delle risorse informative. Il SOC in-house è caratterizzato dal consumo di risorse finanziarie e di manodopera significative, oltre alla piena responsabilità a carico dei dipendenti dell'azienda;
- SOC esterno (MSSP, Managed Security Service Provider). Si tratta di un modello di outsourcing in cui i servizi SOC sono forniti da un'azienda specializzata incaricata dall'azienda principale. È l'opzione di compromesso in cui l'azienda non si occupa direttamente della sicurezza informativa, ma si avvale delle risorse e delle competenze di fornitori di servizi esterni;
- SOC ibrido. Un modello che combina elementi del SOC interno e di quello esterno, in cui alcune funzioni vengono gestite internamente e altre affidate a fornitori specializzati, consentendo all'azienda di bilanciare controllo diretto e accesso a competenze esterne.
Ruolo del sistema DLP nel SOC
I sistemi DLP svolgono un ruolo chiave nel lavoro del Security Operations Centre. È grazie a questo complesso di programmi che viene garantita la prevenzione delle fughe di dati riservati all'interno della rete aziendale. I sistemi DLP controllano il trasferimento di informazioni all'interno dell'azienda, rilevano comportamenti anomali degli utenti e contribuiscono a minimizzare i rischi associati alle fughe di dati dovute a qualsiasi causa: attività di insider, disattenzione o errori dei dipendenti, distruzione o modifica intenzionale dei dati.
Il principio fondamentale dei sistemi DLP è l'analisi e il controllo del flusso di dati all'interno di un'azienda. Ciò si ottiene monitorando il maggior numero possibile di percorsi dei dati, tra cui e-mail, messaggistica istantanea, social network, comunicazioni audio e video, unità esterne e archiviazione cloud.
Un vantaggio importante dei sistemi DLP è anche la loro disponibilità e la capacità di integrarsi con altri strumenti del SOC. Questo consente di combinare l'analisi degli eventi di sicurezza, migliorando l'efficacia complessiva delle difese in atto. Con questa integrazione è possibile rispondere più rapidamente agli incidenti, individuare le minacce interne e automatizzare le indagini sugli incidenti tramite la digital forensics.
Il SOC comprende la gestione delle vulnerabilità e delle minacce: l'individuazione dei punti deboli della sicurezza e la loro correzione per garantire la resilienza dell'azienda. I sistemi DLP, a loro volta, svolgono un ruolo importante in questo processo grazie alla loro capacità di indagare sugli incidenti di sicurezza informativa registrati. Prendendo Anexet Ultimate come esempio, le indagini possono avvalersi di registri dettagliati degli eventi, analisi dell'attività degli utenti, dashboard visive e strumenti utili nella digital forensics. Esiste persino un modulo dedicato esclusivamente alle indagini.
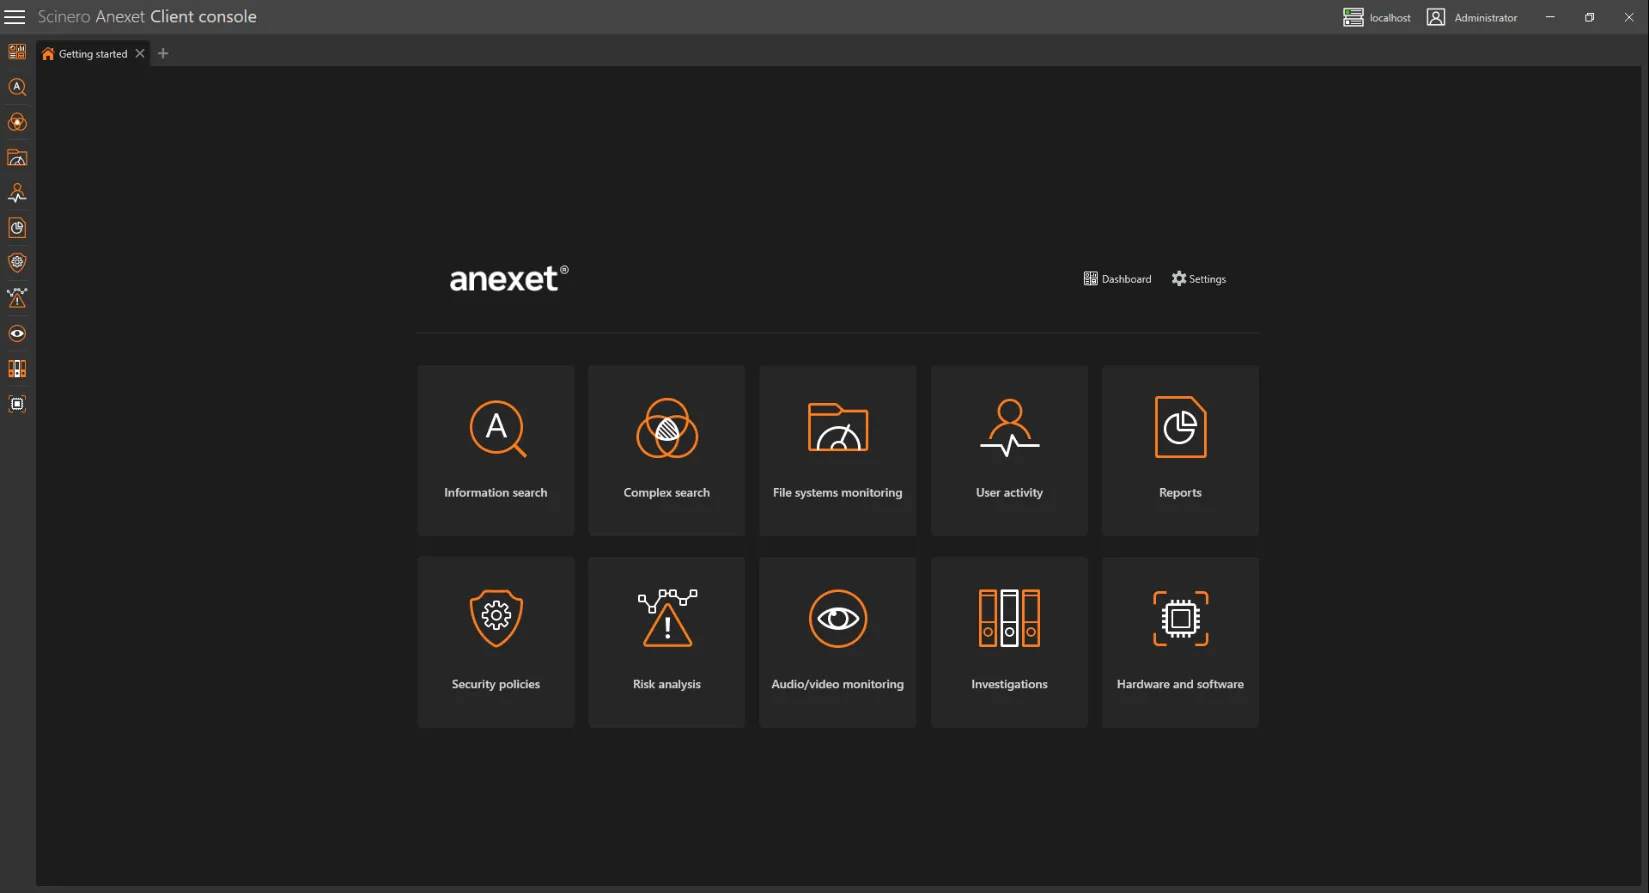
I sistemi DLP sono parte integrante del SOC perché il loro utilizzo può minimizzare i rischi di violazione dei dati e proteggere le informazioni sensibili dell'azienda.
Principali sfide e problemi del SOC
Con la rapida crescita della digitalizzazione e l'aumento del numero di attacchi informatici, i centri di monitoraggio della sicurezza stanno diventando parte integrante della difesa informatica delle organizzazioni. Sono responsabili del monitoraggio, del rilevamento, dell'analisi e della risposta agli incidenti di sicurezza informativa. Tuttavia, nonostante la loro importanza ed efficacia, i SOC affrontano una serie di sfide serie che possono comprometterne le prestazioni e rendere difficile il rilevamento tempestivo delle minacce.
I progressi tecnologici, i servizi cloud, l'Internet of Things (IoT) e gli attacchi sofisticati multivettore stanno rendendo insufficienti gli approcci tradizionali alla cybersicurezza. Le aziende sono costrette ad adattare i propri SOC implementando nuovi strumenti e strategie per contrastare le minacce. In questo contesto, i moderni SOC devono affrontare diverse sfide chiave.
Le principali sfide del Security Operations Center riguardano i seguenti aspetti.
Grandi volumi di dati e complessità dell'elaborazione degli eventi
I moderni SOC lavorano con enormi flussi di dati provenienti da fonti multiple: sistemi SIEM, log di rete e server, software antivirus, sistemi di rilevamento delle intrusioni (IDS/IPS) e altri. Il numero di eventi di sicurezza può raggiungere milioni al giorno, rendendone difficile l'elaborazione e il filtraggio. Senza efficaci meccanismi di correlazione degli eventi e di definizione delle priorità degli incidenti, gli analisti del SOC rischiano di essere sopraffatti e di non individuare le minacce davvero critiche.
Carenza di specialisti qualificati
Il settore della cybersicurezza sta affrontando una significativa carenza di talenti, in particolare tra gli analisti SOC esperti con le conoscenze e le competenze necessarie per identificare attacchi complessi. L'elevato carico di lavoro sui team SOC esistenti aumenta il rischio di errore umano, allunga i tempi di risposta agli incidenti e accresce la complessità del processo di indagine e rimedio delle minacce.
Le minacce informatiche moderne e la difficoltà di rilevarle
I criminali informatici evolvono costantemente le proprie tattiche di attacco, utilizzando ingegneria sociale, malware, attacchi alla supply chain, sfruttamento di vulnerabilità zero-day e altre tecniche sofisticate. I metodi tradizionali di rilevamento basati su firme non sono più in grado di individuare le nuove minacce, il che richiede ai SOC di implementare tecnologie avanzate come l'analisi comportamentale, la correlazione dei dati e il threat hunting proattivo.
Automazione e machine learning nel SOC
In condizioni di SOC fortemente sotto pressione, è fondamentale automatizzare i processi di rilevamento e risposta agli incidenti. L'intelligenza artificiale (AI) e il machine learning (ML) possono analizzare enormi quantità di dati, rilevare anomalie nel comportamento di utenti e sistemi, e prevedere potenziali minacce. Tuttavia, la loro implementazione richiede investimenti significativi, una corretta calibrazione dei modelli e un monitoraggio costante della loro efficacia.
Integrazione del SOC con i processi aziendali
È importante che la cybersicurezza non esista in modo isolato, ma sia strettamente collegata agli obiettivi aziendali complessivi dell'organizzazione. La mancata sincronizzazione del SOC con i processi chiave dell'azienda può portare a una cattiva allocazione delle risorse, a una sottovalutazione dei rischi e a ritardi nel processo decisionale.
Conformità ai requisiti normativi
Le aziende devono rispettare vari standard e normative (GDPR, ISO 27001, NIST, PCI DSS, ecc.), il che comporta ulteriori responsabilità per il SOC. Oltre al rilevamento e alla correzione delle minacce, la rendicontazione, l'audit e la dimostrazione della conformità agli organismi di regolamentazione rappresentano un'attività che richiede tempo e risorse.
Tendenze e prospettive
Vediamo quali saranno le aree di sviluppo più rilevanti per il SOC nei prossimi anni.
Uso dell'intelligenza artificiale e del machine learning
Oggi lo sviluppo di strumenti che utilizzano l'intelligenza artificiale per automatizzare i processi è particolarmente rilevante. Questa tecnologia può essere applicata anche nell'organizzazione del perimetro di sicurezza dell'azienda come parte del lavoro del SOC in vari ambiti, dalla raccolta di statistiche sugli incidenti e l'analisi delle minacce alla correlazione degli eventi, al rilevamento di anomalie nel comportamento degli utenti e alla prevenzione automatica degli attacchi.
Automazione dei processi di risposta
Oggi è rilevante la tendenza alla massima automazione dei processi in tutti gli ambiti. Questo tema è importante perché consente di ridurre i costi finanziari e di manodopera del mantenimento di un determinato processo, oltre a minimizzare l'impatto del fattore umano. L'automazione dei processi di risposta nel SOC consente di ridurre significativamente i tempi di indagine sugli incidenti di sicurezza, oltre ad aumentare l'efficienza e la rapidità di risposta alle minacce individuate. Allo stesso tempo, il carico sui professionisti della cybersicurezza, le cui funzioni si limitano alla regolazione dei processi automatizzati anziché richiedere loro di seguire l'intero ciclo di sicurezza dell'azienda, viene significativamente ridotto.
SOC nel cloud
La scalabilità e la flessibilità delle soluzioni di sicurezza basate sul cloud sono apprezzate dai professionisti della cybersicurezza e si sono ormai affermate saldamente all'interno del SOC. Le piattaforme basate su cloud centralizzano il monitoraggio degli eventi in tutta l'azienda, semplificano la gestione delle risorse digitali e accelerano la distribuzione di nuovi strumenti di sicurezza, compresi i sistemi DLP.
Sviluppo del Threat Hunting
Il Threat Hunting è la ricerca proattiva delle minacce e la prevenzione degli attacchi all'azienda. Gli analisti del SOC seguono i principi fondamentali del Threat Hunting: proattività, analisi delle ipotesi di sicurezza informativa, analisi dei dati, correlazione degli eventi, automazione e ML. Il Threat Hunting viene utilizzato per individuare le fasi iniziali degli attacchi, mitigare i danni, rilevare nuove minacce, migliorare l'igiene informatica complessiva dell'organizzazione e aumentare la consapevolezza degli analisti SOC riguardo agli attacchi reali.
Nei SOC, il Threat Hunting spesso integra i metodi tradizionali di monitoraggio e risposta, prevenendo gli attacchi informatici nelle fasi più precoci.
L'aumento degli attacchi IoT e la crescente importanza di proteggere questi tipi di dispositivi
Negli ultimi anni si è registrato un forte aumento degli attacchi informatici agli oggetti IoT. Ciò è dovuto al numero crescente di dispositivi IoT connessi, tra cui sensori industriali, controllori e dispositivi medici, all'espansione delle vulnerabilità nei sistemi SCADA e nei controllori logici programmabili, alla mancanza di protezioni informatiche di base su molti dispositivi e all'uso di protocolli di comunicazione obsoleti privi di protezione integrata.
Per proteggere le infrastrutture critiche, le aziende stanno iniziando ad adattare i SOC per lavorare con i dispositivi IoT. Ciò comporta il monitoraggio delle minacce specifiche dell'IoT, l'implementazione di piattaforme SIEM specializzate per i sistemi industriali, l'analisi comportamentale dei dispositivi IoT e la segmentazione della rete, oltre all'integrazione dei sistemi ICS/SCADA nel panorama complessivo della cybersicurezza.
Le tecnologie quantistiche e il loro impatto sulla sicurezza
L'azienda deve considerare i rischi degli attacchi basati sul calcolo quantistico, prepararsi a queste minacce e sviluppare algoritmi di crittografia post-quantistica.
Conclusione
Il SOC svolge un ruolo importante nella protezione delle organizzazioni dalle minacce informatiche. La sua evoluzione si muove verso l'automazione, l'uso dell'AI e l'integrazione con vari strumenti di sicurezza, tra cui il DLP. Le aziende che investono nella costruzione e nel potenziamento dei SOC ottengono vantaggi significativi nella protezione dei dati e delle infrastrutture.
