


Kategorien
Informationssicherheit im Konzern
 23
 7 Min.
In diesem Beitrag erklären wir, wie Informationssicherheit im Konzern im digitalen Zeitalter gewährleistet wird.
Schauen wir uns zunächst die grundlegenden Begriffe an.
Konzern — ist die Gesamtheit von Personen oder Unternehmen, die befugt sind, als einheitliche Einheit zu handeln, und die rechtlich als solche anerkannt sind, um gemeinsame Ziele zu erreichen. Grundlage sind gemeinsames Eigentum und die Trennung der Funktionen von Eigentümer und Geschäftsführung. In der Regel haben Konzerne eine komplexe Struktur und können über zahlreiche Niederlassungen oder ganze Gruppen von Tochtergesellschaften verfügen.
Informationssicherheit im Konzern bedeutet den Schutz von Daten des Konzerns vor unbefugtem Zugriff, unbefugter Nutzung, Offenlegung, Sabotage, Veränderung oder Zerstörung. Sie umfasst Methoden, Werkzeuge und Maßnahmen, die Organisationen einsetzen, um ihre eigenen Informationswerte zu schützen
Warum ist Informationssicherheit im Konzern notwendig?
Im weiteren Sinne umfasst Unternehmenssicherheit alle Maßnahmen innerhalb des Konzerns zum Schutz materieller, finanzieller, geistiger und sonstiger Vermögenswerte vor internen und externen Bedrohungen. Solche Bedrohungen können Unterschlagung, Betrug, Cyberangriffe, Insiderhandel, Datenlecks, Naturkatastrophen, Terroranschläge und andere Vorfälle umfassen.
Leider gibt es viele Situationen, die zu internen und externen Bedrohungen führen können. Genau deshalb sollte der Schutz von Unternehmensinformationen für Organisationen jeder Größe oberste Priorität haben.
Die Realisierung mancher Bedrohungen bei besonders großen Produktionsanlagen sowie bei Objekten kritischer Informationsinfrastruktur (KRITIS) kann katastrophale Folgen haben: Schäden für Gesundheit und Leben von Menschen, Umweltschäden usw.
Im Folgenden betrachten wir die Gründe, ein wirksames Informationssicherheitssystem im Konzern einzuführen.
Schutz materieller und geistiger Vermögenswerte
In der Regel soll ein unternehmensweites Informationssicherheitssystem materielle und geistige Vermögenswerte schützen, darunter Ausrüstung, Anlagen, Geschäftsgeheimnisse, Patente, Urheberrechte und Marken. Durch robuste Sicherheitsmaßnahmen können Unternehmen die Risiken von Diebstahl, Industriespionage und unbefugter Nutzung geistigen Eigentums minimieren. Ein solcher Schutz verringert das Risiko, dass Informationssicherheitsbedrohungen tatsächlich eintreten, erheblich. Das trägt dazu bei, einen Wettbewerbsvorteil und eine stabile Marktposition zu erhalten.
Verhinderung von Datenlecks personenbezogener Daten
Ohne wirksame Sicherheitsmaßnahmen können Datenlecks leicht auftreten und unentdeckt bleiben.
Gleichzeitig werden Cyberkriminelle immer erfolgreicher und geschickter beim Diebstahl personenbezogener Daten (im Folgenden „PD“), indem sie Netzwerke mit schwachen Sicherheitssystemen umgehen. Laut einigen kommerziellen Quellen soll die Zahl der Datenschutzverletzungen 2024 trotz einer deutlichen Verschärfung der Gesetzgebung zu personenbezogenen Daten um 7,76 % steigen.
Wenn personenbezogene Daten, die der Konzern verarbeitet, Dritten zugänglich werden, kann dies zu finanziellen und Reputationsschäden sowie zu möglichen Klagen und Bußgeldern der Aufsichtsbehörden führen.
Schutz sensibler Daten
In einer Zeit, in der Daten eine wertvolle Ressource sind, hat die Wahrung der Vertraulichkeit sensibler Informationen höchste Priorität. Maßnahmen der Informationssicherheit können unbefugten Zugriff auf Unternehmensdaten, Kundeninformationen und Finanzunterlagen verhindern.
Darüber hinaus vertrauen Kunden und Klienten darauf, dass Unternehmen ihre Daten schützen — und jeder Vertrauensbruch kann zu Reputationsschäden, Verlust der Marktposition und rechtlichen Konsequenzen führen. Die Umsetzung robuster Informationssicherheitsmaßnahmen hilft, das Vertrauen zu wahren und sensible Informationen für den Konzern, seine Kunden und andere Interessengruppen zu schützen.
Reduzierung finanzieller Verluste
Unternehmenssicherheit hilft Unternehmen, finanzielle Verluste zu mindern, die durch das Eintreten verschiedener Informationssicherheitsrisiken entstehen können. Wirksame physische Sicherheitsmaßnahmen können beispielsweise Eindringlinge abschrecken und die Wahrscheinlichkeit von Diebstahl, Beschädigung und Zerstörung von Produkten, Ausrüstung oder Beständen senken. Ebenso minimieren zuverlässige Cybersicherheitsmethoden die Risiken einer Datenexfiltration, die zu erheblichen finanziellen Verlusten, Rechtskosten und einem Vertrauensverlust bei Kunden führen kann. Investitionen in Unternehmenssicherheit können Unternehmen somit langfristig erhebliche Summen sparen.
Sicherstellung der Prozesskontinuität
Unvorhergesehene Ereignisse wie Naturkatastrophen, Cyberangriffe oder Ausfälle können den Geschäftsbetrieb stören oder die Produktion zum Stillstand bringen. Die Umsetzung von Notfall- und Kontinuitätsplänen als Teil der Unternehmenssicherheit stellt sicher, dass Unternehmen wirksam auf Vorfälle reagieren, Ausfallzeiten minimieren und den vollen Betrieb so schnell wie möglich wieder aufnehmen können. Durch die Aufrechterhaltung der Prozesskontinuität können Unternehmen ihre Umsatzströme schützen, die Kundenzufriedenheit erhalten und potenzielle finanzielle und Reputationsschäden vermeiden.
Bedrohungen der Informationssicherheit in Konzernen
Gängige Modelle von IS-Bedrohungen schlagen folgende Kategorisierung vor.
Externe Bedrohungen
Sie kommen von außen: von Betrügern, cyberkriminellen Gruppen, Viren, Bots. Ein typisches Beispiel für eine externe Bedrohung ist ein DDoS-Angriff. Dabei handelt es sich um einen virtuellen Angriff auf die Informationsressourcen eines Unternehmens, der deren Verfügbarkeit verhindert und den Betrieb von Ressourcen oder des gesamten Informationssystems (im Folgenden IS) verlangsamt oder vollständig stoppt.
Vom Wirkprinzip her sieht ein DDoS-Angriff so aus, als würden Tausende Nutzer gleichzeitig auf eine Informationsressource zugreifen. Der Server, auf dem sich die Ressource befindet, schafft es nicht, eine derart große Zahl von Anfragen zu verarbeiten — und wird abgeschaltet. Die Anfragen stammen jedoch nicht von echten Menschen, sondern von Bots. Cyberkriminelle Gruppen können sowohl Server als auch Kommunikationskanäle angreifen, die innerhalb des Sicherheitsbereichs einer Organisation genutzt werden.
Die Ziele von DDoS-Angriffen können je nach Absicht der Angreifer variieren: Wettbewerber starten sie, um Internetressourcen lahmzulegen; Betrüger starten sie, um Unternehmensinhaber zu erpressen oder einfach zum Spaß.
Eine weitere Art von Bedrohung sind Viren. Sie infiltrieren Arbeitsplatzrechner und Automatisierungssysteme und tun dann Folgendes:
-
spionieren Daten aus und leiten sie an interessierte Dritte weiter;
-
zerstören oder deaktivieren Ausrüstung;
-
verändern oder zerstören Daten;
-
verschlüsseln Informationen, woraufhin die Cyberkriminellen ein Lösegeld fordern.
Interne Bedrohungen
Dabei handelt es sich in der Regel um Bedrohungen, die mit den Handlungen des Personals innerhalb des Konzerns zusammenhängen. Solche Bedrohungen werden in zufällige und vorsätzliche unterteilt.
Zufällige Bedrohungen. Typischerweise mit geringem Bewusstsein für Informationssicherheit und Cyber-Hygiene unter den Mitarbeitern des Konzerns verbunden.
Unter anderem werden folgende zufällige Bedrohungen der Informationssicherheit hervorgehoben.
-
Fehler bei der Dateneingabe. Mitarbeiter können versehentlich falsche Daten eingeben, was zu irreführenden Informationen oder Systemfehlern führt.
-
Unbeabsichtigte Offenlegung von Informationen. Mitarbeiter können vertrauliche Informationen unabsichtlich an Dritte weitergeben oder versehentlich bzw. fahrlässig öffentlich zugänglich machen.
-
Nichteinhaltung der Sicherheitsrichtlinien des Unternehmens. Mitarbeiter halten sich beim Umgang mit Daten möglicherweise nicht an die Sicherheitsregeln, etwa durch die Nutzung unsicherer Übertragungsmethoden oder indem sie Arbeitsgeräte frei zugänglich lassen.
-
Nutzung unsicherer Anwendungen und Geräte, Besuch unsicherer Websites und Dienste. Mitarbeiter können nicht vertrauenswürdige Anwendungen nutzen oder ungeprüfte Geräte anschließen, um mit Unternehmensdaten zu arbeiten, was zu einer Datenexfiltration führen kann.
-
Verstoß gegen Zugriffsrichtlinien für Informationen. Mitarbeiter können Zugriffsrichtlinien verletzen, indem sie unbefugten Nutzern Zugriff gewähren oder fremde Konten verwenden.
Vorsätzliche Bedrohungen
Mitarbeiter können bewusst gegen die Informationssicherheitsregeln innerhalb des Konzerns verstoßen. Die Motive können unterschiedlich sein: Häufig geschieht dies bei Konflikten zwischen Kollegen oder bei der Beendigung von Arbeitsverhältnissen, wenn Mitarbeiter einen Teil des Kundenstamms mitnehmen oder an Wettbewerber verkaufen. Das Gemeinsame solcher Bedrohungen ist eines — die Verursacher sind sich der Folgen der Vorfälle bewusst.
Mögliche Urheber solcher Bedrohungen sind unter anderem Wettbewerber, unzufriedene Anteilseigner, Führungskräfte und dem Konzern gegenüber illoyale Mitarbeiter.
Wichtig ist zu erkennen, dass eine vorsätzliche Bedrohung auch von einem vertrauenswürdigen Mitarbeiter ausgehen kann, der nicht den Eindruck eines Insiders oder potenziellen Täters erweckt.
Unter anderem werden folgende vorsätzliche Bedrohungen der Informationssicherheit erkannt.
-
Diebstahl, Beschädigung oder Zerstörung von Ausrüstung — Datenspeichergeräte, Server usw.
-
Missbrauch von Unternehmensressourcen und Befugnissen: unwirtschaftliche Nutzung von Unternehmensressourcen (Internet, Drucker, Computer) für private Zwecke.
-
Diebstahl vertraulicher Informationen und personenbezogener Datenbanken in böswilliger Absicht oder zum Zweck des Verkaufs bzw. der Weitergabe an Dritte.
-
Unbefugtes Kopieren, Verändern und Vernichten von Informationen, die dem Konzern gehören.
-
Korruption, Bestechungsgelder von Lieferanten und Auftragnehmern.
-
Industriespionage.
Beispiele für Vorfälle der Informationssicherheit im Konzern
Im Folgenden betrachten wir Beispiele für Informationssicherheitsvorfälle, die das Anexet-DLP-System erkennen und verhindern konnte.
Informationsleck beim Ausscheiden eines Mitarbeiters
Ein Spezialist eines Kundenunternehmens, in dem das Anexet-DLP-System installiert war, beschloss, sein Arbeitsverhältnis zu beenden. Vor seinem Weggang begann er, eine Kundendatenbank herunterzuladen, um sie im neuen Unternehmen weiterzuverwenden. Das System benachrichtigte den Sicherheitsbeauftragten rechtzeitig über die Operation (Kopieren von Dateien auf einen USB-Stick) und verhinderte so das Leck sehr sensibler Daten aus der Datenbank.
Der mögliche Schaden kann sich auf Millionen belaufen, und die Reputationsrisiken sind nicht abzuschätzen.
Unwirtschaftliche Nutzung der Arbeitszeit im Unternehmen
Das Anexet-System wurde im Kundenunternehmen eingesetzt. Anhand der Beobachtungen der Bildschirminhalte wurde festgestellt, dass Führungskräfte 30 % ihrer Arbeitszeit mit unwirtschaftlichen Handlungen im 1C-Programm verbringen. Daraufhin wurde beschlossen, Schulungen zum Programm durchzuführen. Die Mitarbeiter wurden geschult und konnten dadurch mehr Zeit für den Vertrieb aufwenden, was zu einer Gewinnsteigerung des Unternehmens um 15 % beitrug. Die für die Schulung aufgewendeten Mittel und Zeit trugen zu einer effizienteren Nutzung des 1C-Programms bei. Der Gewinn des Unternehmens in einem Monat übersteigt die Kosten für die Einführung des Systems.
Fehlen ausreichend wirksamer Mechanismen zur rechtzeitigen Erkennung illoyaler und extremistischer Mitarbeiter
Mithilfe eines eingeführten DLP-Systems wurde bei den Mitarbeitern eines großen Luftfahrtherstellers ein extremistischer Mitarbeiter während der Anwerbungsphase durch eine verbotene terroristische Organisation identifiziert. Die Folgen für das Unternehmen hätten katastrophal sein können.
Besonderheiten der Informationssicherheit in Konzernen
In der Regel haben Konzerne eine komplexe Struktur mit Abteilungen, die über verschiedene Niederlassungen und mitunter juristische Einheiten verteilt sind. Das schafft besondere Sicherheitsherausforderungen, da viele lokale Netzwerke in einen einheitlichen Kontrollkreis integriert werden müssen.
Wichtig ist die Erkenntnis, dass ein IS innerhalb des Konzerns fast immer komplex und mehrstufig aufgebaut ist: mit mehreren Computernetzwerken, Abteilungen, Geräten und Remote-Arbeitsplätzen.
Merkmale des unternehmensweiten IS im Kontext der Informationssicherheit:
-
strukturelle Komplexität des IS, Notwendigkeit einer hochpräzisen Abstimmung seiner Komponenten;
-
mindestens drei Ebenen des Datenaustauschs: zwischen Niederlassungen und Hauptsitz, zwischen Niederlassungen sowie zwischen Struktureinheiten und Endnutzern der Daten (Kunden, Mitarbeiter, Partner, Vertragspartner usw.);
-
die große Datenmenge, die aus der Kommunikation zwischen Abteilungen resultiert.
Konzerne sind verpflichtet, ein hohes Niveau der Datensicherheit einzuführen und aufrechtzuerhalten, auch bei ihren Tochtergesellschaften und verbundenen Unternehmen.
Grundsätze der Informationssicherheit in Konzernen
Diese Grundsätze basieren auf dem internationalen Standard ISO 27014:
-
Die Informationssicherheit auf Unternehmensebene sollte umfassend, mehrschichtig und alles umfassend sein;
-
jede Entscheidung sollte auf der Informationssicherheitspolitik des Konzerns beruhen;
-
die Strategie zur Beschaffung von und Investition in IS-Sicherheit sollte mit den geschäftlichen Anforderungen im Einklang stehen, wobei die Kosten für die Organisation des Informationssicherheitssystems den Wert der geschützten Vermögenswerte nicht übersteigen sollten.
-
Einhaltung gesetzlicher und regulatorischer Anforderungen, die in internationalen Standards beschrieben sind.
-
Förderung einer positiven Einstellung zu Sicherheitsmaßnahmen bei allen Beteiligten sowie ein fortlaufender Bildungsprozess zur Sensibilisierung für Cybersicherheitsfragen.
-
die ergriffenen Maßnahmen sollten die Tätigkeit des Konzerns nicht behindern oder Prozesse stören usw.
Wichtige Komponenten der Unternehmenssicherheit
Nachfolgend sind die Schlüsselelemente einer soliden Unternehmenssicherheitsrichtlinie aufgeführt.
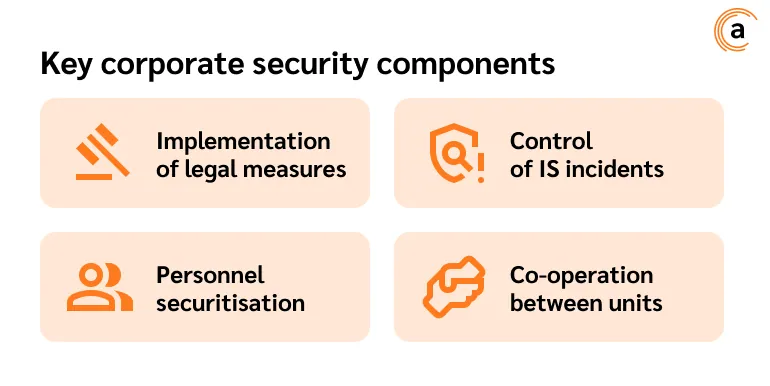
Umsetzung rechtlicher Maßnahmen
Wie bereits erwähnt, kann der Konzern bei unzureichenden Informationssicherheitsmaßnahmen mit Bußgeldern belegt werden. Um Sanktionen und Bußgelder der Aufsichtsbehörden zu vermeiden, ist es notwendig, die in den Vorschriften beschriebenen Anforderungen einzuhalten.
Internationale Standards werden von Organisationen wie der ISO (International Organization for Standardisation) und der IEC (International Electrotechnical Commission) entwickelt. Hier einige davon:
-
ISO/IEC 27001:2022 „Informationstechnik. Sicherheitsverfahren. Managementsysteme für Informationssicherheit. Anforderungen“.
-
ISO/IEC TR 19791:2018 „Informationstechnik. Cloud Computing. Referenzarchitektur für den Datenschutz“.
Vor diesem Hintergrund ist ein Sicherheitsbeauftragter verpflichtet, sich mit den Besonderheiten der Informationssicherheitsgesetzgebung gut auszukennen. In diesem Zusammenhang ist es oft notwendig, professionelle Unterstützung in Anspruch zu nehmen.
Kontrolle von Informationssicherheitsvorfällen
Unternehmenssicherheit steht in direktem Zusammenhang mit dem Vorfallmanagement. Dazu zählen insbesondere Verstöße gegen die bestehende Unternehmenssicherheitsrichtlinie, Verlust (oder Diebstahl) von Geräten, unbefugte Änderungen am Betrieb von Systemen und Diensten, Lecks sensibler Informationen und Ähnliches.
Leider gibt es heute keine Methoden und Hardwarelösungen, die einen hundertprozentigen Schutz vor dem Auftreten von Informationssicherheitsvorfällen bieten können. Ihre rechtzeitige Erkennung, Reaktion und Behebung minimieren jedoch mögliche materielle, finanzielle und Reputationsschäden erheblich.
Neben der Wahrung der Integrität, Verfügbarkeit und Vertraulichkeit der Informationswerte des Konzerns muss eine robuste Sicherheitsrichtlinie vorhanden sein, die unter anderem proaktive Reaktionen auf verschiedene Bedrohungen beschreibt.
Sensibilisierung des Personals
Jede Geschäftseinheit, Abteilung und jeder einzelne Mitarbeiter sollte Fragen der Informationssicherheit im Konzern ernst nehmen.
Die Sensibilisierung, also die Schulung des Personals in den Grundlagen sicheren Verhaltens im Internet, kann das Risiko von durch Mitarbeiter verursachten Cybervorfällen erheblich verringern.
Typischerweise umfasst dieses Schulungssystem:
-
die Organisation von Seminaren, Webinaren und Schulungen sowie die Erstellung von Handbüchern und Merkblättern;
-
regelmäßige Rundschreiben über neue oder aktuelle Betrugsmaschen im Internet;
-
die Durchführung sogenannter Cyber-Trainings, das heißt Tests, wie gut die Mitarbeiter des Konzerns über Fragen der Cybersicherheit informiert sind, usw.
Zusammenarbeit zwischen Einheiten
Das Gesamtniveau der Informationssicherheit im Konzern lässt sich an der Konsistenz der Maßnahmen ablesen, die in der am schwächsten geschützten Abteilung oder Niederlassung des IS ergriffen wurden.
Deshalb ist eine konzernweite Zusammenarbeit entscheidend für eine solide Sicherheitsstrategie.
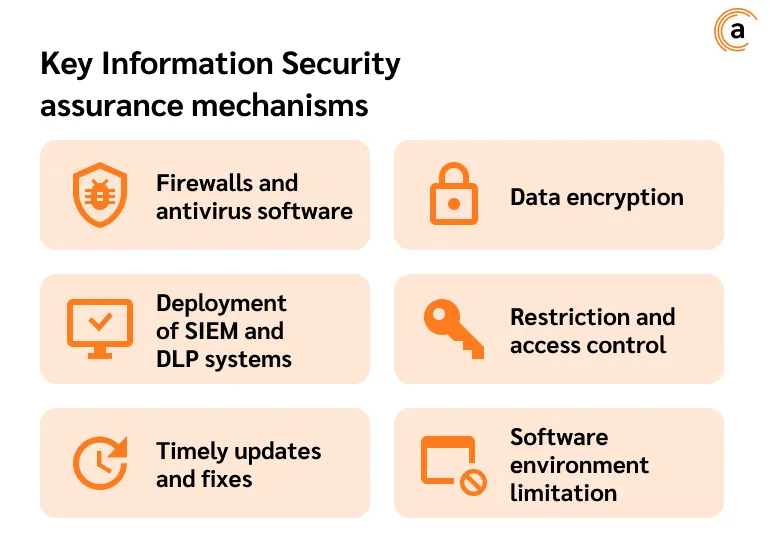
Wichtige Mechanismen zur Gewährleistung der Informationssicherheit
Bei der Entwicklung und Einführung eines Informationssicherheitssystems innerhalb des Konzerns kommen in der Regel organisatorische sowie software- und technikbasierte Maßnahmen zum Einsatz. Die eingeführten Mechanismen und ihre Funktionsweise sollten in der Sicherheitsrichtlinie des Konzerns detailliert beschrieben werden.
Unter anderem werden folgende Mechanismen zur Durchsetzung der IS identifiziert.
-
Firewalls und Antivirensoftware. Dies ist Ihre erste Verteidigungslinie gegen Cyberbedrohungen. Firewalls überwachen ein- und ausgehenden Datenverkehr und blockieren verdächtige Aktivitäten, während Antivirensoftware Schadsoftware auf Ihren Geräten erkennt und entfernt.
-
Datenverschlüsselung. Dabei werden Ihre Daten in einen Code umgewandelt, um unbefugten Zugriff zu verhindern. Selbst wenn es Hackern gelingt, verschlüsselte Daten abzufangen, können sie diese ohne den Entschlüsselungscode nicht lesen.
-
Einführung von SIEM- und DLP-Systemen. SIEM-Systeme (Security Information and Event Management) fassen Daten zu Sicherheitsereignissen zusammen und ermöglichen es, proaktive Maßnahmen zur Beseitigung von Vorfällen zu steuern und den daraus entstehenden Schaden zu minimieren. DLP-Systeme ermöglichen die Kontrolle der Aktivitäten von Mitarbeitern an ihren Arbeitsplätzen und verringern das Risiko eines Lecks geschützter Informationen durch Verschulden des Personals erheblich.
-
Trennung und Zugriffskontrolle. Nicht jeder im Konzern benötigt jederzeit Zugriff auf alle Daten. Eine strikte Zugriffskontrolle stellt sicher, dass nur befugtes Personal sensible Informationen einsehen oder ändern kann. Und die Einführung des Zero-Trust-Prinzips verringert die Risiken eines unbefugten Zugriffs auf geschützte Daten.
-
Rechtzeitige Updates und Patches. Cyberkriminelle nutzen ständig Schwachstellen in veralteter Software aus. Regelmäßige Systemaktualisierungen und das Einspielen von Patches helfen, diese Sicherheitslücken zu schließen.
-
Einschränkung der Softwareumgebung. Entfernen nicht genutzter Software, Dienste und Komponenten, Verwaltung temporärer Dateien, Kontrolle der Installation von Programmen und Diensten usw.
-
Und weitere.
Fazit
Unternehmenssicherheit spielt eine entscheidende Rolle beim Schutz der Vermögenswerte, des Ansehens und der Wettbewerbsfähigkeit eines Unternehmens. Durch umfassende Maßnahmen können Konzerne die Wahrscheinlichkeit von Risiken und Bedrohungen verringern sowie mögliche Folgen mindern, indem sie materielle Vermögenswerte, die Vertraulichkeit sensibler Informationen und die Kontinuität des Geschäftsbetriebs sichern.
Die Bedeutung der Unternehmenssicherheit kann nicht genug betont werden, da sie buchstäblich die Rentabilität, das Ansehen und die Verlässlichkeit des Konzerns in den Augen von Kunden, Partnern und anderen Interessengruppen bestimmt. Daher ist eine Investition in zuverlässige Informationssicherheit nicht nur eine Notwendigkeit — sie ist eine strategische Aufgabe für jeden Konzern.
