


Catégories
La sécurité de l'information dans l'entreprise
 23
 7 min
Dans cet article, nous allons vous expliquer comment la sécurité de l'information est assurée dans l'entreprise à l'ère du numérique.
Examinons les définitions de base.
Entreprise — désigne l'ensemble des personnes ou sociétés autorisées à agir en tant qu'entité unique et légalement reconnues comme telles afin d'atteindre des objectifs communs. Elle repose sur une propriété partagée et une séparation des fonctions entre propriétaire et dirigeant. En règle générale, les entreprises ont une structure complexe et peuvent compter un grand nombre de succursales ou des groupes entiers de filiales.
La sécurité de l'information en entreprise consiste à protéger les données de l'entreprise contre l'accès non autorisé, l'utilisation, la divulgation, le sabotage, l'altération ou la destruction. Elle couvre les méthodes, outils et opérations que les organisations mettent en place pour protéger leurs propres actifs informationnels
Pourquoi est-il nécessaire d'assurer la sécurité de l'information dans l'entreprise ?
Au sens large, la sécurité de l'entreprise regroupe les mesures prises en interne pour protéger les actifs physiques, financiers, intellectuels et autres contre les menaces internes et externes. Ces menaces peuvent être liées au détournement de fonds, à la fraude, aux cyberattaques, aux délits d'initiés, aux fuites de données confidentielles, aux catastrophes naturelles, aux attentats terroristes, etc.
Malheureusement, de nombreuses situations peuvent conduire à la concrétisation de menaces internes et externes, et c'est précisément pour cette raison que la protection des informations de l'entreprise doit être une priorité absolue pour les organisations de toutes tailles.
La concrétisation de certaines menaces sur des sites de production particulièrement importants, ainsi que sur des objets d'infrastructures d'information critiques (IIC), peut entraîner des conséquences catastrophiques : atteintes à la santé et à la vie des citoyens, dommages à l'environnement, etc.
Nous allons maintenant examiner les raisons de déployer un système de sécurité de l'information efficace au sein de l'entreprise.
Protection des actifs physiques et intellectuels
En règle générale, un système de sécurité de l'information en entreprise est conçu pour protéger les actifs physiques et intellectuels, notamment les équipements, les installations, les secrets commerciaux, les brevets, les droits d'auteur et les marques. En mettant en place des mesures de sécurité robustes, les entreprises peuvent réduire les risques de vol, d'espionnage industriel et d'utilisation non autorisée de la propriété intellectuelle. Une telle protection réduit sensiblement les risques de réalisation des menaces à la sécurité de l'information. Cela contribue à préserver un avantage concurrentiel et une position stable sur le marché.
Prévention des fuites de données personnelles
Sans mesures de sécurité efficaces, des fuites peuvent facilement se produire et passer inaperçues.
Dans le même temps, les cybercriminels deviennent de plus en plus efficaces et habiles pour voler des données personnelles (ci-après « DP »), en contournant les réseaux dotés de systèmes de sécurité faibles. Selon certaines sources commerciales, le nombre de violations de données devrait augmenter de 7,76 % en 2024, malgré un durcissement important de la législation sur les DP.
Si des données personnelles traitées par l'entreprise deviennent accessibles à des tiers, cela peut entraîner des dommages financiers et de réputation, ainsi que des litiges potentiels et des amendes de la part des régulateurs.
Protection des données sensibles
À une époque où les données constituent une ressource précieuse, préserver la confidentialité des informations sensibles revêt une importance capitale. Les mesures de sécurité de l'information peuvent empêcher l'accès non autorisé aux données de l'entreprise, aux informations clients et aux dossiers financiers.
De plus, les clients font confiance aux entreprises pour protéger leurs données — et toute atteinte à cette confiance peut nuire à la réputation, entraîner une perte de position sur le marché et des conséquences juridiques. La mise en place de mesures de sécurité de l'information robustes permet de préserver la confiance et de protéger les informations sensibles de l'entreprise, de ses clients et des autres parties prenantes.
Réduction des pertes financières
La sécurité de l'entreprise aide les sociétés à atténuer les pertes financières susceptibles de découler de la réalisation de divers risques liés à la sécurité de l'information. Par exemple, des mesures de sécurité physique efficaces peuvent dissuader les intrus et, bien sûr, réduire la probabilité de vol, d'endommagement et de destruction de produits, d'équipements ou de stocks. De la même manière, des méthodes fiables de cybersécurité réduisent les risques d'exfiltration de données, qui peuvent entraîner des pertes financières importantes, des frais juridiques et une érosion de la confiance des clients. Ainsi, investir dans la sécurité de l'entreprise peut permettre aux sociétés d'économiser des sommes considérables sur le long terme.
Assurer la continuité des processus
Des événements imprévus, tels que des catastrophes naturelles, des cyberattaques ou des pannes, peuvent perturber les activités de l'entreprise ou arrêter la production. La mise en œuvre de plans de continuité d'activité dans le cadre de la sécurité de l'entreprise garantit que les sociétés peuvent réagir efficacement à tout incident, minimiser les interruptions et reprendre pleinement leurs activités le plus rapidement possible. En préservant la continuité des processus, les sociétés peuvent protéger leurs revenus, maintenir la satisfaction des clients et éviter d'éventuels dommages financiers et de réputation.
Menaces à la sécurité de l'information dans les entreprises
Les modèles courants de menaces à la sécurité de l'information proposent de les classer comme suit.
Menaces externes
Elles proviennent de l'extérieur : fraudeurs, groupes cybercriminels, virus, robots. Un exemple courant de menace externe est l'attaque DDoS. Il s'agit d'une attaque virtuelle contre les ressources informationnelles d'une entreprise, qui empêche leur disponibilité et ralentit ou stoppe complètement le fonctionnement des ressources ou du système d'information tout entier (ci-après — SI).
Selon son principe de fonctionnement, une attaque DDoS ressemble à une situation où des milliers d'utilisateurs tentent d'accéder simultanément à une ressource informationnelle. Le serveur hébergeant la ressource n'a pas le temps de traiter un nombre aussi important de requêtes — et se retrouve hors service. Cependant, les requêtes ne sont pas envoyées par de vraies personnes, mais par des robots. Les groupes cybercriminels peuvent attaquer aussi bien les serveurs que les canaux de communication utilisés au sein du périmètre de sécurité d'une organisation.
Les objectifs des attaques DDoS peuvent varier selon les intentions des attaquants : les concurrents les lancent pour mettre hors service des ressources Internet ; les fraudeurs les lancent pour faire chanter les propriétaires d'entreprise en échange d'une rançon, ou simplement pour s'amuser.
Un autre type de menace est celui des virus. Ils s'infiltrent dans les postes de travail, les systèmes de contrôle automatisés, puis :
-
espionnent, transmettant les données des systèmes de l'entreprise à des parties intéressées ;
-
détruisent, mettent hors service les équipements ;
-
modifient ou détruisent les données ;
-
chiffrent les informations, après quoi les cybercriminels exigent une rançon.
Menaces internes
Il s'agit, en règle générale, de menaces liées aux activités du personnel au sein de l'entreprise. Ces menaces se divisent en menaces accidentelles et intentionnelles.
Menaces accidentelles. Généralement associées à un faible niveau de sensibilisation à la sécurité de l'information et à l'hygiène numérique chez les employés de l'entreprise.
Parmi d'autres, les menaces accidentelles suivantes à la sécurité de l'information sont mises en évidence.
-
Erreurs de saisie de données. Les employés peuvent saisir accidentellement des données incorrectes, entraînant des informations erronées ou des erreurs système.
-
Divulgation involontaire d'informations. Les employés peuvent divulguer par inadvertance des informations confidentielles à des tiers, ou les publier accidentellement ou par négligence dans le domaine public.
-
Non-respect des politiques de sécurité de l'entreprise. Les employés peuvent ne pas suivre les règles de sécurité lors du traitement des données, par exemple en utilisant des méthodes de transmission non sécurisées ou en laissant des appareils professionnels librement accessibles à des personnes non autorisées.
-
Utilisation d'applications et d'appareils non sécurisés, visite de sites web ou de services non sécurisés. Les employés peuvent utiliser des applications non fiables ou connecter des appareils non testés pour travailler avec les données de l'entreprise, ce qui peut entraîner une exfiltration de données.
-
Violation des politiques d'accès à l'information. Les employés peuvent enfreindre les politiques d'accès à l'information en accordant un accès à des utilisateurs non autorisés ou en utilisant les comptes d'autres personnes.
Menaces délibérées
Les employés peuvent délibérément enfreindre les règles de sécurité de l'information au sein de l'entreprise. Les motifs peuvent être variés : cela se produit souvent lors de conflits entre collègues ou lors de la fin d'une relation de travail, lorsque le personnel emporte une partie de la base clients avec lui ou la vend à des concurrents. Ces menaces ont un point commun : leurs auteurs sont conscients des conséquences des incidents.
Les auteurs potentiels de telles menaces peuvent être des concurrents, des actionnaires mécontents, des dirigeants et cadres, ainsi que des employés déloyaux envers l'entreprise.
Il est important de reconnaître qu'une menace délibérée peut provenir d'un employé de confiance, qui ne donne pas l'impression d'être un initié malveillant ou un auteur potentiel.
Parmi d'autres, les menaces intentionnelles suivantes à la sécurité de l'information sont reconnues.
-
Vol, endommagement ou destruction d'équipements — dispositifs de stockage de données, serveurs, etc.
-
Mauvais usage des ressources de l'entreprise, abus de pouvoir : utilisation irrationnelle des ressources de l'entreprise (Internet, imprimantes, ordinateurs) à des fins personnelles.
-
Vol d'informations confidentielles et de bases de données personnelles dans une intention malveillante ou dans le but de les vendre ou de les transmettre à des tiers.
-
Copie, modification et destruction non autorisées d'informations appartenant à l'entreprise.
-
Corruption, pots-de-vin de la part de fournisseurs et de sous-traitants.
-
Espionnage industriel.
Exemples d'incidents de sécurité de l'information en entreprise
Nous allons examiner ci-dessous des exemples d'incidents de sécurité de l'information que le système Anexet DLP a pu détecter et prévenir.
Fuite d'informations lors du départ d'un employé
Un spécialiste d'une entreprise cliente, où le système Anexet DLP était installé, a décidé de quitter son emploi. Avant son départ, il a commencé à télécharger une base de données clients en vue de l'utiliser dans sa nouvelle entreprise. Le système a alerté en temps utile le responsable de la sécurité de cette opération (copie de fichiers sur une clé USB) et a ainsi permis d'empêcher la fuite d'informations très sensibles de la base de données.
Les dommages potentiels peuvent se chiffrer en millions, et les risques pour la réputation sont inestimables.
Répartition irrationnelle du temps de travail dans l'organisation
Le système Anexet a été déployé dans l'entreprise cliente. Ainsi, sur la base d'observations effectuées à partir des écrans de contrôle, il a été constaté que les responsables consacraient 30 % de leur temps de travail à des actions irrationnelles dans le logiciel 1C. À cet égard, il a été décidé d'organiser des formations sur le logiciel. Les employés ont été formés et ont pu consacrer davantage de temps aux ventes, ce qui a contribué à une augmentation de 15 % des bénéfices de l'entreprise. Les fonds et le temps consacrés à la formation ont contribué à une utilisation plus efficace du logiciel 1C. Le bénéfice de l'entreprise en un mois est supérieur au coût de mise en œuvre du système.
Absence de mécanismes suffisamment efficaces pour identifier à temps les employés déloyaux et extrémistes
Grâce à un système DLP mis en place parmi les employés d'une grande entreprise de fabrication aéronautique, un employé extrémiste a été identifié lors de la phase de recrutement d'une organisation terroriste interdite. Les conséquences pour l'entreprise auraient pu être catastrophiques.
Particularités de la mise en œuvre de la sécurité de l'information dans les entreprises
En règle générale, les entreprises ont une structure complexe et des divisions réparties entre différentes succursales, parfois même différentes entités juridiques. Cela crée des défis de sécurité particuliers, car de nombreux réseaux locaux doivent être intégrés dans un périmètre de contrôle unique.
Il est important de comprendre qu'un SI au sein de l'entreprise sera presque toujours complexe et multiniveaux : avec de multiples réseaux informatiques, divisions, équipements et postes de travail distants.
Particularités du SI d'entreprise dans le contexte de la sécurité de l'information :
-
complexité structurelle du SI, nécessité d'un réglage de haute précision de ses composants ;
-
au moins trois niveaux d'échange de données : entre les subdivisions et le siège, entre les subdivisions elles-mêmes, entre les unités structurelles et les utilisateurs finaux des données (clients, employés, partenaires, contreparties, etc.) ;
-
le volume important de données à traiter, résultant des échanges entre départements.
Les entreprises sont tenues de déployer et de maintenir des niveaux élevés de sécurité des données, y compris au sein de leurs filiales et sociétés affiliées.
Principes de mise en œuvre de la sécurité de l'information dans les entreprises
Ces principes sont formulés sur la base de la norme internationale ISO 27014 :
-
la sécurité de l'information au niveau de l'entreprise doit être globale, multicouche et exhaustive ;
-
chaque décision doit s'appuyer sur la politique de sécurité de l'information de l'entreprise ;
-
la stratégie d'acquisition et d'investissement en matière de sécurité du SI doit être cohérente avec les besoins de l'entreprise, le coût de mise en place du système de sécurité de l'information ne devant pas dépasser la valeur des actifs protégés.
-
conformité aux exigences légales et réglementaires décrites dans les normes internationales.
-
promotion d'attitudes positives à l'égard des mesures de sécurité parmi toutes les parties prenantes, processus éducatif continu visant à sensibiliser aux enjeux de la cybersécurité.
-
les mesures prises ne doivent pas entraver les activités de l'entreprise, ni perturber les processus, etc.
Principales composantes de la sécurité de l'entreprise
Les éléments clés d'une politique de sécurité d'entreprise solide sont énumérés ci-dessous.
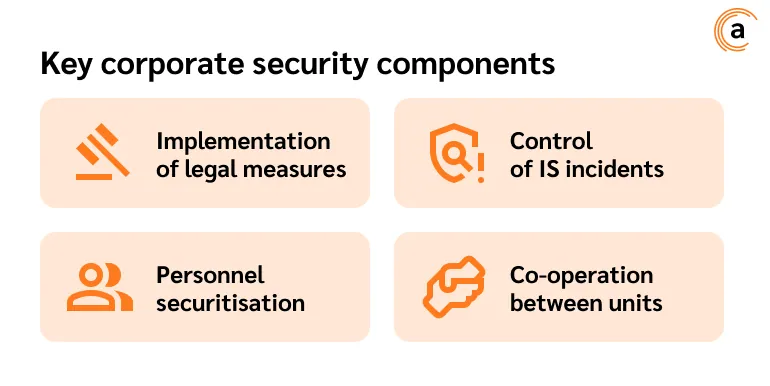
Mise en œuvre de mesures juridiques
Comme mentionné précédemment, si les mesures de sécurité de l'information sont insuffisantes, l'entreprise peut être sanctionnée. Pour éviter les sanctions et amendes des régulateurs, il est nécessaire de se conformer aux exigences décrites dans les réglementations.
Les normes internationales sont élaborées par des organisations telles que l'ISO (Organisation internationale de normalisation) et la CEI (Commission électrotechnique internationale). En voici quelques-unes :
-
ISO/IEC 27001:2022 « Technologies de l'information. Techniques de sécurité. Systèmes de management de la sécurité de l'information. Exigences ».
-
ISO/IEC TR 19791:2018 « Technologies de l'information. Informatique en nuage. Architecture de référence pour la protection des données ».
Compte tenu de ce qui précède, un responsable de la sécurité est tenu de bien maîtriser les spécificités de la législation en matière de sécurité de l'information. À cet égard, il est souvent nécessaire de faire appel à une assistance professionnelle.
Gestion des incidents de sécurité de l'information
La sécurité de l'entreprise est directement liée à la gestion des incidents. Il s'agit notamment des violations de la politique de sécurité en vigueur, de la perte (ou du vol) d'équipements, des modifications non autorisées du fonctionnement des systèmes et services, des fuites d'informations sensibles, etc.
Malheureusement, il n'existe aujourd'hui aucune méthode ni équipement matériel capable d'offrir une protection à 100 % contre la survenue d'incidents de sécurité de l'information. Toutefois, leur détection, leur traitement et leur résolution en temps utile réduisent considérablement les pertes matérielles, financières et de réputation potentielles.
Outre la préservation de l'intégrité, de la disponibilité et de la confidentialité des actifs informationnels de l'entreprise, une politique de sécurité solide décrivant, entre autres, des réponses proactives aux différentes menaces doit être mise en place.
Sensibilisation du personnel
Chaque unité opérationnelle, chaque département et chaque employé doit prendre au sérieux les questions de sécurité de l'information au sein de l'entreprise.
La sensibilisation, c'est-à-dire la formation du personnel aux bases d'un comportement sûr en ligne, peut réduire considérablement le risque d'incidents cyber causés par les employés.
Généralement, ce système de formation comprend :
-
l'organisation de séminaires, de webinaires, de formations, la rédaction de manuels et de supports pédagogiques ;
-
l'envoi régulier de communications décrivant les schémas de fraude sur Internet nouveaux ou actuels ;
-
la réalisation de ce que l'on appelle des exercices cyber, c'est-à-dire des tests visant à évaluer le niveau de sensibilisation des employés de l'entreprise aux enjeux de la cybersécurité, etc.
Coopération entre les unités
Le niveau global de sécurité de l'information dans l'entreprise peut être évalué à travers la cohérence des mesures prises dans la division ou la succursale la moins bien protégée en matière de SI.
C'est pourquoi une collaboration à l'échelle de toute l'entreprise est essentielle pour garantir une stratégie de sécurité solide.
Principaux mécanismes d'assurance de la sécurité de l'information
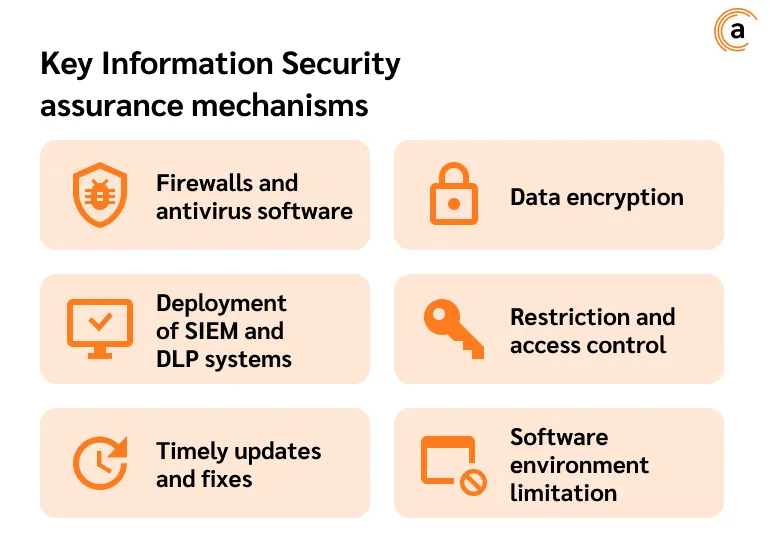
Lors de l'élaboration et de la mise en œuvre d'un système de sécurité de l'information au sein de l'entreprise, des mesures organisationnelles et technico-logicielles sont, en règle générale, appliquées. Les mécanismes mis en place et leur principe de fonctionnement doivent être décrits en détail dans la politique de sécurité de l'entreprise.
Parmi d'autres, les mécanismes suivants de mise en application de la sécurité de l'information sont identifiés.
-
Pare-feu et logiciels antivirus. Il s'agit de votre première ligne de défense contre les cybermenaces. Les pare-feu surveillent le trafic entrant et sortant, en bloquant les activités suspectes, tandis que les logiciels antivirus détectent et suppriment les logiciels malveillants de vos appareils.
-
Chiffrement des données. Il consiste à convertir vos données en code afin d'empêcher tout accès non autorisé. Même si des pirates parviennent à intercepter des données chiffrées, ils ne pourront pas les lire sans la clé de déchiffrement.
-
Déploiement de systèmes SIEM et DLP. Les systèmes SIEM regroupent les données relatives aux événements de sécurité et permettent de gérer des mesures proactives pour résoudre les incidents et minimiser les dommages liés à leur survenue. Les systèmes DLP permettent de contrôler l'activité des employés sur leurs postes de travail et réduisent considérablement la probabilité de fuite d'informations protégées du fait du personnel.
-
Distinction et contrôle des accès. Tout le monde dans l'entreprise n'a pas besoin d'accéder à toutes les données à la fois. La mise en place d'un contrôle d'accès strict garantit que seul le personnel autorisé peut consulter ou modifier les informations sensibles. Et l'introduction du principe de confiance zéro réduira les risques d'accès non autorisé aux données protégées.
-
Mises à jour et correctifs en temps utile. Les cybercriminels exploitent en permanence les vulnérabilités des logiciels obsolètes. La mise à jour régulière des systèmes et l'application des correctifs permettent de combler ces failles de sécurité.
-
Restriction de l'environnement logiciel. Suppression des logiciels, services et composants non utilisés par les employés, gestion des fichiers temporaires, contrôle de l'installation des programmes et services, etc.
-
Et d'autres encore.
Conclusion
La sécurité de l'entreprise joue un rôle essentiel dans la protection des actifs, de la réputation et de la compétitivité de l'entreprise. En mettant en œuvre des mesures complètes, les entreprises peuvent réduire la probabilité des risques et menaces, ainsi qu'atténuer les conséquences potentielles en préservant les actifs physiques, la confidentialité des informations sensibles et la continuité des activités.
L'importance de la sécurité de l'entreprise ne saurait être surestimée, car elle détermine littéralement la rentabilité, la réputation et la fiabilité de l'entreprise aux yeux des clients, partenaires et autres parties prenantes. Par conséquent, investir dans une sécurité de l'information fiable n'est pas une simple nécessité — c'est un enjeu stratégique pour chaque entreprise.
