


Catégories
Menaces à la sécurité de l'information
 23
 7 min
L'information nous entoure en permanence ; nous sommes immergés dans un nuage dense de données en constante évolution. Cette information est devenue un actif précieux, une source de pouvoir et de richesse pour ceux qui la possèdent. Les gens se sont mis à chasser l'information, de nouvelles sources de vulnérabilité sont apparues – les menaces à la sécurité de l'information. De quoi s'agit-il ? Quel danger l'information peut-elle représenter entre de mauvaises mains ? Quelles options de protection existe-t-il ? Découvrez-le dans notre article.
Les notions de « sécurité » et de « menace informationnelle »
Définissons les notions de base : information, menace et sécurité, et ce qu'elles signifient.
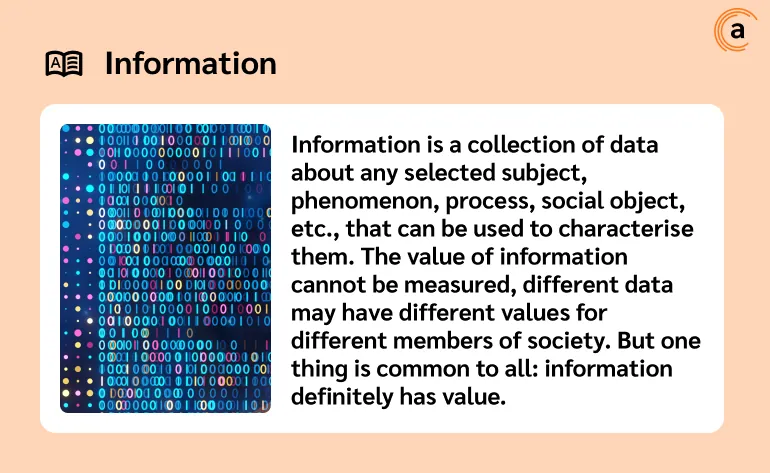
L'information est un ensemble de données sur un sujet, un phénomène, un processus, un objet social donné, etc., qui permet de les caractériser. La valeur de l'information ne peut être mesurée ; des données différentes peuvent avoir des valeurs différentes pour différents membres de la société. Mais une chose est commune à toutes : l'information a indéniablement de la valeur.
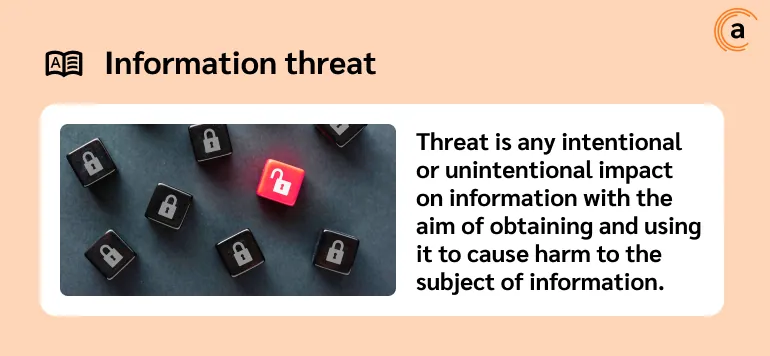
Une menace est toute action intentionnelle ou non visant l'information dans le but de l'obtenir et de l'utiliser pour nuire au sujet concerné par cette information.
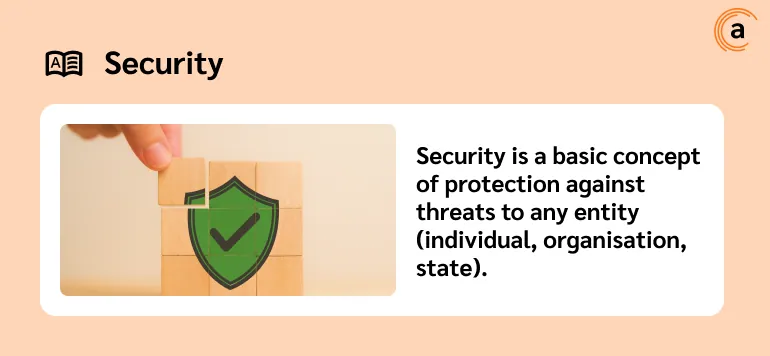
La sécurité est une notion fondamentale de protection contre les menaces pour toute entité (individu, organisation, État).
Situation générale des menaces à la sécurité de l'information
Un ensemble de mesures de sécurité de l'information comprend plusieurs étapes visant à garantir l'intégrité du système d'information. Il s'agit des mesures préventives (visant à anticiper les incidents de sécurité de l'information), de l'identification et de la détection des menaces (visant à établir les paramètres exacts d'une situation dangereuse et à la détecter au sein du système d'information), de la localisation des menaces (limiter l'impact malveillant et éliminer la situation dangereuse survenue) et de l'atténuation des conséquences (mesures visant à restaurer l'intégrité de l'information et la fiabilité du système de sécurité de l'information).
Il est important de comprendre que lorsqu'un incident de sécurité de l'information survient, chaque mesure a son importance, tout comme l'assurance d'une approche globale et cohérente dans leur mise en œuvre. Il convient toutefois d'admettre que la prévention et l'anticipation d'un incident de sécurité de l'information sont bien plus efficaces que le programme d'élimination le plus pertinent et le plus moderne. Dans le domaine de la sécurité de l'information, la règle « mieux vaut prévenir que guérir » reste également valable.
Types de menaces à la sécurité de l'information
On distingue habituellement trois grands types de menaces à la sécurité de l'information :
- les menaces à la confidentialité ;
- les menaces à l'intégrité ;
- les menaces de déni de service.
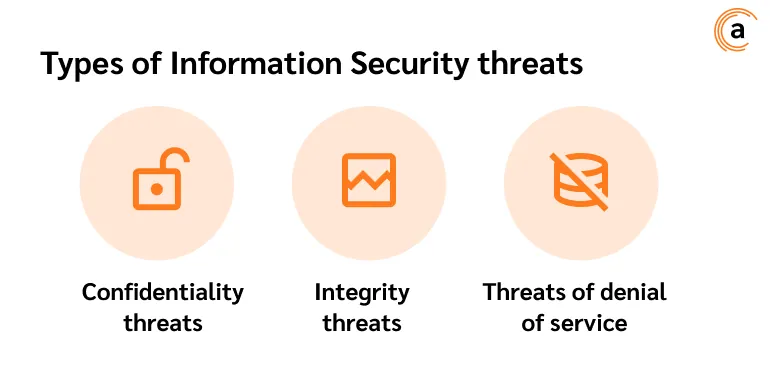
Les menaces à la confidentialité sont, pour ainsi dire, les problèmes les plus typiques de la sécurité de l'information. En définitive, la nature même de l'information exige de définir le périmètre d'accès et d'établir un cadre de confidentialité. Une menace à la confidentialité correspond à l'apparition d'une possibilité d'accès et d'utilisation non autorisés de l'information.
Les menaces à l'intégrité constituent le processus consistant à violer intentionnellement ou délibérément l'unité et l'authenticité de l'information afin d'empêcher son utilisation sous sa forme originale. Elles peuvent résulter d'une atteinte à l'information elle-même ou à l'infrastructure utilisée pour la stocker et la transmettre.
Les menaces de déni de service – la perturbation du système d'information dans le but d'empêcher l'accès aux informations stockées.
Quels types de menaces existe-t-il ?
Il existe un grand nombre de menaces à la sécurité de l'information, aussi nombreuses que les types d'information existant aujourd'hui.
-
Menaces par cible :
-
l'État ;
-
les entreprises ;
-
les particuliers.
Par type d'intention :
-
financière ;
-
réputationnelle ;
-
divulgation d'intentions.
Par source de la menace :
-
extérieure au système d'information ;
-
intérieure au système d'information.
Par type de dommage :
-
général ;
-
local ;
-
privé.
Par degré d'impact sur le système d'information :
-
passive (la structure et le contenu du système restent inchangés) ;
-
active (la structure et le contenu du système subissent des modifications).
Groupes de menaces à la sécurité de l'information :
-
techniques ;
-
anthropiques ;
-
naturelles.
Les menaces selon leur orientation
Examinons plus en détail les menaces à la sécurité de l'information pour l'État. Dans ce cas, le sujet de l'information est l'État en tant que porteur de données confidentielles. Du point de vue de l'attention des fraudeurs dans la sphère informationnelle, il ne s'agit pas de la cible la plus évidente. L'État est représenté par une multitude d'institutions qui assurent l'unité et le fonctionnement de cette entité politique : établissements de santé et de logistique, établissements d'enseignement, médias, organes législatifs et exécutifs, centres d'information, et bien d'autres encore. Autrement dit, toute institution dont les informations pourraient menacer les droits et libertés constitutionnels des citoyens, la mise en œuvre de la politique de l'État du pays, l'infrastructure étatique ou les réseaux et systèmes d'information de l'État constitue une cible d'attaque.
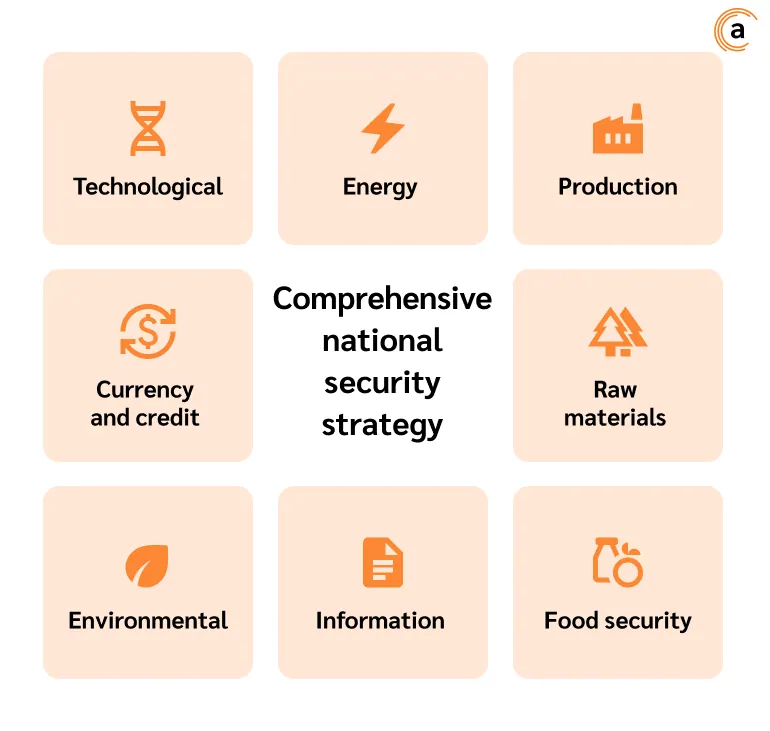
La sécurité de l'information est un élément important de la construction d'une stratégie globale de sécurité nationale. Cela inclut également :
-
technologique ;
-
de production ;
-
monétaire et de crédit ;
-
des matières premières ;
-
énergétique ;
-
environnementale ;
-
informationnelle ;
-
alimentaire.
Afin de mettre en œuvre une politique étatique de sécurité de l'espace informationnel, il est nécessaire de prendre en compte les menaces potentielles et de développer une approche stratégique de la sécurité de l'information. Cela suppose de créer et d'appliquer des exigences législatives et gouvernementales, de soutenir les normes internationales et nationales en matière de sécurité de l'information, d'apporter un soutien technique et technologique aux mesures mises en place, et de mettre en œuvre des programmes de formation et de sensibilisation de la population à la sécurité de l'information, etc.
Principales menaces à la sécurité de l'information pour l'État :
-
la guerre de l'information ;
-
les cyberattaques ;
-
le cyberespionnage ;
-
la cybercriminalité ;
-
le cyberterrorisme ;
-
la divulgation de secrets d'État et la fuite d'autres données confidentielles.
Les principales missions de l'État, en tant que cible privilégiée des menaces informationnelles et principal fournisseur d'outils de sécurité de l'information, consistent à détecter rapidement les menaces pesant sur le pays et à y répondre, à garantir une protection de haute qualité des frontières informationnelles, et à créer une infrastructure favorable aux outils de sécurité de l'information.
L'élaboration de la politique de sécurité du pays tient compte de quatre facteurs importants qui constituent un ensemble global de mesures. Il s'agit notamment :
-
du soutien législatif aux mesures de protection de l'information pour toutes les parties impliquées dans le processus ;
-
du respect des normes internationales et régionales en matière de sécurité de l'information ;
-
de la garantie que les droits et obligations de tous les participants au processus sont respectés ;
-
de la création d'un cadre de sécurité de l'information sûr pour l'État.
Menaces à la sécurité de l'information pour l'entreprise
L'entreprise possède une grande quantité de données sensibles et constitue une cible pour différents types de fraudeurs. Les données suivantes peuvent particulièrement intéresser des parties malveillantes :
-
les bases de données et systèmes de stockage d'informations ;
-
le système de fichiers et son contenu ;
-
les mots de passe d'accès, les données d'authentification et d'autorisation des utilisateurs ;
-
la propriété intellectuelle ;
-
les instructions et descriptions de procédés technologiques uniques, etc.
Les moyens par lesquels des informations confidentielles peuvent être obtenues au sein d'une entreprise correspondent aux trois grands groupes de menaces de sécurité et correspondent aux menaces anthropiques, technogènes et naturelles.
D'un point de vue pratique, les principales menaces à la sécurité de l'information à tout niveau d'une entreprise peuvent être :
-
l'obsolescence des logiciels et antivirus, l'utilisation de logiciels sans licence ;
Nous avons souvent souligné l'importance de la mise à jour rapide des logiciels. Les dernières versions des logiciels tiennent compte des dernières données sur les menaces de sécurité et signalent les vulnérabilités potentielles.
-
le refus de différencier l'accès à l'information selon les employés ;
Les modèles Zero Trust sont devenus populaires : chaque participant au réseau est considéré comme une menace potentielle pour la sécurité de l'information. Cela s'explique par l'apparition d'un nombre croissant de services distants (stockage cloud) et par l'intégration de postes de travail situés hors du périmètre de sécurité de l'organisation (télétravail) dans le périmètre de l'entreprise.
-
l'initié d'affaires intentionnel ou non intentionnel ;
Il s'agit d'une fuite d'information imputable à des personnes situées à l'intérieur du périmètre de sécurité de l'organisation. Ce n'est pas toujours une action délibérée. Souvent, les employés ne se rendent même pas compte qu'ils partagent des données interdites. Pour prévenir ce type de menace, il est nécessaire de renforcer la formation et la sensibilisation aux techniques de sécurité de l'information au sein de l'entreprise, de veiller à ce que les droits, devoirs et responsabilités de chacun soient documentés, et d'instaurer un régime de secret commercial.
-
l'utilisation de messageries personnelles, de réseaux sociaux et de services de messagerie électronique sur le lieu de travail ;
L'utilisation de comptes personnels sur le lieu de travail est un problème courant pour les employeurs. Cela affecte non seulement l'efficacité individuelle de l'employé (selon une étude de Microsoft, les employés sont distraits par les réseaux sociaux en moyenne toutes les 10 minutes de travail), mais aussi le profil de sécurité global. En règle générale, l'attention portée aux détails est nettement plus faible dans les communications personnelles, ce qui favorise les fuites internes et le transfert de données confidentielles.
-
l'attitude négligente à l'égard des supports d'information ;
Interdiction d'utiliser des dispositifs de stockage de données personnelles et de copier des données.
-
l'absence de mise à jour des accès aux postes de travail.
Il s'agit également d'une menace courante. Les services de sécurité de l'information ne surveillent pas toujours les identifiants des employés en temps utile. Il peut arriver qu'un employé licencié se connecte à distance à son ordinateur. Cela peut entraîner des fuites d'informations. De même, la sécurité des identifiants et des mots de passe des employés peut ne pas être assurée, chacun ayant accès aux postes de travail des autres.
Pour contrôler les employés et renforcer la stabilité de l'ensemble du système de sécurité de l'information, il est recommandé d'utiliser des systèmes de prévention des pertes de données (DLP). Anexet en est un exemple. Pour plus de détails, consultez la présentation.
Menaces pesant sur les informations privées
À bien des égards, les menaces de nature privée recoupent les menaces pesant sur l'État ou les entreprises. Elles incluent l'acquisition, l'utilisation et le commerce illicites d'informations confidentielles par des tiers.
Une différence majeure pour ce groupe de menaces réside dans l'utilisation d'outils d'ingénierie sociale, du fait que la victime finale des fraudeurs est personnalisée. Il est possible de repérer les points de pression, d'établir un profil psychologique et de l'exploiter, de suivre les habitudes et le calendrier d'utilisation des sources d'information, etc.
L'ingénierie sociale est un ensemble de techniques exerçant une pression psychologique et manipulant des tiers à des fins personnelles.
Les principales techniques utilisées en ingénierie sociale sont :
-
les méthodes de manipulation des émotions ;
Cette méthode nécessite d'établir au préalable un profil psychologique de la victime potentielle, de planifier des schémas de comportement et d'élaborer des scénarios de réponse à ces schémas.
-
la pression et la précipitation ;
Cette méthode est très répandue chez les escrocs téléphoniques modernes, car elle vise à susciter une réaction précise chez leurs victimes. Elle exige que la victime réagisse rapidement à une demande, de sorte qu'elle ne puisse pas analyser ses actes en temps utile et se concentre uniquement sur eux.
-
l'élargissement du cercle de confiance.
Une autre façon d'obtenir des informations confidentielles sans piratage. Le fraudeur cherche à se rapprocher de sa future victime, se forge une image positive et intègre son cercle de connaissances proches. Ce jeu de confiance porte ses fruits lorsque la victime cesse de contrôler ses réactions et se détend. Dans ce cas, l'escroc doit faire preuve de patience et simplement attendre le bon moment.
Il est important de se rappeler que la protection des données personnelles restera toujours entre les mains de la personne concernée, et c'est d'abord elle qui doit se préoccuper de la sécurité de ses informations. Elle doit également appliquer les méthodes de protection accessibles à domicile.
Types de menaces à la sécurité de l'information selon le type d'intention
Selon leurs intentions, les menaces à la sécurité de l'information se répartissent généralement en trois types : financières, réputationnelles et de divulgation d'intentions.
Comme leur nom l'indique, les menaces financières sont des incidents potentiels de sécurité de l'information qui entraînent un préjudice financier pour la victime.
Le préjudice financier comprend dans ce cas :
-
les pertes liées à l'évaluation des informations perdues ;
-
les coûts technologiques et de main-d'œuvre liés à la restauration des données et de l'infrastructure (coûts des équipements, paiement des services associés, salaires des employés, etc.) ;
-
l'indemnisation des parties lésées.
Le préjudice de réputation est un impact négatif de nature immatérielle qui se traduit par une dégradation des relations sociales (baisse de confiance, dégradation des évaluations, etc.). Il peut toucher l'État, les organisations et les particuliers.
La menace de divulgation d'intentions correspond à la probabilité de révéler des informations potentiellement précieuses sur des intentions d'action, dont les conséquences ne peuvent pas encore être évaluées en termes financiers ou de réputation.
Menaces à la sécurité de l'information selon leur source
Les menaces à la sécurité de l'information se répartissent entre celles provenant de l'extérieur du système d'information et celles provenant de l'intérieur. À l'extérieur du système d'information, les menaces peuvent provenir d'entités hostiles (concurrents, fraudeurs, services spéciaux, etc.) utilisant divers moyens d'intrusion (matériels, logiciels, etc.). Les catastrophes naturelles sont également considérées comme des sources externes de menaces.
Les menaces au sein du système d'information proviennent des participants au système (initiés d'affaires, employés malhonnêtes, problèmes techniques liés aux équipements, etc.), les risques internes étant généralement considérés comme les plus probables au sein du système d'information. Examinons cela de plus près.
Définition des initiés d'affaires
Les initiés d'affaires constituent la principale catégorie de risque de sécurité à l'intérieur du périmètre du système d'information. Ces risques sont difficiles à évaluer car ils sont difficiles à prévoir et à prévenir.
Les initiés d'affaires sont définis comme des participants situés à l'intérieur du périmètre de sécurité de l'information qui transmettent, intentionnellement ou non, des informations confidentielles hors de ce périmètre. Cette catégorie d'utilisateurs est assez large, car de nombreux facteurs, cachés ou évidents, influencent les motifs de leurs actions.
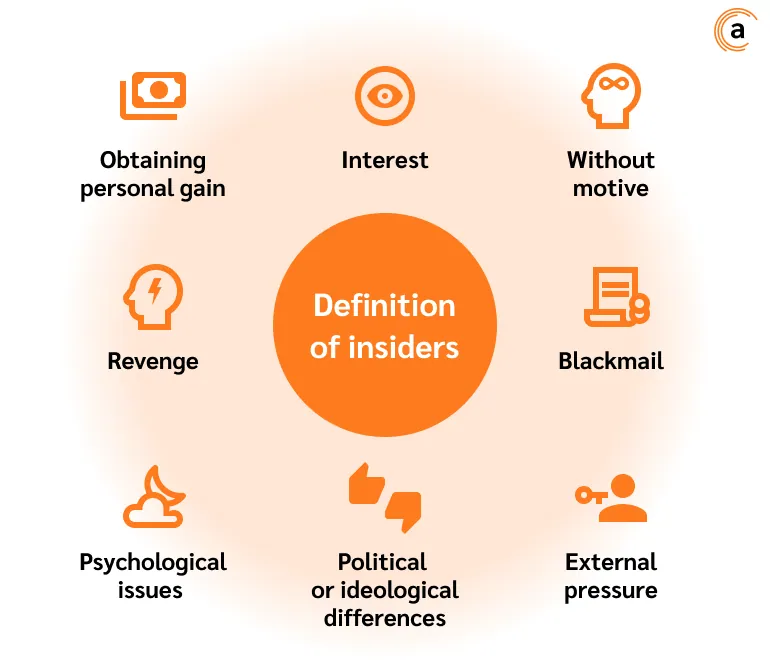
Il s'agit notamment :
-
de l'obtention d'un avantage personnel ;
Les initiés d'affaires commettent délibérément des délits au travail parce que cela leur apporte un bénéfice financier ou moral.
-
de l'intérêt ;
Ce motif peut être déclenché par la curiosité, le désir d'accéder à des données restreintes afin d'enrichir sa propre expérience.
-
de l'absence de motif ;
Cela concerne des employés apathiques et inattentifs qui, par manque de volonté ou par paresse, transmettent des informations confidentielles hors du périmètre de sécurité.
-
de la vengeance ;
Il s'agit souvent d'employés sur le point d'être licenciés ou d'agresseurs dissimulés au sein d'une équipe. Dans ces cas, leur principal souhait sera de maximiser le préjudice causé à l'entreprise.
-
des problèmes psychologiques ;
Chaque participant au périmètre de sécurité est avant tout une personne avec ses propres problèmes psychologiques (personnels ou provoqués), susceptibles d'influencer ses motivations.
-
du chantage ;
L'objectif d'une intrusion par initié d'affaires est d'obtenir des informations confidentielles puis de les utiliser à des fins de chantage au sein de l'entreprise (employés, direction) ou en dehors.
-
des divergences politiques ou idéologiques ;
Cela peut également constituer un motif de fuite de données par un initié d'affaires.
-
de la pression extérieure.
Un participant au périmètre de sécurité peut lui-même devenir l'objet d'un chantage, sous la contrainte de fournir des données intéressant une partie externe.
Comment les initiés d'affaires peuvent servir des parties intéressées :
-
Un initié d'affaires est un participant au système de sécurité qui possède les qualifications requises et l'accès à des informations confidentielles.
-
L'initié d'affaires occupe une fonction et possède les qualifications suffisantes non seulement pour trouver les données, mais aussi pour les extraire sans risque et les livrer sous la forme requise.
-
Un initié d'affaires peut s'écarter du plan initial, agir en fonction de la situation ou attendre le moment opportun pour infiltrer le système. Pour une infiltration externe, un tel luxe n'est pas aussi facilement accessible.
-
Un initié d'affaires peut rallier d'autres employés et créer un groupe acquis à son influence.
Lutter contre les initiés d'affaires
Comme on peut le constater, de nombreux avantages jouent en faveur des initiés d'affaires. Ils sont difficiles à identifier, se trouvent déjà à l'intérieur du système d'information, peuvent agir de manière dissimulée, et les motifs réels de ces employés ne sont pas toujours clairs. Cela ne signifie pas pour autant que le problème doive être ignoré et laissé à lui-même. Un ensemble de mesures peut aider à détecter les initiés d'affaires et à prévenir les fuites d'informations.
-
lors du recrutement ;
Un employeur potentiel peut évaluer un candidat dès le stade de l'entretien : évaluer sa stabilité psychologique, sa motivation, demander des renseignements aux anciens employeurs, vérifier l'existence d'infractions passées, etc. Cet ensemble d'actions permettra déjà d'écarter les initiés d'affaires potentiels les plus actifs et les plus prometteurs.
-
pendant la relation de travail.
Une fois l'embauche formalisée, il est important de ne négliger ni un nouvel employé ni l'ensemble d'une équipe. En effet, un initié d'affaires potentiel peut se motiver en cours d'exercice de ses fonctions, ou constituer même un « agent planté » au sein de l'organisation dès le départ. Les services RH et de sécurité peuvent mettre en œuvre les mesures suivantes :
-
éducatives (informer les employés de leurs droits et obligations concernant la préservation de l'information au sein du périmètre, ainsi que des conséquences d'actions illicites) ;
-
psychologiques (tests et questionnaires) (les enquêtes et tests permettront d'identifier les employés insatisfaits ou peu fiables sur la base d'indices indirects) ;
-
documentaires (politique de sécurité de l'information officiellement documentée au sein de l'entreprise, instauration d'un régime de « secret commercial ») ;
-
logicielles et matérielles (utilisation de moyens techniques pour restreindre l'accès à l'information, mise en place d'un système d'authentification des employés, installation de systèmes DLP) ;
-
lors du départ de l'entreprise.
Ce point est également important, car cette période est souvent la plus tendue dans les relations employeur-employé. Il est nécessaire de consigner le transfert d'informations effectué par l'employé qui quitte l'entreprise, en particulier hors du système d'information, et de garantir la bonne fin de la relation de travail.
Pour en savoir plus sur la manière de reconnaître un initié d'affaires, lisez notre article.
Menaces à la sécurité de l'information selon leur source et leur impact sur la SI
Les menaces à la sécurité de l'information sont classées selon le type de dommage qu'elles causent :
• générales (caractéristiques de tous les sujets de l'information) ;
• locales (liées géographiquement ou à une activité) ;
• privées (conçues pour exercer une pression directe sur un particulier, en tenant compte des caractéristiques individuelles d'une victime potentielle).
Par degré d'impact sur le système d'information :
• passive (la structure et le contenu du système restent inchangés) ;
• active (la structure et le contenu du système sont susceptibles d'être modifiés).
Menaces à la sécurité de l'information via des canaux d'accès non autorisé
L'une des menaces les plus dévastatrices pour la sécurité de l'information, en termes de destruction et de dommages, est celle causée par un accès non autorisé.
L'accès non autorisé (ANA) est l'intrusion non autorisée dans le système de sécurité de l'information en contournant les règles de sécurité approuvées. Il existe trois types d'accès non autorisé : personnel (via une personne), matériel (via la connexion d'un équipement spécialisé) et logiciel (via un logiciel). Examinons cela de plus près.
Canaux personnels d'ANA :
-
via des supports d'information (vol, falsification) ;
-
via la lecture d'informations depuis des sources visuelles (captures d'écran, photos et vidéos, enregistreurs de frappe) ;
-
via des documents (vol, copie) ;
-
via la surveillance des impressions.
Canaux logiciels d'ANA :
-
via des logiciels malveillants et des contenus viraux (virus, spam, logiciels espions) ;
-
via l'accès à la gestion des comptes (IDM) ;
-
les attaques DDoS ;
-
les attaques ciblées ;
-
le piratage de sites web et de réseaux sociaux et l'obtention de droits d'administrateur ;
-
les appareils mobiles.
Matériel (via des canaux électromagnétiques, vibroacoustiques, visuels et informationnels de fuite d'informations).
Risques et menaces pour la sécurité de l'information
Souvent, des notions de sécurité de l'information peuvent être assimilées les unes aux autres : informations personnelles et privées, risques et menaces, etc. Toutefois, ces définitions ne sont pas toujours équivalentes. Si les informations personnelles et privées sont essentiellement synonymes et désignent le même type de données sous des angles différents, les risques et les menaces à la sécurité de l'information ne peuvent être assimilés. Voici pourquoi.
Les risques de sécurité de l'information constituent un ensemble de facteurs négatifs susceptibles d'affecter l'intégrité, la disponibilité et la sensibilité de l'information. Autrement dit, il s'agit d'une situation réelle existante. Les menaces, quant à elles, sont des opportunités qui apparaissent dans le système de sécurité pour porter atteinte à l'information à travers des vulnérabilités. Par exemple : la menace d'un accès non autorisé à des fichiers sur un ordinateur lorsqu'une vulnérabilité de sécurité survient (l'utilisateur ne s'est pas déconnecté de son profil professionnel), la menace d'introduction d'un virus malveillant en raison d'une faille logicielle (utilisation de logiciels sans licence sur les ordinateurs professionnels), et ainsi de suite.
Ainsi, le risque de sécurité de l'information peut être défini comme une menace à la sécurité de l'information qui a été exploitée. Dans ce cas, la formule du risque de sécurité de l'information se présenterait comme suit :
Risque de sécurité de l'information = Menace (exploitation d'une opportunité) + vulnérabilité (faille de sécurité de l'information exploitée) + actif (sujet de l'information).
Conclusion
La sécurité de l'information est un vaste sujet qu'il convient d'aborder de manière cohérente et réfléchie. L'information est aujourd'hui une ressource précieuse qui doit être protégée contre les menaces internes et externes. Utilisez toutes les mesures de protection disponibles et assurez un périmètre sécurisé au sein de votre cercle informationnel. Vous ne ressentirez peut-être pas immédiatement les bénéfices de cette démarche, mais vous apprécierez assurément la valeur de la sécurité de l'information lorsque des risques surviendront et que des menaces se concrétiseront.
