


Kategorien
Bedrohungen der Informationssicherheit
 23
 7 Min.
Informationen umgeben uns permanent; wir sind eingetaucht in eine dichte Wolke aus Daten, die sich ständig verändert. Diese Daten sind zu einem wertvollen Gut geworden, zu einer Quelle von Macht und Reichtum für diejenigen, die sie besitzen. Menschen sind auf die Jagd nach Informationen gegangen, neue Schwachstellenquellen sind entstanden – Bedrohungen für die Informationssicherheit. Was sind sie? Wie gefährlich können Informationen in den falschen Händen sein? Welche Schutzmöglichkeiten gibt es? Erfahren Sie es in unserem Artikel.
Die Begriffe "Sicherheit" und "Informationsbedrohung"
Definieren wir zunächst die Grundbegriffe: Information, Bedrohung und Sicherheit, und was sie bedeuten.
Information ist eine Sammlung von Daten über ein beliebiges ausgewähltes Subjekt, Phänomen, Prozess, soziales Objekt usw., die zu deren Charakterisierung genutzt werden können. Der Wert von Informationen lässt sich nicht messen; unterschiedliche Daten können für verschiedene Mitglieder der Gesellschaft unterschiedlichen Wert haben. Eines aber ist allen gemeinsam: Informationen besitzen definitiv einen Wert.
Eine Bedrohung ist jede beabsichtigte oder unbeabsichtigte Einwirkung auf Informationen mit dem Ziel, sie zu erlangen und zu nutzen, um dem Subjekt der Information Schaden zuzufügen.
Sicherheit ist ein grundlegendes Konzept des Schutzes vor Bedrohungen für eine beliebige Entität (Einzelperson, Organisation, Staat).
Allgemeine Lage bei Bedrohungen der Informationssicherheit
Ein Satz von Maßnahmen zur Informationssicherheit umfasst mehrere Stufen, um die Integrität des Informationssystems zu gewährleisten. Dazu gehören präventive Maßnahmen (zur Vorwegnahme von Vorfällen der Informationssicherheit), die Identifizierung und Erkennung von Bedrohungen (zur Feststellung der genauen Parameter einer gefährlichen Situation und deren Erkennung innerhalb des Informationssystems), die Eindämmung von Bedrohungen (Begrenzung der kriminellen Einwirkung und Beseitigung der entstandenen gefährlichen Situation) sowie die Minderung der Folgen (Maßnahmen zur Wiederherstellung der Integrität der Informationen und der Zuverlässigkeit des Informationssicherheitssystems).
Es ist wichtig zu verstehen, dass beim Eintreten eines Vorfalls im Bereich Informationssicherheit jede Maßnahme wichtig ist, ebenso wie ein umfassender und konsequenter Ansatz bei ihrer Umsetzung. Man sollte sich jedoch darauf einigen, dass Prävention und Vorwarnung vor einem IS-Vorfall wesentlich wirksamer sind als selbst das relevanteste und modernste Beseitigungsprogramm. Auch im Bereich der Informationssicherheit gilt die Regel "Vorbeugen ist besser als heilen".
Arten von Bedrohungen der Informationssicherheit
Üblicherweise werden drei Haupttypen von Bedrohungen für die Informationssicherheit unterschieden:
- Bedrohungen der Vertraulichkeit;
- Bedrohungen der Integrität;
- Bedrohungen durch Dienstverweigerung.
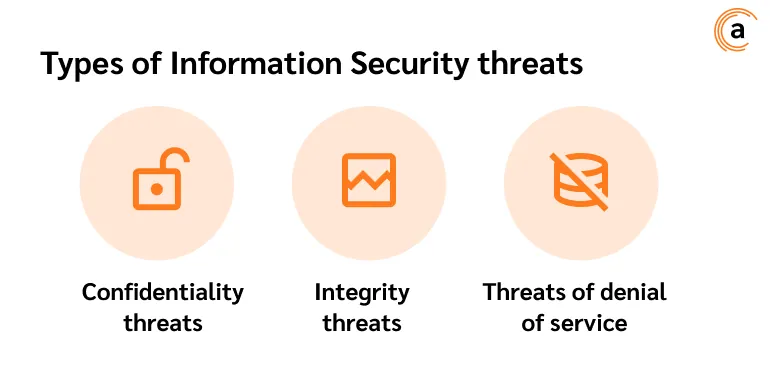
Vertraulichkeitsbedrohungen sind sozusagen die typischsten Probleme der Informationssicherheit. Letztlich erfordert die Natur der Information selbst eine Festlegung des Zugriffsumfangs auf sie und die Etablierung von Vertraulichkeitsrahmen. Eine Vertraulichkeitsbedrohung ist das Entstehen der Möglichkeit unbefugten Zugriffs auf und unbefugter Nutzung von Informationen.
Integritätsbedrohungen sind der Prozess der vorsätzlichen oder gezielten Verletzung der Einheit und Authentizität von Informationen, um deren Nutzung in ihrer ursprünglichen Form zu verhindern. Sie können durch Einwirkung auf die Informationen selbst oder auf die Infrastruktur zu ihrer Speicherung und Übertragung verursacht werden.
Bedrohungen durch Dienstverweigerung – Störung des Informationssystems mit dem Ziel, den Zugriff auf gespeicherte Informationen zu verhindern.
Welche Arten von Bedrohungen gibt es?
Es gibt eine große Zahl von Bedrohungen für die Informationssicherheit, so viele, wie es heute Arten von Informationen gibt.
-
Bedrohungen nach Ziel:
-
der Staat;
-
Unternehmen;
-
Privatpersonen.
Nach Art der Absicht:
-
finanziell;
-
reputationsbezogen;
-
Offenlegung von Absichten.
Nach Ursprung der Bedrohung:
-
außerhalb des Informationssystems;
-
innerhalb des Informationssystems.
Nach Art des Schadens:
-
allgemein;
-
lokal;
-
privat.
Nach Grad der Einwirkung auf das Informationssystem:
-
passiv (Struktur und Inhalt des Systems bleiben unverändert);
-
aktiv (Struktur und Inhalt des Systems werden verändert).
Gruppen von Bedrohungen der Informationssicherheit:
-
technisch;
-
anthropogen;
-
natürlich.
Bedrohungen nach Wirkungsrichtung
Betrachten wir genauer die Bedrohungen der Informationssicherheit für den Staat. In diesem Fall ist das Subjekt der Information der Staat als Träger vertraulicher Daten. Aus Sicht eines Angriffsziels für Betrüger im Informationsbereich ist dies nicht das naheliegendste Ziel. Der Staat wird durch eine Vielzahl von Institutionen repräsentiert, die die Einheit und das Funktionieren dieses politischen Gebildes sicherstellen: Gesundheits- und Logistikeinrichtungen, Bildungseinrichtungen, Medien, gesetzgebende und ausführende Organe, Informationszentren und vieles mehr. Mit anderen Worten: Jede Institution, deren Informationen eine Bedrohung für die verfassungsmäßigen Rechte und Freiheiten der Bürger, für die Umsetzung der staatlichen Politik des Landes, für die staatliche Infrastruktur oder für staatliche Informationsnetze und -systeme darstellen könnten, ist ein Angriffsziel.
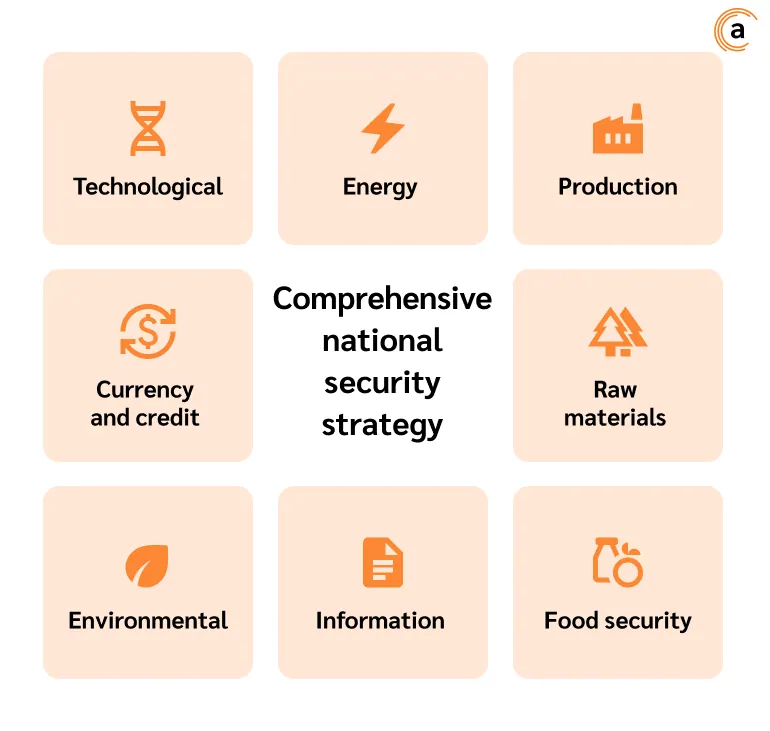
Informationssicherheit ist ein wichtiger Bestandteil einer umfassenden nationalen Sicherheitsstrategie. Dazu gehören auch:
-
technologische;
-
produktionsbezogene;
-
währungs- und kreditbezogene;
-
rohstoffbezogene;
-
energiebezogene;
-
ökologische;
-
informationsbezogene;
-
Ernährungssicherheit.
Um die staatliche Politik zur Sicherheit des Informationsraums umzusetzen, ist es notwendig, potenzielle Bedrohungen zu berücksichtigen und einen strategischen Ansatz für die Informationssicherheit zu entwickeln. Dazu gehören die Schaffung und Durchsetzung gesetzlicher und staatlicher Anforderungen, die Unterstützung internationaler und nationaler Standards der Informationssicherheitspolitik, die technische und technologische Unterstützung von Maßnahmen sowie die Umsetzung von Schulungs- und Aufklärungsprogrammen zur Informationssicherheit in der Bevölkerung usw.
Hauptbedrohungen der Informationssicherheit für den Staat:
-
Informationskrieg;
-
Cyberangriffe;
-
Cyberspionage;
-
Cyberkriminalität;
-
Cyberterrorismus;
-
Offenlegung von Staatsgeheimnissen und Abfluss anderer vertraulicher Daten.
Die Hauptaufgaben des Staates als primäres Ziel von Informationsbedrohungen und wichtigster Anbieter von Instrumenten der Informationssicherheit bestehen darin, Bedrohungen für ein Land schnell zu erkennen und darauf zu reagieren, einen hochwertigen Schutz der Informationsgrenzen zu gewährleisten und eine Infrastruktur zu schaffen, die Instrumenten der Informationssicherheit gegenüber förderlich ist.
Bei der Entwicklung der Sicherheitspolitik eines Landes werden vier wichtige Faktoren berücksichtigt, die einen umfassenden Maßnahmenkatalog bilden. Dazu gehören:
-
gesetzliche Unterstützung von Maßnahmen zum Schutz von Informationen für alle Beteiligten des Prozesses;
-
Einhaltung internationaler und regionaler Standards der Informationssicherheit;
-
Gewährleistung, dass die Rechte und Pflichten aller Prozessbeteiligten eingehalten werden;
-
Schaffung eines sicheren Rahmens für die Informationssicherheit des Staates.
Bedrohungen der Informationssicherheit für Unternehmen
Das Unternehmen verfügt über eine große Menge sensibler Daten und ist Ziel verschiedener Arten von Betrügern. Folgende Daten könnten für feindlich gesinnte Parteien von besonderem Interesse sein:
-
Datenbanken und Informationsspeichersysteme;
-
das Dateisystem und dessen Inhalte;
-
Zugangspasswörter, Daten zur Benutzerauthentifizierung und -autorisierung;
-
geistiges Eigentum;
-
Anleitungen und Beschreibungen einzigartiger technologischer Prozesse usw.
Die Wege, auf denen vertrauliche Informationen in einem Unternehmen erlangt werden können, entsprechen drei Hauptgruppen von Sicherheitsbedrohungen und lassen sich anthropogenen, technogenen und natürlichen Bedrohungen zuordnen.
Aus praktischer Sicht können die Hauptbedrohungen der Informationssicherheit auf jeder Unternehmensebene sein:
-
die Aktualität von Software- und Antivirenversionen, die Nutzung unlizenzierter Software;
Wir haben schon oft über die Bedeutung rechtzeitiger Software-Updates geschrieben. Die neuesten Softwareversionen berücksichtigen die aktuellsten Daten zu Sicherheitsbedrohungen und warnen vor potenziellen Schwachstellen.
-
die Weigerung, den Zugriff auf Informationen für Mitarbeiter zu differenzieren;
Zero-Trust-Modelle haben an Beliebtheit gewonnen, bei denen jeder Netzwerkteilnehmer als potenzielle Bedrohung für die Informationssicherheit betrachtet wird. Dies liegt am Aufkommen einer wachsenden Zahl von Remote-Diensten (Cloud-Speicher) und an der Einbindung von Arbeitsplätzen außerhalb des Sicherheitsperimeters der Organisation (Remote-Arbeit) in einen Unternehmensperimeter.
-
vorsätzlicher oder unbeabsichtigter Insiderhandel;
Dies ist ein Datenleck, das durch das Verschulden von Personen innerhalb des Sicherheitsperimeters der Organisation entsteht. Es handelt sich nicht immer um eine vorsätzliche Handlung. Oft ist Mitarbeitern nicht einmal bewusst, dass sie verbotene Daten weitergeben. Um dieser Art von Bedrohung vorzubeugen, ist es notwendig, mehr Schulungen und Aufklärung zu Techniken der Informationssicherheit innerhalb des Unternehmens durchzuführen, sicherzustellen, dass Rechte, Pflichten und Verantwortlichkeiten jeder Person dokumentiert sind, und ein Regime der Wahrung von Geschäftsgeheimnissen einzurichten.
-
die Nutzung privater Messenger, sozialer Netzwerke und E-Mail-Dienste am Arbeitsplatz;
Die Nutzung privater Konten am Arbeitsplatz ist ein häufiges Problem für Arbeitgeber. Dies wirkt sich nicht nur auf die Effizienz eines Mitarbeiters als Einzelperson aus (laut einer Microsoft-Studie werden Mitarbeiter im Durchschnitt alle 10 Minuten Arbeitszeit durch soziale Medien abgelenkt), sondern auch auf das gesamte Sicherheitsprofil. In der Regel ist die Aufmerksamkeit für Details in der privaten Kommunikation deutlich geringer, was zu Insider-Lecks und der Weitergabe vertraulicher Daten führt.
-
ein sorgloser Umgang mit Informationsträgern;
Verbot der Nutzung von Geräten zur Speicherung personenbezogener Daten sowie des Kopierens von Daten.
-
fehlende Aktualisierung der Zugriffsrechte auf Arbeitsplätze.
Auch dies ist eine häufige Bedrohung. Abteilungen für Informationssicherheit überwachen die Zugangsdaten der Mitarbeiter nicht immer zeitnah. Es kann vorkommen, dass sich ein entlassener Mitarbeiter aus der Ferne mit seinem Computer verbindet. Dies kann zu Datenlecks führen. Alternativ ist die Sicherheit der Anmeldedaten und Passwörter der Mitarbeiter möglicherweise nicht gewährleistet, sodass jeder Zugriff auf die Arbeitsplätze der anderen hat.
Als Maßnahme zur Kontrolle der Mitarbeiter und zur Erhöhung der Stabilität des gesamten Informationssicherheitssystems wird der Einsatz von Data-Loss-Prevention-Systemen (DLP) empfohlen. Ein Beispiel für ein solches System ist Anexet. Weitere Einzelheiten finden Sie in der Präsentation.
Bedrohungen für private Informationen
Bedrohungen privater Natur überschneiden sich in vielerlei Hinsicht mit Bedrohungen für den Staat oder für Unternehmen. Dazu gehören die rechtswidrige Beschaffung, Nutzung und der Handel mit vertraulichen Informationen durch Dritte.
Ein wesentlicher Unterschied bei dieser Gruppe von Bedrohungen ist der Einsatz von Social-Engineering-Methoden, da das eigentliche Opfer der Betrüger eine bestimmte Person ist. Es ist möglich, Druckpunkte zu berechnen, ein psychologisches Profil zu erstellen und zu nutzen, Gewohnheiten und den zeitlichen Ablauf der Nutzung von Informationsquellen zu verfolgen und so weiter.
Social Engineering ist eine Reihe von Techniken, die psychologischen Druck ausüben und Dritte zum persönlichen Vorteil manipulieren.
Die wichtigsten beim Social Engineering eingesetzten Techniken sind:
-
Methoden zur Manipulation von Emotionen;
Diese Methode erfordert die vorherige Erstellung eines psychologischen Profils des potenziellen Opfers, die Planung von Verhaltensmustern und die Entwicklung von Szenarien zur Reaktion auf diese Muster.
-
Druck und Eile;
Diese Methode ist bei modernen Telefonbetrügern sehr beliebt, da sie darauf abzielt, bei ihren Opfern eine bestimmte Reaktion hervorzurufen. Sie erfordert, dass das Opfer schnell auf eine Anfrage reagiert, sodass es nicht in der Lage ist, sein Handeln rechtzeitig zu analysieren und sich darauf zu konzentrieren.
-
Erweiterung des Vertrauenskreises.
Eine weitere Möglichkeit, vertrauliche Informationen ohne Hacking zu erlangen. Der Betrüger versucht, sich seinem zukünftigen Opfer zu nähern, ein positives Bild von sich selbst zu erzeugen und in dessen inneren Bekanntenkreis vorzudringen. Dieses Vertrauensspiel hilft, wenn ein Opfer aufhört, seine Reaktionen zu kontrollieren, und sich entspannt. In diesem Fall muss der Betrüger geduldig sein und einfach den richtigen Moment abwarten.
Es ist wichtig, sich daran zu erinnern, dass der Schutz personenbezogener Daten stets in den Händen der betroffenen Person liegt, und es ist in erster Linie diese Person selbst, die an der Sicherheit ihrer Informationen interessiert sein sollte. Sie sollte auch Schutzmethoden anwenden, die zu Hause verfügbar sind.
Arten von Bedrohungen der Informationssicherheit nach Art der Absicht
Je nach Absicht werden Bedrohungen der Informationssicherheit üblicherweise in drei Arten unterteilt: finanzielle, reputationsbezogene und Offenlegung von Absichten.
Wie der Name schon sagt, sind finanzielle Bedrohungen potenzielle Vorfälle der Informationssicherheit, die zu einem finanziellen Schaden für das Opfer führen.
Der finanzielle Schaden setzt sich in diesem Fall zusammen aus:
-
Verlusten durch die Bewertung verlorener Informationen;
-
technologischen und arbeitsbezogenen Kosten für die Wiederherstellung von Daten und Infrastruktur (Gerätekosten, Bezahlung verbundener Dienstleistungen, Mitarbeitergehälter usw.);
-
Entschädigung für Schäden bei betroffenen Parteien.
Reputationsschaden ist eine negative Auswirkung immaterieller Art, die sich in einer negativen Veränderung sozialer Beziehungen niederschlägt (geringeres Vertrauen, schlechtere Bewertungen usw.). Er kann dem Staat, Organisationen und Einzelpersonen zugefügt werden.
Die Bedrohung durch Offenlegung von Absichten ist die Wahrscheinlichkeit, potenziell wertvolle Informationen über Handlungsabsichten preiszugeben, deren Folgen noch nicht in finanzieller oder reputationsbezogener Hinsicht bewertet werden können.
Bedrohungen der Informationssicherheit nach Ursprung der Bedrohung
Bedrohungen der Informationssicherheit werden unterteilt in solche, die von außerhalb des Informationssystems stammen, und solche, die von innerhalb des Informationssystems stammen. Außerhalb des Informationssystems können Bedrohungen von feindlich gesinnten Akteuren ausgehen (Wettbewerber, Betrüger, Nachrichtendienste usw.), die verschiedene Mittel des Eindringens einsetzen (Hardware, Software usw.). Naturkatastrophen und Katastrophen gelten ebenfalls als externe Quellen von Bedrohungen.
Bedrohungen innerhalb des Informationssystems gehen von Systemteilnehmern aus (Insider, unehrliche Mitarbeiter, technische Probleme mit Geräten usw.), wobei Insiderrisiken innerhalb des Informationssystems im Allgemeinen als die wahrscheinlichsten gelten. Betrachten wir dies genauer.
Definition von Insidern
Insider sind die Hauptkategorie des Sicherheitsrisikos innerhalb des Perimeters des Informationssystems. Diese Risiken sind schwer zu berechnen, da sie schwer vorherzusagen und zu verhindern sind.
Insider sind definiert als Teilnehmer innerhalb des internen Perimeters der Informationssicherheit, die vorsätzlich oder unbeabsichtigt vertrauliche Informationen außerhalb dieses Perimeters weitergeben. Diese Nutzerkategorie ist recht breit gefächert, da es viele verborgene wie offensichtliche Faktoren gibt, die die Motive ihres Handelns beeinflussen.
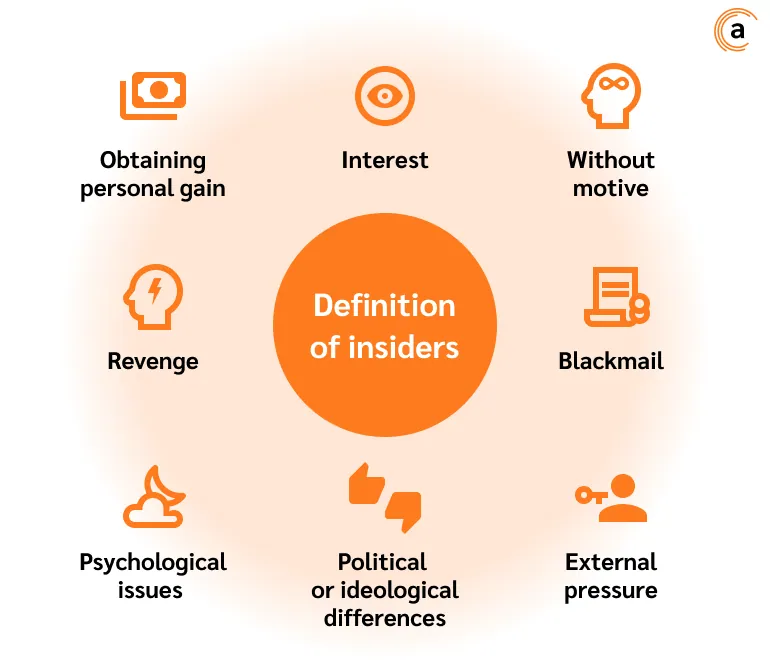
Dazu gehören:
-
Erlangung persönlichen Vorteils;
Insider begehen Straftaten am Arbeitsplatz vorsätzlich, weil sie ihnen einen finanziellen oder moralischen Nutzen bringen.
-
Interesse;
Dieses Motiv kann durch Neugier ausgelöst werden, den Wunsch, Zugang zu eingeschränkten Daten zu erhalten, um die eigene Erfahrung zu erweitern.
-
ohne Motiv;
Dies betrifft apathische, unaufmerksame Mitarbeiter, die aus Unwillen oder Faulheit vertrauliche Informationen außerhalb des Sicherheitsperimeters weitergeben.
-
Rache;
Oft handelt es sich dabei um Mitarbeiter, denen die Entlassung bevorsteht, oder um verdeckte Aggressoren innerhalb eines Teams. In solchen Fällen ist ihr Hauptwunsch, einem Unternehmen möglichst großen Schaden zuzufügen.
-
psychologische Probleme;
Jeder Teilnehmer innerhalb des Sicherheitsperimeters ist zunächst einmal ein Mensch mit eigenen psychologischen Problemen (die persönlich bedingt oder provoziert sein können), die seine Motive beeinflussen können.
-
Erpressung;
Ziel des Eindringens durch Insider ist es, vertrauliche Informationen zu erlangen und diese anschließend zur Erpressung innerhalb (Mitarbeiter, Management) oder außerhalb des Unternehmens zu nutzen.
-
politische oder ideologische Differenzen;
Dies kann ebenfalls ein Motiv für Datenlecks durch Insider sein.
-
externer Druck.
Ein Objekt innerhalb des Sicherheitsperimeters kann selbst zum Gegenstand der Erpressung werden, wobei Forderungen gestellt werden, für einen externen Akteur interessante Daten bereitzustellen.
Wie Insider für interessierte Parteien nützlich sein können:
-
Ein Insider ist ein Teilnehmer des Sicherheitssystems, der über die erforderliche Qualifikation und den Zugang zu vertraulichen Informationen verfügt.
-
Der Insider hat eine Position inne und verfügt über ausreichende Qualifikation, um Daten nicht nur zu finden, sondern auch sicher zu extrahieren und in der erforderlichen Form zu übermitteln.
-
Ein Insider kann vom Plan abweichen, situationsabhängig handeln oder auf einen günstigen Moment für das Eindringen warten. Bei einem externen Eindringen ist ein solcher Luxus nicht ohne Weiteres verfügbar.
-
Ein Insider kann andere Mitarbeiter für sich gewinnen und ein dem Einfluss loyal gesinntes Umfeld schaffen.
Bekämpfung von Insidern
Wie wir sehen, spielen viele Vorteile Insidern in die Hände. Sie sind schwer zu identifizieren, befinden sich bereits im Informationssystem, können verdeckt handeln, und die wahren Motive solcher Mitarbeiter sind nicht immer klar. Das bedeutet jedoch nicht, dass das Problem ignoriert und die Situation sich selbst überlassen werden sollte. Ein Maßnahmenpaket kann helfen, Insider zu erkennen und Datenlecks zu verhindern.
-
bei der Einstellung;
Ein potenzieller Arbeitgeber kann einen Bewerber bereits im Vorstellungsgespräch beurteilen: seine psychologische Stabilität und Motivation einschätzen, Auskünfte von früheren Arbeitgebern einholen, auf Verstöße prüfen und so weiter. Schon diese Reihe von Maßnahmen filtert die aktivsten und aussichtsreichsten potenziellen Insider heraus.
-
während der Beschäftigung.
Nach der formellen Einstellung ist es wichtig, weder einen neuen Mitarbeiter noch das gesamte Team zu vernachlässigen. Denn ein potenzieller Insider kann während der Ausübung seiner Aufgaben motiviert werden, oder er ist von Anfang an eine „Platzierung“ in einer Organisation. Die Personalabteilung und das Sicherheitspersonal können folgende Maßnahmen ergreifen:
-
aufklärend (um Mitarbeiter über ihre Rechte und Pflichten hinsichtlich der Wahrung von Informationen innerhalb des Perimeters sowie über die Folgen rechtswidriger Handlungen zu informieren);
-
psychologische Tests und Fragebögen (Umfragen und Tests helfen, unzufriedene und unzuverlässige Mitarbeiter anhand indirekter Hinweise zu identifizieren);
-
dokumentarisch (offiziell dokumentierte Richtlinie zur Informationssicherheit innerhalb eines Unternehmens, Einführung eines Regimes des „Geschäftsgeheimnisses“);
-
Software und Hardware (Einsatz technischer Mittel zur Beschränkung des Zugriffs auf Informationen, Einführung eines Systems zur Authentifizierung von Mitarbeitern, Installation von DLP-Systemen);
-
bei der Entlassung.
Auch dies ist ein wichtiger Punkt, da diese Phase oft die angespannteste in den Beziehungen zwischen Arbeitgeber und Arbeitnehmer ist. Es ist notwendig, die Übertragung von Informationen durch den ausscheidenden Mitarbeiter zu dokumentieren, insbesondere außerhalb des Informationssystems, und eine ordnungsgemäße Beendigung des Arbeitsverhältnisses sicherzustellen.
Weitere Informationen dazu, wie man einen Insider erkennt, finden Sie in unserem Artikel.
Bedrohungen der Informationssicherheit nach Ursprung der Bedrohung und Auswirkung auf die IS
Bedrohungen der Informationssicherheit werden nach der Art des von ihnen verursachten Schadens klassifiziert:
• allgemein (charakteristisch für alle Subjekte der Information);
• lokal (territorial begrenzt oder tätigkeitsbezogen);
• privat (darauf ausgelegt, direkten Druck auf eine Einzelperson auszuüben, unter Berücksichtigung individueller Merkmale eines potenziellen Opfers).
Nach Grad der Einwirkung auf das Informationssystem:
• passiv (Struktur und Inhalt des Systems bleiben unverändert);
• aktiv (Struktur und Inhalt des Systems unterliegen Veränderungen).
Bedrohungen der Informationssicherheit über Kanäle unbefugten Zugriffs
Eine der verheerendsten Bedrohungen für die Informationssicherheit hinsichtlich Zerstörung und Schaden ist der durch unbefugten Zugriff verursachte Schaden.
Unbefugter Zugriff (UZ) ist das unbefugte Eindringen in das Informationssicherheitssystem unter Umgehung genehmigter Sicherheitsregeln. Es gibt drei Arten von unbefugtem Zugriff: personenbezogen (über eine Person), hardwarebasiert (über den Anschluss spezieller Ausrüstung) und softwarebasiert (unter Nutzung von Software). Betrachten wir dies genauer.
Personenbezogene Kanäle des unbefugten Zugriffs:
-
über Informationsträger (Diebstahl, Fälschung);
-
durch das Auslesen von Informationen aus visuellen Quellen (Screenshots, Fotos und Videos, Keylogger);
-
über Dokumente (Diebstahl, Kopieren);
-
durch Überwachung von Ausdrucken.
Software-Kanäle des unbefugten Zugriffs:
-
über schädliche Software und viralen Inhalt (Viren, Spam, Spyware);
-
über den Zugriff auf die Verwaltung von Konten (IDM);
-
DDoS-Angriffe;
-
gezielte Angriffe;
-
Hacken von Websites und sozialen Netzwerken sowie Erlangen von Administratorrechten;
-
mobile Geräte.
Hardware (über elektromagnetische, vibroakustische, visuelle und informationsbezogene Kanäle des Informationsabflusses).
Risiken und Bedrohungen der Informationssicherheit
Oft werden Begriffe im Bereich der Informationssicherheit miteinander gleichgesetzt: personenbezogene und private Informationen, Risiken und Bedrohungen und so weiter. Diese Definitionen sind jedoch nicht immer gleichbedeutend. Während personenbezogene und private Informationen im Wesentlichen synonym sind und dieselbe Art von Daten aus unterschiedlichen Blickwinkeln beschreiben, können Risiken und Bedrohungen der Informationssicherheit nicht gleichgesetzt werden. Hier ist der Grund dafür.
Risiken der Informationssicherheit sind eine Reihe negativer Faktoren, die die Integrität, Verfügbarkeit und Anfälligkeit von Informationen beeinträchtigen können. Mit anderen Worten handelt es sich um eine bestehende reale Situation. Bedrohungen hingegen sind Möglichkeiten, die im Sicherheitssystem entstehen, um über Schwachstellen auf Informationen einzuwirken. Zum Beispiel: die Bedrohung durch unbefugten Zugriff auf Dateien auf einem Computer, wenn eine Sicherheitslücke entsteht (der Benutzer hat sich nicht von seinem Arbeitsprofil abgemeldet), die Bedrohung durch das Einschleusen eines schädlichen Virus aufgrund einer Softwareschwachstelle (Nutzung unlizenzierter Software auf Arbeitscomputern) und so weiter.
Somit lässt sich das Risiko der Informationssicherheit als eine ausgenutzte Bedrohung der Informationssicherheit definieren. In diesem Fall sähe die Formel für das Risiko der Informationssicherheit wie folgt aus:
Risiko der Informationssicherheit = Bedrohung (Nutzung einer Möglichkeit) + Schwachstelle (ausgenutzte Sicherheitslücke) + Wert (Subjekt der Information).
Fazit
Informationssicherheit ist ein umfassendes Thema, dem man sich konsequent und überlegt nähern muss. Informationen sind heute eine wertvolle Ressource, die vor internen und externen Bedrohungen geschützt werden muss. Nutzen Sie alle verfügbaren Schutzmaßnahmen und sorgen Sie für einen sicheren Perimeter innerhalb Ihres Informationskreises. Möglicherweise spüren Sie die Vorteile dieser Maßnahme nicht sofort, aber Sie werden den Wert der Informationssicherheit definitiv zu schätzen wissen, wenn Risiken auftreten und Bedrohungen sich verwirklichen.
