


Categorie
Minacce alla Sicurezza delle Informazioni
 23
 7 min
Le informazioni ci circondano costantemente; siamo immersi in una densa nuvola di dati in continuo cambiamento. Questi dati sono diventati un bene prezioso, una fonte di potere e ricchezza per chi li possiede. Le persone hanno iniziato a dare la caccia alle informazioni e sono emerse nuove fonti di vulnerabilità – le minacce alla Sicurezza delle Informazioni. Di cosa si tratta? Quanto possono essere pericolose le informazioni nelle mani sbagliate? Quali opzioni di protezione esistono? Scoprilo nel nostro articolo.
I concetti di "sicurezza" e "minaccia informativa"
Definiamo i concetti di base: informazione, minaccia e sicurezza, e cosa significano.
L'informazione è un insieme di dati relativi a un determinato soggetto, fenomeno, processo, oggetto sociale, ecc., che possono essere utilizzati per caratterizzarli. Il valore dell'informazione non può essere misurato; dati diversi possono avere valori diversi per membri diversi della società. Ma una cosa è comune a tutti: l'informazione ha sempre un valore.
Una minaccia è qualsiasi impatto intenzionale o non intenzionale sull'informazione con l'obiettivo di ottenerla e utilizzarla per arrecare danno al soggetto dell'informazione.
La sicurezza è un concetto fondamentale di protezione contro le minacce per qualsiasi entità (individuo, organizzazione, stato).
Panoramica generale sulle minacce alla Sicurezza delle Informazioni
Un insieme di misure di Sicurezza delle Informazioni prevede diverse fasi per garantire l'integrità del sistema informativo. Queste includono misure preventive (volte ad anticipare gli incidenti di Sicurezza delle Informazioni), identificazione e rilevamento delle minacce (volti a stabilire i parametri esatti di una situazione pericolosa e a rilevarla all'interno del sistema informativo), localizzazione delle minacce (limitazione dell'impatto criminale ed eliminazione della situazione pericolosa insorta) e mitigazione delle conseguenze (misure per ripristinare l'integrità delle informazioni e l'affidabilità del sistema di Sicurezza delle Informazioni).
È importante capire che quando si verifica un incidente di Sicurezza delle Informazioni, ogni misura sarà importante, così come garantire un approccio completo e coerente nella loro attuazione. Tuttavia, va detto che la prevenzione e l'allerta precoce di un incidente IS sono molto più efficaci di qualsiasi programma di eliminazione, per quanto attuale e moderno. Anche nel campo della Sicurezza delle Informazioni vale la regola "prevenire è meglio che curare".
Tipologie di minacce alla Sicurezza delle Informazioni
È consuetudine distinguere tre tipi principali di minacce alla Sicurezza delle Informazioni:
- minacce alla riservatezza;
- minacce all'integrità;
- minacce di negazione del servizio.
Le minacce alla riservatezza sono, per così dire, i problemi più tipici di Sicurezza delle Informazioni. In definitiva, la natura stessa dell'informazione richiede di definire l'ambito di accesso ad essa e di stabilire i limiti di riservatezza. Una minaccia alla riservatezza è l'emergere della possibilità di accesso e utilizzo non autorizzati delle informazioni.
Le minacce all'integrità sono il processo con cui si viola intenzionalmente o deliberatamente l'unità e l'autenticità delle informazioni per impedirne l'uso nella loro forma originale. Possono essere causate incidendo sull'informazione stessa o sull'infrastruttura utilizzata per conservarla e trasmetterla.
Le minacce di negazione del servizio – l'interruzione del sistema informativo con l'obiettivo di impedire l'accesso alle informazioni archiviate.
Quali tipi di minacce esistono?
Esiste un gran numero di minacce alla Sicurezza delle Informazioni, tante quante sono oggi le tipologie di informazione.
-
Minacce per obiettivo:
-
lo stato;
-
le aziende;
-
i privati.
Per tipo di intento:
-
finanziario;
-
reputazionale;
-
divulgazione di intenzioni.
Per fonte della minaccia:
-
esterna al sistema informativo;
-
interna al sistema informativo.
Per tipo di danno:
-
generale;
-
locale;
-
privato.
Per grado di impatto sul sistema informativo:
-
passiva (la struttura e il contenuto del sistema rimangono invariati);
-
attiva (la struttura e il contenuto del sistema subiscono modifiche).
Gruppi di minacce alla Sicurezza delle Informazioni:
-
tecniche;
-
antropogeniche;
-
naturali.
Le minacce secondo la direzione di azione
Esaminiamo più nel dettaglio le minacce alla Sicurezza delle Informazioni per lo stato. In questo caso, il soggetto dell'informazione è lo stato in quanto detentore di dati riservati. Dal punto di vista di un obiettivo di interesse per i malintenzionati nella sfera informativa, questo non è il bersaglio più ovvio. Lo stato è rappresentato da una moltitudine di istituzioni che garantiscono l'unità e il funzionamento di questa entità politica: strutture sanitarie e logistiche, istituzioni educative, i media, gli organi legislativi ed esecutivi, i centri informativi e molto altro. In altre parole, qualsiasi istituzione le cui informazioni potrebbero rappresentare una minaccia per i diritti e le libertà costituzionali dei cittadini, per l'attuazione della politica statale del paese, per l'infrastruttura statale o per le reti e i sistemi informativi statali è un bersaglio per un attacco.
La Sicurezza delle Informazioni è una parte importante nella creazione di una strategia globale di sicurezza nazionale. Questa comprende anche:
-
tecnologica;
-
produttiva;
-
valutaria e creditizia;
-
delle materie prime;
-
energetica;
-
ambientale;
-
informativa;
-
alimentare.
Per attuare la politica statale sulla sicurezza dello spazio informativo, è necessario tenere conto delle potenziali minacce e sviluppare un approccio strategico alla Sicurezza delle Informazioni. Ciò include la creazione e l'applicazione di requisiti legislativi e governativi, il sostegno agli standard internazionali e nazionali in materia di Sicurezza delle Informazioni, il supporto tecnico e tecnologico alle misure adottate e l'attuazione di programmi di formazione e sensibilizzazione sulla Sicurezza delle Informazioni tra la popolazione, ecc.
Principali minacce alla Sicurezza delle Informazioni per lo stato:
-
guerra informativa;
-
attacchi informatici;
-
spionaggio informatico;
-
criminalità informatica;
-
cyberterrorismo;
-
divulgazione di segreti di stato e fuga di altri dati riservati.
I compiti principali dello stato, in quanto obiettivo primario delle minacce informative e principale fornitore di strumenti di Sicurezza delle Informazioni, sono rilevare e rispondere rapidamente alle minacce contro un paese, garantire una protezione di alta qualità dei confini informativi e creare un'infrastruttura favorevole agli strumenti di Sicurezza delle Informazioni.
Lo sviluppo della politica di sicurezza del paese tiene conto di quattro fattori importanti che formano un insieme completo di misure. Questi includono:
-
il supporto legislativo alle misure di protezione delle informazioni per tutte le parti coinvolte nel processo;
-
la conformità agli standard internazionali e regionali di Sicurezza delle Informazioni;
-
il rispetto dei diritti e degli obblighi di tutti i partecipanti al processo;
-
la creazione di un quadro sicuro di Sicurezza delle Informazioni per lo stato.
Minacce alla Sicurezza delle Informazioni per l'azienda
L'azienda possiede una grande quantità di dati sensibili ed è un bersaglio per vari tipi di malintenzionati. I seguenti dati possono essere di particolare interesse per parti ostili:
-
database e sistemi di archiviazione delle informazioni;
-
il file system e il suo contenuto;
-
password di accesso, dati di autenticazione e autorizzazione degli utenti;
-
proprietà intellettuale;
-
istruzioni e descrizioni di processi tecnologici unici, ecc.
Le modalità con cui le informazioni riservate possono essere ottenute in un'azienda corrispondono a tre gruppi principali di minacce alla sicurezza e corrispondono a minacce antropogeniche, tecnogeniche e naturali.
Dal punto di vista pratico, le principali minacce alla Sicurezza delle Informazioni a qualsiasi livello di un'azienda possono essere:
-
l'aggiornamento di software e antivirus, l'uso di software non concesso in licenza;
Abbiamo scritto molte volte dell'importanza di aggiornare tempestivamente il software. Le versioni più recenti del software tengono conto degli ultimi dati sulle minacce alla sicurezza e segnalano potenziali vulnerabilità.
-
il rifiuto di differenziare l'accesso alle informazioni per i dipendenti;
I modelli Zero Trust sono diventati popolari: ogni partecipante alla rete viene considerato come una potenziale minaccia alla Sicurezza delle Informazioni. Ciò è dovuto alla crescente diffusione di servizi remoti (archiviazione cloud) e all'inclusione di postazioni di lavoro esterne al perimetro di sicurezza dell'organizzazione (lavoro da remoto) nel perimetro aziendale.
-
insider trading intenzionale o non intenzionale;
Si tratta di una fuga di informazioni per colpa di persone interne al perimetro di sicurezza dell'organizzazione. Non si tratta sempre di un'azione deliberata. Spesso i dipendenti non sono nemmeno consapevoli di condividere dati vietati. Per prevenire questo tipo di minaccia, è necessario condurre più formazione e sensibilizzazione sulle tecniche di Sicurezza delle Informazioni all'interno dell'azienda, garantire che i diritti, i doveri e le responsabilità di ciascuno siano documentati e istituire un regime di segreto commerciale.
-
uso di messaggistica personale, social network, servizi di posta elettronica sul posto di lavoro;
L'uso di account personali sul posto di lavoro è un problema comune per i datori di lavoro. Ciò non incide solo sull'efficienza del singolo dipendente (secondo uno studio Microsoft, i dipendenti vengono distratti dai social media in media ogni 10 minuti di orario lavorativo), ma anche sul profilo di sicurezza complessivo. Di norma, l'attenzione ai dettagli è significativamente inferiore nella comunicazione personale, il che porta a fughe interne e al trasferimento di dati riservati.
-
atteggiamento negligente nei confronti dei supporti informativi;
Divieto di utilizzo di dispositivi di archiviazione di Dati Personali e di copia dei dati.
-
mancato aggiornamento degli accessi alle postazioni di lavoro.
Anche questa è una minaccia comune. I reparti di Sicurezza delle Informazioni non monitorano sempre le credenziali dei dipendenti in modo tempestivo. Possono verificarsi situazioni in cui un dipendente licenziato si connette da remoto al proprio computer. Ciò può portare a fughe di informazioni. In alternativa, la sicurezza delle credenziali di accesso e delle password dei dipendenti potrebbe non essere garantita, e tutti potrebbero avere accesso alle postazioni di lavoro altrui.
Come misura per controllare i dipendenti e aumentare la stabilità dell'intero sistema di Sicurezza delle Informazioni, si raccomanda di utilizzare sistemi Data Loss Prevention (DLP). Un esempio di questo tipo di sistema è Anexet. Per maggiori dettagli, consulta la presentazione.
Minacce alle informazioni private
Per molti versi, le minacce di natura privata si sovrappongono alle minacce contro lo stato o le aziende. Queste includono l'acquisizione, l'uso e il commercio illeciti di informazioni riservate da parte di terzi.
Una differenza importante per questo gruppo di minacce è l'uso di strumenti di ingegneria sociale, dovuto al fatto che la vittima finale dei malintenzionati è personalizzata. È possibile individuare i punti deboli, creare un profilo psicologico e utilizzarlo, tracciare le abitudini e gli orari di utilizzo delle fonti informative, e così via.
L'ingegneria sociale è un insieme di tecniche che esercitano pressione psicologica e manipolano terze parti per un vantaggio personale.
Le principali tecniche utilizzate nell'ingegneria sociale sono:
-
metodi di manipolazione delle emozioni;
Questo metodo richiede di creare in anticipo un profilo psicologico della potenziale vittima, pianificando schemi comportamentali e sviluppando scenari di risposta a questi schemi.
-
pressione e urgenza;
Questo metodo è molto diffuso tra i truffatori telefonici moderni, poiché è pensato per suscitare una reazione specifica nelle vittime. Richiede che la vittima risponda rapidamente a una richiesta, in modo da non essere in grado di analizzare tempestivamente le proprie azioni e di concentrarsi su di esse.
-
ampliamento del cerchio di fiducia.
Un altro modo per ottenere informazioni riservate senza ricorrere all'hacking. Il truffatore cerca di avvicinarsi alla futura vittima, crea un'immagine positiva di sé ed entra nella sua cerchia di conoscenze. Questo gioco di fiducia funziona quando la vittima smette di controllare le proprie reazioni e si rilassa. In questo caso, il truffatore deve essere paziente e semplicemente aspettare il momento giusto.
È importante ricordare che la protezione dei Dati Personali sarà sempre nelle mani dell'interessato, ed è principalmente lui che dovrebbe essere interessato alla sicurezza delle proprie informazioni. Dovrebbe inoltre applicare i metodi di protezione disponibili in ambito domestico.
Tipologie di minacce alla Sicurezza delle Informazioni per tipo di intento
In base alle loro intenzioni, le minacce alla Sicurezza delle Informazioni sono solitamente suddivise in tre tipi: finanziarie, reputazionali e di divulgazione di intenzioni.
Come suggerisce il nome, le minacce finanziarie sono potenziali incidenti di Sicurezza delle Informazioni che comportano un danno economico per la vittima.
Il danno finanziario in questo caso consiste in:
-
perdite derivanti dalla valutazione delle informazioni perse;
-
costi tecnologici e di manodopera per il ripristino di dati e infrastrutture (costi delle attrezzature, pagamento dei servizi correlati, stipendi dei dipendenti, ecc.);
-
risarcimento dei danni alle parti colpite.
Il danno reputazionale è un impatto negativo di natura immateriale che si riflette in un cambiamento negativo delle relazioni sociali (diminuzione della fiducia, valutazioni più basse, ecc.). Può essere inflitto allo stato, alle organizzazioni e ai privati.
La minaccia di divulgazione delle intenzioni è la probabilità di rivelare informazioni potenzialmente preziose su intenzioni future, le cui conseguenze non possono ancora essere valutate in termini finanziari o reputazionali.
Minacce alla Sicurezza delle Informazioni per fonte della minaccia
Le minacce alla Sicurezza delle Informazioni si dividono in quelle provenienti dall'esterno del sistema informativo e quelle provenienti dall'interno. All'esterno del sistema informativo, le minacce possono provenire da entità ostili (concorrenti, truffatori, servizi speciali, ecc.) che utilizzano vari mezzi di intrusione (hardware, software, ecc.). Anche i disastri naturali e le catastrofi sono considerati fonti esterne di minaccia.
Le minacce all'interno del sistema informativo provengono dai partecipanti al sistema (insider, dipendenti disonesti, problemi tecnici alle apparecchiature, ecc.), con i rischi legati agli insider generalmente considerati i più probabili all'interno del sistema informativo. Approfondiamo l'argomento.
Definizione di insider
Gli insider sono la principale categoria di rischio per la sicurezza all'interno del perimetro del sistema informativo. Questi rischi sono difficili da calcolare perché difficili da prevedere e prevenire.
Gli insider sono definiti come partecipanti all'interno del perimetro interno della Sicurezza delle Informazioni che trasmettono intenzionalmente o non intenzionalmente informazioni riservate al di fuori di questo perimetro. Questa categoria di utenti è piuttosto ampia, poiché sono numerosi i fattori, sia nascosti che evidenti, che influenzano i motivi delle loro azioni.
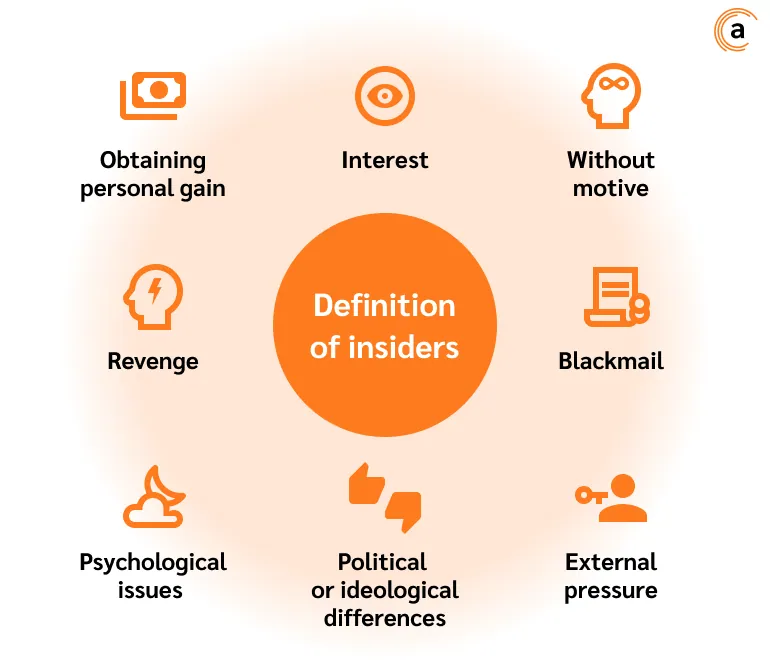
Questi includono:
-
ottenere un vantaggio personale;
Gli insider commettono deliberatamente reati sul posto di lavoro perché ne traggono un beneficio finanziario o morale.
-
interesse;
Questo motivo può essere innescato dalla curiosità, dal desiderio di accedere a dati riservati per arricchire la propria esperienza.
-
assenza di motivo;
Riguarda dipendenti apatici e disattenti che, per mancanza di volontà o pigrizia, trasmettono informazioni riservate al di fuori del perimetro di sicurezza.
-
vendetta;
Spesso si tratta di dipendenti in procinto di essere licenziati o di aggressori nascosti all'interno di un team. In questi casi, il loro desiderio principale sarà quello di massimizzare il danno all'azienda.
-
problemi psicologici;
Ogni partecipante al perimetro di sicurezza è innanzitutto una persona con i propri problemi psicologici (che possono essere personali o indotti), che possono influenzarne i motivi.
-
ricatto;
L'obiettivo della penetrazione da parte di un insider è ottenere informazioni riservate per poi utilizzarle a scopo di ricatto all'interno dell'azienda (dipendenti, dirigenza) o al di fuori di essa.
-
divergenze politiche o ideologiche;
Anche questo può essere un motivo per le fughe di dati da parte degli insider.
-
pressione esterna.
Un soggetto all'interno del perimetro di sicurezza può a sua volta diventare oggetto di ricatto, con richieste di fornire dati di interesse per una parte esterna.
In che modo gli insider possono essere utili alle parti interessate:
-
Un insider è un partecipante al sistema di sicurezza che possiede le qualifiche necessarie e l'accesso a informazioni riservate.
-
L'insider ricopre una posizione e possiede qualifiche sufficienti non solo per individuare i dati, ma anche per estrarli in modo sicuro e consegnarli nella forma richiesta.
-
Un insider può discostarsi dal piano, agire in base alla situazione o attendere il momento più opportuno per infiltrarsi. Per un'infiltrazione esterna, un simile lusso non è altrettanto disponibile.
-
Un insider può conquistare altri dipendenti e creare un gruppo fedele alla sua influenza all'interno dell'azienda.
Contrastare gli insider
Come si può notare, molti vantaggi giocano a favore degli insider. Sono difficili da identificare, sono già all'interno del sistema informativo, possono agire in modo occulto e i veri motivi di tali dipendenti non sono sempre chiari. Tuttavia, questo non significa che il problema debba essere ignorato e la situazione lasciata al caso. Un insieme di misure può aiutare a individuare gli insider e prevenire le fughe di informazioni.
-
in fase di assunzione;
Un potenziale datore di lavoro può valutare un candidato già dalla fase del colloquio: valutarne la stabilità psicologica, la motivazione, richiedere informazioni ai precedenti datori di lavoro, verificare eventuali reati, e così via. Anche solo questo insieme di azioni permette di scartare i potenziali insider più attivi e promettenti.
-
durante il rapporto di lavoro.
Dopo l'assunzione formale, è importante non trascurare né il nuovo dipendente né l'intero team. Dopotutto, un potenziale insider può sviluppare una motivazione mentre svolge le proprie mansioni, oppure può essere fin dall'inizio un «infiltrato» nell'organizzazione. Il reparto Risorse Umane e il personale di sicurezza possono adottare le seguenti misure:
-
formative (per informare i dipendenti sui loro diritti e obblighi riguardo alla tutela delle informazioni all'interno del perimetro, nonché sulle conseguenze di azioni illecite);
-
test e questionari psicologici (i sondaggi e i test aiuteranno a individuare dipendenti insoddisfatti e inaffidabili sulla base di indizi indiretti);
-
documentali (politica di Sicurezza delle Informazioni formalmente documentata all'interno dell'azienda, introduzione di un regime di «segreto commerciale»);
-
software e hardware (uso di strumenti tecnici per limitare l'accesso alle informazioni, introduzione di un sistema di autenticazione dei dipendenti, installazione di sistemi DLP;
-
in fase di licenziamento.
Anche questo è un punto importante, poiché questo periodo è spesso il più teso nelle relazioni tra datore di lavoro e dipendente. È necessario registrare il trasferimento di informazioni da parte del dipendente in uscita, in particolare al di fuori del sistema informativo, e garantire la corretta cessazione del rapporto di lavoro.
Per maggiori informazioni su come riconoscere un insider, leggi il nostro articolo.
Minacce alla Sicurezza delle Informazioni per fonte della minaccia e impatto sulla IS
Le minacce alla Sicurezza delle Informazioni sono classificate in base al tipo di danno che provocano:
• generale (caratteristica di tutti i soggetti dell'informazione);
• locale (limitata territorialmente o orientata a un'attività);
• privata (progettata per esercitare una pressione diretta su un singolo individuo, tenendo conto delle caratteristiche individuali di una potenziale vittima).
Per grado di impatto sul sistema informativo:
• passiva (la struttura e il contenuto del sistema rimangono invariati);
• attiva (la struttura e il contenuto del sistema sono soggetti a modifiche).
Minacce alla sicurezza delle informazioni tramite canali di accesso non autorizzato
Una delle minacce più devastanti alla Sicurezza delle Informazioni in termini di distruzione e danni è quella causata dall'accesso non autorizzato.
L'accesso non autorizzato (ANA) è l'intrusione non autorizzata nel sistema di Sicurezza delle Informazioni aggirando le regole di sicurezza approvate. Esistono tre tipi di accesso non autorizzato: personale (attraverso una persona), hardware (attraverso il collegamento di apparecchiature specializzate) e software (mediante l'uso di software). Approfondiamo l'argomento.
Canali personali di ANA:
-
attraverso i supporti informativi (furto, contraffazione);
-
attraverso la lettura di informazioni da fonti visive (screenshot, foto e video, keylogger);
-
attraverso documenti (furto, copia);
-
attraverso il monitoraggio delle stampe.
Canali software di ANA:
-
attraverso software dannoso e contenuti virali (virus, spam, spyware);
-
attraverso l'accesso alla gestione degli account (IDM);
-
attacchi DDoS;
-
attacchi mirati;
-
violazione di siti web e social network e ottenimento di diritti di amministratore;
-
dispositivi mobili.
Hardware (tramite canali elettromagnetici, vibroacustici, visivi e informativi di fuga di informazioni).
Rischi e minacce alla Sicurezza delle Informazioni
Spesso, alcuni concetti nella Sicurezza delle Informazioni possono essere equiparati tra loro: informazioni personali e private, rischi e minacce, e così via. Tuttavia, queste definizioni non sono sempre equivalenti. Se le informazioni personali e private sono essenzialmente sinonimi e definiscono lo stesso tipo di dati da angolazioni diverse, rischi e minacce alla Sicurezza delle Informazioni non possono essere equiparati. Ecco perché.
I rischi di Sicurezza delle Informazioni sono un insieme di fattori negativi che possono influire sull'integrità, la disponibilità e la vulnerabilità delle informazioni. In altre parole, si tratta di una situazione reale già esistente. Le minacce, invece, sono le opportunità che si presentano nel sistema di sicurezza per incidere sulle informazioni attraverso vulnerabilità. Ad esempio: la minaccia di accesso non autorizzato ai file su un computer quando emerge una vulnerabilità di sicurezza (l'utente non ha effettuato il logout dal proprio profilo di lavoro), la minaccia dell'introduzione di un virus dannoso a causa di una vulnerabilità del software (uso di software non concesso in licenza sui computer aziendali), e così via.
Pertanto, il rischio di Sicurezza delle Informazioni può essere definito come una minaccia alla Sicurezza delle Informazioni che è stata sfruttata. In questo caso, la formula del rischio di Sicurezza delle Informazioni sarebbe la seguente:
Rischio di Sicurezza delle Informazioni = Minaccia (sfruttamento di un'opportunità) + vulnerabilità (falla di Sicurezza delle Informazioni sfruttata) + asset (soggetto dell'informazione).
Conclusione
La Sicurezza delle Informazioni è un argomento vasto che deve essere affrontato in modo coerente e ponderato. Oggi l'informazione è una risorsa preziosa che deve essere protetta da minacce interne ed esterne. Utilizza tutte le misure di protezione disponibili e garantisci un perimetro sicuro all'interno del tuo circolo informativo. Potresti non percepire subito i benefici di questa azione, ma apprezzerai sicuramente il valore della Sicurezza delle Informazioni quando i rischi si materializzeranno e le minacce diventeranno reali.
