


Categorie
La sicurezza informatica in azienda
 23
 7 min
In questo materiale spiegheremo come viene garantita la sicurezza informatica in azienda nell'era digitale.
Esaminiamo le definizioni di base.
Corporation — è l'insieme di persone o società autorizzate ad agire come un'unica entità e legalmente riconosciute come tali allo scopo di raggiungere obiettivi comuni. Si basa sulla proprietà condivisa e sulla separazione delle funzioni tra proprietario e manager. Di norma, le grandi aziende hanno una struttura complessa e possono avere un gran numero di filiali o interi gruppi di controllate.
La sicurezza informatica aziendale è la protezione dei dati dell'azienda da accessi non autorizzati, uso, divulgazione, sabotaggio, alterazione o distruzione. Comprende metodi, strumenti e operazioni che le organizzazioni mettono in atto per proteggere i propri asset informativi
Perché è necessario garantire la sicurezza informatica in azienda?
In senso lato, la sicurezza aziendale è l'insieme delle misure adottate all'interno dell'azienda per proteggere asset fisici, finanziari, intellettuali e di altro tipo da minacce interne ed esterne. Tali minacce possono riguardare appropriazione indebita, frode, attacchi informatici, insider trading, fughe di dati riservati, disastri naturali, attacchi terroristici e altro ancora.
Purtroppo esistono molte situazioni che possono portare al concretizzarsi di minacce interne ed esterne, ed è proprio per questo che proteggere le informazioni aziendali dovrebbe essere una priorità assoluta per le organizzazioni di ogni dimensione.
Il concretizzarsi di alcune minacce, in particolare nei grandi impianti produttivi e negli oggetti di infrastruttura informativa critica (CII), può portare a conseguenze catastrofiche: danni alla salute e alla vita dei cittadini, danni all'ambiente, ecc.
Di seguito esamineremo le ragioni per implementare un sistema di sicurezza informatica efficace all'interno dell'azienda.
Protezione degli asset fisici e intellettuali
In genere, un sistema di sicurezza informatica aziendale è progettato per proteggere asset fisici e intellettuali, tra cui attrezzature, impianti, segreti commerciali, brevetti, diritti d'autore e marchi. Implementando misure di sicurezza solide, le imprese possono ridurre al minimo i rischi di furto, spionaggio industriale e uso non autorizzato della proprietà intellettuale. Tale protezione riduce significativamente i rischi che le minacce alla sicurezza informatica si concretizzino. Ciò contribuisce a mantenere un vantaggio competitivo e una posizione stabile sul mercato.
Prevenzione delle fughe di dati personali
Senza misure di sicurezza efficaci, le fughe di dati possono avvenire facilmente e passare inosservate.
Allo stesso tempo, i criminali informatici diventano sempre più abili nel rubare dati personali (di seguito "DP"), aggirando reti con sistemi di sicurezza deboli. Secondo alcune fonti commerciali, il numero di violazioni dei dati dovrebbe aumentare del 7,76% nel 2024, nonostante un serio inasprimento della normativa sui DP.
Se i dati personali trattati dall'azienda diventano accessibili a terzi, ciò può comportare danni finanziari e reputazionali, oltre a possibili contenziosi e sanzioni da parte delle autorità di controllo.
Protezione dei dati sensibili
In un'epoca in cui i dati sono una risorsa preziosa, mantenere la riservatezza delle informazioni sensibili è di fondamentale importanza. Le misure di sicurezza informatica possono prevenire l'accesso non autorizzato ai dati aziendali, alle informazioni sui clienti e ai documenti finanziari.
Inoltre, clienti e partner si fidano che le aziende proteggano i loro dati — e qualsiasi violazione di tale fiducia può danneggiare la reputazione, far perdere posizioni di mercato e comportare conseguenze legali. Implementare misure di sicurezza informatica solide aiuta a mantenere la fiducia e a proteggere le informazioni sensibili dell'azienda, dei suoi clienti e degli altri stakeholder.
Riduzione delle perdite finanziarie
La sicurezza aziendale aiuta le imprese a mitigare le perdite finanziarie che possono derivare dal concretizzarsi di vari rischi per la sicurezza informatica. Ad esempio, misure di sicurezza fisica efficaci possono scoraggiare gli intrusi e, naturalmente, ridurre la probabilità di furto, danneggiamento e distruzione di prodotti, attrezzature o scorte. Allo stesso modo, metodi affidabili di cybersecurity riducono al minimo i rischi di esfiltrazione dei dati, che possono comportare perdite monetarie significative, costi legali ed erosione della fiducia dei clienti. Investire nella sicurezza aziendale può quindi far risparmiare alle imprese somme considerevoli nel lungo periodo.
Garanzia della continuità dei processi
Eventi imprevisti, come disastri naturali, attacchi informatici o interruzioni di servizio, possono compromettere le operazioni aziendali o fermare la produzione. Implementare piani di continuità operativa come parte della sicurezza aziendale garantisce che le imprese possano rispondere efficacemente a qualsiasi incidente, ridurre al minimo i tempi di inattività e riprendere la piena operatività il prima possibile. Mantenendo la continuità dei processi, le imprese possono proteggere il proprio flusso di ricavi, mantenere la soddisfazione dei clienti ed evitare potenziali danni finanziari e reputazionali.
Minacce alla sicurezza informatica in azienda
I modelli più diffusi di minacce alla sicurezza informatica propongono di classificarle come segue.
Minacce esterne
Provengono dall'esterno: da truffatori, gruppi di cybercriminali, virus, bot. Un esempio comune di minaccia esterna è un attacco DDoS. Si tratta di un attacco virtuale alle risorse informative di un'azienda, che ne impedisce la disponibilità e rallenta o blocca completamente il funzionamento delle risorse o dell'intero Sistema Informativo (di seguito — IS).
Per principio di funzionamento, un attacco DDoS si presenta come se migliaia di utenti cercassero di accedere contemporaneamente a una risorsa informativa. Il server su cui si trova la risorsa non riesce a elaborare un numero così elevato di richieste — e si blocca. Tuttavia, le richieste non provengono da persone reali, ma da bot. I gruppi di cybercriminali possono attaccare sia i server sia i canali di comunicazione utilizzati all'interno del perimetro di sicurezza di un'organizzazione.
Gli obiettivi degli attacchi DDoS possono variare a seconda degli scopi degli aggressori: i concorrenti li lanciano per mettere fuori uso le risorse Internet; i truffatori li lanciano per ricattare i proprietari dell'azienda a fini di riscatto o semplicemente per divertimento.
Un altro tipo di minaccia sono i virus. Si infiltrano nelle postazioni di lavoro, nei sistemi di controllo automatizzati, e poi:
-
spiano, trasmettendo dati dai sistemi aziendali a soggetti interessati;
-
distruggono, disattivano le apparecchiature;
-
alterano o distruggono i dati;
-
cifrano le informazioni, dopodiché i criminali informatici chiedono un riscatto.
Minacce interne
Di norma, si tratta di minacce legate alle attività del personale all'interno dell'azienda. Tali minacce si dividono in accidentali e intenzionali.
Minacce accidentali. Sono tipicamente associate a una scarsa consapevolezza della sicurezza informatica e della cyber-igiene tra i dipendenti dell'azienda.
Tra le altre, vengono evidenziate le seguenti minacce accidentali alla sicurezza informatica.
-
Errori di inserimento dati. I dipendenti possono inserire accidentalmente dati errati, generando informazioni fuorvianti o errori di sistema.
-
Divulgazione involontaria di informazioni. I dipendenti possono divulgare inavvertitamente informazioni riservate ad altri, oppure pubblicarle accidentalmente o per negligenza in pubblico dominio.
-
Mancato rispetto delle politiche di sicurezza aziendale. I dipendenti possono non seguire le regole di sicurezza nella gestione dei dati, ad esempio utilizzando metodi di trasmissione non sicuri o lasciando i dispositivi di lavoro liberamente accessibili a persone non autorizzate.
-
Uso di applicazioni e dispositivi non sicuri, visita di siti o servizi non sicuri. I dipendenti possono utilizzare applicazioni non affidabili o collegare dispositivi non testati per lavorare con dati aziendali, il che può portare all'esfiltrazione dei dati.
-
Violazione delle politiche di accesso alle informazioni. I dipendenti possono violare le politiche di accesso alle informazioni concedendo l'accesso a utenti non autorizzati o utilizzando account altrui.
Minacce intenzionali
I dipendenti possono violare deliberatamente le regole di sicurezza informatica all'interno dell'azienda. I motivi possono essere diversi: spesso ciò accade durante conflitti tra colleghi o durante la cessazione dei rapporti di lavoro, quando il personale porta con sé parte del portafoglio clienti o lo vende ai concorrenti. Il tratto comune di tali minacce è uno: gli autori sono consapevoli delle conseguenze degli incidenti.
Tra i possibili autori di tali minacce vi sono concorrenti, azionisti insoddisfatti, dirigenti e management, e dipendenti sleali verso l'azienda.
È importante riconoscere che una minaccia intenzionale può provenire da un dipendente di fiducia, che non dà affatto l'impressione di essere un insider o un potenziale autore di illeciti.
Tra le altre, vengono riconosciute le seguenti minacce intenzionali alla sicurezza informatica.
-
Furto, danneggiamento o distruzione di apparecchiature — dispositivi di archiviazione dati, server, ecc.
-
Uso improprio delle risorse aziendali, abuso di potere: uso irrazionale delle risorse aziendali (internet, stampanti, computer) per scopi personali.
-
Furto di informazioni riservate e banche dati personali con intento doloso o allo scopo di venderle o trasferirle a terzi.
-
Copia, alterazione e distruzione non autorizzate di informazioni di proprietà dell'azienda.
-
Corruzione, tangenti da fornitori e appaltatori.
-
Spionaggio industriale.
Esempi di incidenti di sicurezza informatica aziendale
Di seguito esamineremo alcuni esempi di incidenti di sicurezza informatica che il sistema Anexet DLP è stato in grado di rilevare e prevenire.
Fuga di informazioni al licenziamento di un dipendente
Uno specialista di un'azienda cliente, presso la quale era installato il sistema Anexet DLP, ha deciso di terminare il proprio rapporto di lavoro. Prima di andarsene, ha iniziato a scaricare un database clienti per un uso futuro nella nuova azienda. Il sistema ha inviato tempestivamente una notifica al responsabile della sicurezza in merito all'operazione (copia di file su una chiavetta USB), impedendo così la fuga di informazioni molto sensibili dal database.
Il danno potenziale può ammontare a milioni, e i rischi reputazionali sono inestimabili.
Uso irrazionale del tempo di lavoro in azienda
Il sistema Anexet è stato implementato presso l'azienda cliente. Grazie alle osservazioni effettuate tramite gli screenshot dei monitor, è emerso che i manager dedicavano il 30% del proprio orario di lavoro ad azioni irrazionali nel programma 1C. È stato quindi deciso di organizzare corsi di formazione sul programma. I dipendenti sono stati formati e hanno potuto dedicare più tempo alle vendite, contribuendo a un aumento del 15% dei profitti aziendali. I fondi e il tempo spesi per la formazione hanno contribuito a un uso più efficiente del programma 1C. Il profitto dell'azienda in 1 mese è superiore al costo di implementazione del sistema.
Assenza di meccanismi sufficientemente efficaci per l'individuazione tempestiva di dipendenti sleali ed estremisti
Grazie a un sistema DLP implementato tra i dipendenti di una grande azienda del settore aeronautico, è stato individuato un dipendente estremista durante la fase di reclutamento in un'organizzazione terroristica messa al bando. Le conseguenze per l'impresa avrebbero potuto essere catastrofiche.
Peculiarità della sicurezza informatica nelle grandi aziende
Di norma, le grandi aziende hanno una struttura complessa e divisioni distribuite tra diverse filiali e talvolta diverse entità legali. Ciò crea sfide particolari per la sicurezza, poiché numerose reti locali devono essere integrate in un unico perimetro di controllo.
È importante rendersi conto che un sistema informativo all'interno di una grande azienda sarà quasi sempre complesso e articolato su più livelli: con molteplici reti informatiche, divisioni, apparecchiature e postazioni di lavoro remote.
Caratteristiche del sistema informativo aziendale nel contesto della sicurezza informatica:
-
complessità strutturale del sistema informativo, necessità di una regolazione ad alta precisione delle sue componenti;
-
almeno tre livelli di scambio dati: tra le divisioni e la sede centrale, tra le divisioni stesse, tra le unità strutturali e gli utenti finali dei dati (clienti, dipendenti, partner, controparti, ecc.);
-
l'elevato volume di dati da elaborare, derivante dalle comunicazioni tra i reparti.
Le grandi aziende sono tenute a implementare e mantenere elevati livelli di sicurezza dei dati, anche presso le loro controllate e affiliate.
Principi di sicurezza informatica nelle grandi aziende
Questi principi sono formulati sulla base dello standard internazionale ISO 27014:
-
la sicurezza informatica a livello aziendale deve essere completa, multilivello e onnicomprensiva;
-
ogni decisione dovrebbe basarsi sulla politica di sicurezza informatica dell'azienda;
-
la strategia di acquisizione e investimento nella sicurezza informatica dovrebbe essere coerente con le esigenze aziendali, e il costo di organizzazione del sistema di sicurezza informatica non dovrebbe superare il valore degli asset protetti.
-
conformità con i requisiti legali e normativi descritti negli standard internazionali.
-
promuovere atteggiamenti positivi verso le misure di sicurezza tra tutti gli stakeholder, con un processo educativo continuo volto a sensibilizzare sulle questioni di cybersecurity.
-
le misure adottate non dovrebbero ostacolare le attività dell'azienda, né interferire con i processi, ecc.
Componenti chiave della sicurezza aziendale
Di seguito sono elencati gli elementi chiave di una solida politica di sicurezza aziendale.
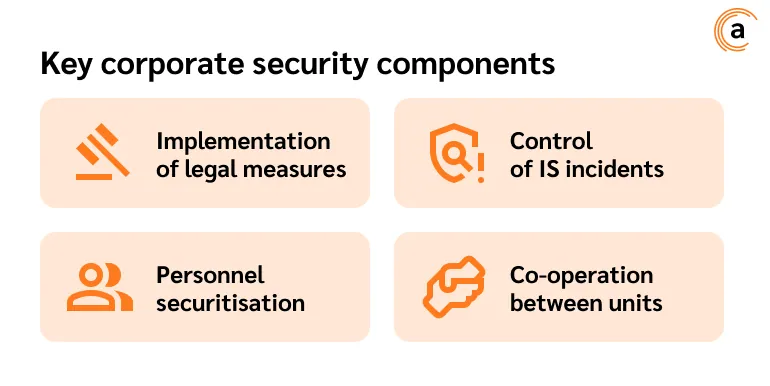
Implementazione di misure legali
Come già menzionato, se le misure di sicurezza informatica sono insufficienti, l'azienda può essere multata. Per evitare sanzioni e multe da parte delle autorità di controllo, è necessario rispettare i requisiti descritti nelle normative.
Gli standard internazionali sono sviluppati da organizzazioni come ISO (International Organization for Standardisation) e IEC (International Electrotechnical Commission). Eccone alcuni:
-
ISO/IEC 27001:2022 "Tecnologia dell'informazione. Metodi per garantire la sicurezza. Sistemi di gestione della sicurezza delle informazioni. Requisiti".
-
ISO/IEC TR 19791:2018 "Tecnologia dell'informazione. Cloud Computing. Architettura di riferimento per la protezione dei dati".
Sulla base di quanto sopra, un responsabile della sicurezza è tenuto a conoscere approfonditamente le specifiche della normativa sulla sicurezza informatica. A tal fine, è spesso necessario rivolgersi a professionisti del settore.
Gestione degli incidenti di sicurezza informatica
La sicurezza aziendale è direttamente correlata alla gestione degli incidenti. Questi includono, in particolare, violazioni della politica di sicurezza aziendale esistente, perdita (o furto) di apparecchiature, modifiche non autorizzate al funzionamento di sistemi e servizi, fughe di informazioni sensibili, e così via.
Purtroppo, oggi non esistono metodi né apparecchiature in grado di garantire una protezione al 100% contro il verificarsi di incidenti di sicurezza informatica. Tuttavia, il loro rilevamento tempestivo, la risposta e l'eliminazione riducono significativamente le possibili perdite materiali, finanziarie e reputazionali.
Oltre a preservare l'integrità, la disponibilità e la riservatezza degli asset informativi dell'azienda, deve essere in vigore una solida politica di sicurezza che, tra le altre cose, descriva risposte proattive alle varie minacce.
Sensibilizzazione del personale
Ogni unità di business, reparto e singolo dipendente dovrebbe prendere sul serio le questioni di sicurezza informatica in azienda.
La sensibilizzazione, ovvero la formazione del personale sui principi di base di un comportamento sicuro online, può ridurre significativamente il rischio di incidenti informatici causati dai dipendenti.
Tipicamente, questo sistema di formazione prevede:
-
l'organizzazione di seminari, webinar, corsi di formazione, la stesura di manuali e materiali informativi;
-
invii regolari che descrivono schemi di frode online nuovi o attuali;
-
lo svolgimento dei cosiddetti cyber training, ovvero test per verificare quanto i dipendenti dell'azienda siano consapevoli delle questioni di cybersecurity, ecc.
Cooperazione tra le unità
Il livello complessivo di sicurezza informatica in azienda può essere valutato in base alla coerenza delle misure adottate nella divisione o filiale meno protetta appartenente al sistema informativo.
Ecco perché la collaborazione a livello aziendale è fondamentale per garantire una solida strategia di sicurezza.
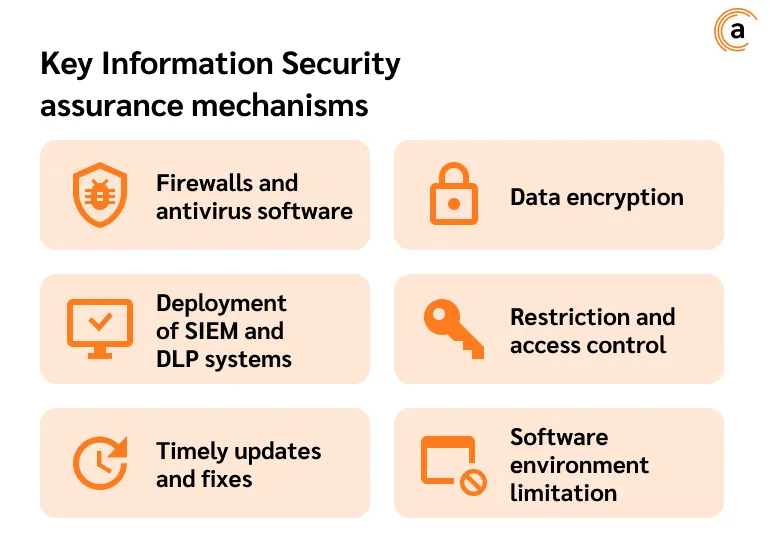
Meccanismi chiave per garantire la sicurezza informatica
Nello sviluppo e nell'implementazione di un sistema di sicurezza informatica all'interno dell'azienda, di norma vengono applicate misure organizzative e tecnico-informatiche. I meccanismi implementati e il loro principio di funzionamento dovrebbero essere descritti in dettaglio nella politica di sicurezza dell'azienda.
Tra gli altri, vengono identificati i seguenti meccanismi di applicazione della sicurezza informatica.
-
Firewall e software antivirus. È la prima linea di difesa contro le minacce informatiche. I firewall monitorano il traffico in entrata e in uscita, bloccando le attività sospette, mentre il software antivirus rileva e rimuove il malware dai dispositivi.
-
Crittografia dei dati. Consiste nel convertire i dati in codice per impedire l'accesso non autorizzato. Anche se gli hacker riuscissero a intercettare i dati cifrati, non potrebbero leggerli senza la chiave di decrittazione.
-
Implementazione di sistemi SIEM e DLP. I sistemi SIEM aggregano i dati sugli eventi di sicurezza e consentono di gestire misure proattive per eliminare gli incidenti e ridurre al minimo i danni derivanti dalla loro realizzazione. I sistemi DLP consentono di controllare l'attività dei dipendenti sulle proprie postazioni di lavoro e riducono significativamente la probabilità di fuga di informazioni protette per colpa del personale.
-
Distinzione e controllo degli accessi. Non tutti in azienda hanno bisogno di accedere a tutti i dati contemporaneamente. Implementare un controllo degli accessi rigoroso garantisce che solo il personale autorizzato possa visualizzare o modificare le informazioni sensibili. L'introduzione del principio zero trust ridurrà inoltre i rischi di accesso non autorizzato ai dati protetti.
-
Aggiornamenti e patch tempestivi. I criminali informatici sfruttano costantemente le vulnerabilità nei software obsoleti. Aggiornare regolarmente i sistemi e applicare le patch aiuta a colmare queste lacune di sicurezza.
-
Restrizione dell'ambiente software. Eliminazione di software, servizi e componenti non utilizzati dai dipendenti, gestione dei file temporanei, controllo dell'installazione di programmi e servizi, ecc.
-
E altro ancora.
Conclusione
La sicurezza aziendale svolge un ruolo fondamentale nella protezione degli asset, della reputazione e della competitività dell'azienda. Implementando misure complete, le aziende possono ridurre la probabilità di rischi e minacce, oltre a mitigare le potenziali conseguenze proteggendo gli asset fisici, la riservatezza delle informazioni sensibili e la continuità delle operazioni aziendali.
L'importanza della sicurezza aziendale non può essere sottovalutata, poiché determina letteralmente la redditività, la reputazione e l'affidabilità dell'azienda agli occhi di clienti, partner e altri stakeholder. Pertanto, investire in una sicurezza informatica affidabile non è solo una necessità — è un compito strategico per ogni azienda.
