


Kategorien
Corporate Security im Unternehmen
 23
 12 Min.
Die Notwendigkeit, ein zuverlässiges Corporate-Security-System aufzubauen, betrifft jedes Unternehmen, unabhängig von Größe, Umsatz und Geschäftsfeld. Materielle und informationelle Vermögenswerte, Mitarbeiter, Ausrüstung, Produkte und liquide Mittel sind allesamt potenzielle Ziele für Angreifer.
Selbst wenn im Moment keine offensichtlichen Hackerangriffe oder DDoS-Attacken zu erkennen sind, bedeutet das nicht, dass das Unternehmen vollständig geschützt ist. Es gibt viele Aspekte, die bei der Gewährleistung der Corporate Security eines Unternehmens berücksichtigt werden müssen. Mehr dazu im Beitrag.
Etwas Theorie.
Informationssicherheit (IS) ist die Wahrung von Integrität, Vertraulichkeit und Verfügbarkeit von Informationen.
Corporate Security (CS) ist eine Gesamtheit von Strategien, Plänen, Richtlinien und Technologien zum Schutz von Informationen, physischen und informationellen Vermögenswerten, Personen und Prozessen.
Information Assurance (IA) umfasst sämtliche Daten mit Informationen über das Unternehmen und seine Prozesse, Abläufe, Fachkräfte, Kunden, Entwicklungsstrategien, geistiges Eigentum, Patente und Ähnliches.
Arten von Bedrohungen für Unternehmenssysteme
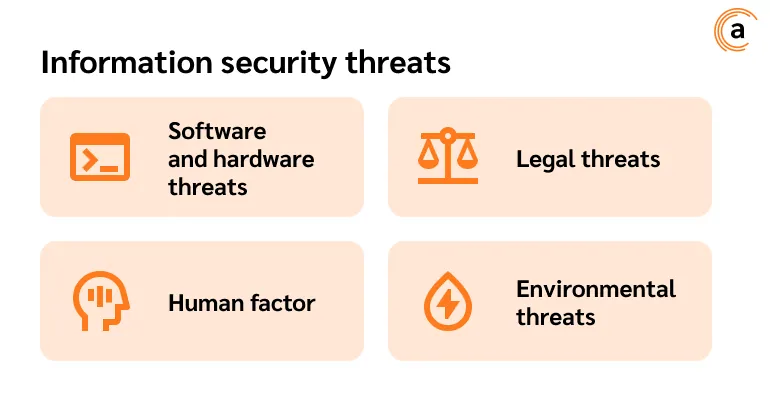
Um die CS des Unternehmens zu gewährleisten, müssen alle potenziellen Bedrohungen identifiziert und wie folgt kategorisiert werden:
-
Physische Bedrohungen. Sie betreffen den physischen Zugang zum Unternehmenssystem oder seinen Komponenten. Dazu zählen Diebstahl von Geldern und Produkten, Ausrüstung sowie unbefugter Zugang zu Serverräumen, Sabotage von Produktionsprozessen, absichtliche oder unabsichtliche Beschädigung von Ausrüstung usw.
-
Software- und Hardware-Bedrohungen. Diese hängen mit dem Eindringen potenziell gefährlicher Software zusammen, wie Viren, Trojaner, Würmer und andere Programme, die Unternehmensprozesse stören oder stoppen können. Software- und Hardware-Bedrohungen zielen darauf ab, Daten zu verändern, zu kompromittieren oder zu löschen, sowie unbefugten Zugriff auf Unternehmenssysteme zu Zwecken der Erpressung, Industriespionage, Sabotage sowie aus politischen, ideologischen und persönlichen Gründen zu erlangen.
-
Bedrohungen durch den Faktor Mensch. Diese hängen mit den Handlungen der Mitarbeiter des Unternehmens zusammen. Sie können durch unbeabsichtigte Fehler (z. B. versehentliches Löschen wichtiger Daten) oder vorsätzliche Handlungen (z. B. Unterschlagung, Korruption, Missbrauch von Berechtigungen) verursacht werden. Dazu gehören auch rechtliche Bedrohungen, wie die Nichterfüllung von Verpflichtungen gegenüber Vertragspartnern, Steuervergehen, Gesetzesverstöße, also alle Handlungen, die zu verwaltungsrechtlicher oder strafrechtlicher Haftung führen können.
-
Bedrohungen durch den Faktor Mensch. Diese hängen mit den Handlungen der Mitarbeiter des Unternehmens zusammen. Sie können durch unbeabsichtigte Fehler (z. B. versehentliches Löschen wichtiger Daten) oder vorsätzliche Handlungen (z. B. Unterschlagung, Korruption, Missbrauch von Berechtigungen) verursacht werden.
Darüber hinaus lassen sich Bedrohungen für Unternehmenssysteme in tatsächliche und potenzielle Bedrohungen unterteilen.
Die gesammelten Daten sollten dokumentiert und bei der Einführung des Sicherheitssystems berücksichtigt werden. Es wird empfohlen, die Liste regelmäßig entsprechend Änderungen in der Geschäftstätigkeit des Unternehmens sowie bei Identifizierung neuer potenzieller Bedrohungen zu aktualisieren.
Bedrohungsmodell und Corporate-Security-Risiken des Unternehmens
Die Erstellung eines Dokuments, das das Bedrohungs- und Risikomodell beschreibt, hilft, Sicherheitsmaßnahmen zu planen, ihre Wirksamkeit zu bewerten und IS-Risiken für das Unternehmen zu minimieren.
Man unterscheidet zwischen externen und internen Bedrohungen.
Externe Bedrohungen
Externe Bedrohungen sind potenzielle Gefahren, die von externen Quellen oder Personen außerhalb des Unternehmens ausgehen können. Sie können darauf abzielen, Schaden zuzufügen, Geld und Eigentum zu stehlen, Geschäftsprozesse zu stören oder sogar den Geschäftsbetrieb zum Stillstand zu bringen. Dazu gehören Cyberkriminalität, Schadsoftware, terroristische Angriffe, Vandalismus und andere.
Interne Bedrohungen
Interne Bedrohungen für die IS gehen von Mitarbeitern oder Systemen innerhalb des Unternehmens aus und können ebenso gefährlich sein wie externe Bedrohungen. Dazu gehören: nachlässiger Umgang mit IA, Missbrauch von Berechtigungen, Korruption, Sabotage, Weitergabe vertraulicher Informationen an Wettbewerber sowie andere vorsätzliche oder unbeabsichtigte Handlungen gegen die Interessen des Unternehmens.
Bedrohungsmodell
Das CS-Bedrohungsmodell ist eine formalisierte Beschreibung potenzieller Gefahren und Risiken, die dem Unternehmen Schaden zufügen können. Es identifiziert kritische Punkte im Sicherheitssystem und definiert Aufgaben zu deren Beseitigung oder Minimierung möglicher Folgen. Die CS umfasst folgende Elemente:
-
Identifizierung von Vermögenswerten: Erfassung aller für das Unternehmen wertvollen Ressourcen (Informationen, Ausrüstung, Technologie usw.).
-
Bedrohungsanalyse: Identifizierung möglicher Gefahrenquellen für den Betrieb des Unternehmens.
-
Bedrohungsanalyse: Identifizierung möglicher Gefahrenquellen für den Betrieb des Unternehmens. Bewertung der Eintrittswahrscheinlichkeit: Bestimmung der Wahrscheinlichkeit anhand einer Analyse der Quellen, der Systemstabilität und anderer Faktoren.
-
Folgenanalyse: Bewertung möglicher Schäden hinsichtlich finanzieller Verluste, Reputationsrisiken und anderer Konsequenzen.
-
Entwicklung von Schutzmaßnahmen: Suche nach und Umsetzung von Mitteln und Maßnahmen zum Schutz des Unternehmens.
Ein Bedrohungsmodell kann sowohl für einzelne Komponenten des CS-Systems als auch für eine Gesamtheit zusammenwirkender Systeme und Netzwerke entwickelt werden.
Die Erstellung eines solchen Modells ermöglicht es der Unternehmensleitung, fundierte Entscheidungen bei der Planung und Budgetzuweisung für die Organisation des Sicherheitssystems zu treffen und die Wirksamkeit der ergriffenen Maßnahmen zu bewerten.
Corporate-Security-Risiken
Die CS-Organisation umfasst das Erkennen und Mindern von Risiken. Risiken können mit verschiedenen Aspekten der Unternehmenstätigkeit und dessen Zusammenwirken mit dem externen Umfeld verbunden sein. Einige davon sind: strategische, reputationsbezogene, operative, rechtliche und andere Risiken.
Beispiele für Risiken sind unter anderem:
-
Sanktionen von Aufsichtsbehörden und Klagen wegen Lecks vertraulicher Daten;
-
Störung von Geschäftsprozessen, Produktionsstillstand;
-
Abwanderung von Kunden und Partnern zu Wettbewerbern;
-
Liquidation des Unternehmens usw.
Hinsichtlich des Grades des möglichen Schadens werden Risiken wie folgt kategorisiert:
-
niedrig — mit Folgen, die die Erfüllung der Aufgaben nicht beeinträchtigen;
-
mittel — Folgen können Störungen, finanzielle Verluste oder andere negative Konsequenzen verursachen, gefährden jedoch nicht den Fortbestand der Organisation;
-
hoch — die Umsetzung kann erheblichen Schaden für die Organisation zur Folge haben, etwa Reputationsverlust oder Gesetzesverstoß.
Risiken können auch nach der Eintrittswahrscheinlichkeit klassifiziert werden:
-
unwahrscheinlich — treten nur unter bestimmten Bedingungen auf;
-
wahrscheinlich — die Eintrittswahrscheinlichkeit wird als hoch eingeschätzt;
-
sehr wahrscheinlich — treten häufig oder fortlaufend auf.
Die Risikoklassifizierung hilft Organisationen, die wichtigsten Sicherheitsbedrohungen zu identifizieren und Wege zur Lösung von Schutzaufgaben zu entwickeln, um deren Folgen zu verhindern oder zu minimieren.
Wege zur Lösung der Schutzaufgabe im Kontext der CS
Um die Sicherheit von Unternehmensdaten und -systemen zu gewährleisten, muss ein umfassender Ansatz verfolgt werden. Dazu gehören folgende Maßnahmen:
-
Einschränkung des physischen Zugangs zu: Servern, automatisierten Steuerungssystemen (ACS), Netzwerkgeräten und anderen Komponenten. Dies kann durch die Organisation von Zutrittskontrollsystemen, Videoüberwachung, Zugangskontrolle und anderen physischen Sicherheitsmaßnahmen erreicht werden.
-
Einsatz spezialisierter Software: Antivirenprogramme, Firewalls, SIEM- und DLP-Systeme sowie andere Technologien zum Schutz vor Schadsoftware und unbefugtem Zugriff.
-
Datenverschlüsselung: Einsatz von Verschlüsselungsalgorithmen zum Schutz geschützter Informationen bei der Übertragung über ein Netzwerk oder bei der Speicherung auf Servern.
-
Zugriffskontrolle: Konfiguration von Benutzerrechten für den Zugriff auf verschiedene Ressourcen des Unternehmenssystems je nach Rolle und Verantwortungsbereich. Zugewiesene Rechte sollten alle sechs Monate überprüft werden.
-
Authentifizierung und Autorisierung: Einsatz von Passwörtern, Zwei-Faktor-Authentifizierung und anderen Methoden zur Bestätigung der Identität eines Nutzers, bevor ihm Zugang zum System gewährt wird.
-
Datensicherung: Erstellung von IA-Backups zur schnellen Wiederherstellung nach Ausfällen oder Katastrophen.
-
Es sollten regelmäßige Schulungen durchgeführt werden, um das Bewusstsein der Mitarbeiter für mögliche IS-Bedrohungen und deren Vermeidung zu schärfen.
-
Ebenso wichtig ist die Überwachung und Analyse von Sicherheitsereignissen: regelmäßige Analyse von Ereignisprotokollen auf Vorfälle sowie Überwachung der Nutzeraktivität zur Erkennung verdächtiger Aktivitäten und potenzieller Bedrohungen.
-
Einsatz von SIEM-Systemen: Diese können zur Echtzeitüberwachung von Sicherheitsereignissen, zur Analyse großer Datenmengen aus verschiedenen Quellen und zur Erkennung verdächtiger Aktivitäten eingesetzt werden. Dies ermöglicht es, die Risiken von IS-Vorfällen (Cyberangriffe, unbefugter Zugriff auf geschützte Informationen) zu minimieren und deren Folgen abzumildern.
-
Einsatz von DLP-Systemen: Diese können eingesetzt werden, um die Datenübertragung außerhalb des Unternehmensnetzwerks zu kontrollieren, den Inhalt übertragener Dateien zu analysieren und verdächtige Aktivitäten zu blockieren. Dies hilft, die Risiken finanzieller und reputationsbezogener Schäden sowie anderer negativer Folgen im Zusammenhang mit dem Leck geschützter Informationen zu minimieren.
-
Wie bereits erwähnt, erfordert Sicherheit eine Risikoanalyse, um die wahrscheinlichsten Bedrohungen zu identifizieren und geeignete Schutzmaßnahmen zu entwickeln. Risikoanalysen sollten regelmäßig — mindestens zweimal jährlich — durchgeführt werden, um sie entsprechend gesetzlicher Vorgaben oder bei Auftreten neuer Bedrohungen auf dem neuesten Stand zu halten.
-
Schließlich müssen regelmäßige Software-Updates sichergestellt werden, um Schwachstellen zu beheben und die Systemabwehr zeitnah zu verbessern.
Die Wahl konkreter Maßnahmen hängt von den Besonderheiten des Unternehmenssystems, seinen Schwachstellen, rechtlichen Anforderungen und anderen Faktoren ab. Es ist wichtig, die Verteidigungsstrategie regelmäßig zu überprüfen und an Veränderungen bei Technologie und Sicherheitsbedrohungen anzupassen.
Regulatorische Vorschriften und behördliche Maßnahmen
Im Bereich der Unternehmens-IS gibt es eine Reihe internationaler Standards, die Organisationen dabei helfen, wirksame Sicherheitsmaßnahmen umzusetzen und aufrechtzuerhalten. Hier einige davon:
-
ISO/IEC 27001:2022 ist ein internationaler Standard, der die Anforderungen an die Einrichtung, Umsetzung, den Betrieb, die Überwachung, Analyse, Aufrechterhaltung und Verbesserung eines Informationssicherheits-Managementsystems regelt.
-
NIST SP 800-53 ist ein Leitfaden für das Management von Informationssicherheitsrisiken für Federal Information Systems. Er bietet Anleitungen zur Umsetzung von Sicherheitsmaßnahmen, einschließlich Zugriffskontrolle, Datenschutz, Schwachstellenmanagement und anderer Aspekte.
Diese Vorschriften und Standards definieren Anforderungen zum Schutz geschützter Informationen, personenbezogener Daten, Geschäftsgeheimnisse, geistigen Eigentums und anderer Datentypen. Sie legen zudem die Haftung bei Verstößen gegen IS-Regeln fest.
Unternehmen sind verpflichtet, die Anforderungen der Vorschriften einzuhalten und Anweisungen der Aufsichtsbehörden zu befolgen. Zu den Maßnahmen der Aufsichtsbehörden gehören die Überwachung der Einhaltung von Vorschriften, die Durchführung von Kontrollen und Audits sowie die Ausstellung von Anordnungen zur Behebung von Verstößen. Aufsichtsbehörden können bei schwerwiegenden Gesetzesverstößen auch rechtliche Schritte einleiten.
Die nächste Phase beim Aufbau des CS-Systems ist die Identifizierung von Schutzobjekten und -subjekten.
Objekte und Subjekte der Corporate Security
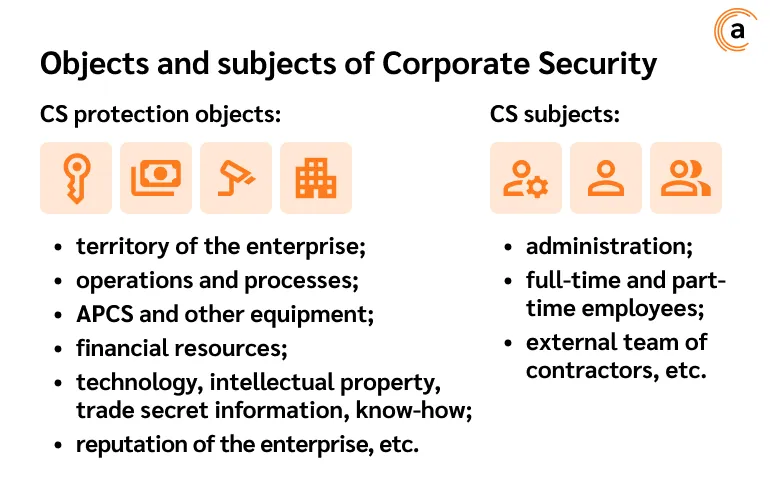
Die Identifizierung der CS-Objekte und -Subjekte ermöglicht es zu bestimmen, welche Vermögenswerte des Unternehmens geschützt werden müssen.
Organisatorische Maßnahmen zur Gewährleistung der Corporate Security
Die Organisation von Sicherheitsmaßnahmen bedeutet stets, einen Kompromiss zwischen der Wirksamkeit der Risikominderung und der Nichteinmischung in die Arbeitsabläufe des Unternehmens zu finden. Gleichzeitig sollte der Ansatz zur Organisation von Sicherheitsmaßnahmen nicht «stückwerkartig» sein — wichtig ist ein integrierter Ansatz: Alle identifizierten Bedrohungen und IS-Risiken berücksichtigen und das Sicherheitssystem auf alle Unternehmensbereiche ausweiten.
Richtlinie zum Betrieb des IS-Systems
Informationen zählen zu den wichtigsten Vermögenswerten jedes Unternehmens. Dazu gehören Daten über Produkte, Kunden, Lieferanten, Partner, Prozesse, Abläufe, Entwicklungsstrategien sowie Marketingmaterialien und vieles mehr. Es handelt sich um einen der wichtigsten, zugleich aber auch verwundbarsten Vermögenswerte. Daher ist es wichtig, einen zuverlässigen Schutz von Unternehmensdaten und -systemen zu gewährleisten und eine Richtlinie für den Betrieb des IS-Systems zu entwickeln.
Die Richtlinie zum Betrieb des IS-Systems ist ein Dokument, das die grundlegenden Prinzipien und Ansätze zur Gewährleistung des Informationsschutzes in einem Unternehmen festlegt.
Unter anderem enthält das Dokument:
Allgemeine Bestimmungen, die die Ziele und Aufgaben der Richtlinie sowie deren Anwendungsbereich auflisten.
Risiken und Bedrohungen. Hier werden die während der Auditphase identifizierten IS-Risiken und -Bedrohungen aufgeführt.
Grundsätze der IS-Gewährleistung. Dieser Abschnitt listet die wichtigsten Grundsätze auf, an denen sich ein Unternehmen bei der Gewährleistung der IS orientiert.
Weitere Grundsätze umfassen:
-
Rechtmäßigkeit;
-
Kontinuität des Schutzes;
-
Umsetzbarkeit;
-
Systematik und Umfassendheit;
-
Vermeidung von Interessenkonflikten zwischen der IS-Abteilung und anderen Mitarbeitern des Unternehmens;
-
Anpassungsfähigkeit an die spezifischen Bedürfnisse jeder Abteilung usw.
IS-Sicherheitsmaßnahmen. Dieser Abschnitt beschreibt konkrete Maßnahmen zum Schutz von Informationen. Diese Maßnahmen umfassen unter anderem:
-
Zugriffskontrolle;
-
Einsatz von Antivirensoftware;
-
kontinuierliche Überwachung von IS-Ereignissen innerhalb des Sicherheitsperimeters des Unternehmens auf Vorfälle;
-
Datensicherung;
-
Kontrolle aller Kommunikationskanäle innerhalb des Sicherheitsperimeters usw.
Zuweisung von Rollen und Verantwortlichkeiten. Dieser Abschnitt legt fest, wer für die Umsetzung der IS-Maßnahmen im Unternehmen verantwortlich ist. Dies können Mitarbeiter der Informationssicherheitsabteilung, der IT-Abteilung oder anderer Abteilungen sein.
Wie die Richtlinie überprüft wird. Dieser Abschnitt beschreibt, wie oft die Richtlinie überprüft werden sollte und welche Änderungen vorgenommen werden können.
Bewertung der Systemwirksamkeit. Hier werden die Anforderungen an die Bewertung der Stabilität des IS-Systems beschrieben, um Schwachstellen zu identifizieren und die ergriffenen Maßnahmen zu verbessern.
Die Richtlinie zum Betrieb des IS-Systems sollte an die Besonderheiten der Unternehmenstätigkeit angepasst und regelmäßig überprüft werden, um Änderungen in Gesetzgebung, Technologie und Sicherheitsbedrohungen zu berücksichtigen.
Richtlinie zur Verarbeitung personenbezogener Daten
Dieses Dokument beschreibt die Zwecke und Methoden der Verarbeitung personenbezogener Daten von Nutzern. Die Richtlinie muss zur Einsichtnahme verfügbar und an einer öffentlich zugänglichen Stelle veröffentlicht sein.
Das Dokument sollte außerdem beschreiben:
Allgemeines: Ziele und Aufgaben der Richtlinie sowie deren Anwendungsbereich.
Definition personenbezogener Daten. Dieser Abschnitt definiert die personenbezogenen Daten, die das Unternehmen erhebt und verarbeitet. Dazu können gehören: vollständiger Name, Geburtsdaten, Wohnort, E-Mail-Adresse, Telefonnummern, verwendete Browser, Messenger usw.
Grundsätze der Verarbeitung personenbezogener Daten, einschließlich Rechtmäßigkeit, Fairness und Transparenz, Gewährleistung der Vertraulichkeit, Gewährleistung der Nutzung nur solcher Daten, die den Verarbeitungszwecken entsprechen, usw.
Maßnahmen zur Gewährleistung der Sicherheit personenbezogener Daten.
Hier beschrieben:
-
für die Verarbeitung personenbezogener Daten von Nutzern verantwortliche Personen;
-
eingesetzte organisatorische und technische Maßnahmen zum Schutz personenbezogener Daten;
-
ergriffene Maßnahmen usw.
Ein Verstoß gegen den letztgenannten Punkt kann zu Verwarnungen oder Sanktionen der Aufsichtsbehörden führen.
Die Richtlinie ist für alle Mitarbeiter des Unternehmens verbindlich.
Richtlinie zum Umgang mit Papierdokumenten
Dies ist eine Reihe von Maßnahmen und Regeln, die festlegen, wie Papierdokumente in einer Organisation gehandhabt werden. Sie umfasst folgende Angaben:
-
Klassifizierung von Dokumenten: Einteilung von Dokumenten nach Wichtigkeit, Vertraulichkeit und Dringlichkeit.
-
Dokumentenaufbewahrung: Festlegung, wo Dokumente aufbewahrt werden, um deren Sicherheit und Schutz vor unbefugtem Zugriff zu gewährleisten.
-
Dokumentenvernichtung: Entwicklung eines Verfahrens zur Vernichtung von Dokumenten nach Ablauf der Aufbewahrungsfrist oder wenn sie veraltet sind. Die Vernichtung muss im Einklang mit den Rechtsvorschriften zum Schutz personenbezogener Daten und von Geschäftsgeheimnissen erfolgen.
-
Überwachung der Einhaltung der Richtlinie: Benennung von Verantwortlichen für die Einhaltung der Richtlinie zu Papierdokumenten sowie Durchführung regelmäßiger Überprüfungen und Audits.
-
Mitarbeiterschulung: Mitarbeiter mit der Richtlinie zum Umgang mit Papierdokumenten und der Verantwortung bei Verstößen vertraut machen.
Die Richtlinie zu Papierdokumenten hilft, die Risiken von Lecks vertraulicher Informationen zu minimieren, die Rechte von Kunden und Vertragspartnern zu schützen und die Einhaltung gesetzlicher Anforderungen sicherzustellen.
Liste vertraulicher Informationen
Im Rahmen eines Sicherheitsaudits des Unternehmens müssen alle Informationswerte inventarisiert und in öffentliche, eingeschränkte und vertrauliche Daten eingeteilt werden.
Vertrauliche Daten umfassen alle Informationen, deren Zugang gesetzlich beschränkt ist (Informationen zu Geschäftsgeheimnissen, geistigem Eigentum, Know-how usw.), sowie alle Daten, die die Wettbewerbsfähigkeit des Unternehmens sichern.
Die Liste der vertraulichen Informationen eines Unternehmens kann Folgendes umfassen: Kundenlisten, Finanzberichte, Lieferantenlisten, Betriebshandbücher, Verträge, Vereinbarungen, Kontrakte usw.
Verfahren für den Umgang mit Wechseldatenträgern
Das Verfahren für den Umgang mit Wechseldatenträgern ist ein dokumentierter, umfassender Katalog von Maßnahmen und Regeln, der festlegt, wie mit Informationen auf Wechseldatenträgern in einem Unternehmen umgegangen wird.
Das Dokument kann folgende Anforderungen beschreiben:
-
Nur zugelassene Datenträger verwenden: Die Organisation kann eine Liste zugelassener Datenträgertypen für die Nutzung festlegen. Dies können USB-Sticks, Speicherkarten, optische Datenträger usw. sein.
-
Autorisierung von Datenträgern: Ein Mitarbeiter muss vor der Nutzung von Wechseldatenträgern autorisiert werden. Die Autorisierung kann die Überprüfung der Echtheit des Datenträgers sowie den Abgleich mit der Liste zugelassener Geräte umfassen.
-
Schutz vor unbefugtem Zugriff: Wechseldatenträger müssen vor unbefugtem Kopieren, Verändern oder Löschen von Informationen geschützt werden. Dabei können Verschlüsselung, Passwörter, Biometrie und andere Sicherheitsmethoden eingesetzt werden.
-
Datensicherung: Informationen müssen gesichert werden, bevor sie vom Datenträger gelöscht werden. Backups sollten getrennt vom Original aufbewahrt werden.
-
Registrierung von Datenträgern: Alle in der Organisation verwendeten Wechseldatenträger sollten registriert werden. Die Registrierung kann Angaben zum Typ des Datenträgers, zum Eigentümer, zum Ausgabe- und Rückgabedatum usw. umfassen.
Die Einhaltung des Verfahrens für den Umgang mit Wechseldatenträgern hilft, Lecks vertraulicher Informationen zu verhindern, die Rechte von Kunden und Partnern zu schützen und die Einhaltung gesetzlicher Anforderungen sicherzustellen.
Wie man Zugang zu Internet und E-Mail erhält
Einige Unternehmen, darunter Einrichtungen kritischer Informationsinfrastrukturen (CII), können den Zugang von Mitarbeitern zu Internet- und E-Mail-Diensten aus IS-Gründen einschränken.
Dieses Dokument sollte eine Reihe von Richtlinien und Verfahren festlegen, die definieren, wie Mitarbeiter diese Ressourcen für geschäftliche Zwecke nutzen dürfen.
Die Zugangsverfahren können je nach Bedarf des Unternehmens und Änderungen der Gesetzgebung regelmäßig aktualisiert und geändert werden.
Verfahren zur Festlegung des Umfangs des Nutzerzugriffs auf Daten und Regeln für dessen Änderung
Zugriffskontrolle ist der Prozess der Gewährung oder Verweigerung der Berechtigung zum Zugriff auf Informationswerte auf Grundlage vorab festgelegter Richtlinien und Regeln.
Im Rahmen der Zuweisung des Nutzerzugriffs auf IA sollten folgende Verfahren durchgeführt werden:
-
Definition von Datenkategorien. Zunächst muss festgelegt werden, welche Daten im System verarbeitet werden und zu welchen Kategorien sie gehören (z. B. vertrauliche Daten, personenbezogene Daten, Geschäftsgeheimnisse usw.).
-
Festlegung von Berechtigungsstufen. Jede Datenkategorie hat ihre eigene Zugriffsebene (z. B. nur lesen, bearbeiten, löschen usw.).
-
Zuweisung von Rollen an Nutzer. Systemnutzer werden bestimmten Rollen zugewiesen, von denen jede über einen eigenen Satz an Datenzugriffsrechten verfügt (z. B. Administrator, Bediener, Nutzer usw.).
-
Einrichtung von Zugriffsrechten. Auf Grundlage der Nutzerrollen und Datenkategorien werden für jeden Nutzer spezifische Zugriffsrechte eingerichtet (zum Beispiel das Recht, bestimmte Dokumente einzusehen, oder das Recht, bestimmte Felder in Dokumenten zu bearbeiten).
-
Zugriffskontrolle. Das System überwacht, wie Nutzer die ihnen gewährten Zugriffsrechte verwenden. Dazu können verschiedene Methoden eingesetzt werden, etwa die Prüfung von Nutzerhandlungen, die Überwachung des Datenverkehrs usw.
-
Änderung der Zugriffsebene. Bei Bedarf kann die Zugriffsebene eines Nutzers auf Daten geändert werden. Dies kann vom Nutzer selbst, seinem Vorgesetzten oder der Sicherheitsabteilung veranlasst werden. Die Änderung der Berechtigungsstufe muss dokumentiert und im System abgebildet werden.
-
Regelmäßige Überprüfung der Berechtigungsstufe. Die Berechtigungsstufe des Nutzers sollte regelmäßig überprüft werden, um Änderungen der Aufgabenbereiche, des Vertrauensgrads und anderer Faktoren widerzuspiegeln.
Um die unbefugte Weitergabe von Zugangsdaten zwischen Systemnutzern oder an Dritte zu kontrollieren, wird der Einsatz eines DLP-Systems empfohlen.
Software- und Hardwaremittel zum Informationsschutz
Zur Sicherung der CS des Unternehmens müssen Software- und Hardware-Sicherheitsfunktionen eingesetzt werden.
Zu solchen Mitteln gehören:
-
Firewalls.
-
Antivirensoftware.
-
Trusted-Boot-Tools. Diese überprüfen die Integrität des Betriebssystems vor dem Start und verhindern unbefugten Zugriff auf Arbeitsplätze.
-
Tools zur Angriffserkennung. Sie überwachen das Netzwerk auf verdächtige Aktivitäten und alarmieren die Sicherheitsabteilung.
-
Kryptografische Schutzmittel. Diese verschlüsseln Daten bei der Übertragung über das Netzwerk oder bei der Speicherung auf Servern.
-
Systeme zur Überwachung des Netzwerkzustands. Sie ermöglichen es, Netzwerkprobleme, die zu Störungen und verminderter Sicherheit führen könnten, schnell zu erkennen und zu beheben.
-
Systeme zur Überwachung von Schwachstellen. Dabei handelt es sich um eine Software- oder Hardwarelösung, die das Netzwerk in Echtzeit auf Schwachstellen scannt und Informationen zu deren Behebung liefert.
-
SIEM-Systeme. Sie analysieren Sicherheitsereignisse in Echtzeit und benachrichtigen das Sicherheitsteam darüber. Dies ermöglicht eine schnelle Reaktion auf Informationssicherheitsvorfälle.
-
DLP-Systeme. Sie verhindern das Abfließen von Daten aus dem Unternehmensnetzwerk aufgrund von Fehlverhalten der Mitarbeiter.
Der Einsatz spezialisierter Software und Hardware ermöglicht den Aufbau eines zuverlässigen Schutzsystems sowie die Automatisierung der Überwachung von Sicherheitsereignissen rund um die Uhr, was die Arbeitsbelastung des Personals erheblich reduziert.
Fazit
Die Gewährleistung der Corporate Security eines Unternehmens ist ein komplexer und mehrstufiger Prozess, der einen umfassenden Ansatz erfordert. Um ein wirksames Sicherheitssystem zu schaffen, ist es notwendig, alle möglichen Bedrohungen und Risiken zu berücksichtigen sowie moderne Technologien und Methoden des Informationsschutzes einzusetzen.
Nur so lässt sich ein zuverlässiger Schutz des Unternehmens vor internen und externen Bedrohungen gewährleisten, um finanzielle Verluste, Reputationsschäden und andere negative Folgen zu verhindern. Daher ist es wichtig, den Themen der Corporate Security Aufmerksamkeit zu schenken und die Schutzmaßnahmen kontinuierlich zu aktualisieren.
