


Categorie
Corporate security dell'azienda
 23
 12 min
La necessità di organizzare un sistema affidabile di Corporate Security riguarda qualsiasi azienda, indipendentemente dalle dimensioni, dal fatturato e dal settore di attività. Beni materiali e informativi, dipendenti, attrezzature, prodotti e liquidità sono tutti potenziali obiettivi per gli intrusi.
Anche se al momento non si registrano tentativi evidenti di violare i sistemi o attacchi DDoS, questo non significa che l'azienda sia completamente protetta. Ci sono molti aspetti da considerare per garantire la Corporate Security dell'impresa. Scopri di più nell'articolo.
Un po' di teoria.
L'Information Security (IS) è la salvaguardia dell'integrità, della riservatezza e della disponibilità delle informazioni.
La Corporate Security (CS) è un insieme di strategie, piani, politiche e tecnologie utilizzate per proteggere informazioni, beni fisici e informativi, persone e processi.
L'Information Assurance (IA) comprende qualsiasi dato che riguardi l'azienda e i suoi processi, operazioni, specialisti, clienti, strategie di sviluppo, proprietà intellettuale, brevetti e così via.
Tipologie di minacce ai sistemi aziendali
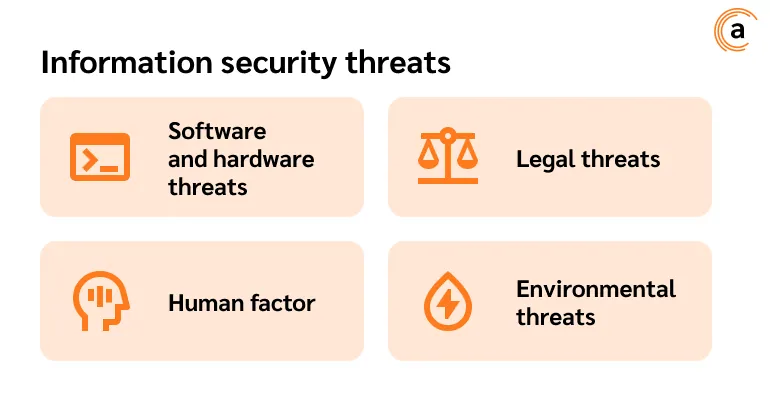
Per garantire la CS dell'azienda, è necessario individuare e classificare tutte le potenziali minacce come segue:
-
Minacce fisiche. Riguardano l'accesso fisico al sistema aziendale o ai suoi componenti. Possono includere il furto di fondi e prodotti, di attrezzature, nonché l'accesso non autorizzato alle server room, il sabotaggio dei processi produttivi, il danneggiamento intenzionale o accidentale delle apparecchiature, ecc.
-
Minacce software e hardware. Sono legate alla penetrazione di software potenzialmente pericolosi, come virus, trojan, worm e altri programmi in grado di interferire con i processi aziendali o di bloccarli. Le minacce software e hardware mirano ad alterare, compromettere o cancellare i dati, ad accedere senza autorizzazione ai sistemi aziendali a scopo di estorsione, spionaggio industriale, sabotaggio, oppure per motivi politici, ideologici e personali.
-
Minacce legate al fattore umano. Sono connesse alle azioni dei dipendenti dell'azienda. Possono essere causate da errori involontari (ad esempio la cancellazione accidentale di dati importanti) o da azioni intenzionali (ad esempio appropriazione indebita, corruzione, abuso di privilegi). Rientrano qui anche i rischi legali, come l'inadempimento degli obblighi verso le controparti, le violazioni fiscali o normative, ovvero qualsiasi azione che possa comportare responsabilità amministrativa o penale.
-
Minacce legate al fattore umano. Sono connesse alle azioni dei dipendenti dell'azienda. Possono essere causate da errori involontari (ad esempio la cancellazione accidentale di dati importanti) o da azioni intenzionali (ad esempio appropriazione indebita, corruzione, abuso di privilegi).
Inoltre, le minacce ai sistemi aziendali possono essere classificate in minacce effettive e potenziali.
I dati raccolti devono essere documentati e presi in considerazione nella progettazione del sistema di sicurezza. Si raccomanda di aggiornare regolarmente l'elenco in base ai cambiamenti nell'attività dell'azienda e all'emergere di nuove potenziali minacce.
Modello delle minacce e rischi di Corporate Security dell'azienda
La redazione di un documento che descriva il modello di minacce e rischi aiuta a pianificare le misure di sicurezza, a valutarne l'efficacia e a ridurre al minimo i rischi per l'IS dell'azienda.
Si distinguono minacce esterne e interne.
Minacce esterne
Le minacce esterne sono potenziali pericoli che possono provenire da fonti o persone esterne all'azienda. Possono avere l'obiettivo di causare danni, sottrarre denaro e beni, interferire con i processi aziendali o addirittura interrompere l'attività dell'impresa. Rientrano qui la criminalità informatica, il malware, gli attacchi terroristici, il vandalismo e altro ancora.
Minacce interne
Le minacce interne all'IS provengono da dipendenti o sistemi interni all'azienda e possono essere altrettanto pericolose di quelle esterne. Comprendono: gestione negligente dell'IA, abuso di privilegi, corruzione, sabotaggio, trasmissione di informazioni sensibili ai concorrenti e altre azioni intenzionali o accidentali contrarie agli interessi dell'azienda.
Modello delle minacce
Il modello delle minacce alla KB è una descrizione formalizzata dei potenziali pericoli e rischi che possono danneggiare l'azienda. Individua i punti critici del sistema di sicurezza e definisce i compiti necessari per eliminarli o ridurne al minimo le possibili conseguenze. La CS comprende i seguenti elementi:
-
Identificazione degli asset: individuazione di tutte le risorse di valore per l'azienda (informazioni, attrezzature, tecnologia, ecc.).
-
Analisi delle minacce: individuazione delle possibili fonti di pericolo per l'attività dell'azienda.
-
Analisi delle minacce: individuazione delle possibili fonti di pericolo per l'attività dell'azienda. Valutazione della probabilità della minaccia: determinazione della probabilità di accadimento in base all'analisi delle fonti, alla stabilità del sistema e ad altri fattori.
-
Analisi delle conseguenze: valutazione dei possibili danni in termini di perdite finanziarie, rischi reputazionali e altre conseguenze.
-
Sviluppo delle misure di protezione: ricerca e implementazione di strumenti e misure per proteggere l'azienda.
Un modello di minacce può essere sviluppato sia per singoli componenti del sistema CS, sia per un insieme di sistemi e reti interagenti.
La creazione di un modello di questo tipo consente al management aziendale di prendere decisioni informate sulla pianificazione e sull'allocazione del budget per l'organizzazione del sistema di sicurezza e di valutare l'efficacia delle misure adottate.
Rischi di Corporate Security
L'organizzazione della CS comporta il riconoscimento e la mitigazione dei rischi. I rischi possono essere legati a vari aspetti dell'attività aziendale e alla sua interazione con l'ambiente esterno. Alcuni di essi sono: strategici, reputazionali, operativi, legali e altri.
Esempi di rischi includono, tra gli altri, i seguenti:
-
sanzioni da parte delle autorità di regolamentazione e azioni legali dovute alla fuga di dati riservati;
-
interruzione dei processi aziendali, blocco della produzione;
-
perdita di clienti e partner a favore dei concorrenti;
-
liquidazione dell'azienda, ecc.
In base al grado di danno possibile, i rischi si classificano in:
-
bassi — con conseguenze che non incidono sullo svolgimento dei compiti;
-
medi — le conseguenze possono causare interruzioni, perdite finanziarie o altri effetti negativi, ma non mettono a rischio l'esistenza dell'organizzazione;
-
alti — il verificarsi può causare danni significativi all'organizzazione, come la perdita di reputazione o la violazione della normativa.
I rischi possono anche essere classificati in base alla probabilità di accadimento:
-
improbabili — si verificano solo in determinate condizioni;
-
probabili — la possibilità di accadimento è valutata come alta;
-
molto probabili — si verificano di frequente o in modo continuo.
La classificazione dei rischi aiuta le organizzazioni a individuare le minacce alla sicurezza più rilevanti e a sviluppare modalità per risolvere i compiti di protezione, così da prevenirne o ridurne al minimo le conseguenze.
Modalità per risolvere il problema della protezione nel contesto della CS
Per garantire la sicurezza dei dati e dei sistemi aziendali, è necessario adottare un approccio integrato. Esso include le seguenti misure:
-
Limitare l'accesso fisico a: server, sistemi di controllo automatizzati (ACS), dispositivi di rete e altri componenti. Questo si può ottenere organizzando sistemi di controllo accessi, videosorveglianza, controllo varchi e altre misure di sicurezza fisica.
-
Uso di software specializzati: antivirus, firewall, sistemi SIEM e DLP e altre tecnologie per proteggersi da malware e accessi non autorizzati.
-
Crittografia dei dati: utilizzo di algoritmi di crittografia per proteggere le informazioni protette durante la trasmissione in rete o la conservazione sui server.
-
Controllo degli accessi: configurazione dei diritti degli utenti per l'accesso alle diverse risorse del sistema aziendale in base ai rispettivi ruoli e responsabilità. I diritti assegnati dovrebbero essere sottoposti ad audit ogni sei mesi.
-
Autenticazione e autorizzazione: uso di password, autenticazione a due fattori e altri metodi per confermare l'identità dell'utente prima di concedergli l'accesso al sistema.
-
Backup dei dati: creazione di copie di backup dell'IA per un ripristino rapido in caso di guasti o disastri.
-
È necessario condurre formazioni regolari per aumentare la consapevolezza dei dipendenti riguardo alle possibili minacce all'IS e alle modalità di prevenzione.
-
È inoltre importante monitorare e analizzare gli eventi di sicurezza: analizzare regolarmente i registri degli eventi per individuare incidenti e monitorare l'attività degli utenti per rilevare comportamenti sospetti e potenziali minacce.
-
Uso di sistemi SIEM: possono essere impiegati per monitorare in tempo reale gli eventi di sicurezza, analizzare grandi quantità di dati provenienti da diverse fonti e individuare attività sospette. Ciò consente di ridurre al minimo i rischi di incidenti IS (attacchi informatici, accesso non autorizzato a informazioni protette) e di attenuarne le conseguenze.
-
Uso di sistemi DLP: possono essere impiegati per controllare il trasferimento di dati al di fuori della rete aziendale, analizzare il contenuto dei file trasferiti e bloccare le attività sospette. Questo aiuta a ridurre al minimo i rischi di danni finanziari e reputazionali e altre conseguenze negative legate alla fuga di informazioni protette.
-
Come già accennato, la sicurezza richiede l'analisi dei rischi per individuare le minacce più probabili e sviluppare adeguate misure di protezione. Le analisi dei rischi dovrebbero essere condotte regolarmente — almeno due volte l'anno — per mantenerle aggiornate in base ai requisiti normativi o al comparire di nuove minacce.
-
Infine, è necessario garantire aggiornamenti software regolari e tempestivi per correggere le vulnerabilità e migliorare le difese del sistema.
La scelta delle misure specifiche dipende dalle caratteristiche del sistema aziendale, dalle sue vulnerabilità, dai requisiti normativi e da altri fattori. È importante rivedere e aggiornare regolarmente la propria strategia di difesa in linea con i cambiamenti tecnologici e le minacce alla sicurezza.
Atti normativi e azioni regolamentari
Nell'ambito dell'IS aziendale esistono diversi standard internazionali che aiutano le organizzazioni a implementare e mantenere misure di sicurezza efficaci. Eccone alcuni:
-
ISO/IEC 27001:2022 è uno standard internazionale che disciplina i requisiti per stabilire, implementare, gestire, monitorare, analizzare, mantenere e migliorare un sistema di gestione della sicurezza delle informazioni.
-
NIST SP 800-53 è una guida alla gestione dei rischi di Information Security per i sistemi informativi federali. Fornisce indicazioni sull'implementazione delle misure di sicurezza, tra cui il controllo degli accessi, la protezione dei dati, la gestione delle vulnerabilità e altri aspetti.
Queste normative e questi standard definiscono i requisiti per la protezione delle informazioni protette, dei dati personali, dei segreti commerciali, della proprietà intellettuale e di altri tipi di dati. Stabiliscono inoltre la responsabilità per la violazione delle regole in materia di IS.
Le aziende sono tenute a rispettare i requisiti normativi e a ottemperare alle disposizioni delle autorità di regolamentazione. Le azioni delle autorità di regolamentazione comprendono il monitoraggio della conformità alle norme, lo svolgimento di ispezioni e audit e l'emissione di ordini per eliminare le violazioni. Le autorità di regolamentazione possono inoltre avviare procedimenti legali in caso di gravi violazioni della normativa.
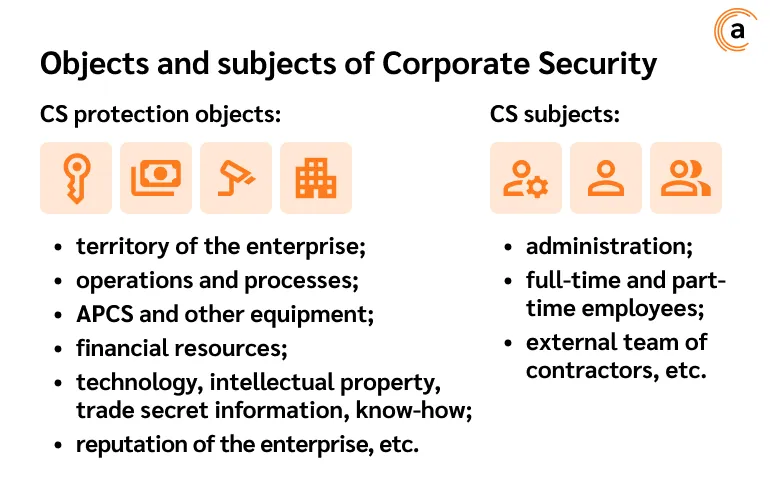
La fase successiva nella predisposizione del sistema di CS è l'individuazione degli oggetti e dei soggetti della protezione.
Oggetti e soggetti della Corporate Security
L'individuazione degli oggetti e dei soggetti della CS consente di determinare quali asset dell'azienda debbano essere protetti.
Misure organizzative per garantire la Corporate Security
Organizzare le misure di sicurezza significa sempre trovare un compromesso tra l'efficacia della mitigazione del rischio e la non interferenza con i processi di lavoro dell'azienda. Allo stesso tempo, l'approccio all'organizzazione delle misure di sicurezza non dovrebbe essere «a rattoppi» — è importante adottare un approccio integrato: tenere conto di tutte le minacce e i rischi IS individuati e implementare il sistema di sicurezza in tutte le divisioni dell'azienda.
Politica di funzionamento del sistema IS
L'informazione è uno degli asset chiave di qualsiasi attività. Comprende dati su prodotti, clienti, fornitori, partner, processi, operazioni, strategie di sviluppo, nonché materiali di marketing e molto altro. È uno degli asset più importanti, ma anche uno dei più vulnerabili. È quindi fondamentale garantire una protezione affidabile dei dati e dei sistemi aziendali e sviluppare una politica per il funzionamento del sistema IS.
La politica di funzionamento del sistema IS è un documento che definisce i principi e gli approcci fondamentali per garantire la protezione delle informazioni in azienda.
Tra le altre cose, il documento contiene:
Disposizioni generali, che elencano gli scopi e gli obiettivi della politica, nonché il suo ambito di applicazione.
Rischi e minacce. Qui sono elencati i rischi e le minacce all'IS individuati durante la fase di audit.
Principi di garanzia dell'IS. Questa sezione elenca i principi fondamentali che guidano l'azienda nel garantire l'IS.
Altri principi includono:
-
legalità;
-
continuità della protezione;
-
fattibilità;
-
sistematicità e completezza;
-
prevenzione dei conflitti di interesse tra il reparto IS e gli altri dipendenti dell'azienda;
-
adattabilità alle esigenze specifiche di ciascun reparto, ecc.
Misure di sicurezza IS. Questa sezione descrive le misure specifiche adottate per proteggere le informazioni. Tali misure includono, tra le altre:
-
controllo degli accessi;
-
uso di software antivirus;
-
monitoraggio continuo degli eventi IS all'interno del perimetro di sicurezza aziendale per individuare incidenti;
-
backup dei dati;
-
controllo di tutti i canali di comunicazione all'interno del perimetro di sicurezza, ecc.
Assegnazione di ruoli e responsabilità. Questa sezione definisce chi è responsabile dell'attuazione delle misure IS in azienda. Può trattarsi di dipendenti del reparto Information Security, del reparto IT o di altri reparti.
Come rivedere la politica. Questa sezione descrive con quale frequenza la politica debba essere rivista e quali modifiche possano essere apportate.
Valutazione dell'efficacia del sistema. Descrive i requisiti per valutare la solidità del sistema IS al fine di individuare le vulnerabilità e migliorare le misure adottate.
La politica di funzionamento del sistema IS deve essere adattata alle specificità dell'attività dell'azienda e rivista regolarmente per tenere conto dei cambiamenti normativi, tecnologici e delle minacce alla sicurezza.
Politica di trattamento dei dati personali
Questo documento descrive le finalità e le modalità di trattamento dei dati personali degli utenti. La Politica deve essere disponibile per la consultazione e pubblicata in una fonte pubblica.
Il documento dovrebbe inoltre descrivere:
Generale: scopi e obiettivi della politica e il suo ambito di applicazione.
Definizione di dati personali. Questa sezione definisce i dati personali che l'azienda raccoglie e tratta. Possono includere: nome e cognome, data di nascita, luogo di residenza, e-mail, numeri di telefono, browser utilizzati, messaggistica, ecc.
Principi del trattamento dei dati personali, tra cui liceità, correttezza e trasparenza, garanzia di riservatezza, garanzia dell'uso dei soli dati coerenti con le finalità del trattamento, ecc.
Misure per garantire la sicurezza dei dati personali.
Qui vengono descritti:
-
i soggetti responsabili del trattamento dei dati personali degli utenti;
-
le misure organizzative e tecniche adottate per la protezione dei dati personali;
-
le misure adottate, ecc.
La violazione di quest'ultimo punto può comportare richiami o sanzioni da parte delle autorità di regolamentazione.
La politica è vincolante per tutti i dipendenti dell'azienda.
Politica di gestione della documentazione cartacea
Si tratta di un insieme di misure e regole che definiscono come vengono gestiti i documenti cartacei in un'organizzazione. Comprende le seguenti informazioni:
-
Classificazione dei documenti: suddivisione dei documenti in base al grado di importanza, riservatezza e urgenza.
-
Conservazione dei documenti: individuazione del luogo in cui conservare i documenti, garantendone la sicurezza e la protezione da accessi non autorizzati.
-
Distruzione dei documenti: definizione della procedura per la distruzione dei documenti allo scadere del periodo di conservazione o quando diventano obsoleti. La distruzione deve essere effettuata in conformità con la normativa in materia di protezione dei dati personali e dei segreti commerciali.
-
Monitoraggio della conformità alla politica: individuazione dei responsabili del rispetto della politica sui documenti cartacei e svolgimento di controlli e audit periodici.
-
Formazione dei dipendenti: familiarizzare i dipendenti con la politica sulla gestione dei documenti e con la responsabilità in caso di violazione della politica.
La politica sulla documentazione cartacea aiuta a ridurre al minimo i rischi di fuga di informazioni riservate, a tutelare i diritti dei clienti e delle controparti e a garantire la conformità ai requisiti normativi.
Elenco delle informazioni riservate
Nell'ambito di un audit di sicurezza aziendale, è necessario censire tutti gli asset informativi e classificarli in pubblici, a diffusione limitata e riservati.
I dati riservati comprendono qualsiasi informazione il cui accesso è limitato per legge (informazioni relative a segreti commerciali, proprietà intellettuale, know-how, ecc.), nonché qualsiasi dato che garantisce la competitività dell'azienda.
L'elenco delle informazioni riservate dell'azienda può includere: elenchi clienti, bilanci, elenchi fornitori, manuali operativi, contratti, accordi, ecc.
Procedura per l'utilizzo di supporti dati rimovibili
La procedura per la gestione dei supporti dati rimovibili è un insieme documentato di misure e regole che definiscono le modalità di gestione delle informazioni su supporti dati rimovibili in azienda.
Il documento può descrivere i seguenti requisiti:
-
Utilizzare solo supporti autorizzati: l'organizzazione può definire un elenco di tipi di supporti autorizzati all'uso. Possono essere chiavette USB, schede di memoria, dischi ottici, ecc.
-
Autorizzazione dei supporti: un dipendente deve essere autorizzato prima di utilizzare un supporto rimovibile. L'autorizzazione può includere la verifica dell'autenticità del supporto, la corrispondenza con l'elenco dei dispositivi consentiti, ecc.
-
Protezione dall'accesso non autorizzato: i supporti rimovibili devono essere protetti da copia, modifica o cancellazione non autorizzata delle informazioni. Possono essere utilizzati crittografia, password, biometria e altri metodi di sicurezza.
-
Backup dei dati: le informazioni devono essere sottoposte a backup prima di essere eliminate dal supporto. Le copie di backup devono essere conservate separatamente dall'originale.
-
Registrazione dei supporti: tutti i supporti rimovibili utilizzati nell'organizzazione devono essere registrati. La registrazione può includere informazioni sul tipo di supporto, il proprietario, la data di emissione e di restituzione, ecc.
Il rispetto della procedura per la gestione dei supporti rimovibili aiuta a prevenire la fuga di informazioni riservate, a tutelare i diritti di clienti e partner e a garantire la conformità ai requisiti legali.
Come ottenere l'accesso a Internet e alla posta elettronica
Alcune aziende, tra cui gli impianti di infrastrutture informative critiche (CII), possono limitare l'accesso a Internet e ai servizi di posta elettronica per i dipendenti a fini di IS.
Questo documento dovrebbe specificare l'insieme di politiche e procedure che definiscono come i dipendenti possono utilizzare queste risorse per finalità aziendali.
Le procedure di accesso possono essere periodicamente aggiornate e modificate in base alle esigenze dell'azienda e ai cambiamenti normativi.
Procedura per determinare il livello di accesso degli utenti ai dati e regole per modificarlo
Il controllo degli accessi è il processo di concessione o negazione dell'autorizzazione ad accedere agli asset informativi in base a politiche e regole predefinite.
Nell'ambito dell'assegnazione dell'accesso degli utenti all'IA, devono essere eseguite le seguenti procedure:
-
Definizione delle categorie di dati. Prima di tutto, è necessario definire quali dati verranno trattati nel sistema e a quali categorie apparterranno (ad esempio riservati, dati personali, segreti commerciali, ecc.).
-
Definizione dei livelli di autorizzazione. Ogni categoria di dati ha il proprio livello di accesso (ad esempio, sola lettura, modifica, eliminazione, ecc.).
-
Assegnazione di ruoli agli utenti. Gli utenti del sistema vengono assegnati a ruoli specifici, ciascuno dei quali dispone di un proprio insieme di diritti di accesso ai dati (ad esempio amministratore, operatore, utente, ecc.).
-
Impostazione dei diritti di accesso. In base ai ruoli utente e alle categorie di dati, vengono impostati diritti di accesso specifici per ciascun utente (ad esempio, il diritto di visualizzare determinati documenti, il diritto di modificare determinati campi nei documenti, ecc.).
-
Controllo degli accessi. Il sistema controlla il modo in cui gli utenti utilizzano i diritti di accesso loro concessi. A tale scopo possono essere utilizzati vari metodi, come l'audit delle azioni degli utenti, il monitoraggio del traffico, ecc.
-
Modifica del livello di accesso. Se necessario, il livello di accesso ai dati di un utente può essere modificato. Ciò può essere richiesto dall'utente stesso, dal suo responsabile o dal reparto sicurezza. La modifica del livello di autorizzazione deve essere documentata e registrata nel sistema.
-
Revisione periodica dei livelli di autorizzazione. Il livello di autorizzazione dell'utente dovrebbe essere rivisto periodicamente per riflettere i cambiamenti nelle responsabilità lavorative, nel livello di fiducia e in altri fattori.
Per controllare il trasferimento non autorizzato di dati di autorizzazione tra gli utenti del sistema o verso terzi, si raccomanda di utilizzare un sistema DLP.
Strumenti software e hardware per la protezione delle informazioni
Per garantire la CS dell'azienda è necessario utilizzare strumenti di sicurezza software e hardware.
Tali strumenti includono:
-
Firewall.
-
Software antivirus.
-
Strumenti di avvio affidabile (trusted boot). Verificano l'integrità del sistema operativo prima dell'avvio e impediscono l'accesso non autorizzato alle postazioni di lavoro.
-
Strumenti di rilevamento delle intrusioni. Monitorano la rete alla ricerca di attività sospette e avvisano la sicurezza.
-
Strumenti di protezione crittografica. Cifrano i dati durante la trasmissione in rete o la conservazione sui server.
-
Sistemi di monitoraggio dello stato della rete. Consentono di individuare e risolvere rapidamente i problemi di rete che potrebbero causare interruzioni e riduzione della sicurezza.
-
Sistemi di monitoraggio delle vulnerabilità. Si tratta di soluzioni software o hardware che analizzano la rete in tempo reale alla ricerca di vulnerabilità e forniscono indicazioni su come porvi rimedio.
-
Sistemi SIEM. Analizzano gli eventi di sicurezza in tempo reale e ne informano il team di sicurezza. Ciò consente di rispondere rapidamente agli incidenti di Information Security.
-
Sistemi DLP. Impediscono la fuga di dati al di fuori della rete aziendale per colpa dei dipendenti.
L'uso di software e hardware specializzati consente di costruire un sistema di protezione affidabile, oltre ad automatizzare i processi di monitoraggio degli eventi di sicurezza e mantenerli attivi 24 ore su 24, riducendo così in modo significativo il carico di lavoro del personale.
In conclusione
Garantire la Corporate Security di un'azienda è un processo complesso e articolato su più livelli, che richiede un approccio integrato. Per creare un sistema di sicurezza efficace, è necessario tenere conto di tutte le possibili minacce e rischi, nonché utilizzare tecnologie e metodi moderni di protezione delle informazioni.
Solo così è possibile garantire una protezione affidabile dell'azienda dalle minacce interne ed esterne, prevenire perdite finanziarie, danni alla reputazione e altre conseguenze negative. Per questo è importante prestare attenzione alle questioni di CS e aggiornare costantemente le misure di protezione.
