


Catégories
Sécurité d'entreprise
 23
 12 min
La nécessité de mettre en place un système fiable de sécurité d'entreprise concerne toute organisation, quels que soient sa taille, son chiffre d'affaires et son secteur d'activité. Les actifs matériels et informationnels, les employés, les équipements, les produits et la trésorerie sont autant de cibles potentielles pour des intrus.
Même en l'absence de tentative manifeste d'intrusion dans les systèmes ou d'attaque DDoS à l'instant présent, cela ne signifie pas que l'entreprise est totalement protégée. De nombreux aspects doivent être pris en compte pour assurer la sécurité d'entreprise. Retrouvez le détail dans cet article.
Un peu de théorie.
La sécurité de l'information (IS) consiste à préserver l'intégrité, la confidentialité et la disponibilité de l'information.
La sécurité d'entreprise (CS) est un ensemble de stratégies, de plans, de politiques et de technologies utilisés pour protéger les informations, les actifs physiques et informationnels, les personnes et les processus.
Les actifs informationnels (IA) désignent toute donnée relative à l'entreprise et à ses processus, opérations, collaborateurs, clients, stratégies de développement, propriété intellectuelle, brevets, etc.
Types de menaces pesant sur les systèmes de l'entreprise
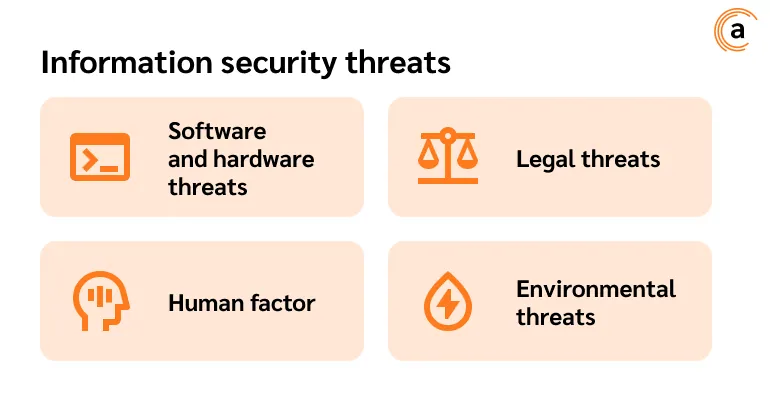
Pour assurer la CS de l'entreprise, il est nécessaire d'identifier et de catégoriser toutes les menaces potentielles de la manière suivante :
-
Menaces physiques. Elles concernent l'accès physique au système de l'entreprise ou à ses composants. Il peut s'agir de vol de fonds, de produits ou d'équipements, d'accès non autorisé aux salles serveurs, de sabotage des processus de production, de dommages intentionnels ou accidentels aux équipements, etc.
-
Menaces logicielles et matérielles. Elles concernent l'intrusion de logiciels potentiellement dangereux, tels que virus, chevaux de Troie, vers et autres programmes susceptibles de perturber ou d'arrêter les processus de l'entreprise. Ces menaces visent à altérer, compromettre ou supprimer des données, ou à obtenir un accès non autorisé aux systèmes de l'entreprise à des fins d'extorsion, d'espionnage industriel, de sabotage, ou pour des raisons politiques, idéologiques ou personnelles.
-
Menaces liées au facteur humain. Elles concernent les actions des employés de l'entreprise. Elles peuvent résulter d'erreurs involontaires (par exemple, la suppression accidentelle de données importantes) ou d'actions intentionnelles (par exemple, détournement de fonds, corruption, abus de privilèges). Elles peuvent également inclure des menaces juridiques, telles que le non-respect d'obligations envers des partenaires, des infractions fiscales, des violations de la législation, c'est-à-dire toute action susceptible d'engager une responsabilité administrative ou pénale.
-
Menaces liées au facteur humain. Elles concernent les actions des employés de l'entreprise. Elles peuvent résulter d'erreurs involontaires (par exemple, la suppression accidentelle de données importantes) ou d'actions intentionnelles (par exemple, détournement de fonds, corruption, abus de privilèges).
En outre, les menaces pesant sur les systèmes de l'entreprise peuvent être classées en menaces réelles et menaces potentielles.
Les données recueillies doivent être documentées et prises en compte lors du déploiement du système de sécurité. Il est recommandé de mettre à jour régulièrement cette liste en fonction de l'évolution des activités de l'entreprise, ainsi que lors de l'identification de nouvelles menaces potentielles.
Modèle de menaces et risques de sécurité d'entreprise
L'élaboration d'un document décrivant le modèle de menaces et de risques permet de planifier les mesures de sécurité, d'évaluer leur efficacité et de réduire au minimum les risques d'IS pour l'entreprise.
On distingue les menaces externes et internes.
Menaces externes
Les menaces externes sont des dangers potentiels pouvant provenir de sources ou de personnes extérieures à l'entreprise. Elles peuvent viser à causer des dommages, à voler de l'argent ou des biens, à perturber les processus métier, voire à interrompre l'activité de l'entreprise. Cela comprend la cybercriminalité, les logiciels malveillants, les attaques terroristes, le vandalisme, entre autres.
Menaces internes
Les menaces internes à l'IS proviennent des employés ou des systèmes internes à l'entreprise et peuvent être tout aussi dangereuses que les menaces externes. Elles comprennent : la manipulation négligente des actifs informationnels, l'abus de privilèges, la corruption, le sabotage, la transmission d'informations sensibles à des concurrents et d'autres actions intentionnelles ou accidentelles contraires aux intérêts de l'entreprise.
Modèle de menaces
Le modèle de menaces de la CS est une description formalisée des dangers et risques potentiels susceptibles de porter préjudice à l'entreprise. Il permet d'identifier les points critiques du système de sécurité et de définir les actions nécessaires pour les éliminer ou en réduire au minimum les conséquences possibles. La CS comprend les éléments suivants :
-
Identification des actifs : recensement de toutes les ressources ayant de la valeur pour l'entreprise (informations, équipements, technologies, etc.).
-
Analyse des menaces : identification des sources possibles de danger pour le fonctionnement de l'entreprise.
-
Analyse des menaces : identification des sources possibles de danger pour le fonctionnement de l'entreprise. Évaluation de la probabilité des menaces : détermination de la probabilité d'occurrence sur la base d'une analyse des sources, de la stabilité du système et d'autres facteurs.
-
Analyse des conséquences : évaluation des dommages possibles en termes de pertes financières, de risques de réputation et d'autres conséquences.
-
Élaboration de mesures de protection : recherche et mise en œuvre de moyens et de mesures pour protéger l'entreprise.
Un modèle de menaces peut être élaboré aussi bien pour des composants individuels du système de CS que pour un ensemble de systèmes et de réseaux en interaction.
La création d'un tel modèle permet à la direction de l'entreprise de prendre des décisions éclairées quant à la planification et à l'allocation budgétaire pour l'organisation du système de sécurité, et d'évaluer l'efficacité des mesures prises.
Risques de sécurité d'entreprise
L'organisation de la CS implique de reconnaître et de réduire les risques. Ces risques peuvent être liés à différents aspects de l'activité de l'entreprise et de son interaction avec son environnement externe. On peut citer notamment : les risques stratégiques, réputationnels, opérationnels, juridiques et autres.
Voici quelques exemples de risques, entre autres :
-
sanctions des régulateurs et poursuites judiciaires en cas de fuite de données confidentielles ;
-
perturbation des processus métier, arrêt de la production ;
-
départ des clients et partenaires vers des concurrents ;
-
liquidation de l'entreprise, etc.
En fonction du degré de dommage possible, les risques sont classés en :
-
faibles — avec des conséquences n'affectant pas l'exécution des tâches ;
-
moyens — les conséquences peuvent entraîner des perturbations, des pertes financières ou d'autres conséquences négatives, sans toutefois menacer l'existence de l'organisation ;
-
élevés — leur réalisation peut entraîner des dommages importants pour l'organisation, tels qu'une atteinte à la réputation ou une violation de la législation.
Les risques peuvent également être classés selon leur probabilité d'occurrence :
-
improbables — ne surviennent que dans certaines conditions ;
-
probables — la probabilité d'occurrence est jugée élevée ;
-
très probables — surviennent fréquemment ou en continu.
La classification des risques aide les organisations à identifier les menaces de sécurité les plus importantes et à élaborer des moyens de résoudre les problèmes de protection afin d'en prévenir ou d'en réduire au minimum les conséquences.
Moyens de résoudre les problèmes de protection dans le cadre de la CS
Pour assurer la sécurité des données et des systèmes de l'entreprise, une approche globale doit être appliquée. Elle comprend les mesures suivantes :
-
Restreindre l'accès physique : serveurs, systèmes de contrôle automatisés (ACS), équipements réseau et autres composants. Cela peut être réalisé en mettant en place des systèmes de contrôle d'accès, de vidéosurveillance, de contrôle des entrées et d'autres mesures de sécurité physique.
-
Utilisation de logiciels spécialisés : antivirus, pare-feux, systèmes SIEM et DLP, ainsi que d'autres technologies de protection contre les logiciels malveillants et les accès non autorisés.
-
Chiffrement des données : utilisation d'algorithmes de chiffrement pour protéger les informations sensibles lors de leur transmission sur le réseau ou de leur stockage sur des serveurs.
-
Contrôle des accès : configuration des droits d'accès des utilisateurs aux différentes ressources du système d'entreprise en fonction de leurs rôles et responsabilités. Les droits attribués doivent faire l'objet d'un audit tous les six mois.
-
Authentification et autorisation : utilisation de mots de passe, d'une authentification à deux facteurs et d'autres méthodes pour confirmer l'identité d'un utilisateur avant de lui accorder l'accès au système.
-
Sauvegarde des données : création de sauvegardes des actifs informationnels pour permettre une reprise rapide après une panne ou un sinistre.
-
Des formations régulières doivent être organisées pour sensibiliser les employés aux menaces potentielles pesant sur l'IS et à la manière de les prévenir.
-
Il est également important de surveiller et d'analyser les événements de sécurité : analyser régulièrement les journaux d'événements à la recherche d'incidents et surveiller l'activité des utilisateurs afin de détecter toute activité suspecte et toute menace potentielle.
-
Utilisation de systèmes SIEM : ils permettent de surveiller les événements de sécurité en temps réel, d'analyser de grands volumes de données provenant de différentes sources et de détecter les activités suspectes. Cela permet de réduire au minimum les risques d'incidents d'IS (cyberattaques, accès non autorisé à des informations protégées) et d'en atténuer les conséquences.
-
Utilisation de systèmes DLP : ils permettent de contrôler le transfert de données en dehors du réseau de l'entreprise, d'analyser le contenu des fichiers transférés et de bloquer les activités suspectes. Cela contribue à réduire au minimum les risques de dommages financiers et réputationnels, ainsi que les autres conséquences négatives liées à la fuite d'informations protégées.
-
Comme indiqué précédemment, la sécurité nécessite une analyse des risques afin d'identifier les menaces les plus probables et d'élaborer des mesures de protection adaptées. Ces analyses de risques doivent être menées régulièrement — au moins deux fois par an — afin de rester à jour au regard des exigences légales ou de l'apparition de nouvelles menaces.
-
Enfin, il convient d'assurer des mises à jour logicielles régulières afin de corriger les vulnérabilités et d'améliorer les défenses du système en temps voulu.
Le choix des mesures spécifiques dépend des particularités du système de l'entreprise, de ses vulnérabilités, des exigences légales et d'autres facteurs. Il est important de revoir et de mettre à jour régulièrement votre stratégie de défense en fonction de l'évolution des technologies et des menaces de sécurité.
Actes réglementaires et actions des régulateurs
Dans le domaine de l'IS des entreprises, il existe un certain nombre de normes internationales qui aident les organisations à mettre en œuvre et à maintenir des mesures de sécurité efficaces. En voici quelques-unes :
-
ISO/IEC 27001:2022 est une norme internationale qui régit les exigences relatives à l'établissement, la mise en œuvre, le fonctionnement, la surveillance, l'analyse, la maintenance et l'amélioration d'un système de management de la sécurité de l'information.
-
NIST SP 800-53 est un guide de gestion des risques d'IS pour les systèmes d'information fédéraux. Il fournit des recommandations sur la mise en œuvre de mesures de sécurité, notamment le contrôle des accès, la protection des données, la gestion des vulnérabilités et d'autres aspects.
Ces réglementations et normes définissent les exigences relatives à la protection des informations protégées, des données personnelles, des secrets commerciaux, de la propriété intellectuelle et d'autres types de données. Elles établissent également la responsabilité en cas de violation des règles d'IS.
Les entreprises sont tenues de respecter les exigences des réglementations et de se conformer aux instructions des régulateurs. Les actions des régulateurs comprennent la surveillance du respect des réglementations, la réalisation d'inspections et d'audits, ainsi que l'émission d'injonctions visant à corriger les infractions. Les régulateurs peuvent également engager des poursuites judiciaires en cas de violations graves de la législation.
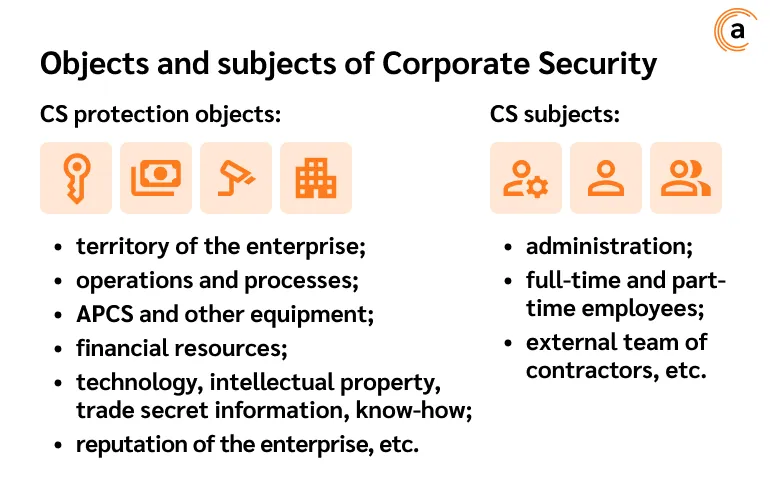
L'étape suivante du déploiement du système de CS consiste à identifier les objets et les sujets de la protection.
Objets et sujets de la sécurité d'entreprise
L'identification des objets et sujets de la CS permet de déterminer quels actifs de l'entreprise doivent être protégés.
Mesures organisationnelles pour assurer la sécurité d'entreprise
Organiser des mesures de sécurité revient toujours à trouver un compromis entre l'efficacité de la réduction des risques et la non-perturbation des processus de travail de l'entreprise. Dans le même temps, l'approche adoptée pour organiser les mesures de sécurité ne doit pas être « en patchwork » — il est important d'adopter une approche intégrée : prendre en compte toutes les menaces et tous les risques d'IS identifiés, et déployer le système de sécurité dans toutes les divisions de l'entreprise.
Politique de fonctionnement du système d'IS
L'information est l'un des actifs clés de toute entreprise. Elle comprend les données relatives aux produits, aux clients, aux fournisseurs, aux partenaires, aux processus, aux opérations, aux stratégies de développement, ainsi que les supports marketing et bien plus encore. C'est l'un des actifs les plus importants, mais aussi l'un des plus vulnérables. Il est donc essentiel d'assurer une protection fiable des données et des systèmes de l'entreprise, et d'élaborer une politique de fonctionnement du système d'IS.
La politique de fonctionnement du système d'IS est un document qui définit les principes et approches fondamentaux pour assurer la protection de l'information au sein de l'entreprise.
Entre autres, ce document contient :
Dispositions générales, qui énoncent les buts et objectifs de la politique, ainsi que son champ d'application.
Risques et menaces. Les risques et menaces d'IS identifiés lors de la phase d'audit sont répertoriés ici.
Principes d'assurance de l'IS. Cette section énumère les principaux principes guidant l'entreprise dans la mise en œuvre de l'IS.
Parmi les autres principes figurent :
-
la légalité ;
-
la continuité de la protection ;
-
la faisabilité ;
-
le caractère systématique et global ;
-
l'évitement des conflits d'intérêts entre le service IS et les autres employés de l'entreprise ;
-
l'adaptabilité aux besoins spécifiques de chaque service, etc.
Mesures de sécurité de l'IS. Cette section décrit les mesures spécifiques prises pour protéger l'information. Ces mesures comprennent, sans s'y limiter :
-
le contrôle des accès ;
-
l'utilisation de logiciels antivirus ;
-
la surveillance continue des événements d'IS au sein du périmètre de sécurité de l'entreprise afin de détecter les incidents ;
-
la sauvegarde des données ;
-
le contrôle de tous les canaux de communication au sein du périmètre de sécurité, etc.
Répartition des rôles et des responsabilités. Cette section définit qui est responsable de la mise en œuvre des mesures d'IS dans l'entreprise. Il peut s'agir d'employés du service de sécurité de l'information, du service informatique ou d'autres services.
Modalités de révision de la politique. Cette section décrit la fréquence à laquelle la politique doit être révisée et les modifications qui peuvent y être apportées.
Évaluation de l'efficacité du système. Cette section décrit les exigences relatives à l'évaluation de la solidité du système d'IS afin d'identifier les vulnérabilités et d'améliorer les mesures prises.
La politique de fonctionnement du système d'IS doit être adaptée aux spécificités de l'activité de l'entreprise et régulièrement révisée pour tenir compte de l'évolution de la législation, des technologies et des menaces de sécurité.
Politique de traitement des données personnelles
Ce document décrit les finalités et les méthodes de traitement des données personnelles des utilisateurs. La politique doit être accessible pour consultation et publiée sur une source accessible au public.
Le document doit également décrire :
Généralités : buts et objectifs de la politique et son champ d'application.
Définition des données personnelles. Cette section définit les données personnelles que l'entreprise collecte et traite. Il peut s'agir de : nom complet, dates de naissance, lieu de résidence, adresse e-mail, numéros de téléphone, navigateurs utilisés, messageries, etc.
Principes du traitement des données personnelles, notamment la licéité, la loyauté et la transparence, la garantie de confidentialité, la garantie de n'utiliser que les données répondant aux finalités du traitement, etc.
Mesures visant à assurer la sécurité des données personnelles.
Sont décrits ici :
-
les personnes responsables du traitement des données personnelles des utilisateurs ;
-
les mesures organisationnelles et techniques utilisées pour la protection des données personnelles ;
-
les mesures prises, etc.
La violation de ce dernier point peut entraîner des avertissements ou des sanctions de la part des régulateurs.
La politique s'impose à tous les employés de l'entreprise.
Politique de gestion des documents papier
Il s'agit d'un ensemble de mesures et de règles définissant la manière dont les documents papier sont traités au sein d'une organisation. Elle comprend les informations suivantes :
-
Classification des documents : répartition des documents selon leur degré d'importance, de confidentialité et d'urgence.
-
Conservation des documents : détermination du lieu de conservation des documents, garantissant leur sécurité et leur protection contre tout accès non autorisé.
-
Destruction des documents : mise en place d'une procédure de destruction des documents à l'expiration de leur durée de conservation ou lorsqu'ils deviennent obsolètes. La destruction doit être effectuée conformément à la législation relative à la protection des données personnelles et des secrets commerciaux.
-
Contrôle du respect de la politique : désignation des personnes responsables du respect de la politique relative aux documents papier et réalisation de contrôles et audits réguliers.
-
Formation des employés : familiariser les employés avec la politique de gestion documentaire et leur responsabilité en cas de non-respect de celle-ci.
La politique relative au papier contribue à réduire au minimum les risques de fuite d'informations confidentielles, à protéger les droits des clients et partenaires, et à garantir le respect des exigences réglementaires.
Liste des informations confidentielles
Dans le cadre d'un audit de sécurité de l'entreprise, il est nécessaire d'inventorier tous les actifs informationnels et de les classer en catégories publiques, restreintes et confidentielles.
Les données confidentielles comprennent toute information dont l'accès est restreint par la loi (informations relatives aux secrets commerciaux, à la propriété intellectuelle, au savoir-faire, etc.), ainsi que toute donnée assurant la compétitivité de l'entreprise.
La liste des informations confidentielles de l'entreprise peut inclure : listes de clients, états financiers, listes de fournisseurs, manuels d'exploitation, contrats, accords, conventions, etc.
Procédure de gestion des supports de données amovibles
La procédure de gestion des supports de données amovibles est un ensemble documenté de mesures et de règles définissant la marche à suivre pour traiter les informations sur les supports de données amovibles au sein d'une entreprise.
Le document peut décrire les exigences suivantes :
-
N'utiliser que les supports autorisés : l'organisation peut définir une liste des types de supports autorisés. Il peut s'agir de clés USB, de cartes mémoire, de disques optiques, etc.
-
Autorisation du support : un employé doit être autorisé avant d'utiliser un support amovible. L'autorisation peut inclure la vérification de l'authenticité du support et sa correspondance avec la liste des dispositifs autorisés, etc.
-
Protection contre les accès non autorisés : les supports amovibles doivent être protégés contre la copie, la modification ou la suppression non autorisées des informations. Le chiffrement, les mots de passe, la biométrie et d'autres méthodes de sécurité peuvent être utilisés.
-
Sauvegarde des données : les informations doivent être sauvegardées avant leur suppression du support. Les sauvegardes doivent être conservées séparément de l'original.
-
Enregistrement des supports : tous les supports amovibles utilisés dans l'organisation doivent être enregistrés. L'enregistrement peut inclure des informations sur le type de support, son propriétaire, la date de délivrance et de restitution, etc.
Le respect de la procédure de gestion des supports amovibles contribue à prévenir les fuites d'informations confidentielles, à protéger les droits des clients et partenaires, et à garantir le respect des exigences légales.
Comment accéder à Internet et à la messagerie électronique
Certaines entreprises, y compris les installations d'infrastructures d'information critiques (CII), peuvent restreindre l'accès des employés à Internet et aux services de messagerie électronique à des fins d'IS.
Ce document doit préciser l'ensemble des politiques et procédures définissant la manière dont les employés peuvent utiliser ces ressources à des fins professionnelles.
Les procédures d'accès peuvent être périodiquement mises à jour et modifiées en fonction des besoins de l'entreprise et de l'évolution de la législation.
Procédure de définition du niveau d'accès des utilisateurs aux données et règles de modification
Le contrôle des accès est le processus consistant à accorder ou refuser l'autorisation d'accéder à des actifs informationnels sur la base de politiques et de règles prédéterminées.
Dans le cadre de l'attribution des accès des utilisateurs aux actifs informationnels, les procédures suivantes doivent être appliquées :
-
Définition des catégories de données. Il convient tout d'abord de définir quelles données seront traitées dans le système et à quelles catégories elles appartiennent (par exemple, confidentielles, données personnelles, secrets commerciaux, etc.).
-
Établissement des niveaux d'habilitation. Chaque catégorie de données possède son propre niveau d'accès (par exemple, lecture seule, modification, suppression, etc.).
-
Attribution des rôles aux utilisateurs. Les utilisateurs du système se voient attribuer des rôles spécifiques, chacun disposant de son propre ensemble de droits d'accès aux données (par exemple, administrateur, opérateur, utilisateur, etc.).
-
Configuration des droits d'accès. Sur la base des rôles des utilisateurs et des catégories de données, des droits d'accès spécifiques sont configurés pour chaque utilisateur (par exemple, le droit de consulter certains documents, le droit de modifier certains champs dans les documents, etc.).
-
Contrôle des accès. Le système contrôle la manière dont les utilisateurs exercent les droits d'accès qui leur ont été accordés. Diverses méthodes peuvent être utilisées à cette fin, telles que l'audit des actions des utilisateurs, la surveillance du trafic, etc.
-
Modification du niveau d'accès. Si nécessaire, le niveau d'accès de l'utilisateur aux données peut être modifié. Cette demande peut être initiée par l'utilisateur, son supérieur hiérarchique ou le service de sécurité. La modification de l'habilitation de sécurité doit être documentée et enregistrée dans le système.
-
Révision régulière de l'habilitation de sécurité. L'habilitation de sécurité de l'utilisateur doit être révisée régulièrement afin de tenir compte des changements dans ses responsabilités professionnelles, son niveau de confiance et d'autres facteurs.
Pour contrôler le transfert non autorisé de données d'authentification entre utilisateurs du système ou vers des tiers, il est recommandé d'utiliser un système DLP.
Moyens logiciels et matériels de protection de l'information
Des moyens de sécurité logiciels et matériels doivent être utilisés pour assurer la CS de l'entreprise.
Ces moyens comprennent :
-
Les pare-feux.
-
Les logiciels antivirus.
-
Les outils de démarrage sécurisé. Ils vérifient l'intégrité du système d'exploitation avant son démarrage et empêchent l'accès non autorisé aux postes de travail.
-
Les outils de détection d'intrusion. Ils surveillent le réseau à la recherche d'activités suspectes et alertent l'équipe de sécurité.
-
Les outils de protection cryptographique. Ils chiffrent les données lors de leur transmission sur le réseau ou de leur stockage sur des serveurs.
-
Les systèmes de surveillance de l'état du réseau. Ils permettent d'identifier et de résoudre rapidement les problèmes de réseau susceptibles d'entraîner des perturbations et une baisse de la sécurité.
-
Les systèmes de surveillance des vulnérabilités. Il s'agit d'une solution logicielle ou matérielle qui analyse le réseau en temps réel à la recherche de vulnérabilités et fournit des informations sur la manière d'y remédier.
-
Les systèmes SIEM. Ils analysent les événements de sécurité en temps réel et en informent l'équipe de sécurité. Cela permet de réagir rapidement aux incidents de sécurité de l'information.
-
Les systèmes DLP. Ils empêchent la fuite de données en dehors du réseau de l'entreprise du fait des employés.
L'utilisation de logiciels et de matériels spécialisés permet de construire un système de protection fiable, ainsi que d'automatiser les processus de surveillance des événements de sécurité et de les maintenir en continu, ce qui permet de réduire considérablement la charge de travail du personnel.
En conclusion
Assurer la sécurité d'entreprise est un processus complexe et à plusieurs niveaux qui exige une approche globale. Pour créer un système de sécurité efficace, il est nécessaire de prendre en compte toutes les menaces et tous les risques possibles, ainsi que d'utiliser des technologies et méthodes modernes de protection de l'information.
C'est le seul moyen d'assurer une protection fiable de l'entreprise contre les menaces internes et externes, de prévenir les pertes financières, l'atteinte à la réputation et d'autres conséquences négatives. Il est donc important de prêter attention aux questions de CS et de mettre constamment à jour les mesures de protection.
