


Kategorien
Top 10 Mythen, die Ihr Unternehmen von Informationssicherheit abhalten
 23
 13 Min.
Informationssicherheit (IS) ist heute keine Option, kein "Nice-to-have" und schon gar kein Luxus. Sie ist ein unverzichtbares Element des unternehmerischen Überlebens im digitalen Umfeld.
Doch die Praxis zeigt: Nicht Budgets oder fehlende Fachkräfte behindern die Einführung von IS in Unternehmen, sondern Mythen. Falsche Überzeugungen, die sich fest in den Köpfen von Managern, IT-Leitern und sogar Mitarbeitern festgesetzt haben.
Heute betrachten wir 10 der häufigsten Mythen, die Unternehmen davon abhalten, sich zu schützen. Und Sie werden vielleicht überrascht sein, wie viele davon Sie selbst schon gehört oder gesagt haben.
"Wir sind zu klein — wer braucht uns schon?"
Dies ist wohl der gefährlichste und zugleich am weitesten verbreitete Mythos unter kleinen und mittleren Unternehmen.
Warum es ein Mythos ist. Angriffe wählen nicht nach Größe — sie wählen nach Verwundbarkeit.
Cyberkriminelle setzen längst automatisierte Scanner ein, die im Internet nach Schwachstellen suchen, ohne den Firmennamen zu kennen. Es ist ihnen egal, wie viele Mitarbeiter Sie haben oder wie hoch Ihr Umsatz ist. Ihr Ziel ist es, ein "Loch" zu finden, durch das sie schnell Daten, Geld oder Zugang zu anderen Organisationen über Sie erlangen können.
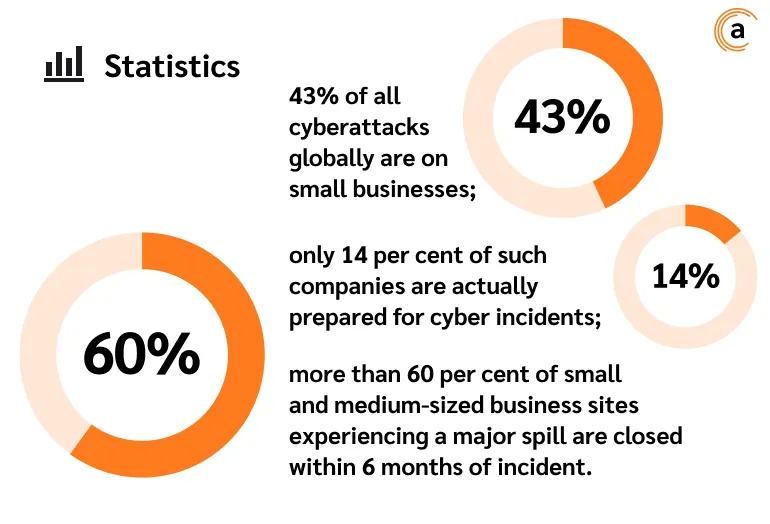
Die Zahlen sprechen für sich:
-
43 % aller Cyberangriffe weltweit richten sich gegen kleine Unternehmen;
-
nur 14 Prozent solcher Unternehmen sind tatsächlich auf Cybervorfälle vorbereitet;
-
mehr als 60 Prozent der Websites kleiner und mittlerer Unternehmen, die einen größeren Vorfall erleben, schließen innerhalb von 6 Monaten nach dem Vorfall.
Warum werden kleine Unternehmen häufig angegriffen?
-
Sie haben häufiger schwache Schutzmaßnahmen — kein IS-Spezialist, keine DLP-Systeme, Passwörter werden in einer Excel-Datei gespeichert, keine feste Zugriffskontrolle.
-
Weniger Bürokratie bedeutet, dass Zugang schneller erlangt werden kann.
-
Kleine Unternehmen können Sprungbrett für Angriffe auf große Kunden oder Partner sein (z. B. über einen infizierten Anhang).
Beispiel aus der Praxis:
Das Unternehmen mit 25 Mitarbeitern wurde über eine Phishing-E-Mail gehackt, die im Namen einer "Bank" versendet wurde. Einer der Manager öffnete den Anhang, woraufhin die Angreifer Zugang zur Firmen-E-Mail und zum CRM erhielten. Innerhalb einer Woche waren Kundendaten öffentlich zugänglich, Beschwerden und Kundenabwanderung setzten ein.
Gesamtverlust: ≈3 Millionen US-Dollar und der Ruf.
Alles nur, weil "uns niemand anrühren wird".
"Wir haben keine wichtigen Informationen"
Dieser Mythos klingt etwa so: "Wir sind keine Bank, kein IT-Gigant, wir hüten keine militärischen Geheimnisse. Was könnte man uns schon stehlen?"
Auf den ersten Blick klingt das plausibel. Aber nur auf den ersten Blick. Denken Sie jetzt darüber nach:
-
Haben Sie eine Kundendatenbank? Mit Kontakten, E-Mail, Telefonnummer, Lieferadressen?
-
Führen Sie Finanzunterlagen mit Rechnungen, Transaktionen, Zahlungsdetails?
-
Bewahren Sie Verträge mit Auftragnehmern oder Preislisten mit individuellen Konditionen auf?
-
Gibt es Geschäftskorrespondenz, in der Projekte, Budgets, Pläne oder sensible Informationen besprochen werden?
-
Verwenden Sie Logins und Passwörter für E-Mail, CRM, Online-Banking?
Wenn Sie mindestens eine Frage mit "Ja" beantwortet haben — Glückwunsch, Sie besitzen wertvolle Informationen.
Warum sind diese Informationen wichtig?
🔒 Personenbezogene Daten sind gesetzlich geschützt. Ihre Weitergabe führt zu Bußgeldern und Verfahren.
💰 Geschäftsgeheimnisse — Konkurrenten müssen Sie nicht "hacken", sie brauchen nur "einen Blick" auf Preise, Pläne oder Konditionen zu werfen.
🎯 Vertrauliche Informationen — können für weitere Angriffe genutzt werden: zum Beispiel eine E-Mail von einem "Direktor", der um eine Geldüberweisung bittet.
Wie sie zu Geld gemacht werden:
-
Kundendatenbanken werden in Darknet-Foren verkauft (schon ab 1-2 US-Dollar pro Kontakt);
-
Anhänge mit Dokumenten und Verträgen werden gefälscht und für Social-Engineering-Betrug genutzt. Was das ist — siehe unseren Artikel;
-
Korrespondenz mit Logins, Codes, internen Links wird genutzt, um Zugang zu Systemen auszuwählen;
-
kommerzielle Konditionen — werden an Konkurrenten weitergegeben oder für Erpressung genutzt.
"Antivirus — das reicht aus"
Antivirus ist wie ein Verbandskasten im Auto. Nützlich, aber er rettet Sie nicht vor einem schweren Unfall. Beim Antivirus verhält es sich genauso.
Die heutigen Bedrohungen gehen weit über Viren hinaus. Sie sind raffinierter, subtiler und ausgeklügelter geworden. Achten Sie auf die Themen, die wir ständig in unserem Kanal behandeln. Betrüger gehen recht raffiniert vor und nutzen unterschiedliche Ansätze, was den Sicherheitsansatz grundlegend verändert.
"Wir speichern alles in der Cloud — der Anbieter soll dafür verantwortlich sein"
Die Cloud ist kein magischer Schutzschild. Ja, der Anbieter schützt die Infrastruktur, aber Inhalte, Zugriff und interne Prozesse liegen in Ihrer Verantwortung.
Es ist ein Irrtum zu glauben, dass der Umzug in die Cloud alle Sicherheitsfragen löst. Im Gegenteil, es tun sich neue Schwachstellen auf.
"DLP-Systeme sind nur für Konzerne"
Und hier gilt es aufzupassen. DLP ist das System, das vor Datenlecks schützt: über Messenger, E-Mail, USB-Sticks, Bildschirmfotos und sogar simples "Kopieren und Einfügen".
Mythos: DLP ist teuer, kompliziert und wird nur von "Großkonzernen" gebraucht.
Fakt: Heute gibt es DLP-Lösungen unterschiedlicher Art, geeignet für kleine Unternehmen, für Remote-Teams und für einzelne Abteilungen.
Gerade das DLP-System hilft Unternehmen, Lecks zu verhindern, statt sie "später zu klären". Es ist wie eine Alarmanlage: besser vorher als nach dem Vorfall.
Um mehr darüber zu erfahren, wie das DLP-System funktioniert, werfen Sie einen Blick auf Anexet Ultimate. Entdecken Sie dieses Informationssicherheits-Tool mit uns.
"Wir haben kein Geld für Informationssicherheit"
Dieses Argument klingt oft aufrichtig. Besonders bei kleinen Unternehmen, wo jeder Euro zählt. Aber bringen wir Ordnung in die Sache.
Die Wahrheit ist: IS ist heute kein "Luxus für die Reichen", sondern das "Existenzminimum" auch für kleine Teams.
Warum ist grundlegender Schutz nicht so teuer?
Zugriffsrechte festlegen — Sie können einschränken, wer was in Dokumenten, E-Mails, CRM sehen und bearbeiten darf.
Mitarbeiterschulung — elementare Regeln der digitalen Hygiene lassen sich in 1 Stunde erlernen und halten die meisten Phishing-Angriffe fern.
Zwei-Faktor-Authentifizierung (2FA) — fast überall kostenlos: Google Authenticator, SMS-Codes, Push-Benachrichtigungen.
Backup — Cloud-Speicher oder externe Laufwerke mit Automatisierung anbinden.
Ein cloudbasiertes DLP-System, dessen Kosten mit einem Mobilfunktarif vergleichbar sind.
Zusammengefasst: Selbst ein Kleinstunternehmen mit 3-5 Mitarbeitern kann grundlegende IS für einen Betrag organisieren, der etwa ein bis zwei Kaffeelieferungen ins Büro pro Monat entspricht.
"Es ist Sache der Mitarbeiter, sich selbst zu schützen"
Nein, das ist es nicht. Informationssicherheit ist keine Frage von Intuition oder persönlicher Verantwortung. Es ist eine Frage von Kultur, Schulung und systematischem Vorgehen. Wenn ein Mitarbeiter nicht weiß, wie eine Phishing-E-Mail aussieht, wird er sie mit hoher Wahrscheinlichkeit öffnen. Wenn niemand erklärt hat, dass es unzulässig ist, Tabellen mit personenbezogenen Kundendaten per Messenger zu versenden, werden sie es tun.
Zu erwarten, dass jeder ein Experte für Cyberbedrohungen ist, ist eine Illusion. Menschen kommen zur Arbeit, um ihren Job zu machen: verkaufen, beraten, entwickeln, Kundenservice leisten. Sie müssen keine Sicherheitsexperten sein.
Aber das Unternehmen muss ihnen klare Anweisungen, regelmäßige Schulungen, Beispiele realer Bedrohungen und die Folgen von Fehlern vermitteln. Ohne dies bleibt jede Sicherheitsrichtlinie nur Papier, und das schwächste Glied bleibt der Mensch.
Fazit: Sicherheit ist Teamarbeit, und die Rolle des Arbeitgebers ist entscheidend. Keine Schulung bedeutet keinen Schutz.
"Bei uns ist alles eingerichtet — nicht anfassen"
Sicherheit ist kein "einmal einrichten und vergessen"-Vorhaben. Bedrohungen ändern sich, Angriffsmuster entwickeln sich weiter, und neue Schwachstellen entstehen.
Was 2020 funktionierte, kann 2025 nutzlos sein.
Ohne regelmäßige Audits und Updates — wird Ihr Schutz zur Illusion.
"Wir sind zu unauffällig, um gefunden zu werden"
Cyberangriffe erfolgen heute automatisiert. Bots scannen rund um die Uhr Websites und IP-Adressen und identifizieren offene Ports, schwache Passwörter und Schwachstellen.
Der Hacker braucht nicht Sie persönlich — er "fängt einfach alle anderen".
"Informationssicherheit ist Aufgabe der IT"
Dies ist ein Mythos, der die gesamte Verteidigung zerstören kann.
Sicherheit ist ein Bereich gemeinsamer Verantwortung:
-
Die Geschäftsführung trifft strategische Entscheidungen;
-
HR schult das Personal;
-
die Buchhaltung verwahrt vertrauliche Dokumente;
-
und die IT richtet nur die Werkzeuge ein.
Wenn Sie denken "das soll die IT selbst entscheiden" — sind Sie bereits verwundbar.
Was ist zu tun?
Der erste Schritt ist, aufzuhören, an Mythen zu glauben.
Der zweite ist, einfach zu beginnen:
✅ schulen Sie Ihre Mitarbeiter;
✅ führen Sie eine Zwei-Faktor-Authentifizierung für risikoreiche Transaktionen ein;
✅ installieren Sie das DLP-System;
✅ führen Sie alle sechs Monate ein IS-Audit durch.
Bei Informationssicherheit geht es nicht um Angst. Es geht um Reife.
Und je früher Sie beginnen — desto größer die Chance, dass Sie eines Tages einfach sagen werden:
Gut, dass wir es im Griff hatten.
