


Categorias
Top 10 mitos que impedem sua empresa de investir em segurança da informação
 23
 13 min
A segurança da informação (SI) hoje não é uma opção, não é "opcional" e certamente não é um luxo. É um elemento indispensável para a sobrevivência do negócio no ambiente digital.
Mas, como a prática mostra, não são os orçamentos nem a falta de especialistas que impedem a implementação da SI nas empresas, e sim os mitos. Crenças falsas que estão firmemente instaladas na cabeça de gestores, diretores de TI e até de funcionários.
Hoje vamos analisar 10 dos mitos mais comuns que impedem as empresas de se protegerem. E você pode se surpreender com quantos deles já ouviu ou disse você mesmo.
"Somos pequenos demais — quem precisaria de nós?"
Este é talvez o mito mais perigoso e também o mais difundido entre as pequenas e médias empresas.
Por que é um mito. Os ataques não escolhem pelo tamanho — eles escolhem pela vulnerabilidade.
Cibercriminosos há muito usam scanners automatizados que buscam vulnerabilidades na internet sem se importar com o nome da empresa. Não se importam com quantos funcionários você tem ou qual é o seu faturamento. O objetivo deles é encontrar uma "brecha" pela qual possam rapidamente extrair dados, dinheiro ou acesso a outras organizações por meio de você.
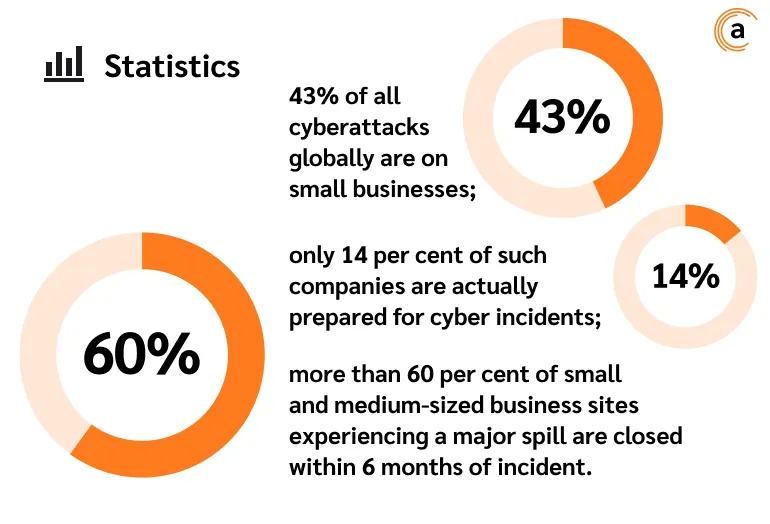
Os números falam por si:
-
43% de todos os ciberataques no mundo são direcionados a pequenas empresas;
-
apenas 14% dessas empresas estão de fato preparadas para incidentes cibernéticos;
-
mais de 60% dos sites de pequenas e médias empresas que sofrem um grande vazamento fecham dentro de 6 meses após o incidente.
Por que as pequenas empresas são frequentemente atacadas?
-
Com mais frequência elas têm defesas fracas — nenhum especialista em SI, nenhum sistema DLP, senhas armazenadas em um arquivo do Excel, nenhum controle de acesso fixo.
-
Menos burocracia significa que é possível obter acesso mais rápido.
-
Pequenas empresas podem servir de trampolim para ataques a grandes clientes ou parceiros (por exemplo, via um anexo infectado).
Exemplo real:
A empresa com 25 funcionários foi hackeada por meio de um e-mail de phishing enviado em nome de um "banco". Um dos gerentes abriu o anexo, após o que os invasores obtiveram acesso ao e-mail corporativo e ao CRM. Em uma semana, os dados dos clientes estavam em domínio público, e reclamações e cancelamentos começaram.
Perdas totais: ≈US$ 3 milhões e a reputação.
Tudo porque "ninguém vai mexer com a gente".
"Não temos informações importantes"
Esse mito soa mais ou menos assim: "Não somos um banco, não somos uma gigante de TI, não guardamos segredos militares. O que poderiam roubar de nós?"
À primeira vista, faz sentido. Mas só à primeira vista. Agora pense nisto:
-
Você tem uma base de clientes? Com contatos, e-mail, número de telefone, endereços de entrega?
-
Você mantém registros financeiros que mostram faturas, transações, dados de pagamento?
-
Guarda contratos com fornecedores ou tabelas de preços com condições personalizadas?
-
Alguma correspondência de trabalho que discuta projetos, orçamentos, planos, informações sensíveis?
-
Usa logins e senhas de e-mail, CRM, internet banking?
Se você respondeu "sim" a pelo menos uma pergunta — parabéns, você tem informações de valor.
Por que essa informação é importante?
🔒 Dados pessoais são protegidos por lei. O vazamento deles gera multas e processos.
💰 Segredos comerciais — os concorrentes não precisam "invadir" você, basta "dar uma espiada" em preços, planos ou condições.
🎯 Informações proprietárias — podem ser usadas para novos ataques: por exemplo, um e-mail de um "diretor" pedindo para transferir dinheiro.
Como isso é monetizado:
-
a base de clientes é vendida em fóruns da dark web (até mesmo por US$ 1-2 por contato);
-
anexos com documentos e contratos são falsificados e usados em golpes de engenharia social. O que é isso — veja nosso artigo;
-
correspondências com logins, códigos e links internos são usadas para obter acesso a sistemas;
-
condições comerciais — vazadas para concorrentes ou usadas para chantagem.
"Antivírus — já basta"
O antivírus é como um kit de primeiros socorros no carro. Útil, mas não vai salvá-lo de um acidente sério. É a mesma coisa com o antivírus.
As ameaças de hoje foram muito além dos vírus. Elas ficaram mais inteligentes, mais sutis, mais sofisticadas. Preste atenção aos temas que abordamos o tempo todo em nosso canal. Os fraudadores são bastante sofisticados, usando diferentes abordagens, o que muda fundamentalmente a forma de encarar a segurança.
"Guardamos tudo na nuvem — que o provedor seja responsável"
A nuvem não é um escudo mágico. Sim, o provedor protege a infraestrutura, mas o conteúdo, o acesso e os processos internos são responsabilidade sua.
É um erro pensar que migrar para a nuvem resolve todas as questões de segurança. Pelo contrário, novas vulnerabilidades se abrem.
"Sistemas DLP são só para grandes corporações"
E é aqui que devemos prestar atenção. O DLP é o sistema que protege contra vazamentos de dados: por mensageiros, e-mail, pen drives, fotos de tela e até o simples "copiar e colar".
Mito: o DLP é caro, complicado e só as "grandes empresas" precisam dele.
Fato: hoje existem soluções DLP de diferentes tipos, adequadas para pequenas empresas, equipes remotas e departamentos individuais.
É o sistema DLP que ajuda as empresas a prevenir vazamentos, e não apenas "resolver depois". É como um sistema de alarme: melhor com antecedência do que depois da violação.
Para saber mais sobre como funciona o sistema DLP, conheça o Anexet Ultimate. Explore esta ferramenta de segurança da informação com a gente.
"Não temos dinheiro para segurança da informação"
Esse argumento muitas vezes soa sincero. Especialmente vindo de pequenas empresas, onde cada centavo conta. Mas vamos colocar tudo em ordem.
A verdade é que a SI hoje não é um "luxo para os ricos", mas sim um "mínimo de sobrevivência" até mesmo para equipes pequenas.
Por que a defesa básica não é tão custosa?
Definir direitos de acesso — você pode limitar quem pode ver e editar o quê em documentos, e-mail, CRM.
Treinamento de funcionários — regras elementares de higiene digital podem ser aprendidas em 1 hora e vão manter a maioria dos ataques de phishing afastados.
Autenticação de dois fatores (2FA) — disponível gratuitamente em quase todo lugar: Google Authenticator, códigos SMS, notificações push.
Backup — conecte armazenamento em nuvem ou discos externos com automação.
Um sistema DLP baseado em nuvem, com custo comparável ao de um plano de telefonia móvel.
Em resumo: até uma microempresa com 3 a 5 funcionários pode organizar a SI básica por um valor aproximadamente equivalente a uma ou duas entregas de café ao escritório por mês.
"Cabe aos funcionários pensar em como se proteger"
Não, não cabe. A segurança da informação não é questão de intuição ou responsabilidade pessoal. É questão de cultura, treinamento e abordagem sistemática. Se um funcionário não sabe como é um e-mail de phishing, há uma boa chance de que ele o abra. Se ninguém explicou que é inaceitável enviar tabelas com dados pessoais de clientes pelo Telegram, eles vão fazer isso.
Esperar que todos sejam especialistas em ameaças cibernéticas é uma ilusão. As pessoas vêm para fazer seu trabalho: vender, consultar, desenvolver, atender clientes. Elas não precisam ser especialistas em segurança.
Mas a empresa deve fornecer instruções claras, treinamento regular, exemplos de ameaças reais e as consequências dos erros. Sem isso, qualquer política de segurança permanecerá no papel, e o elo mais fraco continuará sendo o ser humano.
Conclusão: a segurança é um jogo de equipe, e o papel do empregador é fundamental. Não treinar significa não proteger.
"Já configuramos tudo — não mexa"
Segurança não é algo que se configura uma vez e se esquece. As ameaças mudam, os padrões de ataque evoluem e novas vulnerabilidades surgem.
O que funcionava em 2020 pode ser inútil em 2025.
Sem auditorias e atualizações regulares — sua defesa se torna uma ilusão.
"Somos discretos demais para sermos encontrados"
Os ciberataques hoje são automáticos. Bots varrem sites e endereços IP 24 horas por dia, 7 dias por semana, identificando portas abertas, senhas fracas e vulnerabilidades.
O hacker não precisa de você especificamente — ele apenas "pega todo mundo".
"Segurança da informação é tarefa da TI"
Esse é um mito que pode destruir toda a defesa.
A segurança é área de responsabilidade coletiva:
-
a diretoria toma decisões estratégicas;
-
o RH treina a equipe;
-
o departamento financeiro guarda documentos confidenciais;
-
e a TI apenas configura as ferramentas.
Se você pensa "deixa a TI decidir sozinha" — você já está vulnerável.
O que fazer?
O primeiro passo é parar de acreditar em mitos.
O segundo é começar de forma simples:
✅ treine seus funcionários;
✅ implemente autenticação de dois fatores para transações de risco;
✅ instale o sistema DLP;
✅ realize uma auditoria de SI a cada seis meses.
Segurança da informação não é sobre medo. É sobre maturidade.
E quanto mais cedo você começar — maior a chance de que um dia você simplesmente diga:
Ainda bem que tínhamos isso sob controle.
