


Categorie
Top 10 miti che impediscono alla tua azienda di occuparsi di sicurezza delle informazioni
 23
 13 min
La sicurezza delle informazioni (IS) oggi non è un'opzione, non è "facoltativa" e di certo non è un lusso. È un elemento indispensabile per la sopravvivenza del business nell'ambiente digitale.
Ma, come dimostra la pratica, non sono i budget o la mancanza di specialisti a ostacolare l'implementazione della sicurezza delle informazioni nelle aziende, bensì i miti. Convinzioni false che si sono radicate saldamente nella mente di manager, direttori IT e persino dipendenti.
Oggi esaminiamo 10 dei miti più comuni che impediscono alle aziende di proteggersi. E potresti sorprenderti di quanti ne hai sentiti o detti tu stesso.
"Siamo troppo piccoli — chi avrebbe interesse per noi?"
Questo è forse il mito più pericoloso, oltre che il più diffuso tra le piccole e medie imprese.
Perché è un mito. Gli attacchi non scelgono in base alla dimensione — scelgono in base alla vulnerabilità.
I criminali informatici usano da tempo scanner automatizzati che cercano vulnerabilità su internet senza guardare il nome dell'azienda. Non importa loro quanti dipendenti abbiate o quale sia il vostro fatturato. Il loro obiettivo è trovare una "falla" attraverso cui sottrarre rapidamente dati, denaro o accesso ad altre organizzazioni passando per voi.
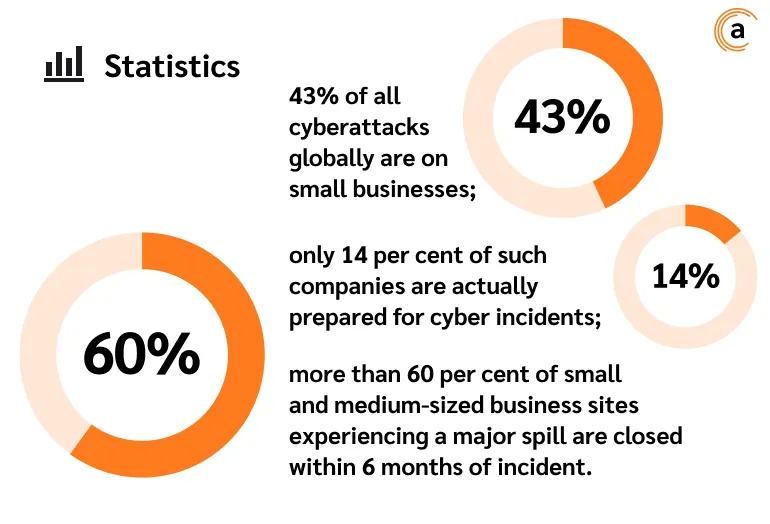
I numeri parlano da soli:
-
il 43% di tutti gli attacchi informatici a livello globale colpisce le piccole imprese;
-
solo il 14% di queste aziende è effettivamente preparato a fronteggiare incidenti informatici;
-
oltre il 60% dei siti di piccole e medie imprese che subiscono una fuga di dati importante chiude entro 6 mesi dall'incidente.
Perché le piccole imprese vengono attaccate spesso?
-
Hanno più spesso difese deboli — nessuno specialista di sicurezza delle informazioni, nessun sistema DLP, password conservate in un file Excel, nessun controllo degli accessi definito.
-
Meno burocrazia significa poter ottenere accesso più rapidamente.
-
Le piccole imprese possono fungere da trampolino di lancio per attacchi a grandi clienti o partner (ad esempio, tramite un allegato infetto).
Esempio reale:
Un'azienda con 25 dipendenti è stata violata tramite un'e-mail di phishing inviata a nome di una "banca". Uno dei manager ha aperto l'allegato, dopodiché gli aggressori hanno ottenuto l'accesso all'e-mail aziendale e al CRM. Nel giro di una settimana, i dati dei clienti erano di dominio pubblico, sono iniziati reclami e abbandoni da parte dei clienti.
Perdite totali: ≈3 milioni di dollari e la reputazione.
Tutto perché "nessuno ci toccherà mai".
"Non abbiamo informazioni importanti"
Questo mito suona più o meno così: "Non siamo una banca, non siamo un colosso IT, non custodiamo segreti militari. Cosa ci potrebbero mai rubare?"
A prima vista, ha senso. Ma solo a prima vista. Ora pensaci bene:
-
Avete una base clienti? Con contatti, e-mail, numero di telefono, indirizzi di consegna?
-
Tenete registri finanziari che mostrano fatture, transazioni, dettagli di pagamento?
-
Conservate contratti con fornitori o listini con condizioni personalizzate?
-
Avete corrispondenza di lavoro in cui si discute di progetti, budget, piani, informazioni sensibili?
-
Usate login e password per e-mail, CRM, home banking?
Se avete risposto "sì" ad almeno una domanda — congratulazioni, avete informazioni di valore.
Perché queste informazioni sono importanti?
🔒 I dati personali sono protetti dalla legge. La loro fuga comporta multe e procedimenti.
💰 I segreti commerciali — i concorrenti non devono "violare" i vostri sistemi, basta loro "sbirciare" prezzi, piani o condizioni.
🎯 Le informazioni proprietarie — possono essere usate per ulteriori attacchi: ad esempio, un'e-mail da un "direttore" che chiede di trasferire denaro.
Come vengono monetizzate:
-
la base clienti viene venduta su forum del darknet (anche a 1-2 dollari a contatto);
-
gli allegati con documenti e contratti vengono falsificati e usati per truffe di ingegneria sociale. Di cosa si tratta — guarda il nostro articolo;
-
la corrispondenza con login, codici, link interni viene usata per individuare l'accesso ai sistemi;
-
le condizioni commerciali — trapelano ai concorrenti o vengono usate per ricatti.
"L'antivirus — è sufficiente"
L'antivirus è come un kit di pronto soccorso in auto. Utile, ma non vi salverà da un incidente grave. Lo stesso vale per l'antivirus.
Le minacce di oggi sono andate ben oltre i virus. Sono diventate più intelligenti, più sottili, più sofisticate. Prestate attenzione agli argomenti che trattiamo costantemente nel nostro canale. I truffatori sono piuttosto sofisticati e usano approcci diversi, il che cambia radicalmente l'approccio alla sicurezza.
"Conserviamo tutto nel cloud — che sia il fornitore a esserne responsabile"
Il cloud non è uno scudo magico. Sì, il fornitore protegge l'infrastruttura, ma il contenuto, gli accessi e i processi interni sono responsabilità vostra.
È un errore pensare che il passaggio al cloud risolva tutti i problemi di sicurezza. Al contrario, si aprono nuove vulnerabilità.
"I sistemi DLP sono solo per le grandi aziende"
Ed è qui che dobbiamo prestare attenzione. Il DLP è il sistema che protegge dalle fughe di dati: tramite messaggistica, e-mail, chiavette USB, foto dello schermo e persino il semplice "copia-incolla".
Mito: il DLP è costoso, complicato e serve solo alle grandi corporazioni.
Fatto: oggi esistono soluzioni DLP di diverso tipo, adatte alle piccole imprese, ai team da remoto e a singoli reparti.
È proprio il sistema DLP ad aiutare le aziende a prevenire le fughe di dati, invece di "risolvere il problema dopo". È come un sistema di allarme: meglio in anticipo che dopo la violazione.
Per saperne di più su come funziona il sistema DLP, scoprite Anexet Ultimate. Esplorate questo strumento di sicurezza delle informazioni con noi.
"Non abbiamo soldi per la sicurezza delle informazioni"
Questo argomento suona spesso sincero. Soprattutto da parte delle piccole imprese, dove ogni euro conta. Ma mettiamo le cose in ordine.
La verità è che la sicurezza delle informazioni oggi non è un "lusso per i ricchi", ma un "minimo di sopravvivenza" anche per i piccoli team.
Perché la protezione di base non è così costosa?
Impostare i diritti di accesso — potete limitare chi può vedere e modificare cosa nei documenti, nella posta, nel CRM.
Formazione dei dipendenti — le regole elementari di igiene digitale si possono apprendere in un'ora e terranno a bada la maggior parte degli attacchi di phishing.
Autenticazione a due fattori (2FA) — disponibile gratuitamente quasi ovunque: Google Authenticator, codici SMS, notifiche push.
Backup — collegate archiviazione cloud o unità esterne con automazione.
Un sistema DLP basato su cloud, con un costo paragonabile a un abbonamento telefonico.
In sintesi: anche una microimpresa con 3-5 dipendenti può organizzare una sicurezza delle informazioni di base per una cifra pari all'incirca a una o due consegne di caffè in ufficio al mese.
"Sono i dipendenti a doversi preoccupare della propria protezione"
No, non è così. La sicurezza delle informazioni non è questione di intuito o responsabilità personale. È questione di cultura, formazione e approccio sistematico. Se un dipendente non sa che aspetto ha un'e-mail di phishing, è molto probabile che la apra. Se nessuno gli ha spiegato che è inaccettabile inviare su Telegram tabelle con i dati personali dei clienti, lo farà comunque.
Aspettarsi che tutti siano esperti di minacce informatiche è un'illusione. Le persone vengono in azienda per fare il proprio lavoro: vendere, fare consulenza, sviluppare, assistere i clienti. Non devono essere esperti di sicurezza.
Ma l'azienda deve fornire loro istruzioni chiare, formazione regolare, esempi di minacce reali e delle conseguenze degli errori. Senza questo, qualsiasi politica di sicurezza resterà solo sulla carta, e l'anello più debole resterà l'essere umano.
Conclusione: la sicurezza è un gioco di squadra e il ruolo del datore di lavoro è fondamentale. Non formare significa non proteggere.
"Abbiamo già configurato tutto — non toccatelo"
La sicurezza non è una questione da "imposta e dimentica". Le minacce cambiano, i modelli di attacco si evolvono e nascono nuove vulnerabilità.
Ciò che funzionava nel 2020 potrebbe essere inutile nel 2025.
Senza audit e aggiornamenti regolari — la vostra difesa diventa un'illusione.
"Siamo troppo poco appariscenti per essere trovati"
Gli attacchi informatici oggi sono automatici. I bot scansionano siti web e indirizzi IP 24 ore su 24, 7 giorni su 7, individuando porte aperte, password deboli e vulnerabilità.
L'hacker non ha bisogno di voi in particolare — semplicemente "prende chiunque altro".
"La sicurezza delle informazioni è compito dell'IT"
Questo è un mito che può distruggere l'intera difesa.
La sicurezza è un'area di responsabilità collettiva:
-
il management prende decisioni strategiche;
-
le risorse umane formano il personale;
-
il reparto contabilità custodisce documenti riservati;
-
e l'IT si occupa solo di configurare gli strumenti.
Se pensate "lasciamo che sia l'IT a decidere da solo" — siete già vulnerabili.
Cosa fare?
Il primo passo è smettere di credere ai miti.
Il secondo è iniziare in modo semplice:
✅ formate i vostri dipendenti;
✅ implementate l'autenticazione a due fattori per le operazioni a rischio;
✅ installate il sistema DLP;
✅ conducete un audit di sicurezza delle informazioni ogni sei mesi.
La sicurezza delle informazioni non riguarda la paura. Riguarda la maturità.
E prima iniziate — più possibilità avrete che un giorno potrete semplicemente dire:
Meno male che avevamo tutto sotto controllo.
