


Catégories
Top 10 des mythes qui empêchent votre entreprise de s'engager dans la sécurité de l'information
 23
 13 min
La sécurité de l'information (SI) n'est aujourd'hui ni une option, ni un « supplément facultatif », et certainement pas un luxe. C'est un élément indispensable à la survie de l'entreprise dans l'environnement numérique.
Mais, comme le montre la pratique, ce ne sont ni les budgets ni le manque de spécialistes qui freinent la mise en place de la SI dans les entreprises, mais les mythes. Des croyances erronées solidement ancrées dans l'esprit des dirigeants, des directeurs informatiques et même des employés.
Aujourd'hui, nous examinons 10 des mythes les plus courants qui empêchent les entreprises de se protéger. Et vous pourriez être surpris du nombre de fois où vous les avez entendus, voire répétés vous-même.
« Nous sommes trop petits — qui s'intéresserait à nous ? »
C'est peut-être le mythe le plus dangereux et aussi le plus répandu parmi les petites et moyennes entreprises.
Pourquoi c'est un mythe. Les attaques ne choisissent pas selon la taille — elles choisissent selon la vulnérabilité.
Les cybercriminels utilisent depuis longtemps des scanners automatisés qui recherchent des vulnérabilités sur Internet sans se soucier du nom de l'entreprise. Peu leur importe le nombre d'employés que vous avez ou votre chiffre d'affaires. Leur objectif est de trouver une « faille » par laquelle ils pourront rapidement extraire des données, de l'argent, ou accéder à d'autres organisations en passant par vous.
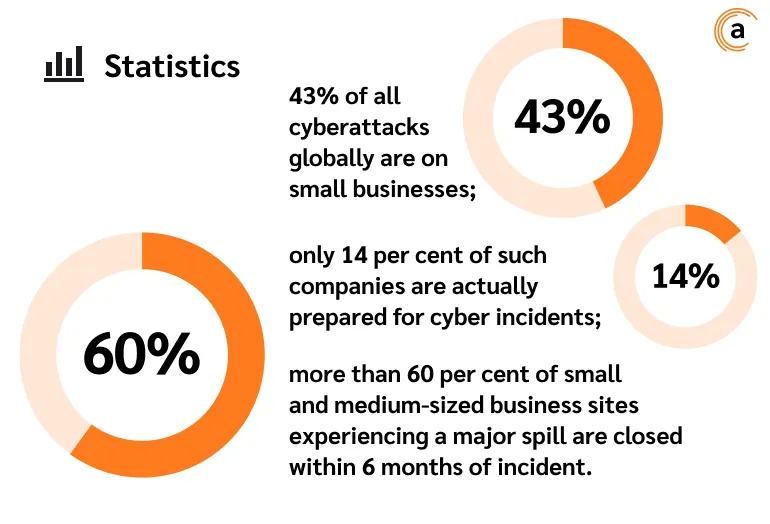
Les chiffres parlent d'eux-mêmes :
-
43 % de toutes les cyberattaques dans le monde visent les petites entreprises ;
-
seulement 14 % de ces entreprises sont réellement préparées à faire face à des incidents cyber ;
-
plus de 60 % des sites de petites et moyennes entreprises ayant subi une fuite majeure ferment dans les 6 mois suivant l'incident.
Pourquoi les petites entreprises sont-elles souvent attaquées ?
-
Elles ont plus souvent des défenses faibles — pas de spécialiste en SI, pas de système DLP, des mots de passe stockés dans un fichier Excel, aucun contrôle d'accès établi.
-
Moins de bureaucratie signifie un accès plus rapide pour les attaquants.
-
Les petites entreprises peuvent servir de tremplin pour des attaques contre de grands clients ou partenaires (par exemple via une pièce jointe infectée).
Exemple concret :
Une entreprise de 25 employés a été piratée via un e-mail de phishing envoyé au nom d'une « banque ». L'un des responsables a ouvert la pièce jointe, après quoi les attaquants ont obtenu l'accès à la messagerie de l'entreprise et au CRM. En l'espace d'une semaine, les données clients se sont retrouvées dans le domaine public, les plaintes et le taux d'attrition ont commencé.
Pertes totales : ≈3 millions de dollars et la réputation.
Tout cela parce que « personne ne s'en prendra à nous ».
« Nous n'avons pas d'informations importantes »
Ce mythe ressemble à ceci : « Nous ne sommes pas une banque, nous ne sommes pas un géant de l'informatique, nous ne détenons pas de secrets militaires. Que pourrait-on bien nous voler ? »
À première vue, cela semble logique. Mais seulement à première vue. Réfléchissez maintenant :
-
Avez-vous une base de clients ? Avec leurs contacts, e-mail, numéro de téléphone, adresses de livraison ?
-
Tenez-vous des registres financiers indiquant des factures, des transactions, des détails de paiement ?
-
Conservez-vous des contrats avec des sous-traitants ou des listes de prix avec des conditions personnalisées ?
-
Avez-vous une correspondance professionnelle évoquant des projets, des budgets, des plans, des informations sensibles ?
-
Utilisez-vous des identifiants et mots de passe pour la messagerie, le CRM, la banque en ligne ?
Si vous avez répondu « oui » à au moins une question — félicitations, vous détenez des informations de valeur.
Pourquoi ces informations sont-elles importantes ?
🔒 Les données personnelles sont protégées par la loi. Leur fuite entraîne des amendes et des poursuites.
💰 Les secrets commerciaux — les concurrents n'ont pas besoin de vous « pirater », il leur suffit de « jeter un œil » sur vos prix, vos plans ou vos conditions.
🎯 Les informations propriétaires — peuvent être utilisées pour de nouvelles attaques : par exemple, un e-mail d'un « directeur » demandant de transférer de l'argent.
Comment ces informations sont-elles monétisées :
-
la base de clients est vendue sur des forums du darknet (parfois pour seulement 1 à 2 dollars par contact) ;
-
les pièces jointes contenant des documents et des contrats sont falsifiées et utilisées pour des escroqueries d'ingénierie sociale. Ce que c'est — consultez notre article;
-
la correspondance contenant des identifiants, des codes, des liens internes est utilisée pour cibler l'accès aux systèmes ;
-
les conditions commerciales — divulguées à des concurrents ou utilisées à des fins de chantage.
« L'antivirus, ça suffit »
L'antivirus, c'est comme une trousse de secours dans une voiture. Utile, mais elle ne vous sauvera pas d'un accident grave. Il en va de même pour l'antivirus.
Les menaces d'aujourd'hui vont bien au-delà des virus. Elles sont devenues plus intelligentes, plus subtiles, plus sophistiquées. Portez attention aux sujets que nous abordons régulièrement sur notre chaîne. Les fraudeurs sont assez sophistiqués et utilisent des approches variées, ce qui change fondamentalement la manière d'aborder la sécurité.
« Nous stockons tout dans le cloud — que le fournisseur en soit responsable »
Le cloud n'est pas un bouclier magique. Oui, le fournisseur protège l'infrastructure, mais le contenu, les accès et les processus internes relèvent de votre responsabilité.
C'est une erreur de penser que migrer vers le cloud résout tous les problèmes de sécurité. Au contraire, de nouvelles vulnérabilités apparaissent.
« Les systèmes DLP sont réservés aux grandes entreprises »
Et voilà un point sur lequel il faut s'arrêter. Le DLP est le système qui protège contre les fuites de données : via les messageries, l'e-mail, les clés USB, les captures d'écran et même le simple « copier-coller ».
Mythe : le DLP est coûteux, compliqué et seuls les grands groupes en ont besoin.
Fait : il existe aujourd'hui des solutions DLP de différents types, adaptées aux petites entreprises, aux équipes à distance et à des services spécifiques.
C'est le système DLP qui aide les entreprises à prévenir les fuites, plutôt que de « régler le problème après coup ». C'est comme un système d'alarme : mieux vaut agir en amont qu'après une violation.
Pour en savoir plus sur le fonctionnement d'un système DLP, découvrez Anexet Ultimate. Explorez cet outil de sécurité de l'information avec nous.
« Nous n'avons pas les moyens pour la sécurité de l'information »
Cet argument semble souvent sincère. Surtout venant des petites entreprises, où chaque euro compte. Mais mettons les choses au clair.
La vérité est que la SI n'est plus aujourd'hui un « luxe réservé aux riches », mais un « minimum vital » même pour les petites équipes.
Pourquoi la protection de base n'est-elle pas si coûteuse ?
Définir les droits d'accès — vous pouvez limiter qui peut voir et modifier quoi dans les documents, la messagerie, le CRM.
Former les employés — les règles élémentaires d'hygiène numérique peuvent s'apprendre en 1 heure et suffisent à contrer la plupart des attaques de phishing.
L'authentification à deux facteurs (2FA) — gratuite presque partout : Google Authenticator, codes SMS, notifications push.
Les sauvegardes — connectez un stockage cloud ou des disques externes avec automatisation.
Un système DLP basé sur le cloud, dont le coût est comparable à celui d'un forfait mobile.
En résumé : même une microentreprise de 3 à 5 employés peut mettre en place une SI de base pour un montant équivalent à une ou deux livraisons de café au bureau par mois.
« C'est aux employés de penser à se protéger eux-mêmes »
Non, ce n'est pas le cas. La sécurité de l'information n'est pas affaire d'intuition ou de responsabilité personnelle. C'est une question de culture, de formation et d'approche systématique. Si un employé ne sait pas à quoi ressemble un e-mail de phishing, il y a de fortes chances qu'il l'ouvre. Si personne ne lui a expliqué qu'il est inacceptable d'envoyer des tableaux contenant des données personnelles de clients sur Telegram, il le fera.
S'attendre à ce que chacun soit expert en cybermenaces relève de l'illusion. Les gens viennent faire leur travail : vendre, conseiller, développer, servir la clientèle. Ils n'ont pas à être des experts en sécurité.
Mais l'entreprise doit leur fournir des instructions claires, des formations régulières, des exemples de menaces réelles et des conséquences des erreurs commises. Sans cela, toute politique de sécurité restera lettre morte, et le maillon le plus faible restera l'humain.
Conclusion : la sécurité est un jeu d'équipe, et le rôle de l'employeur est déterminant. Ne pas former, c'est ne pas protéger.
« Tout est déjà configuré — n'y touchez pas »
La sécurité n'est pas une affaire que l'on règle une fois pour toutes. Les menaces changent, les modes opératoires des attaquants évoluent et de nouvelles vulnérabilités apparaissent.
Ce qui fonctionnait en 2020 peut être inutile en 2025.
Sans audits et mises à jour réguliers — votre protection devient une illusion.
« Nous sommes trop discrets pour être repérés »
Les cyberattaques d'aujourd'hui sont automatisées. Des robots scannent les sites web et les adresses IP 24 h/24 et 7 j/7, identifiant les ports ouverts, les mots de passe faibles et les vulnérabilités.
Le pirate n'a pas besoin de vous en particulier — il « ratisse » tout le monde.
« La sécurité de l'information est une affaire d'informaticiens »
Voici un mythe capable de ruiner toute la défense.
La sécurité est une responsabilité collective :
-
la direction prend les décisions stratégiques ;
-
les RH forment le personnel ;
-
le service comptable conserve les documents confidentiels ;
-
et l'informatique se contente de mettre en place les outils.
Si vous pensez « laissons l'informatique décider seule » — vous êtes déjà vulnérable.
Que faire ?
La première étape est d'arrêter de croire aux mythes.
La deuxième est de commencer simplement :
✅ formez vos employés ;
✅ mettez en place l'authentification à deux facteurs pour les opérations à risque ;
✅ installez le système DLP ;
✅ réalisez un audit de SI tous les six mois.
La sécurité de l'information n'est pas une question de peur. C'est une question de maturité.
Et plus tôt vous commencez — plus vous avez de chances de pouvoir dire un jour :
Heureusement, nous avions tout sous contrôle.
