


Kategorien
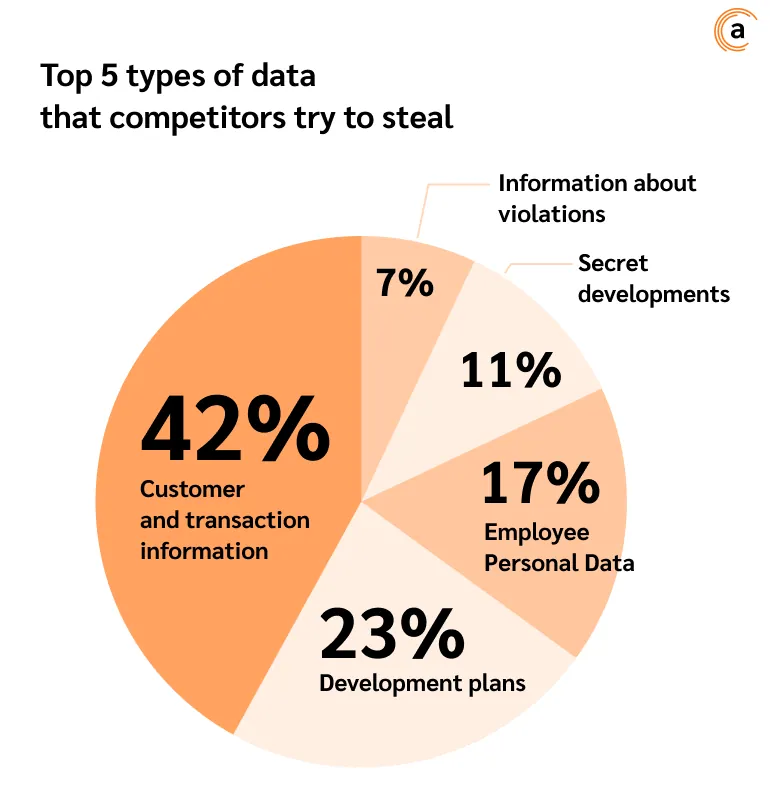
Top 5 Datentypen, die Wettbewerber zu stehlen versuchen
 23
 8 Min.
In der Praxis entstehen Lecks vertraulicher Informationen in Unternehmen meist durch das Verschulden der Mitarbeiter selbst. Verstöße können entweder unbeabsichtigt sein — als Folge von Nachlässigkeit, mangelndem Bewusstsein oder Missachtung von Informationssicherheitsvorschriften — oder vorsätzlich, mit eigennützigen oder böswilligen Motiven. Auch wenn eine unbefugte Datenweitergabe aus Unachtsamkeit unbedeutend erscheinen mag, haben solche Vorfälle oft schwerwiegende Folgen, die von direkten finanziellen Verlusten bis hin zu Reputationsschäden reichen.
Die größte Gefahr geht von vorsätzlichen Lecks im Zusammenhang mit Industriespionage durch Wettbewerber aus. Wird der Fall der Kompromittierung öffentlich bekannt, sieht sich das Unternehmen mit einer Vertrauenskrise bei Kunden, Investoren und Geschäftspartnern konfrontiert. Besonders kritisch ist, dass interne Informationen — ob Kundendatenbanken, strategische Initiativen oder Entwicklungsdaten — oft einen höheren Wert haben als die physischen Vermögenswerte eines Unternehmens.
Laut Analysediensten suchen Wettbewerber vor allem Zugang zu den sensibelsten Informationsarten, die ihnen einen Wettbewerbsvorteil verschaffen können. Basierend auf der Analyse von Vorfällen, die durch Kontrollmaßnahmen erfasst wurden (insbesondere mithilfe von DLP-Systemen), lassen sich die fünf wichtigsten Kategorien von Daten identifizieren, an denen Drittorganisationen am meisten interessiert sind.
Laut den Ergebnissen einer Analyse, die von Spezialisten des Anexet-Analysezentrums (Entwickler des Anexet Ultimate DLP-Systems) durchgeführt wurde, sind Wettbewerber vor allem an folgenden Informationen interessiert:
-
Kundendatenbank und Informationen zu Transaktionen — 42 % aller erfassten Versuche, Informationen zu erlangen. Besonders wertvoll sind Daten zu potenziellen Kunden und laufenden Geschäftsverhandlungen;
-
strategische Pläne und innovative Initiativen — 23 % der Versuche betreffen die Beschaffung von Informationen über Pläne zum Eintritt in neue Märkte, die Einführung neuer Produkte und die Entwicklung neuer Wachstumsbereiche;
-
personenbezogene Daten von Mitarbeitern — 17 % der Fälle betreffen das Interesse an Arbeitsbedingungen, Gehaltsniveaus und Bonussystemen. Solche Handlungen zielen oft darauf ab, wichtige Fachkräfte abzuwerben;
-
geistiges Eigentum und vertrauliche Entwicklungen — 11 % der Vorfälle betreffen Versuche, Zugang zu Algorithmen in der Entwicklung, Programmcode, technischer Dokumentation und anderen kritischen Entwicklungen zu erhalten;
-
belastende Informationen (über Verstöße, Fehler, Ausfälle) — in 7 % der Fälle besteht Interesse an internen Rechtsverstößen, Vorfällen oder internen Prozessen, die zu Druckausübung oder Erpressung genutzt werden können.
Somit umfassen die für externe Parteien interessanten Informationen ein breites Spektrum, von Kundendaten bis hin zu technischen Entwürfen und Personaldaten. Dies bestätigt die Notwendigkeit, umfassende Informationssicherheitssysteme einschließlich DLP-Lösungen einzuführen, um Lecks zu verhindern und zeitnah auf potenzielle Vorfälle zu reagieren.
