


Kategorien
Top 5 Herausforderungen für den Cybersicherheitsspezialisten
 23
 12 Min.
Im Jahr 2025 wird es Mitarbeitern der Informationssicherheitsabteilung sicher nicht an Arbeit mangeln: Neue Bedrohungen entstehen, Angriffe auf Unternehmen nehmen zu, die digitale Jagd nach Daten ist in vollem Gange. Informationen sind heute ebenso ein Vermögenswert wie materielle Güter und ebenso begehrt geworden. Und zwischen einem Hacker und einem Unternehmen steht nur eine einzige Barriere – ein Cybersicherheitsspezialist. Was sind die drängendsten Probleme? Was bereitet einem Cybersicherheitsspezialisten Albträume? Darüber sprechen wir heute in unserem Artikel.
Einige Statistiken
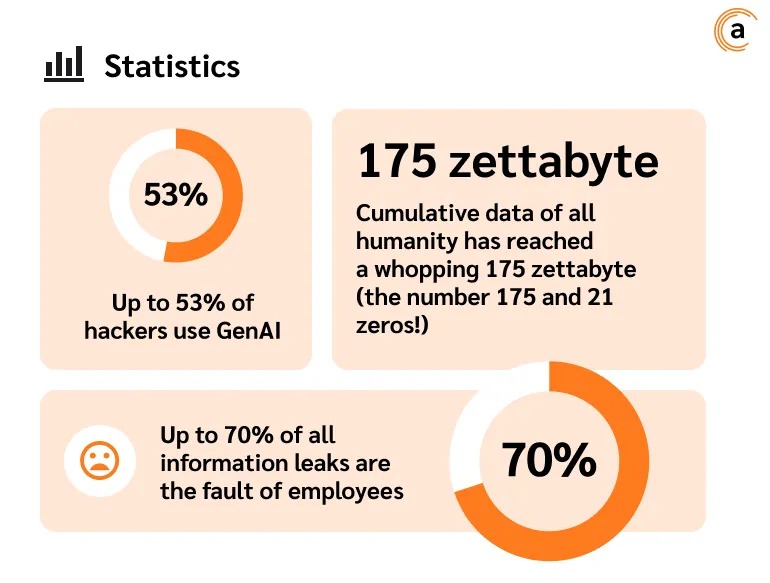
Im Jahr 2025 wird das kumulierte Datenvolumen der gesamten Menschheit die gewaltige Zahl von 175 Zettabyte erreichen (das bedeutet, dass hinter der Zahl 175 noch 21 weitere Nullen stehen!). Das ist ein historischer Höchststand und ein riesiges Betätigungsfeld für Betrüger. 2023 erreichte der weltweite Schaden durch Cyberkriminalität 8 Billionen $, und bis 2025 könnte er 10,5 Billionen $ erreichen.
Die Zahl der Cyberangriffe auf Unternehmen, Verbraucher und Behörden ist schwer zu schätzen, da nicht alle Vorfälle gemeldet werden. Experten gehen davon aus, dass weltweit etwa alle 39 Sekunden ein Cyberangriff stattfindet. Und bis 2031 wird sich diese Zahl noch weiter erhöhen: auf etwa alle 2 Sekunden.
Kurz gesagt – im Bereich Cybersicherheit wird es immer Arbeit geben.
Top 5 Probleme
Angriffe auf die Software-Lieferkette
Kaum ein Cybersicherheitstrend der letzten Jahre war so gravierend wie die Welle von Angriffen auf die Software-Lieferkette (Software Supply Chain Attacks). So funktioniert es: Betrüger verschaffen sich Zugang zum System nicht direkt, sondern über einen Angriff auf den Anbieter des Softwareprodukts, das eine Organisation nutzt. Das kann durch die Kompromittierung von Software-Updates, das Fälschen von Zertifikaten zur Signierung von Code, das Einschleusen von Schadcode-Fragmenten in Software, das Anknüpfen an bereits vorinstallierte Schadsoftware auf Geräten und Ähnliches geschehen. Der bekannteste Fall der letzten Jahre im Open-Source-Umfeld: der Hack des Softwareanbieters SolarWinds, der es Betrügern ermöglichte, in Hunderte Unternehmen in den USA einzudringen und Zugang zu vier Fünfteln der wohlhabendsten Fortune-500-Unternehmen zu erlangen, darunter Apple, Walmart, Amazon und andere.
Experten gehen davon aus, dass sich die Lage weiter zuspitzen wird und bis 2025 45 % der Organisationen weltweit in irgendeiner Form von Lieferkettenangriffen betroffen sein werden.
Was kann ein Cybersicherheitsspezialist gegen solche Angriffe tun?
Es kommen verschiedene Ansätze zum Einsatz:
- Einsatz von Wortankern zur Erkennung von Betrügern, sogenannte Honeytokens. Mit anderen Worten: gefälschte vertrauliche Informationen, bei deren Nutzung der IS-Spezialist eine Warnung über eine mögliche Angriffswahrscheinlichkeit erhält;
- Einführung einer sicheren Verwaltung privilegierter Zugriffsrechte, da Konten mit diesem Status vorrangige Angriffsziele für Betrüger darstellen;
- Schulung der Mitarbeiter zu Standards der digitalen Hygiene, zur Abwehr von Phishing-Angriffen, gezieltem Social Engineering, Schadsoftware-Angriffen, Clickjacking und mehr;
- Einführung einer Zero-Trust-Architektur, die davon ausgeht, dass jegliche Netzwerkaktivität standardmäßig als bösartig gilt und der Zugriff auf geistiges Eigentum nur nach strenger Prüfung durch Sicherheitsrichtlinien gewährt wird;
- Minimierung des Datenzugriffs und Durchführung interner Audits von Mitarbeitern und Zulieferern mit Zugriffsrechten.
Generative KI
Ein weiterer Schmerzpunkt der Cybersicherheit ist der Einsatz künstlicher Intelligenz, insbesondere generativer KI.
Generative KI oder Generative Artificial Intelligence ist eine relativ neue Art von KI, die die Erstellung neuer Audio-, Video- und Fotoinhalte ermöglicht, wie es sie zuvor nicht gab. Künstliche Intelligenz befindet sich in einem ständigen Lernprozess und lässt sich in vielen Branchen einsetzen, besonders dort, wo Inhalte personalisiert, visualisiert und verbessert werden müssen. Oder um neue Inhalte zu erschaffen, die eine Idee fördern, einschließlich betrügerischer Inhalte. Bereits heute nutzen bis zu 53 % der Hacker generative künstliche Intelligenz für ihre Aktivitäten.
Auch die Zunahme der Erwähnungen der Begriffe "KI" und "GPT" in Darknet-Foren im Jahr 2025 zeigt die zunehmende KI-basierte Bedrohung an. Mehr als 800.000 Beiträge mit diesen Begriffen weisen auf ein hohes Interesse am Thema hin, auch wenn bislang keine einzige Cyberkampagne vollständig von KI durchgeführt wurde. Der Schlüsselbegriff hier lautet: bislang. Für einen Cybersicherheitsspezialisten ist es wichtig zu erkennen, dass der Drang, generative KI einzuführen, der Fähigkeit der Branche, die damit verbundenen Sicherheitsrisiken zu verstehen, derzeit voraus ist.
Zudem haben die Eigenschaften generativer KI sie zur weltweit besten Quelle für Deepfakes gemacht, die auf Wunsch hunderttausend Varianten der Täuschung bietet. Man kann ein Video oder Audio mit einer beliebigen Botschaft von jeder bekannten Person oder einem gezielt ausgewählten Bekannten des potenziellen Opfers erstellen. Für Unternehmen lassen sich damit Anweisungen von Führungskräften oder verantwortlichen Kollegen imitieren.
Wie bekämpft man Produkte auf Basis generativer KI? Erstens: Prüfen Sie sorgfältig. Nicht alle KI-gestützten Dienste zur Inhaltserstellung liefern ein perfektes Ergebnis. An Verzögerungen oder Unstimmigkeiten bei Mimik, Stimme und Gestik lässt sich erkennen, was künstlich erzeugt und was natürlich ist.
Zweitens gibt es genügend kostenpflichtige und kostenlose Dienste, die Inhalte automatisch abgleichen und Auskunft geben, wo künstliche Intelligenz eingesetzt wurde und wo nicht.
"Der menschliche Faktor"
So überraschend es klingen mag, sind es die Mitarbeiter eines Unternehmens, die zu den gefährlichsten Bedrohungen für die Informationssicherheit zählen. Bis zu 70 % aller Datenlecks gehen darauf zurück, dass Mitarbeiter absichtlich oder unabsichtlich Daten weitergeben. Das kann ein gewöhnlicher Fehler in der Online-Kommunikation sein, geplante Insider-Aktivitäten zum Datenabfluss oder das Hereinfallen auf einen Phishing-Trick. Ganz gleich, was der Auslöser ist – die Bedrohung besteht, und man muss etwas dagegen tun. Mehr über Insiderhandel haben wir in unserem vorherigen Artikel.
Ransomware
Ransomware ist ein weiterer Albtraum für Sicherheitsspezialisten, denn im Grunde bleiben, wenn es passiert, nur zwei Möglichkeiten: zahlen oder auf das Backup hoffen. Betrüger dieser Art fordern Lösegeld besonders gerne in Kryptowährung. Umso mehr Grund, über die Transparenz der Bitcoin (BTC) -Blockchain hinauszugehen. Digitales Geld bietet mehrere Dutzend anonyme Währungen, deren Bewegungen zwischen Eigentümern sich überhaupt nicht nachverfolgen lassen (wie Monero (XRP), Zcash (ZEC), Dash (DASH) und andere), was Hackern sehr gut, einem Cybersicherheitsspezialisten aber überhaupt nicht hilft.
IoT als Sicherheitsbedrohung
Das Internet der Dinge oder IoT ist nicht nur der Amazon Echo bei Ihnen zu Hause. Das Internet der Dinge ist weit umfassender und beinhaltet intelligente Türschlösser, intelligente Sicherheitssysteme, Uhren, intelligente Rauchmelder, virtuelle Assistenten und vieles mehr. Worin liegen die Gefahren des Internets der Dinge? Auch diese Objekte können zum Ziel von Angriffen werden, besonders wenn sie an unternehmenskritischen Abläufen beteiligt sind. Laut der Untersuchung verteilen sich die drei größten Bedrohungen durch das IoT auf: Angriffe auf Geräte für kritische Vorgänge (33%), fehlendes qualifiziertes Personal zur Gewährleistung der Informationssicherheit von IoT-Objekten (32%), Schutz vertraulicher Informationen im Internet der Dinge (31%).
Das Kopfzerbrechen eines Cybersicherheitsspezialisten lässt sich in einem einfachen Beispiel zusammenfassen: Je mehr IoT-Geräte in den Unternehmenskreislauf gelangen, desto mehr Sicherheitsprobleme entstehen.
Natürlich lassen sich die Probleme unmöglich auf diese Liste beschränken. Hinzu kommen DDoS -Angriffe, Social Engineering, Schwachstellen von Cloud-Diensten, Phishing, Schadsoftware und vieles mehr. Die Welt wird immer digitaler und immer abhängiger vom Internet. Und der Schutz all dieser Daten ist lebenswichtig – genau dafür setzt sich der Informationssicherheitsexperte ein.
Schützen Sie Ihre Daten mit dem Anexet-DLP-System!
Lassen Sie nicht zu, dass Datenlecks Ihren Ruf und Ihr Geschäft gefährden. Die Anexet-DLP-Lösung verhindert wirksam unbefugten Zugriff, kontrolliert die Übertragung sensibler Informationen und bietet vollständige Kontrolle über Unternehmensdaten.
Sichern Sie die Sicherheit und den Datenschutz Ihres Unternehmens noch heute!
