


Catégories
Top 5 des défis pour le spécialiste en cybersécurité
 23
 12 min
En 2025, les employés des services de sécurité de l'information ne manqueront certainement pas de travail : de nouvelles menaces apparaissent, les attaques contre les entreprises s'intensifient, et la chasse numérique aux données bat son plein. L'information est aujourd'hui un actif aussi précieux que les biens matériels, et elle est devenue tout aussi convoitée. Et il n'existe qu'un seul rempart entre un pirate et une entreprise : le spécialiste en cybersécurité. Quels sont les enjeux les plus pressants ? Qu'est-ce qui hante les nuits d'un spécialiste en cybersécurité ? C'est le sujet de notre article d'aujourd'hui.
Quelques statistiques
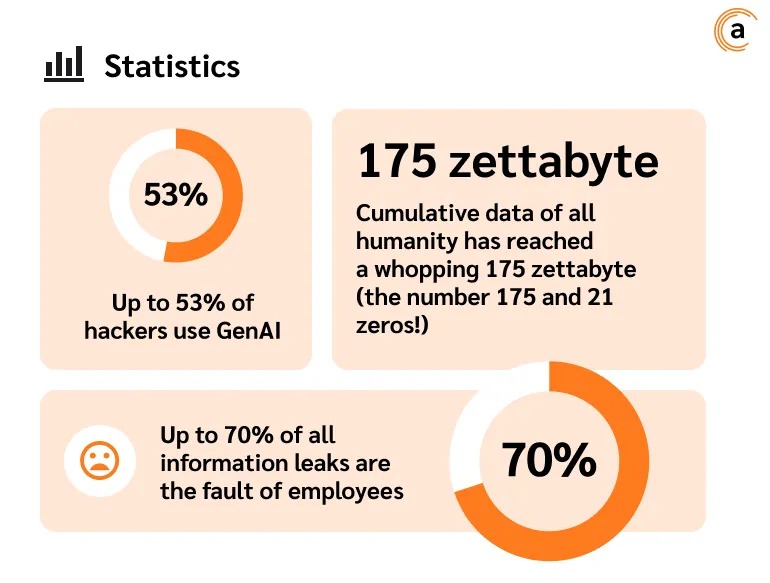
En 2025, le volume cumulé des données de l'humanité atteindra le chiffre colossal de 175 zettaoctets (ce qui signifie qu'après le chiffre 175, il faut encore ajouter 21 zéros !). Il s'agit d'un record historique et d'un vaste terrain de jeu pour les fraudeurs. En 2023, les dommages causés par la cybercriminalité dans le monde ont atteint 8 000 milliards de dollars, et d'ici 2025, ce chiffre pourrait atteindre 10 500 milliards de dollars.
Le nombre de cyberattaques visant les entreprises, les consommateurs et les gouvernements est difficile à estimer, car tous les incidents ne sont pas signalés. Les experts estiment qu'une cyberattaque survient environ toutes les 39 secondes dans le monde. Et d'ici 2031, ce chiffre augmentera encore davantage : environ toutes les 2 secondes.
En bref, il y aura toujours des emplois dans la cybersécurité.
Top 5 des problématiques
Les attaques de la chaîne d'approvisionnement logicielle
Aucune tendance en cybersécurité de ces dernières années n'a sans doute été aussi sérieuse que la vague d'attaques visant la chaîne d'approvisionnement logicielle (Software Supply Chain Attacks). Voici comment cela fonctionne : les fraudeurs n'accèdent pas au système directement, mais en attaquant le fournisseur du produit logiciel utilisé par une organisation. Cela peut passer par la compromission de mises à jour logicielles, la falsification de certificats de signature de code, l'insertion de fragments de logiciels malveillants dans un programme, la connexion à des malwares préinstallés sur des appareils, et bien d'autres méthodes. Le cas le plus célèbre de ces dernières années dans le monde de l'open source reste le piratage de l'éditeur SolarWinds, qui a permis à des fraudeurs de s'infiltrer dans des centaines d'entreprises aux États-Unis et d'accéder à quatre cinquièmes des entreprises les plus riches du classement Fortune 500, dont Apple, Walmart, Amazon et d'autres.
Les experts prévoient que la situation ne fera que se complexifier : d'ici 2025, 45 % des organisations mondiales seront touchées, d'une manière ou d'une autre, par des attaques de la chaîne d'approvisionnement.
Que peut faire un spécialiste en cybersécurité face à de telles attaques ?
Plusieurs méthodes sont employées pour y faire face :
- la mise en place de leurres, dits « Honeytoken ». Il s'agit en d'autres termes d'informations confidentielles factices qui, dès qu'on interagit avec elles, alertent le responsable de la sécurité de l'information sur la probabilité d'une attaque ;
- la mise en œuvre d'une gestion sécurisée des accès privilégiés, car les comptes disposant de ce statut sont une cible prioritaire pour les fraudeurs ;
- la formation du personnel aux règles d'hygiène numérique, à la lutte contre le phishing, l'ingénierie sociale ciblée, les attaques par logiciels malveillants, le clickjacking, et bien plus encore ;
- la mise en œuvre d'une architecture Zero Trust, qui postule que toute activité réseau est par défaut malveillante et que l'accès à la propriété intellectuelle n'est autorisé qu'après une sélection stricte via des politiques de sécurité ;
- la réduction de l'accès aux données et la réalisation d'audits internes des employés et des fournisseurs disposant d'un accès.
L'IA générative
Un autre point sensible en cybersécurité est l'application de l'intelligence artificielle, en particulier l'IA générative.
L'IA générative, ou intelligence artificielle générative, est un type d'IA relativement nouveau qui permet de créer un contenu audio, vidéo et photo inédit. L'intelligence artificielle apprend en permanence de nouvelles choses et peut être appliquée à de nombreux secteurs, en particulier là où le contenu doit être personnalisé, visualisé et enrichi. Ou pour créer un nouveau contenu qui promeut une idée, y compris un contenu frauduleux. Dès aujourd'hui, jusqu'à 53 % des pirates utilisent l'intelligence artificielle générative dans leurs activités.
La multiplication des mentions des mots « IA » et « GPT » sur les forums du darknet en 2025 témoigne également de l'ampleur croissante de la menace liée à l'IA. Plus de 800 000 messages contenant ces mots, ce qui témoigne d'un fort intérêt pour le sujet, même si, à ce jour, aucune campagne cybercriminelle n'a encore été menée entièrement par une IA. Et le mot clé ici est « encore ». Il est essentiel pour un spécialiste en cybersécurité de comprendre que l'élan à déployer l'IA générative dépasse actuellement la capacité du secteur à en comprendre les risques de sécurité.
De plus, les caractéristiques de l'IA générative en ont fait la meilleure source de deepfakes au monde, offrant des centaines de variantes de tromperie si on le souhaite. Il est possible de créer une vidéo ou un audio avec n'importe quel message, attribué à n'importe quelle personne connue ou à une relation ciblée de la victime potentielle. Pour les entreprises, on peut imiter les ordres de dirigeants ou de collègues responsables.
Comment lutter contre les produits d'IA générative ? Premièrement, faites preuve de vigilance. Tous les services de génération de contenu assisté par IA ne produisent pas un résultat parfait. On peut repérer, par le décalage ou les incohérences des expressions faciales, de la voix ou des gestes, ce qui est artificiel et ce qui est naturel.
Deuxièmement, il existe un nombre suffisant de services, payants et gratuits, qui procèdent à une vérification automatique du contenu et indiquent où des technologies d'intelligence artificielle ont été utilisées, et où elles ne l'ont pas été.
Le « facteur humain »
Aussi surprenant que cela puisse paraître, ce sont les employés d'une entreprise qui constituent l'une des menaces les plus dangereuses pour la sécurité de l'information. Jusqu'à 70 % de toutes les fuites d'informations sont causées par des employés qui divulguent des données, intentionnellement ou non. Cela peut être une simple erreur dans les échanges en ligne, une activité malveillante planifiée pour divulguer des données, ou le fait de « tomber » dans le piège du phishing. Peu importe la cause : la menace est bien réelle et il faut agir. Nous avons développé le sujet des délits d'initiés dans notre précédent article.
Les rançongiciels
Le rançongiciel (ransomware) est un autre cauchemar pour un spécialiste de la sécurité, car en cas d'attaque, il n'existe généralement que deux options : payer ou compter sur une sauvegarde. Les fraudeurs de ce type sont particulièrement friands de rançons exigées en cryptomonnaie. Raison de plus pour aller au-delà de la transparence de la blockchain Bitcoin (BTC). La monnaie numérique offre plusieurs dizaines de cryptomonnaies anonymes dont les mouvements entre propriétaires sont totalement introuvables (comme Monero (XRP), Zcash (ZEC), Dash (DASH) et d'autres), ce qui sert bien les pirates mais absolument pas le spécialiste en cybersécurité.
L'IoT comme menace pour la sécurité
L'Internet des objets, ou IoT, ne se limite pas à l'Amazon Echo posé chez vous. L'Internet des objets est bien plus vaste et comprend les serrures de porte intelligentes, les systèmes de sécurité connectés, les horloges, les détecteurs d'incendie intelligents, les assistants virtuels et bien d'autres dispositifs. Quels sont les dangers de l'Internet des objets ? Ces objets peuvent eux aussi devenir des cibles d'attaque, en particulier lorsqu'ils sont impliqués dans des opérations critiques. Selon les études, les trois principales menaces liées à l'IoT se répartissent entre : les attaques visant des appareils dédiés à des opérations critiques (33%), le manque de personnel qualifié pour assurer la sécurité de l'information des objets connectés (IoT) (32%), la protection des informations confidentielles sur l'Internet des objets (31%).
Le casse-tête d'un spécialiste en cybersécurité se résume alors à un exemple simple : plus il y a d'appareils IoT au sein du périmètre de l'entreprise, plus les problèmes de sécurité se multiplient.
Bien entendu, il est impossible de limiter les problématiques à cette seule liste. Il faut y ajouter les attaques DDoS, l'ingénierie sociale, la vulnérabilité des services cloud, le phishing, les logiciels malveillants et bien plus encore. Le monde se numérise et dépend de plus en plus d'Internet. Et la protection de toutes ces données est vitale : c'est précisément ce que le professionnel de la sécurité de l'information s'engage à assurer.
Protégez vos données avec le système Anexet DLP!
Ne laissez pas les fuites de données compromettre votre réputation et votre activité. La solution Anexet DLP prévient efficacement les accès non autorisés, contrôle le transfert d'informations sensibles et offre une maîtrise complète des données de l'entreprise.
Assurez dès aujourd'hui la sécurité et la confidentialité de votre entreprise !
