


Categorie
Le 5 principali sfide per lo specialista di cybersecurity
 23
 12 min
Nel 2025, chi lavora nel reparto di sicurezza delle informazioni non resterà certo senza lavoro: emergono nuove minacce, gli attacchi alle aziende si intensificano, la caccia digitale ai dati è in corso. Le informazioni sono ormai un bene tanto quanto i beni materiali, e sono diventate altrettanto ambite. E tra un hacker e un'azienda c'è una sola barriera – uno specialista di cybersecurity. Quali sono le questioni più urgenti? Cosa toglie il sonno a uno specialista di cybersecurity? Parliamone nel nostro articolo di oggi.
Alcuni dati statistici
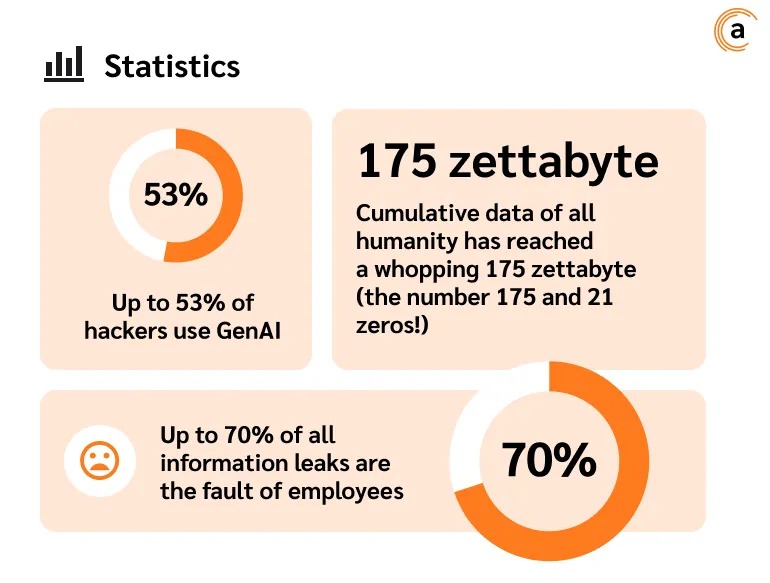
Nel 2025, il volume cumulativo di dati dell'intera umanità raggiungerà l'enorme cifra di 175 zettabyte (il che significa che dopo il numero 175 bisogna aggiungere altri 21 zeri!). Si tratta di un massimo storico e di un campo d'azione enorme per i truffatori. Nel 2023, i danni causati dalla criminalità informatica a livello mondiale hanno raggiunto gli 8mila miliardi di dollari, e entro il 2025 potrebbero arrivare a 10.500 miliardi di dollari.
Il numero di attacchi informatici contro aziende, consumatori e governi è difficile da stimare, poiché non tutti gli incidenti vengono segnalati. Gli esperti sono giunti alla conclusione che, approssimativamente, ogni 39 secondi si verifica un attacco informatico nel mondo. Ed entro il 2031, questa cifra aumenterà ulteriormente: circa ogni 2 secondi.
In breve – ci sarà sempre lavoro nel settore della cybersecurity.
Le prime 5 problematiche
Attacchi alla catena di fornitura del software
Forse nessuna tendenza della cybersecurity degli ultimi anni è stata più grave dell'ondata di attacchi alla catena di fornitura del software (Software Supply Chain Attacks). Ecco come funziona. I truffatori non accedono al sistema direttamente, ma attraverso un attacco al fornitore del prodotto software utilizzato da un'organizzazione. Ciò può avvenire compromettendo gli aggiornamenti software, falsificando certificati per firmare il codice, inserendo frammenti di malware nel software, collegandosi a malware preinstallato sui dispositivi e così via. Il caso più noto degli ultimi anni nel mondo open source: l'attacco al fornitore di software SolarWinds, che ha permesso ai truffatori di infiltrarsi in centinaia di aziende negli Stati Uniti e di ottenere l'accesso a 4/5 delle società più ricche della classifica Fortune 500, tra cui Apple, Walmart, Amazon e altre.
Gli esperti prevedono che la situazione diventerà solo più complessa, e che entro il 2025 il 45% delle organizzazioni mondiali sarà colpito in qualche modo da attacchi alla catena di fornitura.
Cosa può fare uno specialista di cybersecurity contro tali attacchi?
Vengono utilizzate diverse strategie di contrasto:
- implementazione di parole-esca per individuare i truffatori, i cosiddetti Honeytoken. In altre parole, si tratta di informazioni riservate fittizie che, quando vengono utilizzate, avvisano uno specialista di sicurezza delle informazioni della probabilità di un attacco;
- implementazione di una gestione sicura degli accessi privilegiati, poiché gli account con questo status sono un obiettivo prioritario per i truffatori;
- formazione del personale sugli standard di igiene digitale, sul contrasto agli attacchi di phishing, all'ingegneria sociale mirata, agli attacchi malware, al clickjacking e altro ancora;
- implementazione dell'architettura Zero Trust, che presuppone che tutta l'attività di rete sia dannosa per impostazione predefinita e che l'accesso alla proprietà intellettuale sia consentito solo con una rigorosa selezione tramite politiche di sicurezza;
- riduzione al minimo dell'accesso ai dati e conduzione di audit interni sui dipendenti e sui fornitori con accesso.
Intelligenza artificiale generativa
Un altro punto dolente della cybersecurity è l'applicazione dell'intelligenza artificiale, in particolare dell'IA generativa.
L'IA generativa, o Intelligenza Artificiale Generativa, è un tipo di intelligenza artificiale relativamente nuovo che consente la creazione di contenuti audio, video e fotografici del tutto inediti. L'intelligenza artificiale è in costante apprendimento e può essere applicata a molti settori, in particolare dove i contenuti devono essere personalizzati, visualizzati e potenziati. Oppure per creare nuovi contenuti che promuovono un'idea, compresi contenuti fraudolenti. Già oggi, fino al 53% degli hacker utilizza l'intelligenza artificiale generativa nelle proprie attività.
L'aumento delle menzioni delle parole "AI" e "GPT" nei forum del darknet nel 2025 è anch'esso indicativo della crescente minaccia basata sull'IA. Oltre 800.000 post contengono queste parole, a indicare un forte interesse per l'argomento, anche considerando che nessuna delle campagne informatiche finora è stata condotta interamente dall'IA. E la parola chiave qui è ancora. È importante che uno specialista di cybersecurity comprenda che la spinta ad adottare l'IA generativa sta attualmente superando la capacità del settore di comprendere i rischi di sicurezza che queste nuove capacità comporteranno.
Inoltre, le caratteristiche dell'IA generativa ne hanno fatto la migliore fonte al mondo di deepfake, in grado di offrire innumerevoli varianti di inganno, se lo si desidera. È possibile creare un video o un audio con qualsiasi messaggio attribuibile a qualsiasi persona nota o a un conoscente mirato della potenziale vittima. Per le aziende, è possibile imitare gli ordini di manager o colleghi responsabili.
Come si contrastano i prodotti basati su IA generativa? Innanzitutto, esercita la dovuta diligenza. Non tutti i servizi di generazione di contenuti assistiti dall'IA creano il proprio prodotto in modo perfetto. Puoi riconoscere dal ritardo o dall'incoerenza delle espressioni facciali, della voce e dei gesti cosa è artificiale e cosa è naturale.
In secondo luogo, esiste un numero sufficiente di servizi a pagamento e gratuiti che eseguono una verifica automatica dei contenuti e forniscono una risposta su dove sono state utilizzate tecnologie di intelligenza artificiale e dove no.
Il "fattore umano"
Sorprendentemente, sono proprio i dipendenti di un'azienda una delle minacce più pericolose per la sicurezza delle informazioni. Fino al 70% di tutte le fughe di informazioni è causato da dipendenti che, intenzionalmente o meno, divulgano dati. Può trattarsi di un comune errore nelle comunicazioni online, di un'attività interna pianificata per sottrarre dati, o del "cadere" nel tranello del phishing. Non importa quale sia la causa: la minaccia esiste e va affrontata. Abbiamo scritto più diffusamente sull'insider trading nel nostro articolo precedente.
Ransomware
Il ransomware è un altro incubo per uno specialista della sicurezza, perché fondamentalmente, se si verifica, ci sono solo due opzioni: pagare o sperare nel backup. I truffatori di questo tipo prediligono in particolare richiedere il riscatto in criptovaluta. Questo è un motivo in più per andare oltre la trasparenza della blockchain di Bitcoin (BTC). Il denaro digitale offre diverse decine di criptovalute anonime che non possono essere tracciate in alcun modo nei movimenti tra proprietari (come Monero (XRP), Zcash (ZEC), Dash (DASH) e altre), il che aiuta molto gli hacker e per nulla uno specialista di cybersecurity.
L'IoT come minaccia alla sicurezza
L'Internet delle cose, o IoT, non è solo l'Amazon Echo di casa tua. L'Internet delle cose è molto più ampio e comprende serrature intelligenti, sistemi di sicurezza intelligenti, orologi, allarmi antincendio intelligenti, assistenti virtuali e molto altro. Quali sono i pericoli dell'Internet delle cose? Anche questi oggetti possono diventare bersaglio di attacchi, specialmente se coinvolti in operazioni critiche per il business. Secondo la ricerca, le prime 3 minacce provenienti dall'IoT si distribuiscono tra: attacchi ai dispositivi per operazioni critiche (33%), carenza di personale qualificato per garantire la sicurezza delle informazioni degli oggetti dell'Internet delle cose (IoT) (32%), protezione delle informazioni riservate sull'Internet delle cose (31%).
Il grattacapo per uno specialista di cybersecurity si riassume quindi in un semplice esempio: più dispositivi IoT compaiono nel perimetro aziendale, più problemi di sicurezza emergono.
Naturalmente, è impossibile limitare i problemi a questo solo elenco. Dobbiamo aggiungere gli attacchi DDoS, l'ingegneria sociale, la vulnerabilità dei servizi cloud, il phishing, il malware e molto altro. Il mondo diventa sempre più digitalizzato e dipendente da Internet. E la protezione di tutti questi dati è vitale: è proprio questo l'impegno a cui si dedica il professionista della sicurezza delle informazioni.
Proteggi i tuoi dati con il sistema Anexet DLP!
Non lasciare che le fughe di dati mettano a rischio la tua reputazione e la tua attività. La soluzione Anexet DLP previene efficacemente gli accessi non autorizzati, controlla il trasferimento di informazioni sensibili e garantisce il pieno controllo sui dati aziendali.
Garantisci oggi stesso la sicurezza e la riservatezza della tua azienda!
