


Kategorien
Mechanismen zur Sicherheit von Informationssystemen
 23
 13 Min.
In diesem Artikel betrachten wir die wichtigsten Mechanismen zur Sicherheit von Informationssystemen und warum Unternehmen sie benötigen.
Beginnen wir mit der Theorie.
Ein Informationssystem (im Folgenden — IS) ist eine Gesamtheit aus Software und Hardware sowie Abläufen und Methoden der Informationsverarbeitung innerhalb eines Unternehmens. Ein IS dient dazu, Daten zu erfassen, zu analysieren, zu speichern und zu übertragen. Ein gut aufgebautes IS ermöglicht es Unternehmen, Arbeitsprozesse zu optimieren und Geschäftsziele schneller zu erreichen.
Informationssicherheit (im Folgenden — IS) — der Zustand eines Informationssystems, in dessen Rahmen der Schutz geschützter Informationen vor unbefugtem Zugriff zum Zweck der Offenlegung, Nutzung, Veränderung und Zerstörung sichergestellt wird.
Informationswerte (im Folgenden IA genannt) sind sämtliche Informationen, die einem Unternehmen gehören, von ihm verwaltet oder gepflegt werden. Zu den Informationswerten zählen Dokumentationen, Diagramme, Zeichnungen, Bilder, Video- und Audiodateien, Datenbanken, Internetressourcen usw.
Mechanismen zur Sicherheit von Informationssystemen (im Folgenden OBIS-Mechanismen genannt) — Gesamtheit aus Hardware, organisatorischen Mitteln und Software, die zur Aufrechterhaltung der Stabilität und Sicherheit des IS eines Unternehmens eingesetzt werden.
Warum sollten Informationen geschützt werden?
Information ist jede Form von Wissen, das genutzt, gespeichert, umgewandelt und übermittelt werden kann. Informationen, ob sie Einzelpersonen oder Unternehmen gehören, können wertvoll sein, weil sie Dritten nicht bekannt sind, die sie in böser Absicht nutzen könnten, um sich zu bereichern oder einen Wettbewerbsvorteil zu erlangen.
Jede wertvolle Information, die einem Unternehmen gehört, ist ein Informationswert.
Die Informationen eines Unternehmens lassen sich wie folgt klassifizieren.
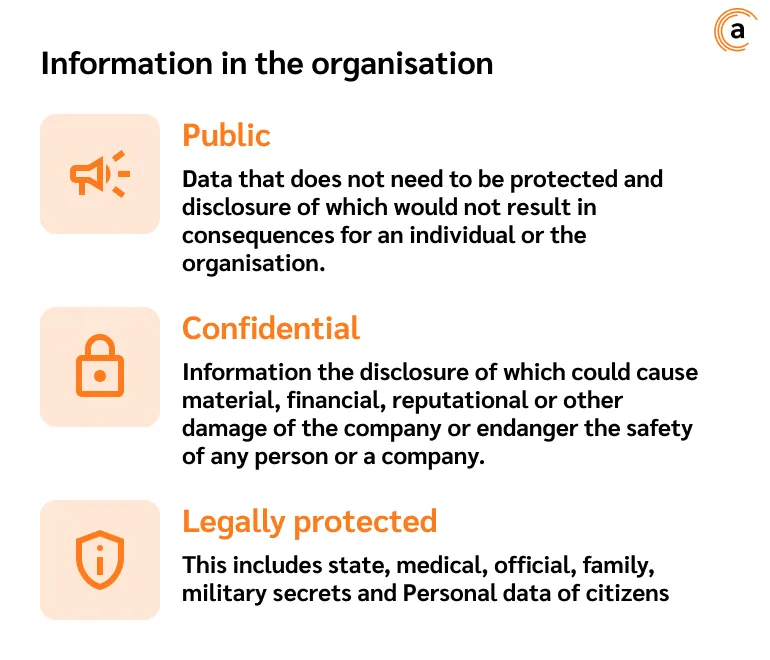
Die Informationen eines Unternehmens lassen sich wie folgt klassifizieren
- Öffentlich. Daten, die nicht geschützt werden müssen und deren Offenlegung für eine Einzelperson oder das Unternehmen keine Folgen hätte.
- Vertraulich. Informationen, deren Offenlegung dem Unternehmen materiellen, finanziellen, reputationsbezogenen oder sonstigen Schaden zufügen oder die Sicherheit einer Person oder eines Unternehmens gefährden könnte. Zum Schutz vertraulicher Informationen sollte im Unternehmen ein Geschäftsgeheimnisregime eingeführt werden.
- Gesetzlich geschützt. Dazu zählen Staats-, Medizin-, Amts-, Familien- und Militärgeheimnisse sowie personenbezogene Daten von Bürgern.
Um zu verhindern, dass wichtige Informationen in die Hände von Angreifern gelangen, müssen Schutzmaßnahmen ergriffen werden. Folgende Maßnahmen zum Schutz von Informationen in einem Unternehmen werden unterschieden.
Organisatorisch (administrativ). Entwicklung und Umsetzung der IS-Richtlinie, Arbeit mit den internen Vorschriften des Unternehmens, Schulung der Mitarbeiter in den Grundlagen der IS.
Physisch. Beschränkung des physischen Zugangs zu den Lagerbereichen der Informationswerte des Unternehmens: Installation von Türen, Schlössern, Videoüberwachungssystemen, Alarmanlagen. Nicht nur Menschen, sondern auch Naturkatastrophen stellen eine Bedrohung für Daten dar. Zum Schutz sensibler Daten müssen zuverlässige Tresore verwendet und Brandmeldeanlagen installiert werden.
Hardware- und Gerätetechnik. Einsatz elektronischer und elektronisch-mechanischer Geräte.
Software. Software, die auf Servern und Geräten installiert wird: DLP-Systeme, Antivirenprogramme, Zugriffskontrollsysteme, Firewalls, SIEM-Systeme und andere.
Staatliche Maßnahmen zur Regulierung des Schutzes vertraulicher Informationen
Ein unter IS-Fachleuten weithin bekanntes Normenwerk ist die ISO/IEC-Reihe. Fachexperten greifen bei der Implementierung von OBIS-Mechanismen in unternehmensinternen Prozessen am häufigsten darauf zurück.
- ISO/IEC 27001:2013 ist die bekannteste Norm der Reihe. Sie beschreibt zentrale Begriffe und Definitionen sowie Aspekte des IS-Managements und bietet praktische Anleitungen zum Aufbau eines effektiven und nachhaltigen IS-Systems.
- ISO/IEC 15408 — Liste von Kriterien zur Bewertung der Sicherheit von IT-Technologien (auf Software- und Hardware-Ebene) sowie Anforderungen an die Funktionalität von Sicherheitsmerkmalen. Darüber hinaus enthält das Dokument Bedrohungsbegründungen, grundlegende Richtlinien und Anforderungen.
- ISO/IEC 29100 — beschreibt Praktiken zur Aufrechterhaltung der IS sowie einen allgemeinen Rahmen für den Datenschutz.
Die vollständige Liste internationaler Normen findet sich auf der offiziellen Website der Internationalen Organisation für Normung.
Neben dem Schutz geschützter Daten sowie staatlicher, bankbezogener, medizinischer und anderer Geheimnisse müssen Unternehmen die Sicherheit bei Erhebung, Speicherung und Übermittlung personenbezogener Daten von Nutzern — Mitarbeitern, Kunden, Partnern, Auftragnehmern usw. — organisieren.
Der Begriff personenbezogene Daten (im Folgenden "PD" genannt) bezeichnet jede sensible Information über einen Nutzer: tatsächliche Adresse, Wohnadresse, Arbeitsplatz, Einkommensdaten, Telefonnummer, Passdaten, Bankdaten, E-Mail usw. Unternehmen, die personenbezogene Daten nutzen, müssen eine Reihe von Maßnahmen umsetzen, damit Nutzerinformationen nicht in die Hände krimineller Gruppen gelangen.
Zum Schutz personenbezogener Daten sind Unternehmen verpflichtet:
- Informationen über einen Nutzer nur mit dessen Zustimmung zu erheben, sei es schriftlich oder elektronisch;
- die Nutzer über die Erhebung personenbezogener Daten sowie über die Zwecke der Erhebung und Verarbeitung zu informieren;
- personenbezogene Daten der Nutzer nicht an Dritte weiterzugeben;
- eine Reihe von technischen und organisatorischen Maßnahmen umzusetzen, die darauf abzielen, die Risiken eines Datenlecks zu minimieren.
Die Einhaltung gesetzlicher Anforderungen wird im Rahmen von Prüfungen überwacht. Behördliche Prüfungen können geplant oder infolge größerer IS-Vorfälle veranlasst werden.
Für ein stabiles und zuverlässiges Unternehmens-IS wird empfohlen, spezialisierte Software zu installieren: Firewalls, Antivirenprogramme, Tools zur Angriffserkennung, Systeme zur Verhinderung nutzerbedingter Datenlecks (DLP-Systeme) sowie Systeme zur Erkennung von IS-Vorfällen (SIEM-Systeme).
Anzumerken ist, dass jedes eingeführte Produkt einer verpflichtenden behördlichen Zertifizierung unterliegen kann. Fehlt eine solche Software-Zertifizierung, werden die Schutzmaßnahmen von den Aufsichtsbehörden als unzureichend eingestuft.
Algorithmus des einheitlichen Mechanismus zur Gewährleistung der IS-Sicherheit
Zum Schutz sensibler Informationen, die keine Staatsgeheimnisse oder personenbezogenen Daten betreffen, kann ein Unternehmen Maßnahmen umsetzen, die sich an seinen IS-Zielen, seinem Budget und seinen Möglichkeiten orientieren. Dies kann entweder intern oder mithilfe integrierter Lösungen wie SIEM- und DLP-Systemen erfolgen. Bei der Auswahl einer Lösung lohnt es sich zudem zu berücksichtigen, ob das Unternehmen automatisierte Prozesssteuerungssysteme (APCS), CRM-Systeme, verschiedene Software zur Automatisierung der Dokumentenverwaltung usw. einsetzt.
In diesem Fall sind die Mechanismen zum Schutz des IS unabhängig von der gewählten Strategie für alle Unternehmen einheitlich. Der folgende Algorithmus dient als Beispiel:
- Audit des aktuellen Zustands des IS-Systems;
- Suche, Erkennung und Erfassung von Schwachstellen, Audit des Netzwerks und der Infrastrukturelemente;
- Entwicklung, Genehmigung und Umsetzung der IS-Richtlinie in der Unternehmensarbeit;
- Implementierung von Autorisierungs- und Authentifizierungsmechanismen;
- Implementierung eines Mechanismus zur Zugriffsdifferenzierung;
- kontinuierliche Überwachung des IS-Zustands, Suche nach, Erkennung und Erfassung von IS-Vorfällen sowie Erstellung einer Liste von Regeln zu deren Behandlung;
- Schutz der Kommunikationskanäle, über die sich Remote-Nutzer mit dem IS des Unternehmens verbinden können;
- Einführung kryptografischer Sicherheitsfunktionen in den IS-Betrieb;
- Kontinuierliche Überwachung der IS-Konfiguration und der Kompatibilität ihrer Komponenten.
Wichtig: Bei der Implementierung von OBIS-Mechanismen sollte das Prinzip der Angemessenheit eingehalten werden. Das bedeutet, dass die Kosten für die Umsetzung des Datenschutzes dessen Wert nicht übersteigen sollten und die ergriffenen Maßnahmen die Effizienz der Geschäftsprozesse nicht beeinträchtigen sollten.
Im Folgenden betrachten wir die Sicherheitsmaßnahmen für Unternehmen im Detail.
Mechanismen zur Sicherheit von Informationssystemen
Schauen wir uns die gängigsten Maßnahmen zum Schutz geschützter Informationswerte an.
Zugriffskontrolle (auch AC)
Die Zugriffskontrolle ist ein Mechanismus, mit dem sich Zugriffsebenen der Nutzer auf Unternehmensdaten und -ressourcen verwalten lassen.
Eine effektive Zugriffskontrolle kann dabei helfen,
- die Risiken der Exfiltration von für das Unternehmen wichtigen Informationswerten erheblich zu reduzieren;
- gesetzliche Anforderungen einzuhalten und Strafen zu vermeiden.
Die Zugriffskontrolle wird in drei Phasen verwaltet.
- Der erste Schritt ist die Identifizierung und Authentifizierung des Nutzers.
- Die zweite Phase — nach der Autorisierung legt das System die Zugriffsebene auf bestimmte Informationswerte fest, d. h. welche Vorgänge ein Nutzer durchführen darf: Herunterladen, Ändern, Löschen, Lesen usw.
- Die dritte Phase — das System gewährt den Zugriff. Bei Bedarf lässt sich die weitere Arbeit des Mitarbeiters mit der vertraulichen Datei kontrollieren.
Um die Risiken eines Verlusts von Informationswerten des Unternehmens durch menschliches Versagen zu minimieren, wird empfohlen, den Zugriff auf vertrauliche Daten mindestens alle 6 Monate zu überprüfen.
Identifizierung und Authentifizierung (auch IAF)
Die Identifizierung legt fest, wer ein Nutzer ist, beispielsweise anhand seines Kontonamens oder persönlichen Identifikators.
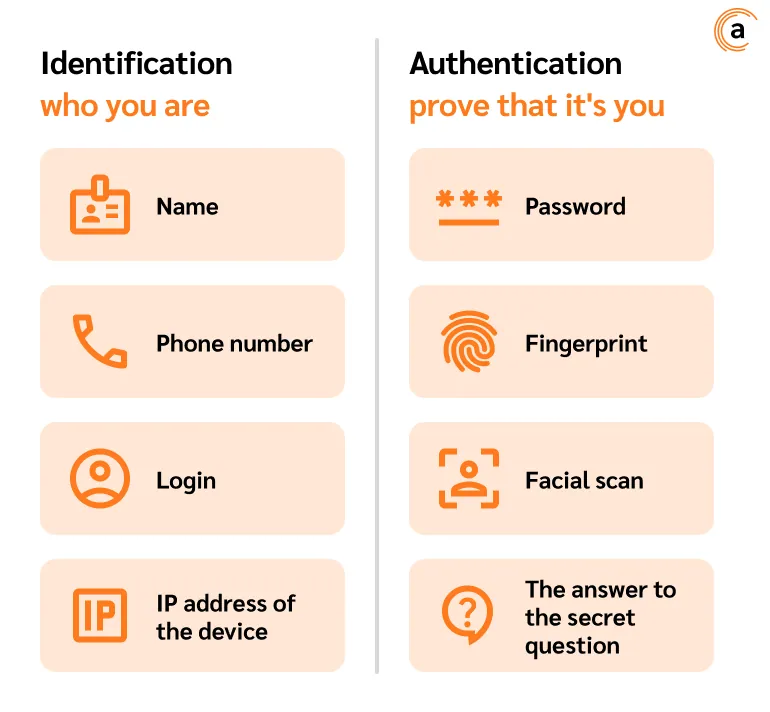
Die Authentifizierung ist die Methode, mit der ein Nutzer nachweist, dass er der rechtmäßige Inhaber eines Kontos ist. Die Authentifizierung stellt die Identität anhand von Passwörtern, biometrischen Merkmalen oder Sicherheitscodes fest, die an eine vertrauenswürdige Telefonnummer gesendet werden. Zur Reduzierung der Risiken eines unbefugten Zugriffs wird eine Multi-Faktor-Authentifizierung empfohlen.
Der Identifizierungs- und Authentifizierungsprozess kann für Nutzer innerhalb eines einzelnen Unternehmens zentralisiert werden. In diesem Arbeitsschema erhalten Nutzer Identifikatoren, mit denen sie sich gleichzeitig bei mehreren Konten anmelden können: Diensten, Anwendungen, Mail-Diensten und anderen.
Erst nachdem ein Nutzer identifiziert und authentifiziert wurde, erhält er autorisierten Zugriff auf das IS des Unternehmens und dessen Ressourcen.
Beschränkung der Softwareumgebung (SER)
Verschiedene Dienste, Software und deren Komponenten, die von Mitarbeitern nicht zur Erfüllung ihrer Arbeitsaufgaben genutzt werden, können Schwachstellen aufweisen, die von Angreifern für einen unbefugten Zugriff auf das IS und dessen Ressourcen ausgenutzt werden können. Daher wird Unternehmen empfohlen, Maßnahmen zur Beschränkung der Softwareumgebung umzusetzen.
Zu den Maßnahmen des OPS-Prozesses gehören unter anderem folgende Vorgänge:
- Regelung des Starts von Software und ihren Komponenten (auch beim Hochfahren des Betriebssystems) sowie Konfiguration der Startparameter;
- Kontrolle der laufenden Software;
- Regelung der Installation von Software und ihren Komponenten;
- Verwaltung temporärer Dateien.
Verschiedene Skripte, Treiber, Subsysteme, Dateisysteme, Schnittstellen, manche Webserver usw. können unnötige oder für die IS bedrohliche Funktionen aufweisen. Das Deaktivieren oder Entfernen aller nicht genutzten Dienste, Systeme, Services, Protokolle und Funktionen kann das Risiko von Cyberangriffen erheblich reduzieren.
Sicherheitsaudit
Dies ist eine Bewertung der IS-Statusindikatoren im Hinblick auf die Einhaltung der genehmigten Sicherheitsrichtlinie des Unternehmens. Ziel des Audits ist es, Schwachstellen im IS-System zu identifizieren, bestehende Risiken zu bewerten und zu kategorisieren sowie Empfehlungen zur Verringerung der Wahrscheinlichkeit ihres Eintretens zu entwickeln.
Auf Grundlage der Auditergebnisse wird ein Bericht über den aktuellen Zustand des IS-Systems, festgestellte Schwachstellen und Empfehlungen zu deren Behebung erstellt. Dies ermöglicht der Unternehmensleitung, fundierte Entscheidungen zur Risikominderung und Verbesserung der Schutzmechanismen zu treffen.
Das Audit untersucht:
- die bestehende Sicherheitsrichtlinie;
- umgesetzte Verfahren und deren Wirksamkeit;
- eingesetzte technische Schutzmittel — Antivirensoftware, Systeme zur Angriffsprävention, Firewalls usw.;
- umgesetzte organisatorische Maßnahmen — Authentifizierung und Identifizierung, Zugriffskontrolle, Schulung der Mitarbeiter in den Grundlagen der IS usw.;
- potenzielle Schwachstellen und die daraus resultierenden Risiken.
Ein Sicherheitsaudit kann sowohl unternehmensintern als auch durch externe Prüfer durchgeführt werden. Die Wahl sollte sich an der Größe des Unternehmens und der Komplexität der anstehenden Aufgaben orientieren.
Antivirenschutz (AVP)
Antivirenschutz im Kontext der Sicherung des Unternehmens-IS ist eine Reihe von Maßnahmen und Technologien, die zur Erkennung, Blockierung und Vernichtung von Schadsoftware (Viren, Würmer, Trojaner und andere) auf Mitarbeitergeräten oder im Unternehmensnetzwerk eingesetzt werden.
Unter anderem lassen sich folgende Komponenten der Antivirenverteidigung eines Unternehmens hervorheben.
- Antivirensoftware.
- Regelmäßige Aktualisierung der Signaturen, d. h. der Virendatenbank, damit Antivirenprogramme Schadsoftware rechtzeitig erkennen und vernichten können.
- Regelmäßiges Scannen des IS auf neue Bedrohungen.
- Kontinuierliche Überwachung der Softwareaktivität zur Erkennung verdächtigen Verhaltens, das mit der Aktivität von Viren oder anderer Schadsoftware in Verbindung stehen könnte.
- Firewall. Erforderlich zur Kontrolle des ein- und ausgehenden Netzwerkverkehrs.
- Sandbox. Eine isolierte Umgebung zum Ausführen verdächtiger Software und Lesen von Dateien, in der sich deren Verhalten und Auswirkungen auf das IS sicher untersuchen lassen.
Wichtig! Um den Antivirenschutz wirksam zu halten, ist es notwendig, nicht nur die Antivirensoftware, sondern auch jede andere im IS installierte Software rechtzeitig zu aktualisieren. Zusammen mit der Einführung neuer Softwarefunktionen beheben Entwickler auch Schwachstellen, die zwischen den Updates entdeckt wurden.
Intrusion Prevention System (auch PSB)
Das Intrusion Prevention System ist ein Netzwerksicherheitstool, das das Netzwerk in Echtzeit auf bösartige Aktivitäten überwacht und Maßnahmen zu deren Verhinderung ergreift, einschließlich Alarmierung, Blockierung oder Entfernung im Falle ihres Auftretens. Ein IDS kann ein Hardwaregerät oder ein Softwarepaket oder eine Kombination aus beidem sein.
In der Regel funktioniert das PSB wie folgt: Wenn ein unbefugter Nutzer Zugriff auf das Netzwerk erhält, erkennt das System die verdächtige Aktivität, protokolliert die IP-Adresse und reagiert auf die Bedrohung unter Berücksichtigung der vom Netzwerkadministrator vorkonfigurierten Regeln.
Sicherstellung der Integrität (auch AI)
Organisationen, die mit personenbezogenen Daten und sensiblen Informationen arbeiten, sind verpflichtet:
- die Integrität der PD sowie die Integrität der Software zum Schutz von Informationen zu kontrollieren;
- Bedingungen für die Aufrechterhaltung der Stabilität und die Möglichkeit der Softwarewiederherstellung im Falle von Vorfällen zu schaffen;
- die Rechte des Personals zur Eingabe von Informationen in das IS zu regeln;
- die Integrität, Vollständigkeit und Korrektheit der in das IS eingegebenen Informationen zu kontrollieren usw.
Sicherstellung der Verfügbarkeit (auch EA)
Unternehmen müssen:
- ausfallsichere technische Mittel in den IS-Betrieb einführen;
- Sicherungskopien geschützter Daten erstellen;
- die Möglichkeit unterstützen, geschützte Daten aus Sicherungsmedien wiederherzustellen usw.
Schutz technischer Mittel und Systeme (PTS)
Organisationen, die geschützte Informationen verarbeiten, müssen:
- Maßnahmen zum Schutz der mit technischen Mitteln verarbeiteten Daten ergreifen;
- den Zugang zu Räumlichkeiten beschränken, in denen sich Geräte zur Speicherung und Verarbeitung geschützter Daten befinden;
- die Risiken von Umwelteinwirkungen auf technische Mittel reduzieren usw.
Eine vollständige Liste der einschlägigen behördlichen Vorschriften zur Gewährleistung der Datenintegrität und -verfügbarkeit sowie zu Maßnahmen zum Schutz technischer Mittel finden Sie auf dem offiziellen Portal der zuständigen Behörde.
Schutz des Informations- (automatisierten) Systems und seiner Komponenten (ISP)
Die ISP-Empfehlungen verpflichten Unternehmen zu:
Entwicklung und Umsetzung von Regeln und Verfahren zum Datenschutz; Schutz des Perimeters des Unternehmens-IS; Beschränkung des Zugangs zu verbotenen Internetressourcen; Verbot unbefugter Verbindungen zu Peripheriegeräten; Einsatz von Sicherheitsfunktionen für drahtlose Netzwerke usw.
Eine vollständige Liste der Vorschriften findet sich auf der Website der zuständigen Organisation.
Sicherheitsmanagementplanung (SMP)
SMP — ist der Prozess der Entwicklung und Umsetzung von Strategien und Taktiken zur Aufrechterhaltung der Sicherheit in einer Organisation.
Meilensteine des SMP:
- Risikoanalyse, d. h. Identifizierung potenzieller Bedrohungen und Schwachstellen, die sich negativ auf das IS der Organisation auswirken könnten;
- Entwicklung, Umsetzung oder Aktualisierung von Regeln (Richtlinien): d. h. Erstellung eines Dokuments, das die Ziele, Grundsätze und Anforderungen für den Schutz sensibler Informationen festlegt;
- Auswahl von Schutzmethoden und -mitteln, z. B. Installation von Videoüberwachung, Organisation des physischen Schutzes, Implementierung von Zugriffskontrollmechanismen usw.;
- Zuweisung von Verantwortlichkeiten und Ressourcen.
Software-Update-Management (auch SUM)
Software-Update-Management — ist der Prozess der regelmäßigen Aktualisierung von Software auf Geräten, Servern und anderen Komponenten des IS.
Das SUM ist erforderlich, um:
- Schwachstellen zum Schutz vor Cyberbedrohungen zu beseitigen;
- die Widerstandsfähigkeit und Leistung des IS zu verbessern;
- gesetzliche Vorgaben einzuhalten;
- den korrekten Betrieb der Software sowie der implementierten Mechanismen und Praktiken insgesamt sicherzustellen.
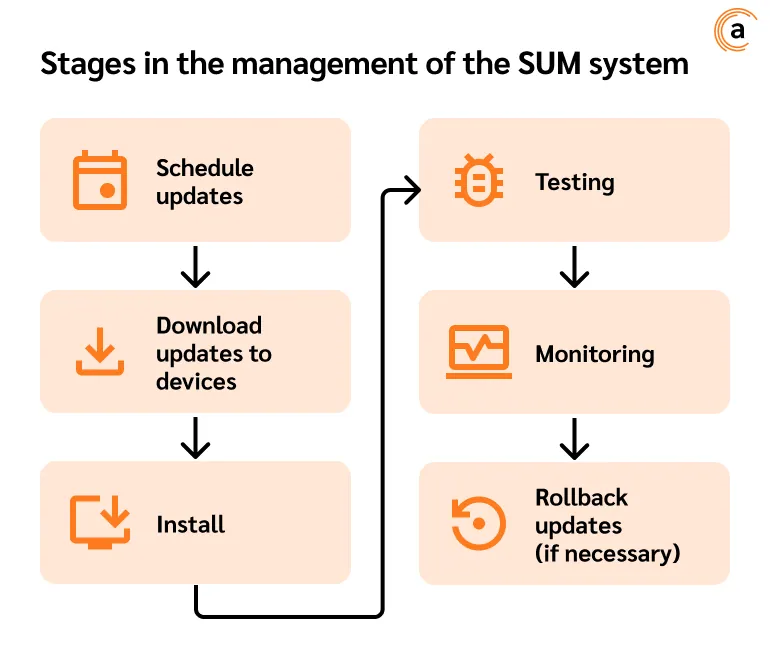
Die Verwaltung des SUM-Systems umfasst mehrere Phasen: Updates planen > Updates auf Geräte herunterladen > Installieren > Testen > Überwachen > Updates zurücksetzen (falls erforderlich).
Für eine effektive Verwaltung von Aktualisierungen sind spezialisierte Tools und Mittel erforderlich.
Reaktion auf Sicherheitsvorfälle (auch SIR)
Der Prozess besteht aus 3 Schritten.
- Lokalisierung. In der Lokalisierungsphase ist es wichtig festzustellen, wo der Vorfall aufgetreten ist und wer ihn ausgelöst hat. Zudem ist es wichtig, Maßnahmen zu ergreifen, um die Ausbreitung des Vorfalls einzudämmen.
- Bewertung der Auswirkungen und Behebung. Jede Auswirkung von Vorfällen auf das IS des Unternehmens muss analysiert und neutralisiert werden.
- Analyse und Erfassung von Vorfällen. Auf Grundlage der gesammelten Daten sollte die verantwortliche Person Maßnahmen ergreifen, um die eigentlichen Ursachen des Vorfalls zu beseitigen.
Sicherstellung von Maßnahmen in Notfallsituationen (EAM)
Eine Liste von Anforderungen zur Gewährleistung der Datensicherheit in Ausnahmesituationen regelt:
- den Reaktionsalgorithmus im Notfall;
- Regeln für die Entwicklung eines Notfallplans;
- Methoden zur Schulung des Personals im Verhalten in Notfallsituationen usw.
Gemäß dem Dokument sind Unternehmen, die mit personenbezogenen und vertraulichen Daten arbeiten, verpflichtet:
- alternative Orte zur Speicherung und Verarbeitung geschützter Daten für den Vorfallfall zu schaffen;
- die Stabilität und Wiederherstellbarkeit von Software, technischen Mitteln und Kommunikationskanälen im Falle von Ausfällen und Störungen sicherzustellen;
- Vorfälle zu analysieren und Maßnahmen zur Verringerung des Risikos ihres Auftretens zu ergreifen usw.
Information und Schulung der Mitarbeiter
Dies ist eine Reihe von Maßnahmen zur Sensibilisierung der Mitarbeiter für die Bedeutung der IS, zu ihrer Schulung in der korrekten Nutzung von IS-Ressourcen und -Mechanismen sowie in der Reaktion auf Vorfälle. Der Prozess der Information und Schulung der Mitarbeiter wird auch als "Sicherheitsertüchtigung" des Personals bezeichnet.
Die Umsetzung des Mechanismus zur Information und Schulung der Mitarbeiter ermöglicht es, die Risiken einer Datenexfiltration durch Verschulden des Personals erheblich zu reduzieren.
Information und Schulung der Mitarbeiter umfasst:
- Durchführung verschiedener Seminare, Schulungen und Webinare;
- Verbreitung von Informationen über aktuelle Bedrohungen auf jede für das Unternehmen geeignete Weise (Rundschreiben per E-Mail-Dienste, Messenger);
- Durchführung von Übungen zur Festigung der erworbenen Fähigkeiten.
Fazit
Die Umsetzung allgemeiner Mechanismen zur Sicherheit von Informationssystemen ist heute nicht nur eine Notwendigkeit — sie ist eine unmittelbare Verpflichtung für jede Organisation, die mit personenbezogenen Daten von Mitarbeitern und Kunden sowie mit Informationen umgeht, die Geschäftsgeheimnisse darstellen.
Die Einhaltung der vorgeschriebenen Maßnahmen wird durch behördliche Prüfungen überwacht. Entspricht die IS-Infrastruktur des Unternehmens nicht den Vorschriften, können die Aufsichtsbehörden Sanktionen oder Bußgelder gegen das Unternehmen verhängen.
