


Catégories
Mécanismes de sécurité des systèmes d'information
 23
 13 min
Dans cet article, nous allons examiner les principaux mécanismes de sécurité des systèmes d'information et les raisons pour lesquelles les entreprises en ont besoin.
Commençons par la théorie.
Le système d'information (ci-après — SI) est un ensemble de logiciels et de matériels, ainsi que d'opérations et de méthodes de traitement de l'information au sein de l'entreprise. Le SI sert à collecter, analyser, stocker et transférer des données. Un SI bien conçu permet aux entreprises d'optimiser leurs processus de travail et d'atteindre plus rapidement leurs objectifs commerciaux.
La sécurité de l'information (ci-après — SI) — état du système d'information dans le cadre duquel la protection des informations protégées contre tout accès non autorisé à des fins de divulgation, d'utilisation, de modification et de destruction est assurée.
Les actifs informationnels (ci-après dénommés AI) désignent toute information détenue, gérée ou conservée par une entreprise. Les actifs informationnels comprennent la documentation, les schémas, les dessins, les images, les fichiers vidéo et audio, les bases de données, les ressources Internet, etc.
Les mécanismes de sécurité des systèmes d'information (ci-après dénommés mécanismes MSSI) — ensemble de moyens matériels, organisationnels et logiciels utilisés pour maintenir la stabilité et la sécurité du SI de l'entreprise.
Pourquoi faut-il protéger l'information ?
L'information est toute forme de connaissance pouvant être utilisée, stockée, transformée et transmise. L'information, qu'elle appartienne à des particuliers ou à des entreprises, peut avoir de la valeur précisément parce qu'elle n'est pas connue de tiers susceptibles de l'utiliser dans une intention malveillante, pour s'enrichir ou pour obtenir un avantage concurrentiel.
Toute information de valeur détenue par une entreprise constitue un actif informationnel.
L'information d'une organisation peut être classée comme suit.
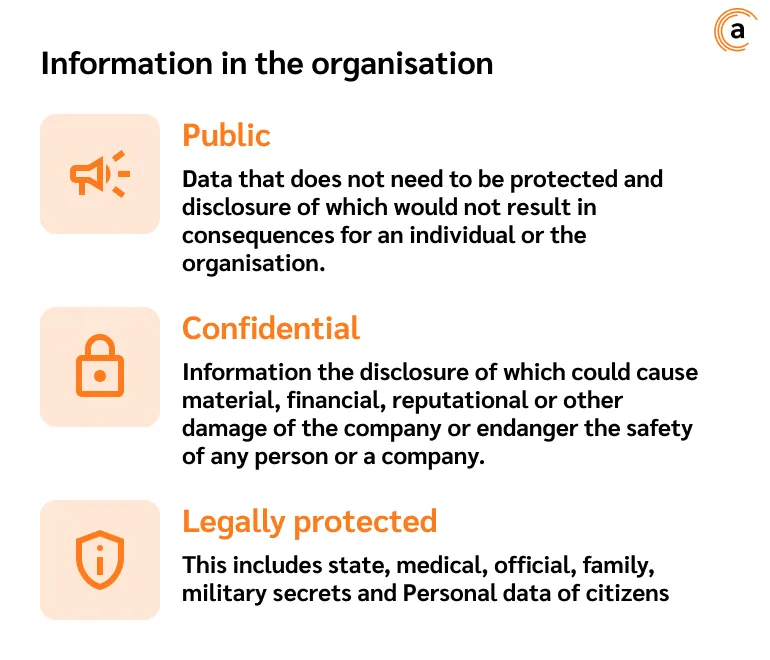
L'information d'une organisation peut être classée comme suit
- Publique. Données qui n'ont pas besoin d'être protégées et dont la divulgation n'entraînerait aucune conséquence pour une personne ou pour l'organisation.
- Confidentielle. Information dont la divulgation pourrait causer un préjudice matériel, financier, réputationnel ou autre à l'entreprise, ou compromettre la sécurité d'une personne ou d'une entreprise. Pour protéger les informations confidentielles, un régime de secret des affaires doit être mis en place au sein de l'entreprise.
- Protégée par la loi. Cela inclut les secrets d'État, médicaux, professionnels, familiaux, militaires, ainsi que les données personnelles des citoyens.
Pour éviter que des informations importantes ne tombent entre les mains de personnes malveillantes, il est nécessaire de prendre des mesures de protection. On distingue les mesures suivantes pour protéger l'information au sein d'une entreprise.
Organisationnelles (administratives). Élaboration et mise en œuvre de la politique de sécurité de l'information, travail sur les règlements internes de l'entreprise, formation du personnel aux bases de la sécurité de l'information.
Physiques. Restriction de l'accès physique aux zones de stockage des actifs informationnels de l'entreprise : installation de portes, de serrures, de systèmes de vidéosurveillance, de systèmes d'alarme. Les personnes ne sont pas la seule menace pour les données : les catastrophes naturelles en constituent une autre. Pour protéger les données sensibles, il est nécessaire d'utiliser des coffres-forts fiables et d'installer des systèmes d'alarme incendie.
Matérielles. Utilisation de dispositifs électroniques et électromécaniques.
Logicielles. Logiciels installés sur les serveurs et les équipements : systèmes DLP, antivirus, systèmes de contrôle d'accès, pare-feu, systèmes SIEM, etc.
Mesures gouvernementales régissant la protection des informations confidentielles
L'ensemble de normes le plus connu parmi les professionnels de la sécurité de l'information est la série ISO/IEC. C'est celle à laquelle les experts du domaine se réfèrent le plus souvent lors de la mise en œuvre des mécanismes MSSI dans les processus de l'entreprise.
- ISO/IEC 27001:2013 est la norme la plus connue de la série. Elle décrit les termes et définitions clés, ainsi que les aspects de la gestion de la sécurité de l'information, et fournit des recommandations pratiques pour construire un système de sécurité de l'information efficace et durable.
- ISO/IEC 15408 — liste de critères d'évaluation de la sécurité des technologies informatiques (au niveau logiciel et matériel), ainsi que des exigences relatives aux fonctionnalités de sécurité. Le document contient en outre des justifications de menaces, des politiques de base et des exigences.
- ISO/IEC 29100 — décrit les pratiques de maintien de la sécurité de l'information et un cadre général de protection de la vie privée.
La liste complète des normes internationales est disponible sur le site officiel de l'Organisation internationale de normalisation.
Outre la protection des informations protégées, ainsi que des secrets d'État, bancaires, médicaux et autres, les entreprises doivent organiser la sécurité de la collecte, du stockage et de la transmission des données personnelles des utilisateurs — employés, clients, partenaires, prestataires, etc.
Le terme données personnelles (ci-après « DP ») désigne toute information sensible concernant un utilisateur : adresse réelle, adresse de résidence, lieu de travail, données de revenus, numéro de téléphone, données de passeport, données bancaires, e-mail, etc. Les entreprises qui utilisent des données personnelles doivent mettre en œuvre un ensemble de mesures garantissant que les informations des utilisateurs ne tombent pas entre les mains de groupes cybercriminels.
Afin de protéger les données personnelles, les entreprises sont tenues de :
- collecter des informations sur un utilisateur uniquement avec son consentement, sous forme écrite ou électronique ;
- il est obligatoire d'informer les utilisateurs de la collecte de leurs données personnelles, ainsi que des finalités de la collecte et du traitement ;
- ne pas transférer les données personnelles des utilisateurs à des tiers ;
- mettre en œuvre un ensemble de mesures matérielles, techniques et organisationnelles visant à minimiser les risques de fuite de données.
Le respect des exigences réglementaires est contrôlé lors d'inspections. Les inspections réglementaires peuvent être planifiées ou déclenchées à la suite d'incidents de sécurité de grande ampleur.
Pour créer un SI d'entreprise stable et fiable, il est recommandé d'installer des logiciels spécialisés : pare-feu, antivirus, outils de détection d'intrusion, systèmes empêchant les fuites de données causées par les utilisateurs (systèmes DLP), systèmes de détection d'incidents de sécurité (systèmes SIEM).
À titre indicatif, chaque solution mise en œuvre doit faire l'objet d'une certification obligatoire conforme à la réglementation en vigueur. En l'absence de certification du logiciel, les mesures de protection seront jugées invalides par les autorités de contrôle.
Algorithme du mécanisme unifié de sécurité de l'information
Afin de protéger les informations sensibles qui ne relèvent ni des secrets d'État ni des données personnelles, une entreprise peut mettre en œuvre un ensemble de mesures fondées sur ses objectifs de sécurité de l'information, son budget et ses capacités. Cela peut se faire en interne ou à l'aide de solutions intégrées, telles que les systèmes SIEM et DLP. En outre, lors du choix d'une solution, il convient de tenir compte du fait que l'entreprise utilise ou non des systèmes de contrôle de processus automatisés (SCPA), des systèmes CRM, divers logiciels d'automatisation de la gestion documentaire, etc.
Dans ce cas, quelle que soit la stratégie choisie, les mécanismes de protection du SI seront unifiés pour toutes les entreprises. L'algorithme suivant en est un exemple :
- audit de l'état actuel du système de sécurité de l'information ;
- recherche, détection et enregistrement des vulnérabilités, audit du réseau et des éléments d'infrastructure ;
- élaboration, approbation et mise en œuvre de la politique de sécurité de l'information dans le travail de l'entreprise ;
- mise en œuvre des mécanismes d'autorisation et d'authentification ;
- mise en œuvre d'un mécanisme de différenciation des accès ;
- surveillance continue de l'état de la sécurité de l'information, recherche, identification et enregistrement des incidents de sécurité et, en outre, création d'une liste de règles de réponse à ces incidents ;
- protection des canaux de communication par lesquels les utilisateurs distants peuvent se connecter au SI de l'entreprise ;
- introduction de dispositifs de protection cryptographique dans le fonctionnement du SI ;
- Surveillance continue de la configuration du SI et de la compatibilité de ses composants.
Important : lors de la mise en œuvre des mécanismes MSSI, il convient de respecter le principe de raisonnabilité. Cela signifie que le coût de mise en œuvre de la protection des données ne doit pas dépasser sa valeur, et que les mesures prises ne doivent pas nuire à l'efficacité des processus métier.
Ensuite, nous examinerons en détail les mesures de sécurité des SI d'entreprise.
Mécanismes de sécurité des systèmes d'information
Examinons les mesures les plus courantes visant à protéger les actifs informationnels protégés.
Contrôle d'accès (également AC)
Le contrôle d'accès est un mécanisme qui permet de gérer les niveaux d'accès des utilisateurs aux données et ressources de l'entreprise.
Un contrôle d'accès efficace peut aider à :
- réduire considérablement les risques d'exfiltration d'actifs informationnels importants pour l'entreprise ;
- se conformer aux exigences réglementaires et éviter des sanctions.
Le contrôle d'accès est géré en trois phases.
- La première étape est l'identification et l'authentification de l'utilisateur.
- La deuxième étape — après l'autorisation, le système détermine un niveau d'accès à un actif informationnel donné, c'est-à-dire les opérations que l'utilisateur peut effectuer : téléchargement, modification, suppression, lecture, etc.
- La troisième étape — le système accorde l'accès. Si nécessaire, il est possible de contrôler la suite du travail de l'employé avec le fichier confidentiel.
Afin de minimiser les risques de fuite d'actifs informationnels de l'entreprise dus au facteur humain, il est recommandé d'auditer l'accès aux données confidentielles au moins une fois tous les 6 mois.
Identification et authentification (également IAF)
L'identification définit qui est un utilisateur, par exemple, via le nom de son compte ou un identifiant personnel.
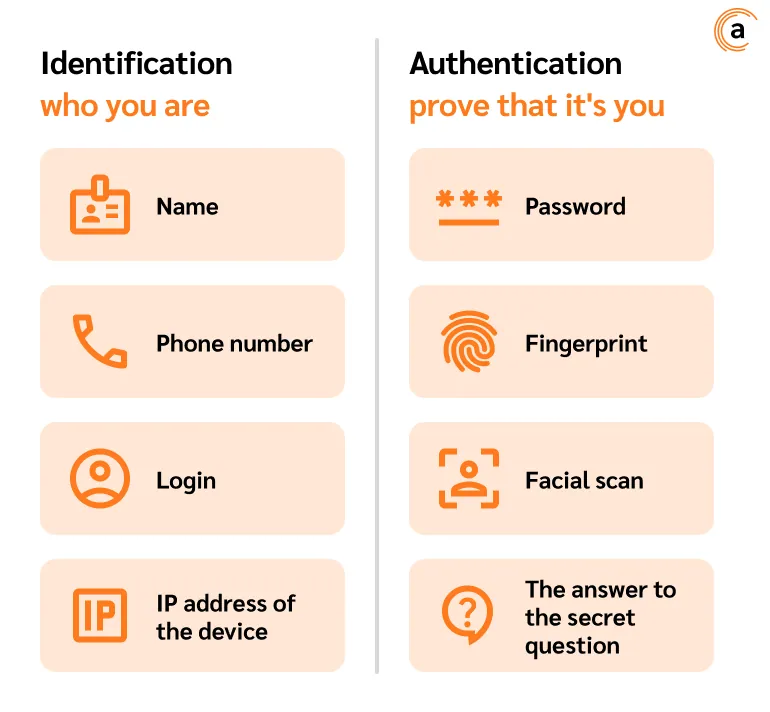
L'authentification est un moyen pour un utilisateur de prouver qu'il est bien le titulaire légitime d'un compte. L'authentification établit l'identité à l'aide de mots de passe, de données biométriques ou de codes de sécurité envoyés à un numéro de téléphone de confiance. L'authentification multifacteur est recommandée pour réduire les risques d'accès non autorisé.
Le processus d'identification et d'authentification peut être centralisé pour les utilisateurs au sein d'une même entreprise. Dans ce schéma de fonctionnement, des identifiants sont attribués aux utilisateurs, qui peuvent les utiliser pour se connecter à plusieurs comptes à la fois : services, applications, messageries, etc.
Ce n'est qu'après avoir été identifié et authentifié qu'un utilisateur peut obtenir un accès autorisé au SI de l'entreprise et à ses ressources.
Restriction de l'environnement logiciel (REL)
Divers services, logiciels et leurs composants qui ne sont pas utilisés par les employés pour effectuer leurs tâches peuvent présenter des vulnérabilités exploitables par des attaquants pour obtenir un accès non autorisé au SI et à ses ressources. Il est donc recommandé aux entreprises de mettre en œuvre des mesures visant à restreindre l'environnement logiciel.
Entre autres, le processus REL comprend les opérations suivantes :
- réglementation du démarrage des logiciels et de leurs composants (y compris pendant le démarrage du système d'exploitation), ainsi que configuration des paramètres de démarrage ;
- contrôle des logiciels en cours d'exécution ;
- réglementation de l'installation des logiciels et de leurs composants ;
- gestion des fichiers temporaires.
Divers scripts, pilotes, sous-systèmes, systèmes de fichiers, interfaces, certains serveurs web, etc. peuvent présenter des fonctionnalités inutiles ou menaçantes pour la sécurité de l'information. Désactiver ou supprimer tous les services, systèmes, protocoles et fonctions inutilisés peut réduire considérablement le risque de cyberattaques.
Audit de sécurité
Il s'agit d'une évaluation des indicateurs d'état du SI par rapport à la politique de sécurité approuvée de l'entreprise. L'objectif de l'audit est d'identifier les vulnérabilités du système d'information, d'évaluer les risques existants et de les classer, puis d'élaborer des recommandations pour réduire la probabilité de leur survenue.
Sur la base des résultats de l'audit, un rapport est rédigé sur l'état actuel du SI, les vulnérabilités identifiées et les recommandations pour y remédier. Cela permet à la direction de l'organisation de prendre des décisions éclairées sur l'atténuation des risques et l'amélioration des mécanismes de protection.
L'audit examine :
- la politique de sécurité existante ;
- les procédures mises en œuvre et leur efficacité ;
- les moyens techniques de protection utilisés — logiciels antivirus, systèmes de prévention des intrusions, pare-feu, etc. ;
- les mesures organisationnelles mises en œuvre — authentification et identification, contrôle d'accès, formation des employés aux bases de la sécurité de l'information, etc. ;
- les vulnérabilités potentielles et les risques qu'elles engendrent.
L'audit de sécurité peut être réalisé en interne ou par des auditeurs externes. Le choix doit se fonder sur la taille de l'entreprise et la complexité des tâches auxquelles le SI est confronté.
Protection antivirus (PAV)
La protection antivirus, dans le cadre de la préservation du SI de l'entreprise, est un ensemble de mesures et de technologies utilisées pour détecter, bloquer et détruire les logiciels malveillants (virus, vers, chevaux de Troie et autres) présents sur les appareils du personnel ou au sein du réseau de l'entreprise.
Entre autres, les composants suivants de la défense antivirus d'entreprise se distinguent.
- Logiciel antivirus.
- Mise à jour régulière des signatures, c'est-à-dire de la base de données de virus, afin que les antivirus puissent détecter et détruire les logiciels malveillants en temps voulu.
- Analyse régulière du SI à la recherche de nouvelles menaces.
- Surveillance continue de l'activité des logiciels afin de détecter tout comportement suspect pouvant être lié à l'activité de virus ou d'autres logiciels malveillants.
- Pare-feu. Nécessaire pour contrôler le trafic réseau entrant et sortant.
- Bac à sable (sandbox). Environnement isolé pour l'exécution de logiciels suspects et la lecture de fichiers, permettant d'étudier en toute sécurité leur comportement et leur impact sur le SI.
Important ! Pour que la protection antivirus reste efficace, il est nécessaire de mettre à jour en temps voulu non seulement le logiciel antivirus, mais aussi tout autre logiciel installé dans le SI. Parallèlement à l'introduction de nouvelles fonctionnalités, les éditeurs corrigent également les vulnérabilités découvertes entre les mises à jour.
Système de prévention des intrusions (également SPI)
Le système de prévention des intrusions est un outil de sécurité réseau qui surveille le réseau en temps réel à la recherche d'activités malveillantes et prend des mesures pour les empêcher, notamment en alertant, en bloquant ou en les supprimant si elles se produisent. Un SPI peut être un dispositif matériel, un logiciel, ou une combinaison des deux.
En règle générale, le SPI fonctionne comme suit : si un utilisateur non autorisé accède au réseau, le système identifie l'activité suspecte, enregistre l'adresse IP et réagit à la menace en tenant compte des règles préconfigurées par l'administrateur réseau.
Garantie de l'intégrité (également GI)
Les organisations traitant des données personnelles et des informations sensibles sont tenues de :
- contrôler l'intégrité des DP, ainsi que l'intégrité du logiciel de protection de l'information ;
- créer les conditions permettant de maintenir la stabilité et la possibilité de restauration du logiciel en cas d'incident ;
- réglementer les droits du personnel à saisir des informations dans le SI ;
- contrôler l'intégrité, l'exhaustivité et l'exactitude des informations saisies dans le SI, etc.
Garantie de la disponibilité (également GD)
Les entreprises doivent :
- introduire des moyens techniques tolérants aux pannes dans le fonctionnement du SI ;
- créer des copies de sauvegarde des données protégées ;
- soutenir la possibilité de restaurer les données protégées à partir de supports de sauvegarde, etc.
Protection des moyens techniques et des systèmes (PMTS)
Les organisations traitant des informations protégées doivent :
- prendre des mesures pour protéger les données traitées par des moyens techniques ;
- restreindre l'accès aux locaux où se trouvent les équipements de stockage et de traitement des données protégées ;
- réduire les risques d'impact environnemental sur les moyens techniques, etc.
Pour une liste complète des réglementations relatives à la garantie de l'intégrité et de la disponibilité des données, ainsi qu'aux mesures de protection des moyens techniques, veuillez consulter le portail officiel de l'autorité compétente.
Protection du système d'information (automatisé) et de ses composants (PSI)
Les recommandations PSI obligent les entreprises à :
élaborer et mettre en œuvre des règles et procédures de protection des données ; protéger le périmètre du SI de l'entreprise ; restreindre l'accès aux ressources Internet interdites ; interdire les connexions non autorisées aux périphériques ; utiliser des fonctions de sécurité sans fil, etc.
Une liste complète des réglementations est disponible sur le site de l'autorité compétente.
Planification de la gestion de la sécurité (PGS)
La PGS — est le processus d'élaboration et de mise en œuvre de stratégies et de tactiques visant à maintenir la sécurité au sein d'une organisation.
Étapes clés de la PGS :
- analyse des risques, c'est-à-dire identification des menaces et vulnérabilités potentielles susceptibles d'affecter négativement le SI de l'organisation ;
- élaboration, mise en œuvre ou mise à jour des règles (politiques) : c'est-à-dire création d'un document définissant les objectifs, principes et exigences de protection des informations sensibles ;
- sélection des méthodes et moyens de protection, par exemple installation de vidéosurveillance, organisation de la sécurité physique, mise en œuvre de mécanismes de contrôle d'accès, etc. ;
- répartition des responsabilités et des ressources.
Gestion des mises à jour logicielles (également GML)
La gestion des mises à jour logicielles — est le processus de mise à jour régulière des logiciels installés sur les équipements, serveurs et autres appareils du SI.
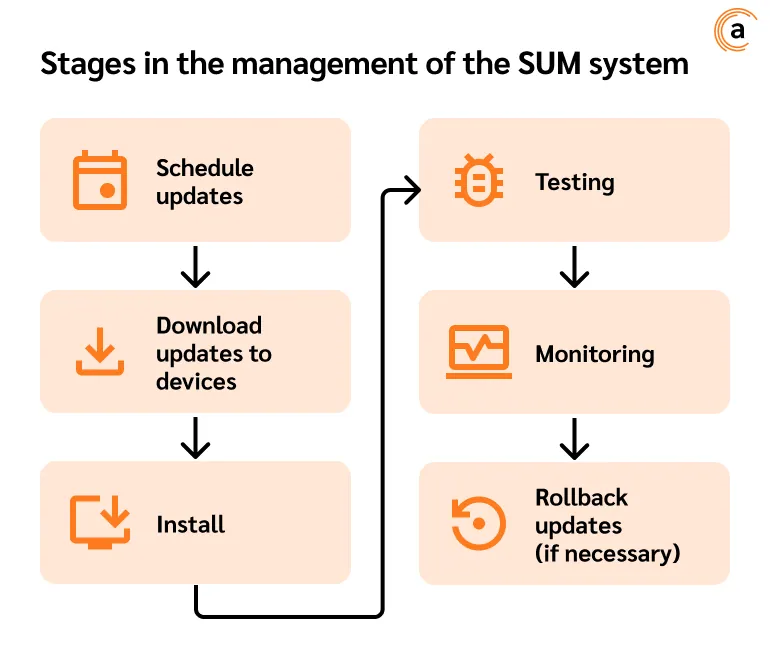
La GML est nécessaire pour :
- éliminer les vulnérabilités afin de se protéger contre les cybermenaces ;
- améliorer la résilience et les performances du SI ;
- se conformer aux exigences réglementaires ;
- assurer le bon fonctionnement des logiciels ainsi que des mécanismes et pratiques mis en œuvre en général.
La gestion du système GML comprend plusieurs étapes : Planification des mises à jour > Téléchargement des mises à jour sur les appareils > Installation > Test > Surveillance > Retour en arrière des mises à jour (si nécessaire).
Pour gérer efficacement les mises à jour, il est nécessaire d'utiliser des outils et des moyens spécialisés.
Réponse aux incidents de sécurité (également RIS)
Le processus comprend 3 étapes.
- Localisation. À l'étape de localisation, il est important de déterminer où l'incident s'est produit et qui l'a initié. Il est également important de prendre des mesures pour contenir la propagation de l'incident.
- Évaluation de l'impact et remédiation. Tout impact des incidents sur le SI de l'entreprise doit être analysé et neutralisé.
- Analyse et enregistrement de l'incident. Sur la base des données collectées, la personne responsable doit prendre des mesures pour éliminer les causes profondes de l'incident.
Garantie des actions en situation d'urgence (GASU)
Une liste d'exigences visant à garantir la sécurité des données en situation anormale, régissant :
- l'algorithme de réponse en cas de situation d'urgence ;
- les règles d'élaboration d'un plan d'action d'urgence ;
- les méthodes de formation du personnel aux règles de comportement en situation d'urgence, etc.
Selon ce document, les entreprises traitant des données personnelles et confidentielles sont tenues de :
- créer des lieux alternatifs de stockage et de traitement des données protégées en cas d'incident ;
- assurer la stabilité et la capacité de récupération des logiciels, des moyens techniques et des canaux de communication en cas de panne ou d'accident ;
- analyser les incidents et prendre des mesures pour réduire les risques de leur survenue, etc.
Information et formation du personnel
Il s'agit d'un ensemble de mesures visant à sensibiliser les employés à l'importance de la sécurité de l'information, à les former à l'utilisation correcte des ressources et mécanismes du SI et à la réponse aux incidents. Le processus d'information et de formation du personnel est également appelé « sécurisation » du personnel.
La mise en œuvre du mécanisme d'information et de formation du personnel permet de réduire considérablement les risques d'exfiltration de données dus à une faute du personnel.
L'information et la formation du personnel comprennent :
- l'organisation de divers séminaires, formations, webinaires ;
- la diffusion d'informations sur les menaces actuelles par tout moyen adapté à l'entreprise (envois via des services de messagerie électronique ou de messagerie instantanée) ;
- l'organisation d'exercices pour mettre en pratique les compétences acquises.
En conclusion
La mise en œuvre des mécanismes généraux de sécurité des systèmes d'information n'est plus aujourd'hui une simple nécessité — c'est une obligation directe pour toute organisation traitant des informations personnelles des employés et des clients, ainsi que des informations constituant des secrets commerciaux.
Le respect des mesures prescrites sera contrôlé lors d'inspections réglementaires. Si l'infrastructure du SI de l'entreprise n'est pas conforme à la réglementation, les autorités de contrôle peuvent imposer des sanctions ou des amendes à l'entreprise.
