


Categorie
Meccanismi per garantire la sicurezza dei sistemi informativi
 23
 13 min
In questo articolo esamineremo i principali meccanismi di sicurezza dei sistemi informativi e perché le aziende ne hanno bisogno.
Iniziamo con la teoria.
Sistema informativo (di seguito — IS) è l'insieme di software e hardware, nonché delle operazioni e dei metodi di elaborazione delle informazioni all'interno dell'azienda. L'IS viene utilizzato per raccogliere, analizzare, archiviare e trasferire dati. Un IS ben progettato consente alle aziende di ottimizzare i processi di lavoro e raggiungere più rapidamente gli obiettivi di business.
Sicurezza delle informazioni (di seguito — IS) — stato del sistema informativo nell'ambito del quale viene garantita la protezione delle informazioni protette dall'accesso non autorizzato allo scopo di divulgazione, uso, modifica e distruzione.
Le risorse informative (di seguito denominate IA) sono qualsiasi informazione posseduta, gestita o mantenuta da un'azienda. Le risorse informative comprendono documentazione, diagrammi, disegni, immagini, file video e audio, database, risorse Internet, ecc.
I meccanismi di sicurezza dei sistemi informativi (di seguito denominati meccanismi OBIS) — l'insieme di mezzi hardware, organizzativi e software utilizzati per mantenere la stabilità e la sicurezza dell'IS dell'azienda.
Perché le informazioni devono essere protette?
L'informazione è qualsiasi forma di conoscenza che può essere utilizzata, archiviata, trasformata e trasmessa. Le informazioni, siano esse di proprietà di privati o aziende, possono avere valore proprio perché non sono note a terzi che potrebbero utilizzarle con intenti malevoli, per arricchirsi o per ottenere un vantaggio competitivo.
Qualsiasi informazione di valore posseduta da un'azienda è una sua risorsa informativa.
Le informazioni di un'organizzazione possono essere classificate come segue.
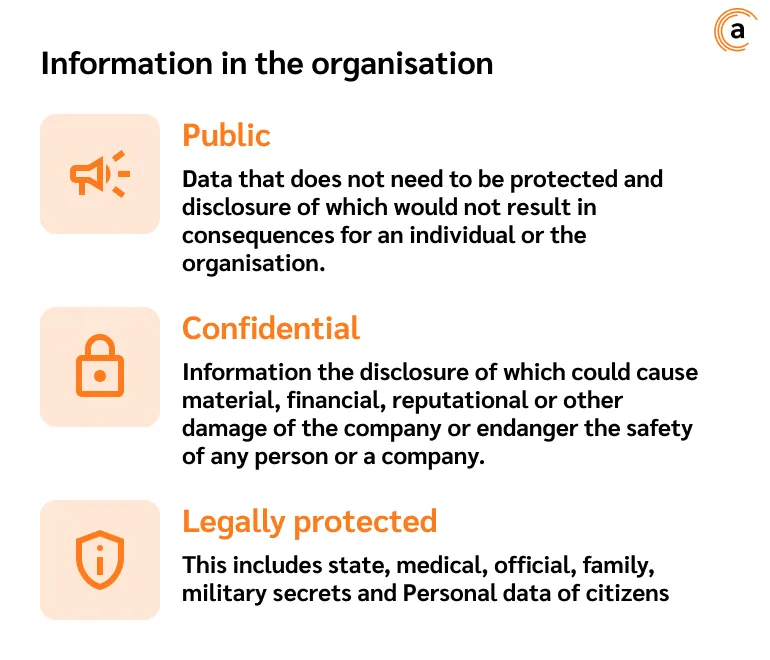
Le informazioni di un'organizzazione possono essere classificate come segue
- Pubbliche. Dati che non necessitano di protezione e la cui divulgazione non comporterebbe conseguenze per una persona o per l'organizzazione.
- Riservate. Informazioni la cui divulgazione potrebbe causare danni materiali, finanziari, reputazionali o di altro tipo all'azienda, oppure mettere a rischio la sicurezza di una persona o di un'azienda. Per proteggere le informazioni riservate, l'azienda deve introdurre un regime di segreto commerciale.
- Tutelate per legge. Comprendono i segreti di Stato, medici, d'ufficio, familiari, militari e i dati personali dei cittadini.
Per evitare che informazioni importanti diventino accessibili a malintenzionati, è necessario adottare misure per proteggerle. Si distinguono le seguenti misure di protezione delle informazioni in azienda.
Organizzative (amministrative). Sviluppo e implementazione della politica di sicurezza delle informazioni, lavoro sui regolamenti interni dell'azienda, formazione del personale sui fondamenti della sicurezza informativa.
Fisiche. Limitazione dell'accesso fisico alle aree di archiviazione delle risorse informative dell'azienda: installazione di porte, serrature, sistemi di videosorveglianza, sistemi di allarme. Non solo le persone, ma anche le calamità naturali rappresentano una minaccia per i dati. Per proteggere i dati sensibili, è necessario utilizzare casseforti affidabili e installare sistemi antincendio.
Hardware. Impiego di dispositivi elettronici ed elettromeccanici.
Software. Software installato su server e apparecchiature: sistemi DLP, antivirus, sistemi di controllo degli accessi, firewall, sistemi SIEM e così via.
Misure statali per la regolamentazione della protezione delle informazioni riservate
Un insieme di standard ampiamente noto tra i professionisti della sicurezza informativa è la serie ISO/IEC. È quello a cui gli esperti fanno più spesso riferimento quando implementano meccanismi OBIS nei processi aziendali.
- ISO/IEC 27001:2013 è lo standard più noto della serie. Descrive termini e definizioni chiave, oltre agli aspetti della gestione della sicurezza informativa, e fornisce indicazioni pratiche su come costruire un sistema di sicurezza informativa efficace e sostenibile.
- ISO/IEC 15408 — elenco di criteri per la valutazione della sicurezza delle tecnologie IT (a livello software e hardware), nonché requisiti per la funzionalità delle caratteristiche di sicurezza. Il documento contiene inoltre motivazioni delle minacce, politiche di base e requisiti.
- ISO/IEC 29100 — descrive le pratiche di mantenimento della sicurezza informativa e il quadro generale sulla privacy.
L'elenco completo degli standard internazionali è disponibile sul sito ufficiale dell'Organizzazione Internazionale per la Normazione.
Oltre alla protezione dei dati protetti, nonché dei segreti di Stato, bancari, medici e di altro tipo, le aziende devono organizzare la sicurezza della raccolta, dell'archiviazione e della trasmissione dei dati personali degli utenti — dipendenti, clienti, partner, fornitori, ecc.
Il termine dati personali (di seguito "DP") indica qualsiasi informazione sensibile su un utente: indirizzo effettivo, indirizzo di residenza, luogo di lavoro, dati sul reddito, numero di telefono, dati del passaporto, dati bancari, email e così via. Le aziende che utilizzano dati personali devono implementare un insieme di misure per garantire che le informazioni degli utenti non finiscano nelle mani di gruppi criminali informatici.
Per proteggere i dati personali, le aziende sono tenute a:
- raccogliere informazioni su un utente solo con il suo consenso, in forma scritta o elettronica;
- È obbligatorio informare gli utenti della raccolta dei dati personali, nonché delle finalità della raccolta e del trattamento;
- non trasferire i dati personali degli utenti a terzi;
- implementare un insieme di misure hardware, tecniche e organizzative volte a minimizzare i rischi di fuga di dati.
Il rispetto dei requisiti normativi viene monitorato durante le ispezioni. Le ispezioni normative possono essere pianificate o avviate a seguito di incidenti di sicurezza informativa su larga scala.
Per creare un IS aziendale stabile e affidabile, si raccomanda di installare software specializzato: firewall, antivirus, strumenti di rilevamento delle intrusioni, sistemi di prevenzione delle fughe di dati causate dagli utenti (sistemi DLP), sistemi di rilevamento degli incidenti di sicurezza informativa (sistemi SIEM).
Da notare che ogni prodotto implementato deve superare la certificazione obbligatoria prevista dalla normativa di settore applicabile. In assenza di tale certificazione del software, le misure di protezione saranno considerate non valide dagli organismi di regolamentazione.
Algoritmo del meccanismo unificato per garantire la sicurezza informativa
Per proteggere le informazioni sensibili non correlate a segreti di Stato o dati personali, un'azienda può implementare un insieme di misure basate sui propri obiettivi di sicurezza informativa, sul budget e sulle capacità. Ciò può essere fatto internamente oppure utilizzando soluzioni integrate, come i sistemi SIEM e DLP. Inoltre, nella scelta di una soluzione, vale la pena considerare se l'azienda utilizza sistemi automatizzati di controllo dei processi (APCS), sistemi CRM, vari software per l'automazione della gestione documentale, ecc.
In questo caso, indipendentemente dalla strategia scelta, i meccanismi di protezione dei sistemi informativi saranno unificati per tutte le aziende. Ecco un esempio di algoritmo:
- audit dello stato attuale del sistema informativo;
- ricerca, individuazione e registrazione delle vulnerabilità, audit della rete e degli elementi infrastrutturali;
- sviluppo, approvazione e implementazione della politica di sicurezza informativa nel lavoro aziendale;
- implementazione dei meccanismi di autorizzazione e autenticazione;
- implementazione del meccanismo di differenziazione degli accessi;
- monitoraggio continuo dello stato dell'IS, ricerca, individuazione e registrazione degli incidenti di sicurezza informativa e, inoltre, creazione di un elenco di regole per rispondervi;
- protezione dei canali di comunicazione attraverso i quali gli utenti remoti possono connettersi all'IS aziendale;
- introduzione di funzionalità di sicurezza crittografica nel funzionamento dell'IS;
- Monitoraggio continuo della configurazione dell'IS e della compatibilità dei suoi componenti.
Importante: nell'implementare i meccanismi OBIS, occorre attenersi al principio di ragionevolezza. Ciò significa che il costo dell'implementazione della protezione dei dati non dovrebbe superare il loro valore, e le misure adottate non dovrebbero compromettere l'efficienza dei processi aziendali.
Di seguito esamineremo in dettaglio le misure di sicurezza dell'IS aziendale.
Meccanismi per garantire la sicurezza dei sistemi informativi
Esaminiamo le misure più diffuse volte a proteggere le risorse informative protette.
Controllo degli accessi (anche AC)
Il controllo degli accessi è un meccanismo che consente di gestire i livelli di accesso degli utenti ai dati e alle risorse aziendali.
Un controllo degli accessi efficace può aiutare a:
- ridurre significativamente i rischi di esfiltrazione delle risorse informative importanti per l'azienda;
- rispettare i requisiti normativi ed evitare sanzioni.
Il controllo degli accessi viene gestito in tre fasi.
- La prima fase è l'identificazione e l'autenticazione dell'utente.
- La seconda fase — dopo l'autorizzazione, il sistema determina il livello di accesso a una particolare risorsa informativa, ossia quali operazioni un utente può eseguire: scaricare, modificare, eliminare, leggere e così via.
- La terza fase — il sistema concede l'accesso. Se necessario, è possibile controllare il lavoro successivo del dipendente con il file riservato.
Per ridurre al minimo i rischi di fuga delle risorse informative aziendali dovuti al fattore umano, si raccomanda di effettuare un audit degli accessi ai dati riservati almeno ogni 6 mesi.
Identificazione e autenticazione (anche IAF)
L'identificazione stabilisce chi è un utente, ad esempio tramite il nome dell'account o un identificatore personale.
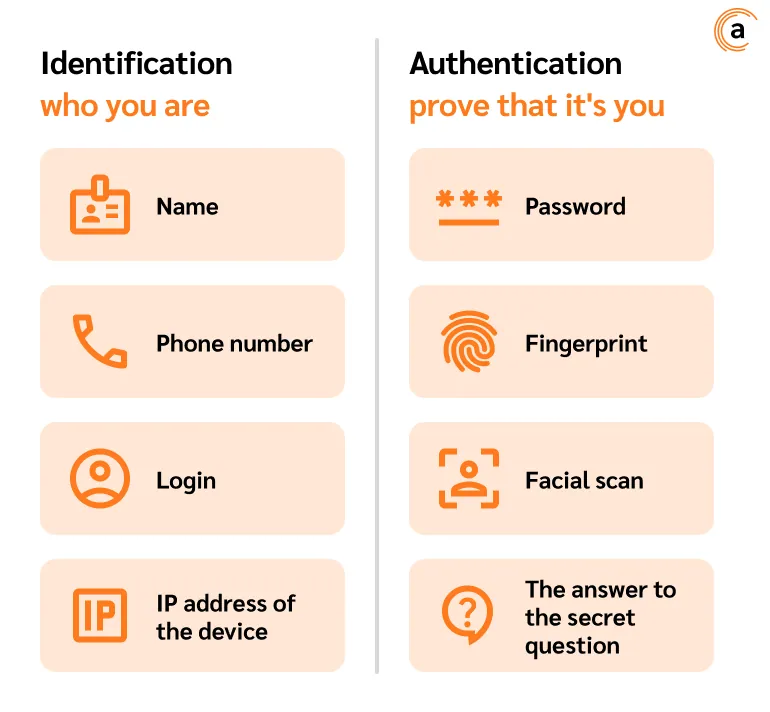
L'autenticazione è il modo in cui un utente dimostra di essere il legittimo proprietario di un account. L'autenticazione stabilisce l'identità tramite password, dati biometrici o codici di sicurezza inviati a un numero di telefono affidabile. Si raccomanda l'autenticazione a più fattori per ridurre i rischi di accesso non autorizzato.
Il processo di identificazione e autenticazione può essere centralizzato per gli utenti all'interno di una singola azienda. In questo schema di lavoro, agli utenti verranno assegnati identificatori che potranno utilizzare per accedere contemporaneamente a più account: servizi, applicazioni, servizi di posta e altro.
Solo dopo essere stato identificato e autenticato, un utente può ottenere l'accesso autorizzato all'IS aziendale e alle sue risorse.
Restrizione dell'ambiente software (SER)
Vari servizi, software e relativi componenti non utilizzati dai dipendenti per svolgere le proprie attività lavorative possono presentare vulnerabilità sfruttabili dagli aggressori per ottenere l'accesso non autorizzato all'IS e alle sue risorse. Si raccomanda pertanto alle aziende di implementare misure per limitare l'ambiente software.
Tra le altre cose, il processo OPS include le seguenti operazioni:
- regolamentazione dell'avvio del software e dei suoi componenti (anche durante l'avvio del sistema operativo), nonché configurazione dei parametri di avvio;
- controllo del software in esecuzione;
- regolamentazione dell'installazione del software e dei suoi componenti;
- gestione dei file temporanei.
Vari script, driver, sottosistemi, file system, interfacce, alcuni server web, ecc. possono presentare funzionalità non necessarie o pericolose per la sicurezza informativa. Disattivare o rimuovere tutti i servizi, sistemi, protocolli e funzioni non utilizzati può ridurre significativamente il rischio di attacchi informatici.
Audit di sicurezza
È una valutazione degli indicatori dello stato dell'IS rispetto alla politica di sicurezza approvata dall'azienda. Lo scopo dell'audit è individuare le vulnerabilità nel sistema informativo, valutare i rischi esistenti e categorizzarli, e sviluppare raccomandazioni per ridurre la probabilità che si concretizzino.
Sulla base dei risultati dell'audit, viene redatto un rapporto sullo stato attuale del sistema informativo, sulle vulnerabilità individuate e sulle raccomandazioni per la loro eliminazione. Ciò consente alla direzione dell'organizzazione di prendere decisioni informate sulla mitigazione dei rischi e sul miglioramento dei meccanismi di protezione.
L'audit esamina:
- la politica di sicurezza esistente;
- le procedure implementate e la loro efficacia;
- i mezzi tecnici di protezione utilizzati — software antivirus, sistemi di prevenzione delle intrusioni, firewall, ecc.;
- le misure organizzative implementate — autenticazione e identificazione, controllo degli accessi, formazione dei dipendenti sui fondamenti della sicurezza informativa, ecc.;
- le potenziali vulnerabilità e i rischi da esse derivanti.
L'audit di sicurezza può essere svolto internamente o da revisori esterni. La scelta dovrebbe basarsi sulle dimensioni dell'azienda e sulla complessità dei compiti che il sistema informativo deve affrontare.
Protezione antivirus (AVP)
La protezione antivirus, nel contesto della salvaguardia dell'IS aziendale, è un insieme di misure e tecnologie utilizzate per individuare, bloccare e distruggere malware (virus, worm, trojan e altri) presenti sui dispositivi del personale o all'interno della rete aziendale.
Tra gli altri, si distinguono i seguenti componenti della difesa antivirus aziendale.
- Software antivirus.
- Aggiornamento regolare delle firme, ovvero del database dei virus, in modo che gli antivirus possano individuare e distruggere il malware in modo tempestivo.
- Scansione regolare dell'IS alla ricerca di nuove minacce.
- Monitoraggio continuo dell'attività del software per individuare comportamenti sospetti che potrebbero essere associati all'attività di virus o altro malware.
- Firewall. Necessario per controllare il traffico di rete in entrata e in uscita.
- Sandbox. Un ambiente isolato per eseguire software sospetti e leggere file, che consente di analizzarne in sicurezza il comportamento e l'impatto sull'IS.
Importante! Per mantenere efficace la protezione antivirus, è necessario aggiornare tempestivamente non solo il software antivirus, ma anche qualsiasi altro software installato nell'IS. Insieme all'introduzione di nuove funzionalità software, gli sviluppatori eliminano anche le vulnerabilità scoperte tra un aggiornamento e l'altro.
Sistema di prevenzione delle intrusioni (anche PSB)
Il sistema di prevenzione delle intrusioni è uno strumento di sicurezza di rete che monitora la rete in tempo reale alla ricerca di attività dannose e adotta misure per prevenirle, tra cui l'invio di avvisi, il blocco o la rimozione, se si verificano. Un IDS può essere un dispositivo hardware, un pacchetto software o una combinazione di entrambi.
In genere, il PSB funziona così: se un utente non autorizzato accede alla rete, il sistema individua l'attività sospetta, registra l'indirizzo IP e risponde alla minaccia, tenendo conto delle regole preconfigurate dall'amministratore di rete.
Garanzia dell'integrità (anche AI)
Le organizzazioni che trattano dati personali e informazioni sensibili sono tenute a:
- controllare l'integrità dei DP, nonché l'integrità del software di protezione delle informazioni;
- creare le condizioni per mantenere la stabilità e la possibilità di ripristino del software in caso di incidenti;
- regolamentare i diritti del personale nell'inserimento di informazioni nell'IS;
- controllare l'integrità, la completezza e la correttezza delle informazioni inserite nell'IS, ecc.
Garanzia della disponibilità (anche EA)
Le aziende devono:
- introdurre mezzi tecnici a tolleranza di guasto nel funzionamento dell'IS;
- creare copie di backup dei dati protetti;
- supportare la possibilità di ripristinare i dati protetti dai supporti di backup, ecc.
Protezione dei mezzi tecnici e dei sistemi (PTS)
Le organizzazioni che trattano informazioni protette devono:
- adottare misure per proteggere i dati elaborati tramite mezzi tecnici;
- limitare l'accesso ai locali in cui si trovano le apparecchiature per l'archiviazione e l'elaborazione dei dati protetti;
- ridurre i rischi di impatto ambientale sui mezzi tecnici, ecc.
Per un elenco completo delle normative applicabili in materia di garanzia dell'integrità e della disponibilità dei dati, nonché delle misure di protezione dei mezzi tecnici, si prega di consultare il portale ufficiale dell'organismo di regolamentazione competente.
Protezione del sistema informativo (automatizzato) e dei suoi componenti (ISP)
Le raccomandazioni ISP obbligano le aziende a:
sviluppare e implementare regole e procedure di protezione dei dati; proteggere il perimetro dell'IS aziendale; limitare l'accesso a risorse Internet vietate; vietare connessioni non autorizzate a dispositivi periferici; utilizzare funzionalità di sicurezza wireless, ecc.
L'elenco completo delle normative è disponibile sul sito dell'organizzazione.
Pianificazione della gestione della sicurezza (SMP)
SMP — è il processo di sviluppo e implementazione di strategie e tattiche per mantenere la sicurezza in un'organizzazione.
Fasi principali dell'SMP:
- analisi dei rischi, ossia individuazione delle potenziali minacce e vulnerabilità che potrebbero influire negativamente sull'IS dell'organizzazione;
- sviluppo, implementazione o aggiornamento delle regole (politiche): ossia creazione di un documento che definisce obiettivi, principi e requisiti per la salvaguardia delle informazioni sensibili;
- selezione dei metodi e dei mezzi di protezione, ad esempio installazione di sistemi di videosorveglianza, organizzazione della sicurezza fisica, implementazione di meccanismi di controllo degli accessi, ecc.;
- assegnazione delle responsabilità e delle risorse.
Gestione degli aggiornamenti software (anche SUM)
La gestione degli aggiornamenti software — è il processo di aggiornamento regolare del software su apparecchiature, server e altri dispositivi dell'IS.
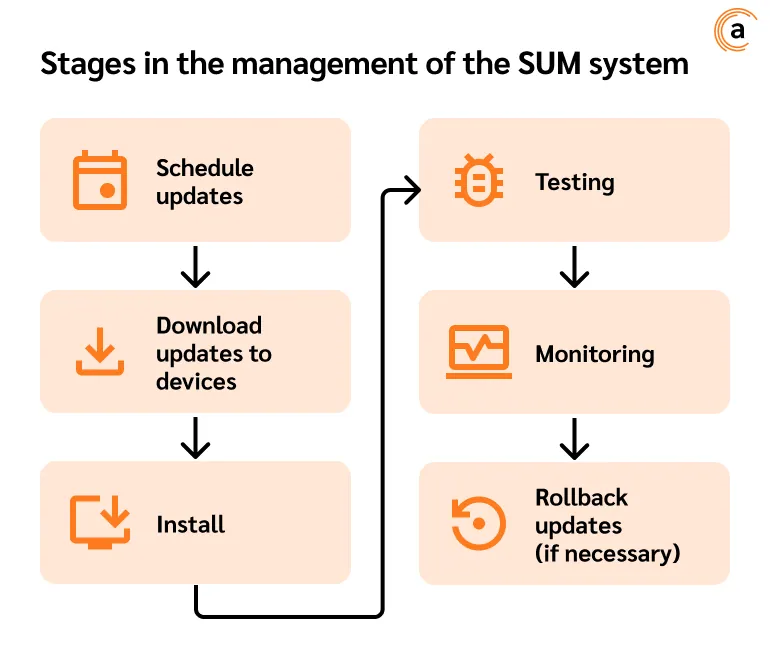
Il SUM è necessario per:
- eliminare le vulnerabilità per proteggersi dalle minacce informatiche;
- migliorare la resilienza e le prestazioni dell'IS;
- rispettare i requisiti normativi;
- il corretto funzionamento del software e dei meccanismi e delle pratiche implementati in generale.
Ci sono diverse fasi nella gestione del sistema SUM: pianificazione degli aggiornamenti > download degli aggiornamenti sui dispositivi > installazione > test > monitoraggio > rollback degli aggiornamenti (se necessario).
Per gestire efficacemente gli aggiornamenti, è necessario utilizzare strumenti e mezzi specializzati.
Risposta agli incidenti di sicurezza (anche SIR)
Il processo si compone di 3 fasi.
- Localizzazione. Nella fase di localizzazione, è importante determinare dove si è verificato l'incidente e chi lo ha causato. Inoltre, è importante adottare misure per contenerne la diffusione.
- Valutazione dell'impatto e ripristino. Qualsiasi impatto degli incidenti sull'IS aziendale deve essere analizzato e neutralizzato.
- Analisi e registrazione degli incidenti. Sulla base dei dati raccolti, il responsabile dovrebbe adottare misure per eliminare le cause originarie dell'incidente.
Garanzia delle azioni in situazioni di emergenza (EAM)
Un elenco di requisiti per garantire la sicurezza dei dati in situazioni anomale, che disciplina:
- l'algoritmo di risposta in caso di situazioni di emergenza;
- le regole per lo sviluppo di un piano di azione in emergenza;
- i metodi di formazione del personale sulle regole di comportamento in situazioni di emergenza, ecc.
Secondo il documento, le aziende che trattano dati personali e riservati sono tenute a:
- creare luoghi alternativi per l'archiviazione e l'elaborazione dei dati protetti in caso di incidenti;
- garantire la stabilità e la ripristinabilità del software, dei mezzi tecnici e dei canali di comunicazione in caso di guasti e incidenti;
- analizzare gli incidenti e adottare misure per ridurre i rischi che si ripetano, ecc.
Informazione e formazione del personale
È un insieme di misure volte ad aumentare la consapevolezza dei dipendenti sull'importanza della sicurezza informativa, formandoli sull'uso corretto delle risorse e dei meccanismi IS e sulla risposta agli incidenti. Il processo di informazione e formazione del personale è anche chiamato "securizzazione" del personale.
L'implementazione del meccanismo di informazione e formazione del personale consente di ridurre significativamente i rischi di esfiltrazione dei dati per colpa del personale.
L'informazione e la formazione del personale comprendono:
- svolgimento di vari seminari, corsi di formazione, webinar;
- diffusione di informazioni sulle minacce attuali con qualsiasi metodo conveniente per l'azienda (invii tramite servizi email, messaggistica);
- svolgimento di esercitazioni per mettere in pratica le competenze acquisite.
In conclusione
Implementare oggi i meccanismi generali di sicurezza dei sistemi informativi non è semplicemente una necessità — è un obbligo diretto per ogni organizzazione che tratta informazioni personali di dipendenti e clienti, nonché informazioni che rappresentano segreti commerciali.
Il rispetto delle misure prescritte sarà monitorato tramite ispezioni normative. Se l'infrastruttura IS dell'azienda non è conforme alle normative, gli organismi di regolamentazione potranno imporre sanzioni o multe all'azienda.
