


Kategorien
Informationssicherheit im Büro
 23
 11 Min.
Informationssicherheit im Büro ist entscheidend für die Zukunft jedes Unternehmens. Erfahren Sie in diesem Artikel, wie wichtig Datenschutzmaßnahmen am Arbeitsplatz sind.
Einleitung
Laut einem Artikel auf Forbes Media LLC von Carmen Ene, Forbes Councils Member, vom 22. Februar 2023, werden die weltweiten Ausgaben für Cybervorfälle und Datenschutzverletzungen voraussichtlich weiter steigen und bereits 2025 die beispiellose Summe von 10,5 Billionen US-Dollar erreichen. Dieses Geld könnte stattdessen zur Einführung von Innovationen, zur Optimierung von Geschäftsprozessen und zur Schaffung von Bedingungen für die nachhaltige Entwicklung von Unternehmen, ihren Mitarbeitenden und Kunden genutzt werden. Angreifer diversifizieren ihre Taktiken, verfeinern Cyberangriffsschemata und erweitern die Bedrohungslandschaft — kein Wirtschaftssektor bleibt verschont.
Folgende Fakten unterstreichen den besorgniserregenden Charakter der Lage.
-
Laut der Allianz-Umfrage von 2023 Allianz-Umfrage stuften 45 Prozent der Experten IS-Vorfälle als die gefährlichste Ursache für Betriebsunterbrechungen ein und stellten sie damit vor Naturkatastrophen oder Stromausfälle.
-
In den letzten Jahren haben große Unternehmen und Konzerne ihre Budgets für Informationssicherheit (IS) erhöht, was unerwartet dazu geführt hat, dass sich Cyberkriminelle verstärkt kleineren und mittleren Organisationen zuwenden, die über deutlich weniger Ressourcen für den Datenschutz verfügen.
-
Kleine Unternehmen trifft es besonders hart bei Informationslecks. Bis zu 60 % kleiner Unternehmen schließen innerhalb von 6 Monaten nach einem Cyberangriff, weil sie den finanziellen und Reputationsschaden nicht bewältigen können.
-
Laut einer IBM-Studie sind menschliche Handlungen die Ursache der meisten Datenschutzverletzungen. Bis zu 95 % aller Vorfälle entstehen durch Anwenderfehler — Klicken auf Phishing-Links, Herunterladen von Schadsoftware, Preisgabe vertraulicher Informationen und mehr.
-
Es herrscht weltweit ein Mangel an Fachkräften für Informationssicherheit. Laut Cybersecurity Ventures ist die Zahl offener Stellen im Bereich Cybersicherheit weltweit zwischen 2013 und 2021 um 350 % gestiegen. Die hohe Nachfrage nach qualifizierten Fachkräften treibt die Kosten für ihre Dienste deutlich in die Höhe. Letztlich führt dies dazu, dass manche Unternehmen nicht in der Lage sind, Schutzmaßnahmen umzusetzen oder wirksam auf IS-Vorfälle zu reagieren.
Wichtig zu verstehen: Der Großteil aller Unternehmens- und Organisationsdaten befindet sich in Büros und Verwaltungsgebäuden, auf Arbeitsplätzen, Servern sowie digitalen und papierbasierten Medien. Um diese Daten vor unbefugter Verbreitung, Veränderung oder Vernichtung zu schützen, ist es notwendig, die Informationssicherheit des Büros und des Personals der Organisation zu gewährleisten.
Informationssicherheit im Büro: Welche Daten müssen geschützt werden?
In Büros wird eine enorme Datenmenge verarbeitet, darunter personenbezogene Daten von Bürgern, Informationen zu Mitarbeitenden und Kunden, Finanz- und Betriebsdaten, geistiges Eigentum, Geschäftsstrategien sowie Betriebs-, Netzwerk- und Infrastrukturdaten. Das unterstreicht die entscheidende Bedeutung robuster Sicherheitspraktiken.
Der erste Schritt zur Gewährleistung der IS im Unternehmen besteht daher darin, zu verstehen, über welche Daten es verfügt, welche Informationen öffentlich zugänglich sein können und welche geschützt werden müssen. Dazu ist es notwendig, Informationswerte zu inventarisieren und nach Vertraulichkeit und Kritikalität eines Verlusts zu kategorisieren.
Informationen, die geschützt werden müssen, lassen sich wie folgt kategorisieren.
-
Vertrauliche Informationen, zu denen der Zugang durch Gesetz oder interne Regeln der Organisation beschränkt ist. Dazu gehören personenbezogene Daten von Mitarbeitenden und Kunden, Geschäftsgeheimnisse, Amtsgeheimnisse usw.
-
Staatsgeheimnisse und Informationen, die der Sicherheit des Landes und seiner Bürger schaden könnten. Der Zugang zu solchen Informationen wird streng vom Staat kontrolliert.
-
Berufsgeheimnis, also Informationen, die sich auf berufliche Tätigkeiten beziehen und für persönliche Zwecke genutzt werden können. Zum Beispiel ärztliche, anwaltliche oder notarielle Schweigepflicht.
-
Geistiges Eigentum: Urheberrechte an Kunstwerken, Erfindungen, Marken und anderem geistigen Eigentum.
-
Finanzinformationen: Angaben zu Finanztransaktionen, Konten, Einnahmen und Ausgaben.
-
Sicherheitsinformationen: Daten zu Systemschwachstellen, Sicherheitsmaßnahmen und anderen Aspekten des Informationsschutzes.
Sicherheitsinformationen: Daten zu Systemschwachstellen, Sicherheitsmaßnahmen und anderen Aspekten des Informationsschutzes.
Warum ist es wichtig, Daten zu schützen?
Unbefugter Zugriff auf Informationswerte, strategische Pläne und andere "sensible" Informationen kann erheblichen finanziellen Schaden verursachen und zum Verlust von Wettbewerbsvorteilen am Markt führen.
Darüber hinaus gehen die Folgen einer Datenschutzverletzung heute über finanzielle Verluste hinaus und beeinträchtigen den Ruf, die Kundenbeziehungen und die Nachhaltigkeit des Unternehmens insgesamt.
Organisationen müssen wachsam bleiben und ihre Sicherheitsmaßnahmen kontinuierlich aktualisieren, um sich vor Datenschutzverletzungen und Bußgeldern der Aufsichtsbehörden zu schützen.
Bedrohungen für die Informationssicherheit im Büro
Informationssicherheitsbedrohungen werden traditionell in interne und externe Bedrohungen unterteilt.
Externe Bedrohungen entstehen in der Regel außerhalb des Büros und können auf Handlungen von Angreifern, Wettbewerbern oder externen Faktoren zurückgehen.
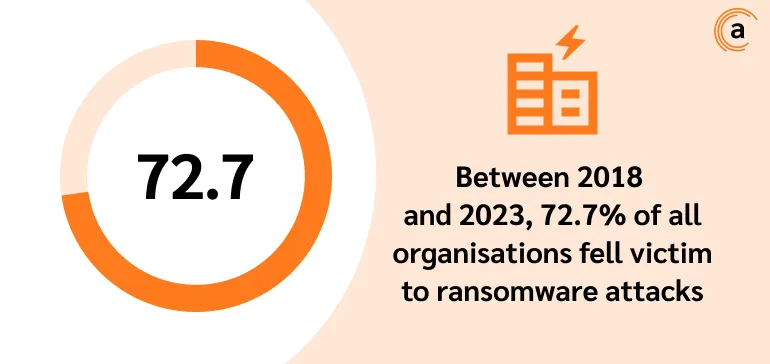
Schadsoftware und Ransomware stellen weiterhin eine erhebliche Bedrohung für die Informationssicherheit dar. So wurden zwischen 2018 und 2023 72,7 % aller Organisationen Opfer von Ransomware-Angriffen.
DoS- und DDoS-Angriffe sind massive Angriffe auf das Informationssystem eines Büros mit dem Ziel, die Server eines Unternehmens zu überlasten, was zu einer Verletzung von Datenintegrität und -verfügbarkeit führen kann.
Phishing und Social Engineering sind eine weitere ernsthafte Bedrohung für Datenintegrität und -vertraulichkeit. Cyberkriminelle verfügen über ein schier endloses Arsenal an Methoden, um mithilfe von Phishing-Links, Websites, Anwendungen usw. in den IS-Perimeter von Organisationen einzudringen.
Wichtig zu verstehen: Ein Unternehmen kann enorme Summen in die Absicherung seiner IT-Infrastruktur investieren, doch am Ende ist sein Informationssystem nur so sicher, wie seine Mitarbeitenden über Cyberhygiene und sicheres Online-Verhalten Bescheid wissen.
Da Angreifer zunehmend ausgefeiltere Taktiken zur Ausnutzung von Schwachstellen einsetzen, muss die IT-Abteilung potenzielle Risiken bewerten und managen. Diesem Thema widmen wir uns im Folgenden.
Diebstahl oder Zerstörung physischer Datenträger sowie die Zerstörung von Kommunikationskanälen sind eine weitere Kategorie von Bedrohungen, die besonders für sogenannte Front Offices relevant ist.
Naturkatastrophen, Unfälle, Brände. Naturkatastrophen können nicht nur für Mitarbeitende gefährlich sein — sondern auch für Arbeitsplätze und andere Anlagen. Diese unerwünschten Ereignisse lassen sich zwar nicht kontrollieren oder vorhersagen, doch Unternehmen können sich vorbereiten, um den potenziellen Schaden zu minimieren.
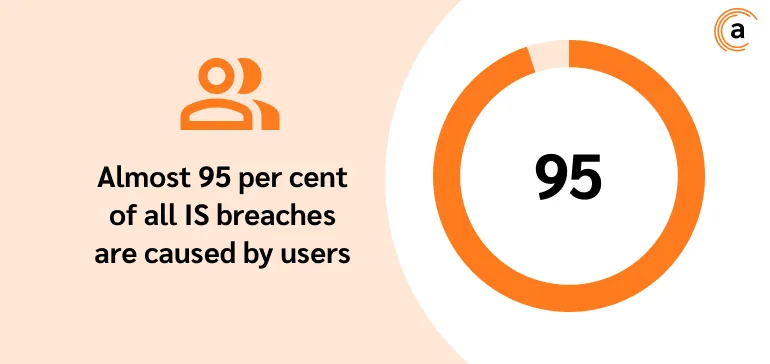
Wie bereits erwähnt, werden fast 95 Prozent aller IS-Verstöße von Nutzern verursacht. Handlungen, die zu Verstößen führen, können sowohl vorsätzlich als auch unbeabsichtigt sein. In der Regel gehen interne Bedrohungen für die Informationssicherheit vom Personal des Unternehmens aus.
Folgende Arten interner Bedrohungen werden unterschieden.
Verstoß gegen Regeln des Informationssystems. Mitarbeitende können gegen IS-Regeln verstoßen, etwa indem sie ein privates Gerät für die Arbeit nutzen oder vertrauliche Informationen über ungesicherte Kommunikationskanäle übertragen.
Diebstahl, Betrug und Amtsmissbrauch. Personal mit Privilegien oder Zugang zu sensiblen Daten kann diese für persönliche Zwecke nutzen. Fehlt zudem die Kontrolle, können Mitarbeitende Ausrüstung stehlen oder ihre Konfiguration ändern, was die Widerstandsfähigkeit des Informationssystems insgesamt beeinträchtigen kann.
Nachlässigkeit. Mangelndes Bewusstsein für Informationssicherheit ist häufig die Ursache für nachlässiges Verhalten von Mitarbeitenden: Klicken auf Phishing-Links, vorsätzliche oder versehentliche Weitergabe vertraulicher Daten, Wiederverwendung von Passwörtern für dienstliche und private Konten usw.
Datenweitergabe an Wettbewerber. Mitarbeitende können sensible Informationen absichtlich oder versehentlich an Wettbewerber weitergeben.
Sabotage. Dies ist die vorsätzliche Schaffung von Bedingungen, die die Verfügbarkeit und Integrität von Informationen beeinträchtigen, etwa durch Serverüberlastung, Deaktivierung oder Zerstörung kritischer Ausrüstung usw.
Am Rande bemerkt!
Diebstahl, Betrug und Amtsmissbrauch. Personal mit Privilegien oder Zugang zu sensiblen Daten kann diese für persönliche Zwecke nutzen. Fehlt zudem die Kontrolle, können Mitarbeitende Ausrüstung stehlen oder ihre Konfiguration ändern, was die Widerstandsfähigkeit des Informationssystems insgesamt beeinträchtigen kann.
-
Mitarbeitende nutzen möglicherweise ungesicherte private Geräte für den Zugriff auf das Unternehmensnetzwerk und dessen Daten, was häufig zu Datenlecks oder Malware-Infektionen führt;
-
die Kontrolle über die verteilte Umgebung wird komplexer, es wird schwieriger, IS-Ereignisse zu überwachen und Angreifer zu identifizieren;
-
Mitarbeitende im Homeoffice können sich mit ungesicherten öffentlichen Netzwerken und Heimnetzwerken verbinden usw.
Datenschutzmaßnahmen im Büro
Es gibt mehrere bewährte Möglichkeiten, wie Organisationen ein robustes Informationssicherheits-Framework aufbauen können, um Datenschutz und Widerstandsfähigkeit gegenüber Cyberangriffen in Büros zu gewährleisten.
Beginnen Sie mit Risikobewertung und Risikomanagement
Die Sicherheitsrisikobewertung ist der Prozess, bei dem Schwachstellen im IT-Ökosystem identifiziert und die daraus für die Organisation resultierenden Bedrohungen analysiert werden, von Ausfallzeiten und damit verbundenen Umsatzeinbußen bis hin zu behördlichen Bußgeldern wegen Nichteinhaltung von Vorschriften.
Einige Strategien für eine wirksame Risikobewertung umfassen:
-
Identifizierung der zu schützenden Informationswerte;
-
Analyse potenzieller Bedrohungen für jeden Wert;
-
Identifizierung und Analyse aktueller Schwachstellen des Informationssystems;
-
regelmäßige Prüfung der IT-Infrastruktur des Unternehmens;
-
Beobachtung aktueller IS-Bedrohungen sowie rechtzeitige Information des Personals über diese und die entsprechenden Sicherheitsmaßnahmen.
Das hilft Organisationen, ihre Werte vorab zu schützen und die Geschäftskontinuität aufrechtzuerhalten.
Entwickeln und implementieren Sie eine Sicherheitsrichtlinie
Die Entwicklung einer Sicherheitsrichtlinie mit einer vollständigen Liste geltender Regeln und Verfahren trägt erheblich dazu bei, die Risiken interner und externer Bedrohungen zu minimieren. Das Dokument dient als eine Art Fahrplan, der die Besonderheiten des Betriebs des Informationssystems sowie die eingesetzten Mittel und Maßnahmen zum Datenschutz beschreibt.
Das Büropersonal sollte per Unterschrift über die Sicherheitsrichtlinien des Unternehmens sowie über etwaige Änderungen bestehender Richtlinien informiert werden.
Die Sicherheitsrichtlinie des Unternehmens wird durch eine gesonderte Anordnung in Kraft gesetzt.
Nutzen Sie NDAs und Regelungen zu Geschäftsgeheimnissen
Gesetzliche Maßnahmen reichen möglicherweise nicht aus, um wirtschaftlich wertvolle Informationen zu schützen. Der nächste Schritt besteht daher darin, eine Vertraulichkeitsvereinbarung (NDA) und eine Regelung zu Geschäftsgeheimnissen zu erstellen.
Damit die Vertraulichkeitsvereinbarung wirksam ist, sollte sie folgende Angaben enthalten.
-
Liste der Daten, die als vertraulich gelten. Dazu können Informationen über die Prozesse und Ressourcen des Unternehmens, seine Mitarbeitenden und Kunden, Entwicklungspläne usw. gehören.
-
Detaillierte Beschreibung von Situationen, die als Leck vertraulicher Informationen gelten würden. Dazu könnten die Ausübung eines ähnlichen Geschäfts, die Veröffentlichung von Daten in den Medien oder die Weitergabe wirtschaftlich wertvoller Informationen im Rahmen eines mündlichen Gesprächs zählen.
-
Haftungsmaßnahmen bei Verstoß gegen die NDA. Diese sollten klar in der Vereinbarung festgelegt sein.
-
Laufzeit der Vereinbarung.
Bedingungen für die Nutzung vertraulicher Informationen können zusätzlich in der Stellenbeschreibung festgelegt werden. Die NDA sollte zusammen mit dem Hauptvertrag unterzeichnet werden.
Einsatz von Software und technischen Schutzmitteln
Technische Schutzmittel sind Geräte, Vorrichtungen und Systeme, die zur Gewährleistung der Datensicherheit in einem Unternehmen dienen. Zu den technischen Schutzmitteln gehören:
-
Firewalls;
-
Einbruchserkennungssysteme;
-
Videoüberwachungskameras;
-
Bewegungsmelder;
-
unterbrechungsfreie Stromversorgungen;
-
Krypto-Gateways usw.
Informationssicherheits-Software sind Dienstprogramme und Anwendungen zum Schutz von Informationen vor unbefugtem Zugriff, Viren und anderen Bedrohungen. Dazu gehören:
-
Antivirus;
-
Firewalls;
-
Anti-Spyware;
-
VPN-Dienste;
-
Datenverschlüsselungsdienste;
-
SIEM- und DLP-Systeme;
-
DDoS-Schutzsoftware.
Darüber hinaus sollten regelmäßige Backup-Verfahren durchgeführt werden, um Ihre Daten zu schützen.
Zutrittskontroll- und Managementsystem (ACS)
Es handelt sich um eine Gesamtheit von Hardware- und Software-Mitteln zur Steuerung und physischen Beschränkung des Zugangs zu bestimmten Bereichen und Räumlichkeiten.
Die Hauptfunktionen des ACS:
-
Nutzeridentifikation;
-
Überprüfung von Zugriffsrechten;
-
Erfassung von Ereignissen (Durchgänge durch Kontrollpunkte, Alarme usw.);
-
Speicherung von Ereignisdaten;
-
Zugangskontrolle (Öffnen/Schließen von Türen, Drehkreuzen und anderen Zugangspunkten).
ACS werden häufig in modernen Büros mit beschränktem Zugang eingesetzt. Unter anderem umfasst das Zutrittskontroll- und Managementsystem:
-
verschiedene Identifikationsmittel;
-
PIN-Code- und Barcode-Leser, Lesegeräte für biometrische Daten;
-
Controller;
-
verschiedene Software und Computer zur Systemverwaltung;
-
elektronische Schlösser, Türantriebe, Drehkreuze, Schranken und Ähnliches.
Zugangskontrolle und Authentifizierung
Zugangskontrolle und Authentifizierung sind fester Bestandteil einer robusten IS-Strategie. Zugangskontrollmechanismen bestimmen, wer auf bestimmte Informationsressourcen zugreifen kann, während Authentifizierungsmethoden die Identität der zugriffssuchenden Nutzer feststellen.
Die Verwaltung des Nutzerzugriffs auf sensible Informationen umfasst in der Regel:
-
regelmäßige Überprüfung und Aktualisierung von Zugriffsberechtigungen;
-
unverzüglicher Entzug des Zugangs für ausscheidende Mitarbeitende;
-
Anwendung der Prinzipien der minimalen Rechtevergabe und von Zero Trust zur Minimierung potenzieller Risiken.
Zero Trust bedeutet, dass keinem Nutzer und keinem System innerhalb oder außerhalb des Netzwerkperimeters von vornherein vertraut wird. Das heißt, jeder Nutzer und jedes Gerät wird kontinuierlich überprüft und authentifiziert, unabhängig von Standort oder vorherigem Zugriff. Dieses Modell stellt sicher, dass Nutzer und Systeme nur auf die Ressourcen zugreifen können, die für ihre jeweiligen Aufgaben erforderlich sind, was das Risiko potenzieller Sicherheitsverletzungen erheblich verringert.
Datenverschlüsselung
Verschlüsselung ist die Umwandlung von Informationen in ein unlesbares Format, das nur für autorisierte Nutzer mit dem passenden Entschlüsselungsschlüssel verständlich ist. Durch den Einsatz von Verschlüsselung können Organisationen sensible Daten bei Übertragung und Speicherung schützen. Das dient nicht nur als vorbeugende Maßnahme gegen Cyberbedrohungen, sondern hilft Organisationen auch, regulatorische Anforderungen im Bereich Datenschutz und Privatsphäre zu erfüllen.
Schulung und Sensibilisierung des Personals im Bereich IS
Die fortschrittlichsten IS-Maßnahmen sind wirkungslos, wenn das Unternehmenspersonal die Regeln der Cyberhygiene und des sicheren Online-Verhaltens nicht kennt.
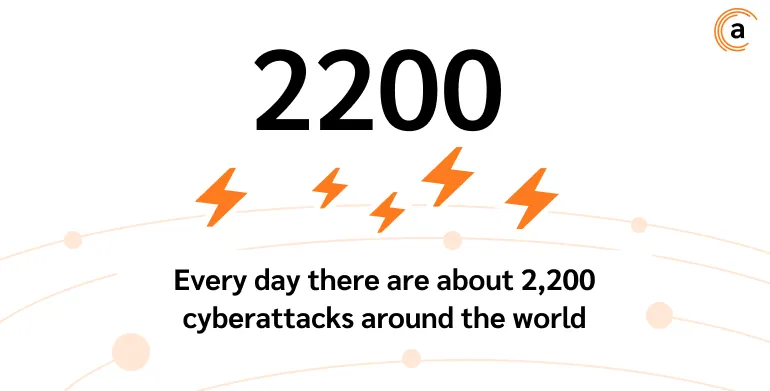
Geschulte Mitarbeitende erkennen Bedrohungen, die von Tag zu Tag zunehmen, tendenziell besser. Laut Security Magazine ereignen sich weltweit rund 2.200 Cyberangriffe pro Tag — und es liegt an den Mitarbeitenden an vorderster Front, ihnen entgegenzuwirken.
Es empfiehlt sich, das Personal im Umgang mit modernen IS-Bedrohungen zu schulen:
-
regelmäßige Vorträge, Seminare und Schulungen zu diesem Thema organisieren;
-
über neue aktuelle IS-Bedrohungen in Rundschreiben informieren;
-
Informationsmaterialien nutzen (Broschüren, Faltblätter usw.).
Der Prozess der Schulung von Mitarbeitenden in den Grundlagen der IS wird auch häufig als "Sicherheitsbewusstsein schaffen" bezeichnet.
Management von Informationssicherheitsvorfällen
Trotz der Zunahme von Cyberangriffen verfügen viele Unternehmen noch immer nicht über einen wirksamen Plan zur Reaktion auf IT-Sicherheitsvorfälle. Erleidet ein Unternehmen jedoch eine Datenschutzverletzung, ohne über eine robuste Strategie zur Schadensbehebung zu verfügen, kann der Schaden katastrophal sein.
Der Prozess umfasst die kontinuierliche Überwachung von IS-Ereignissen, deren Erfassung und die Analyse der gesammelten Daten auf Verstöße und Anomalien. Wird ein Vorfall erkannt, müssen rechtzeitig Maßnahmen ergriffen werden.
Wie reagiert man auf Vorfälle?
Der Reaktionsalgorithmus ist für jedes Unternehmen identisch und kann wie folgt aussehen.
-
Lokalisierung. Die erste Phase besteht darin, die Verursacher des Vorfalls zu identifizieren und den Bereich des unerwünschten Ereignisses zu bestimmen.
-
Schadensbewertung. In der Bewertungsphase wird das Ausmaß des Vorfalls präzisiert, also die Folgen für die Organisation, die sich aus seinem Eintreten ergeben haben. Zu den Folgen des Vorfalls können Änderungen der IS-Referenzeinstellungen, die Zerstörung oder Offenlegung sensibler Informationen und Ähnliches gehören.
-
Behebung. Dieser Schritt umfasst den Umgang mit den Folgen des Vorfalls, etwa die Wiederherstellung gelöschter Dateien.
-
Vorfallsanalyse. Die letzte Phase der Reaktion besteht darin, die Daten zum unerwünschten Ereignis zu analysieren und auf eine für das Unternehmen praktikable Weise zu dokumentieren. Auf Grundlage der Informationen zum Vorfall sollte ein Bericht erstellt und analysiert werden, und anschließend sollten Maßnahmen zur Verhinderung eines erneuten Auftretens entwickelt und umgesetzt werden.
Am Rande bemerkt. Der Reaktionsplan sollte auf die spezifische Risikolandschaft der jeweiligen Organisation zugeschnitten sein.
Es ist wichtig, den Plan regelmäßig zu testen und an neue potenzielle Risiken und Bedrohungen anzupassen. Zudem stellen sogenannte Cyber-Übungen und Tests der IS-Resilienz sicher, dass der vom Unternehmen gewählte Plan eine zeitnahe Reaktion auf Vorfälle und eine schnelle Behebung ihrer Folgen ermöglicht.
Fazit
IS-Bedrohungen werden zunehmend raffinierter, komplexer und mehrstufiger. Ermitteln Sie die Daten, die geschützt werden müssen, und setzen Sie geeignete Informationssicherheitsmaßnahmen um, die den Möglichkeiten und Bedürfnissen Ihres Unternehmens entsprechen.
